

sherlock
 sherlock-project/sherlock
소셜 네트워크 전반에서 사용자 이름으로 소셜 미디어 계정을 추적합니다.
osintphishing-toolsreconnaissance+11
 hacksider/deep-live-cam
실시간 얼굴 교체 및 단일 이미지만으로 원클릭 비디오 딥페이크
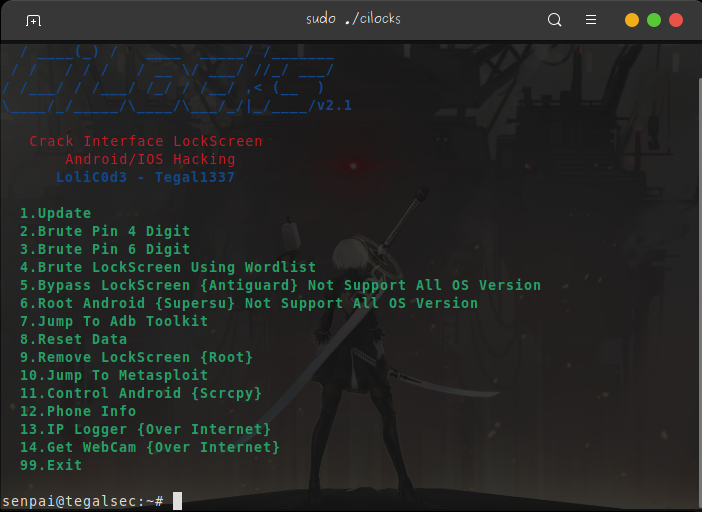 tegal1337/cilocks
크랙 인터페이스 잠금화면, Metasploit 및 기타 Android/iOS 해킹
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
 sheeki03/tirith
개발자와 AI 에이전트를 위한 터미널 보안. 호모그래프 URL, 파이프-투-셸, ANSI 인젝션, 난독화된 페이로드, 데이터 유출, 악성 AI 스킬/구성(config)이 실행되기 전에 차단합니다.
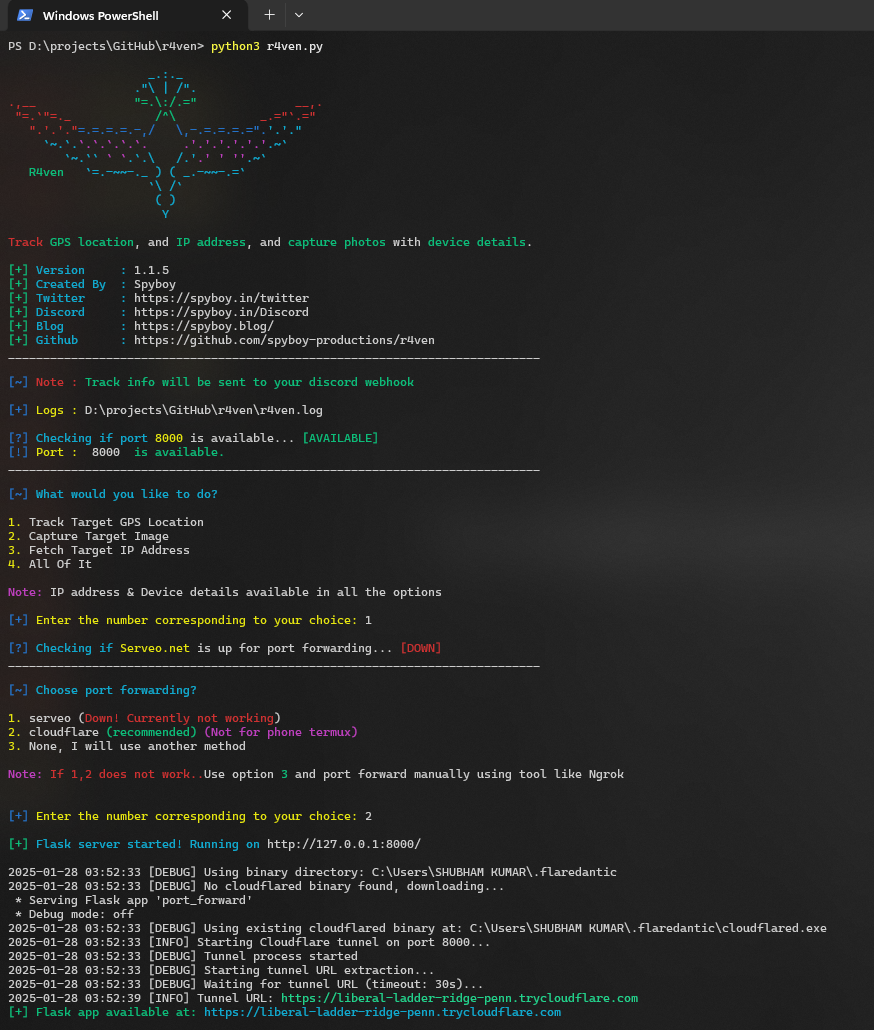 spyboy-productions/r4ven
사용자의 스마트폰 또는 PC의 GPS 위치를 추적하고 대상의 사진을 캡처하며, IP 및 장치 정보를 함께 수집합니다.
 drk1wi/modlishka
Modlishka. 리버스 프록시.
 mishakorzik/allhackingtools
해커를 위한 올인원 해킹 도구! 그리고 더 많은 해킹 도구! Termux용.
 samratashok/nishang
Nishang - 레드팀, 침투 테스트 및 공격 보안을 위한 공격적 PowerShell

 undeadsec/socialfish
공인된 레드 팀 연습을 위한 현대적인 동적 피싱 툴킷입니다. 로그인 페이지를 복제하고, 자격 증명, 쿠키 및 2FA 코드를 캡처하며 실시간 운영자 패널과 터널링 지원을 제공합니다.
 zaproxy/zaproxy
자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
 kgretzky/evilginx2
로그인 자격 증명과 세션 쿠키를 피싱하는 데 사용되는 독립형 중간자 공격 프레임워크로, 2단계 인증을 우회할 수 있습니다.
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 및 IPv6 네트워크 정찰 및 MITM 공격을 위한 만능 도구
 htr-tech/zphisher
30개 이상의 템플릿을 갖춘 자동화된 피싱 도구입니다. 이 도구는 오직 교육 목적으로 제작되었습니다 ! 작성자는 이 도구의 오용에 대해 책임을 지지 않습니다 !
 jonaslejon/malicious-pdf
악성 PDF 테스트 파일을 생성하여 침투 테스트, 버그 바운티 헌팅, 레드 팀 활동에 사용합니다. PDF 뷰어, 변환기, 웹 애플리케이션에서 SSRF, XSS, XXE, NTLM 자격 증명 탈취, 데이터 유출을 테스트합니다. Burp Collaborator 및…
 trustedsec/social-engineer-toolkit
TrustedSec의 Social-Engineer Toolkit (SET) 저장소 - SET의 모든 새 버전이 여기에 배포됩니다.
 wifiphisher/wifiphisher
레드팀 운영 및 Wi-Fi 보안 테스트를 위한 로그 액세스 포인트 프레임워크입니다. Evil Twin, KARMA 및 Known Beacons 공격을 수행하여 MITM 위치를 확보한 후, 맞춤형 웹 피싱 캠페인을 통해 자격 증명을 탈취하거나 페이로드를 전달합니다.