

evil-winrm-py
 adityatelange/evil-winrm-py
WinRM 프로토콜을 사용하여 원격 Windows 머신에서 명령을 대화형으로 실행합니다 (단지 더 빠를 뿐입니다)
password-attackslateral-movementscripting-automation+7
411
adityatelange/evil-winrm-pyWinRM 프로토콜을 사용하여 원격 Windows 머신에서 명령을 대화형으로 실행합니다 (단지 더 빠를 뿐입니다)

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 sk4r4b/ntdll-reconstruction
NTDLL 언후킹과 hellsgate 게이트 변형을 혼합한 기법
 idov31/silverseal
UEFI 부트킷을 갖춘 Linux 포스트 익스플로잇 프레임워크로, 최신 Linux 시스템에서 Rust 기반 커널 모듈 루트킷을 지속적이고 은밀하게 로드합니다.
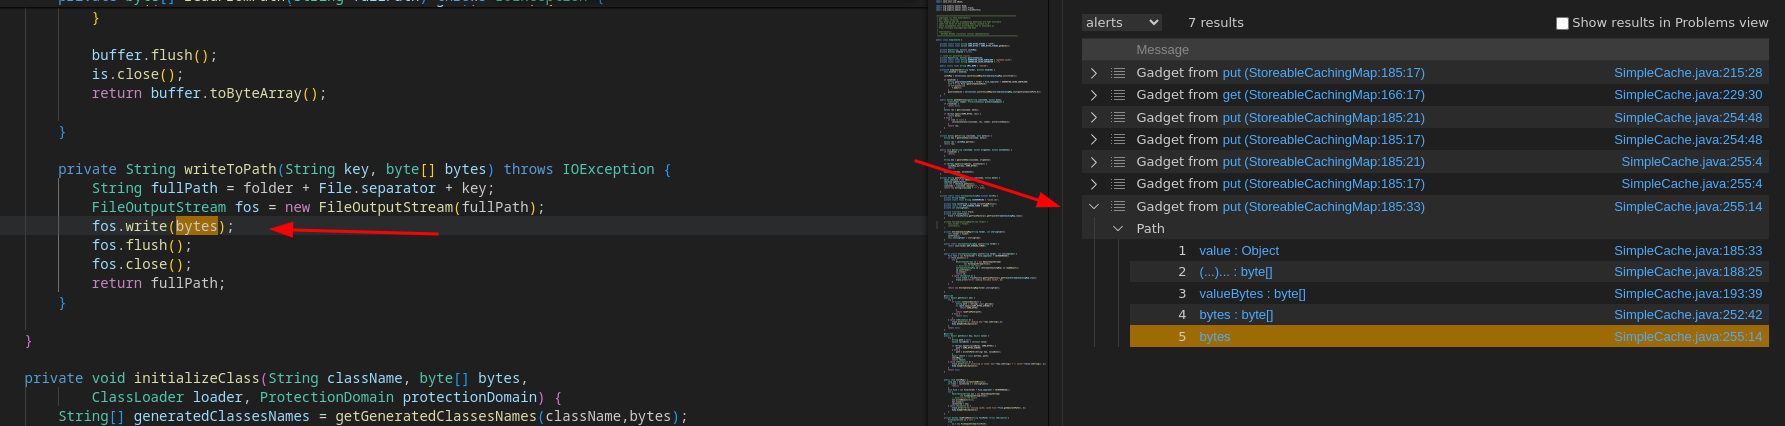 synacktiv/qlinspector
Java/C# 가젯 체인을 CodeQL로 찾기
 kamalx06/tornadorevc2
TCP/TLS/mTLS를 통한 리버스 셸 세션을 관리하며, 열거, 인메모리 실행, SOCKS5 피버팅, 지속성을 위한 플러그인을 제공하는 모듈식 포스트 익스플로잇 프레임워크입니다.
 hackerschoice/team-teso
TESO의 익스플로잇 코드 및 도구의 역사적 아카이브로, 원격 익스플로잇, DDoS 에이전트, 교육용 보안 연구를 위한 개발 유틸리티를 포함합니다.

 agampreet-singh/redroot
RedRoot는 필수 레드 팀 도구를 하나의 통합 터미널 환경으로 제공하는 Python 기반의 CLI 중심 공격적 보안 프레임워크입니다. 침투 테스터, 레드 팀원, CTF 플레이어, 사이버 보안 학습자를 위해 설계되었으며, GUI에 의존하지 않고 실제 업무…
 sia-iotechnology/kittysploit-framework
Python 익스플로잇 프레임워크, V8 엔진 디버거, 프록시 인터셉터, 마켓플레이스, 사후 익스플로잇, 백도어 생성기,....
 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader의 오픈 소스 포트/재구현 (그대로)
 javascript-obfuscator/javascript-obfuscator
JavaScript 및 Node.js 코드를 변수 이름 변경, 문자열 암호화, 제어 흐름 평탄화, 안티 디버깅으로 난독화하여 소스 코드를 리버스 엔지니어링으로부터 보호합니다.
 creeeeger/cve-2024-56426
CVE-2024-56426 취약점의 PoC입니다.
 karkas66/lacuna-rs
Windows x64용 ghost-frame call-stack spoofing, runtime indirect syscalls 및 APC injection을 위한 Rust crate입니다. SSN resolution, JIT stub emission 및…
 kyle41111/ai-file
Mythic C2 프레임워크를 위한 리스너 프로필로, AI 벤더의 파일 API를 활용합니다
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
파일리스 x64 어셈블리 C2 프레임워크로, 이중 채널 ICMP/DNS 프로토콜 피보팅, 직접 시스템 콜 실행, ptrace 기반 프로세스 인젝션을 통해 은밀한 명령 실행 및 데이터 유출을 지원합니다.
 exploit-database/exploitdb
exploitdb // 공식 Exploit-Database 저장소
 habanada/nativepe
Object Pascal (Delphi) 라이브러리로, 재배치, 임포트, TLS 및 원격 프로세스 메모리 읽기를 포함한 Windows PE 파일의 파싱, 매핑, 로딩 및 덤핑을 지원합니다.