

cloudsplaining
 salesforce/cloudsplaining
Cloudsplaining은 최소 권한 위반을 식별하고 위험 우선 순위가 지정된 보고서를 생성하는 AWS IAM 보안 평가 도구입니다.
cloud-infrastructure-securityvulnerability-analysisconfiguration-auditing+3
2.2k
salesforce/cloudsplainingCloudsplaining은 최소 권한 위반을 식별하고 위험 우선 순위가 지정된 보고서를 생성하는 AWS IAM 보안 평가 도구입니다.
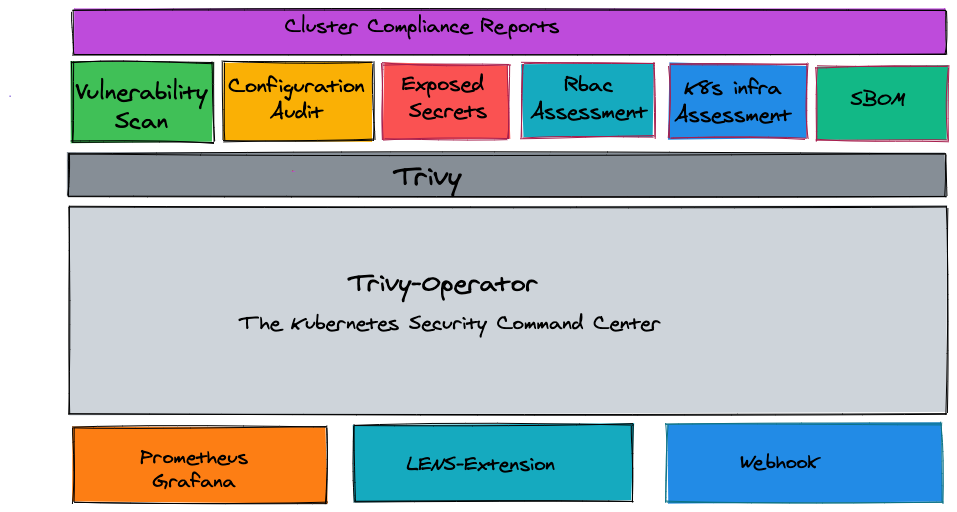 aquasecurity/trivy-operator
Trivy를 사용하여 취약점 스캔, 구성 감사, 시크릿 탐지, RBAC 분석 및 규정 준수 보고를 자동화하는 쿠버네티스 네이티브 보안 Operator.
 0x6d69636b/windows_hardening
HardeningKitty 및 Windows 강화 설정
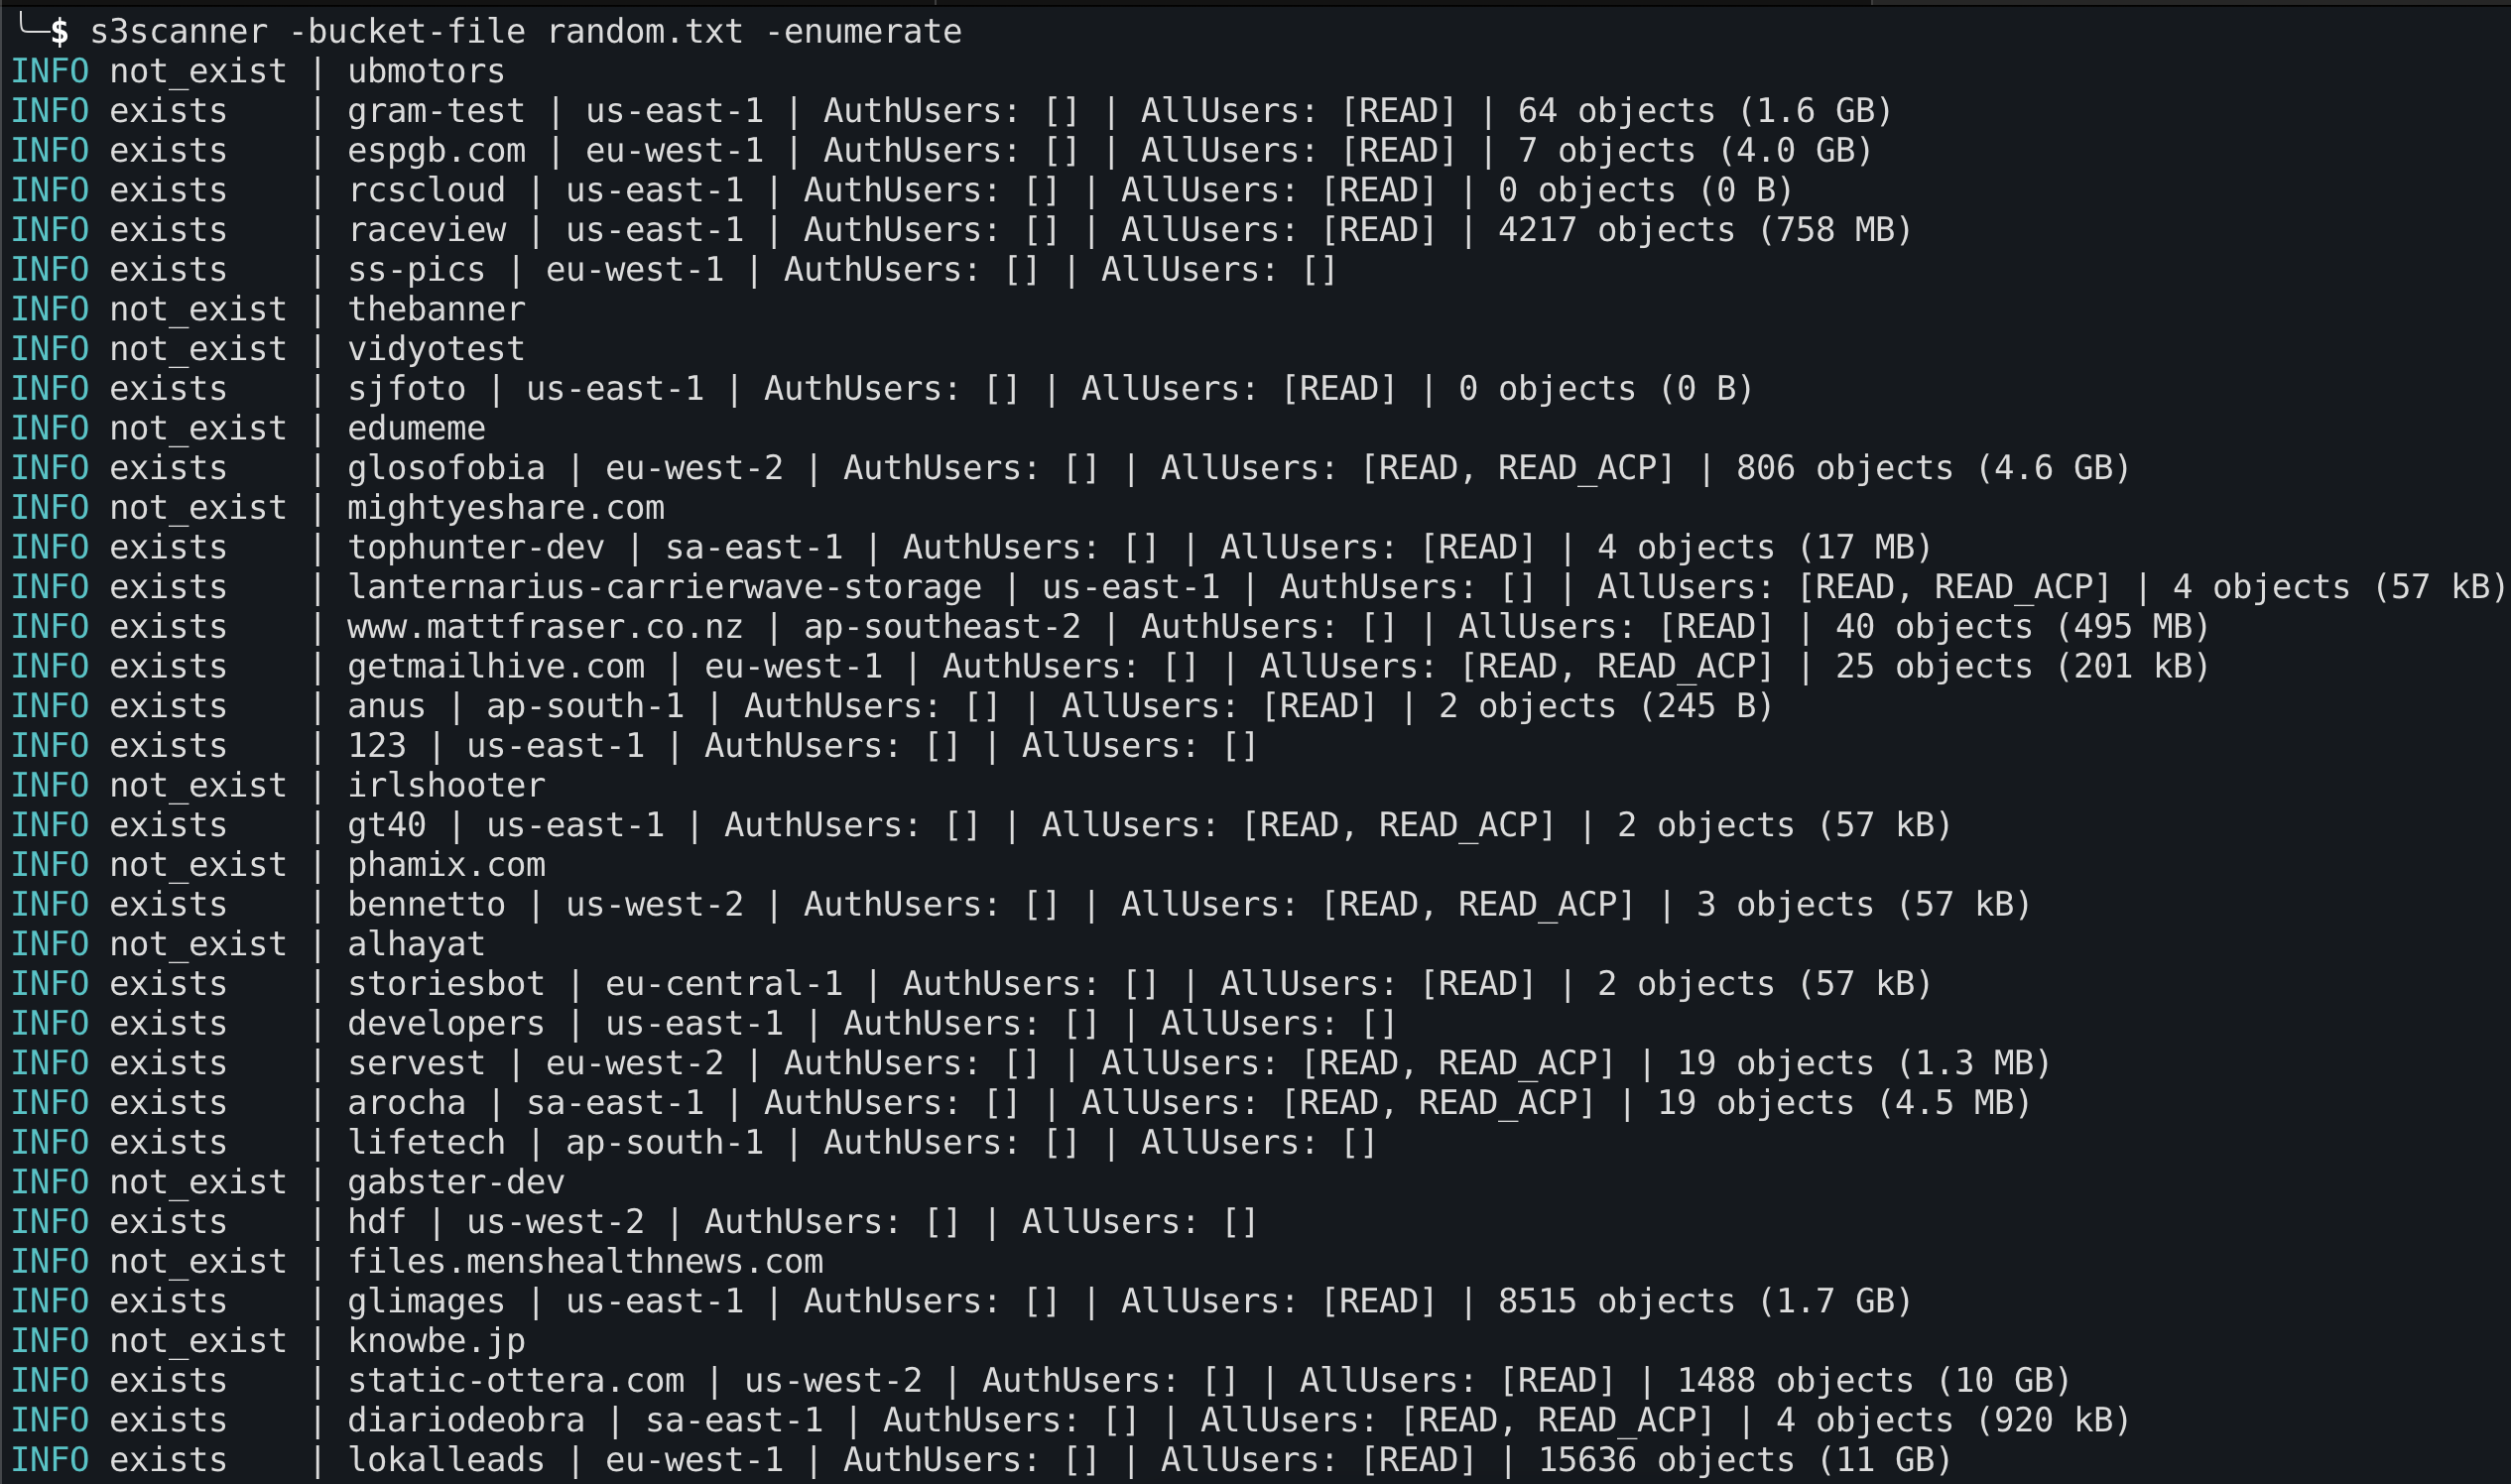 sa7mon/s3scanner
S3 호환 API에서 잘못 구성된 S3 버킷을 스캔합니다!
 subat0mik/misconfiguration-manager
Misconfiguration Manager는 알려진 모든 Microsoft Configuration Manager 공격 기법과 관련 방어 및 강화 지침을 위한 중앙 지식 기반입니다.
 aquasecurity/trivy-action
Trivy를 GitHub action으로 실행하여 Docker 컨테이너 이미지의 취약점을 스캔합니다.
 th3xace/sudo_killer
Unix 계열 시스템에서 sudo 프로그램의 권한 상승 취약점을 악용하기 위해 설계된 도구입니다. 이 도구는 sudo의 특정 잘못된 구성이나 결함을 이용하여 시스템에서 상승된 권한을 획득하며, 기본적으로 일반 사용자가 루트 사용자로 명령을 실행할 수 있게 합니다.
 sleventyeleven/linuxprivchecker
로컬 리눅스 열거 스크립트로, 잘못된 구성, 전 세계에서 쓰기 가능한 파일, 평문 비밀번호, 그리고 보안 평가 및 CTF 준비를 위한 적용 가능한 익스플로잇 등 권한 상승 벡터를 식별합니다.
 jakehildreth/locksmith
Active Directory Certificate Services에서 일반적인 잘못된 구성을 찾아 수정하도록 만들어진 작은 도구입니다.
 zegl/kube-score
Kubernetes 객체 분석 및 안정성과 보안 향상을 위한 권장 사항을 제공합니다. kube-score는 Kubernetes YAML 및 Charts에서 다운타임과 버그를 사전에 방지합니다. Kubernetes를 위한 정적 코드 분석 도구입니다.
 bridgecrewio/terragoat
의도적으로 취약하게 만든 Terraform 인프라로, AWS, Azure, GCP 전반의 클라우드 설정 오류 탐지 및 DevSecOps 실무를 학습하기 위한 것입니다.
 alessandroz/beroot
권한 상승 프로젝트 - Windows / Linux / Mac
 controlplaneio/kubesec
Kubernetes 리소스에 대한 보안 위험 분석
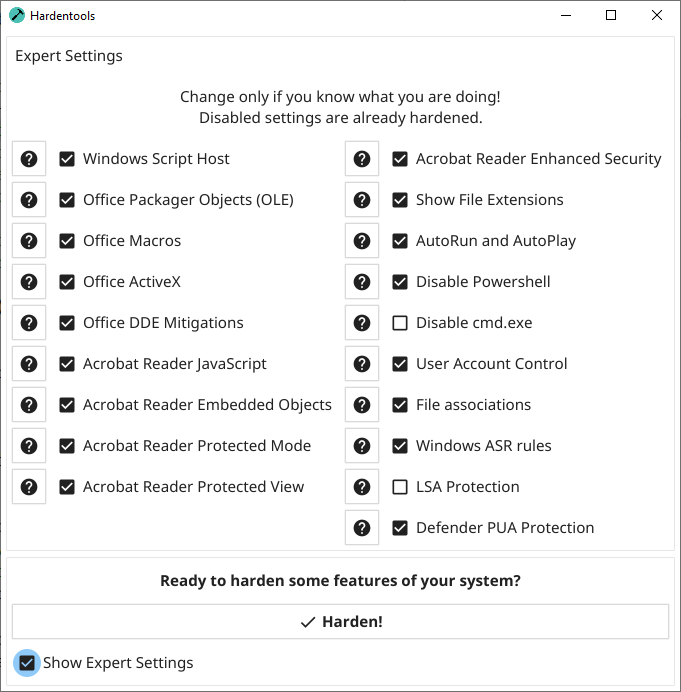 hardentools/hardentools
Hardentools는 Microsoft Windows 컴퓨터에서 위험하고 쉽게 악용될 수 있는 기능들을 비활성화하여 공격 표면을 간단히 줄입니다.
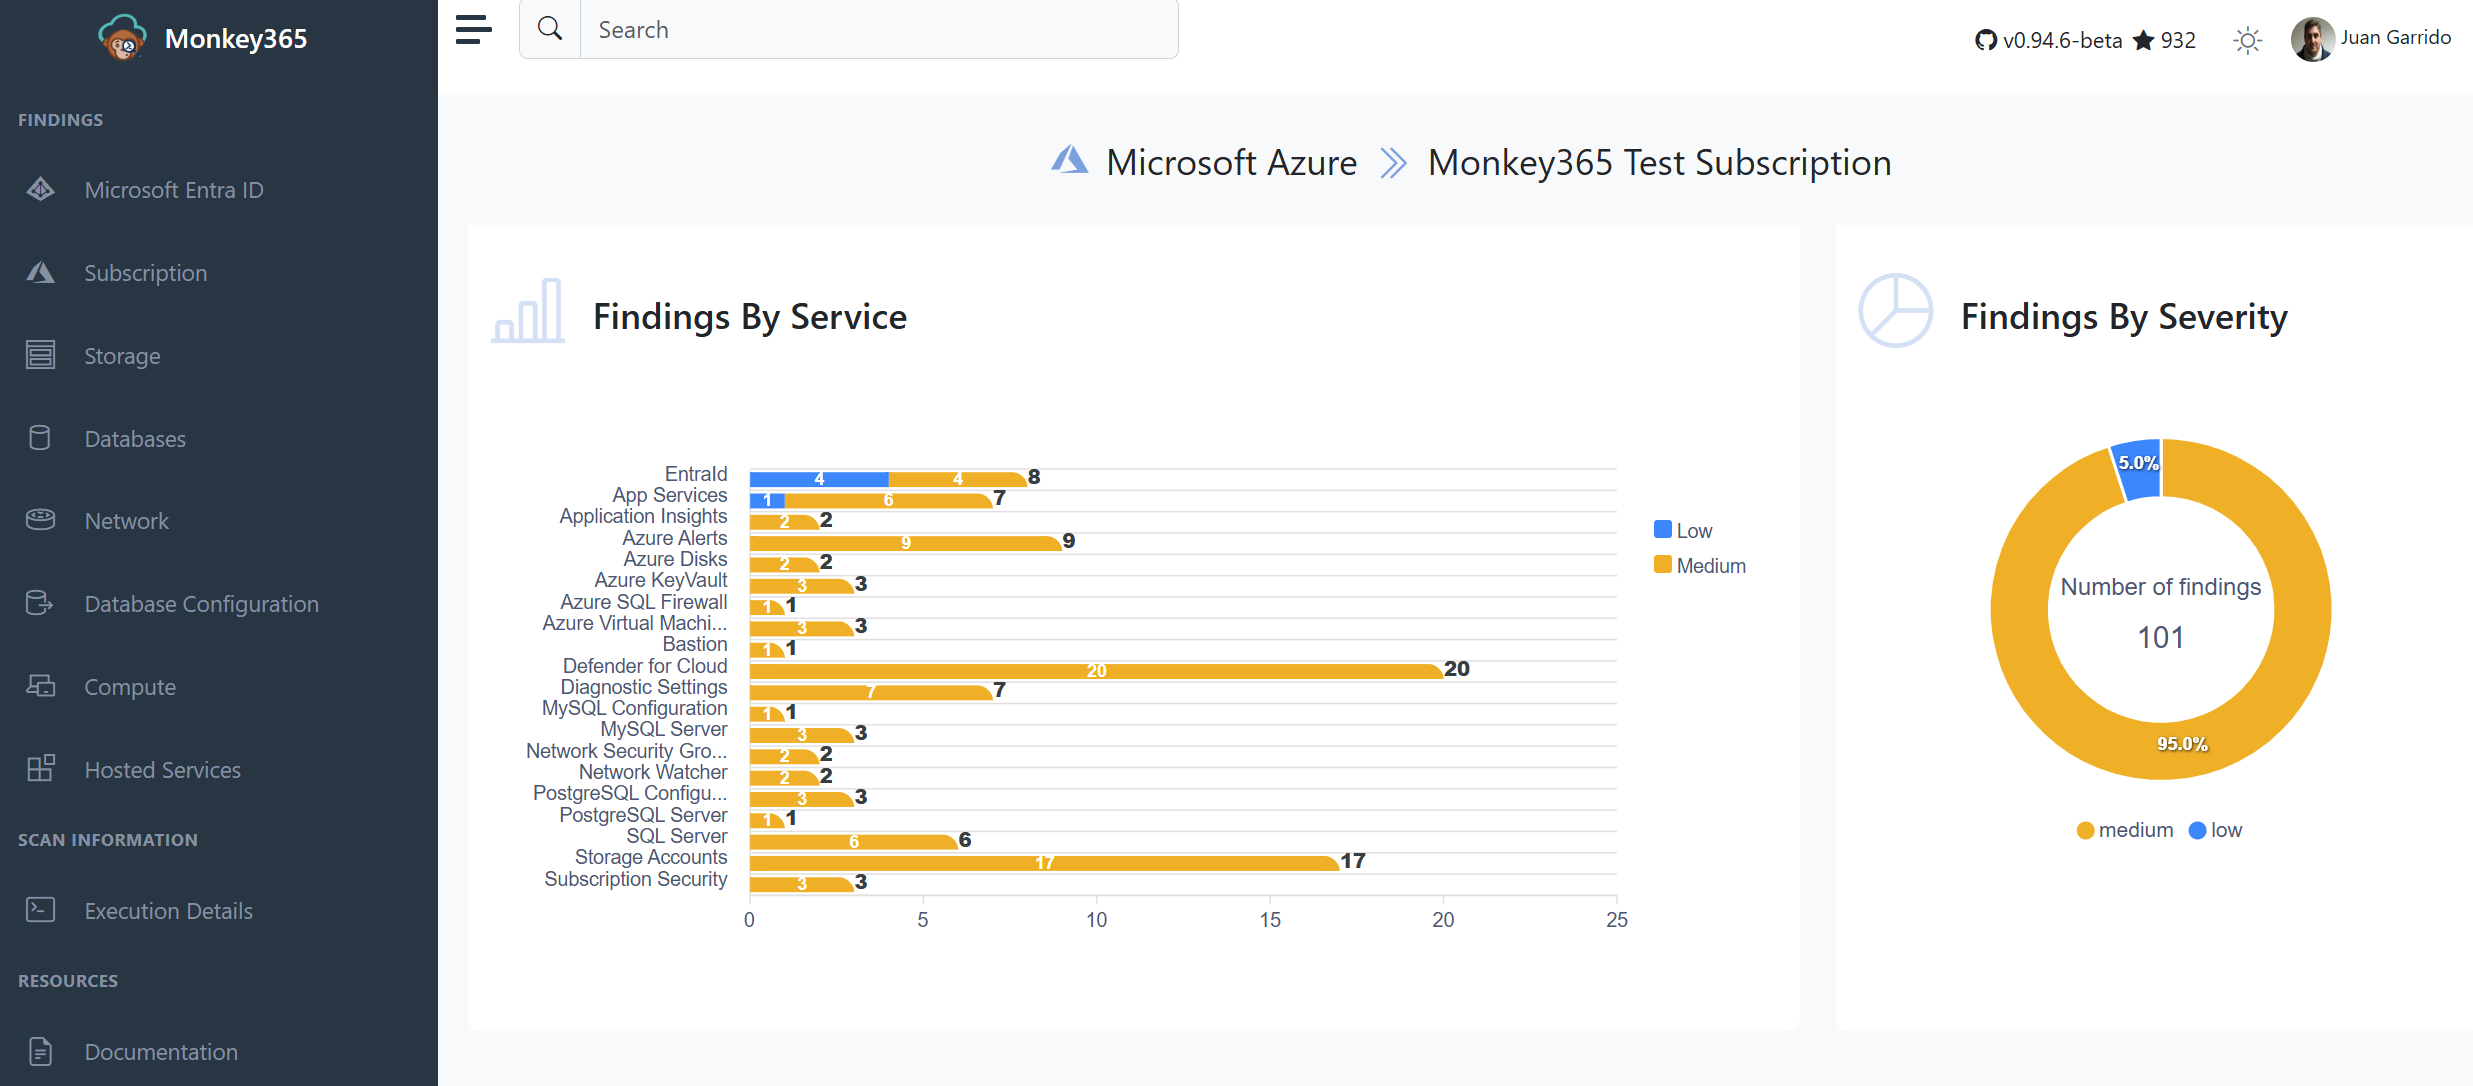 silverhack/monkey365
Microsoft 365, Azure 및 Entra ID를 위한 PowerShell 기반 보안 평가 프레임워크. 잘못된 구성, CIS 벤치마크 준수 여부 및 클라우드 보안 상태를 구조화된 보고와 함께 스캔합니다.
 evotecit/gpozaurr
Group Policy Eater는 Group Policies에 대한 정보를 수집하는 것을 목표로 하지만, 해당 정책에서 발견할 수 있는 문제를 해결할 수 있는 PowerShell 모듈입니다.
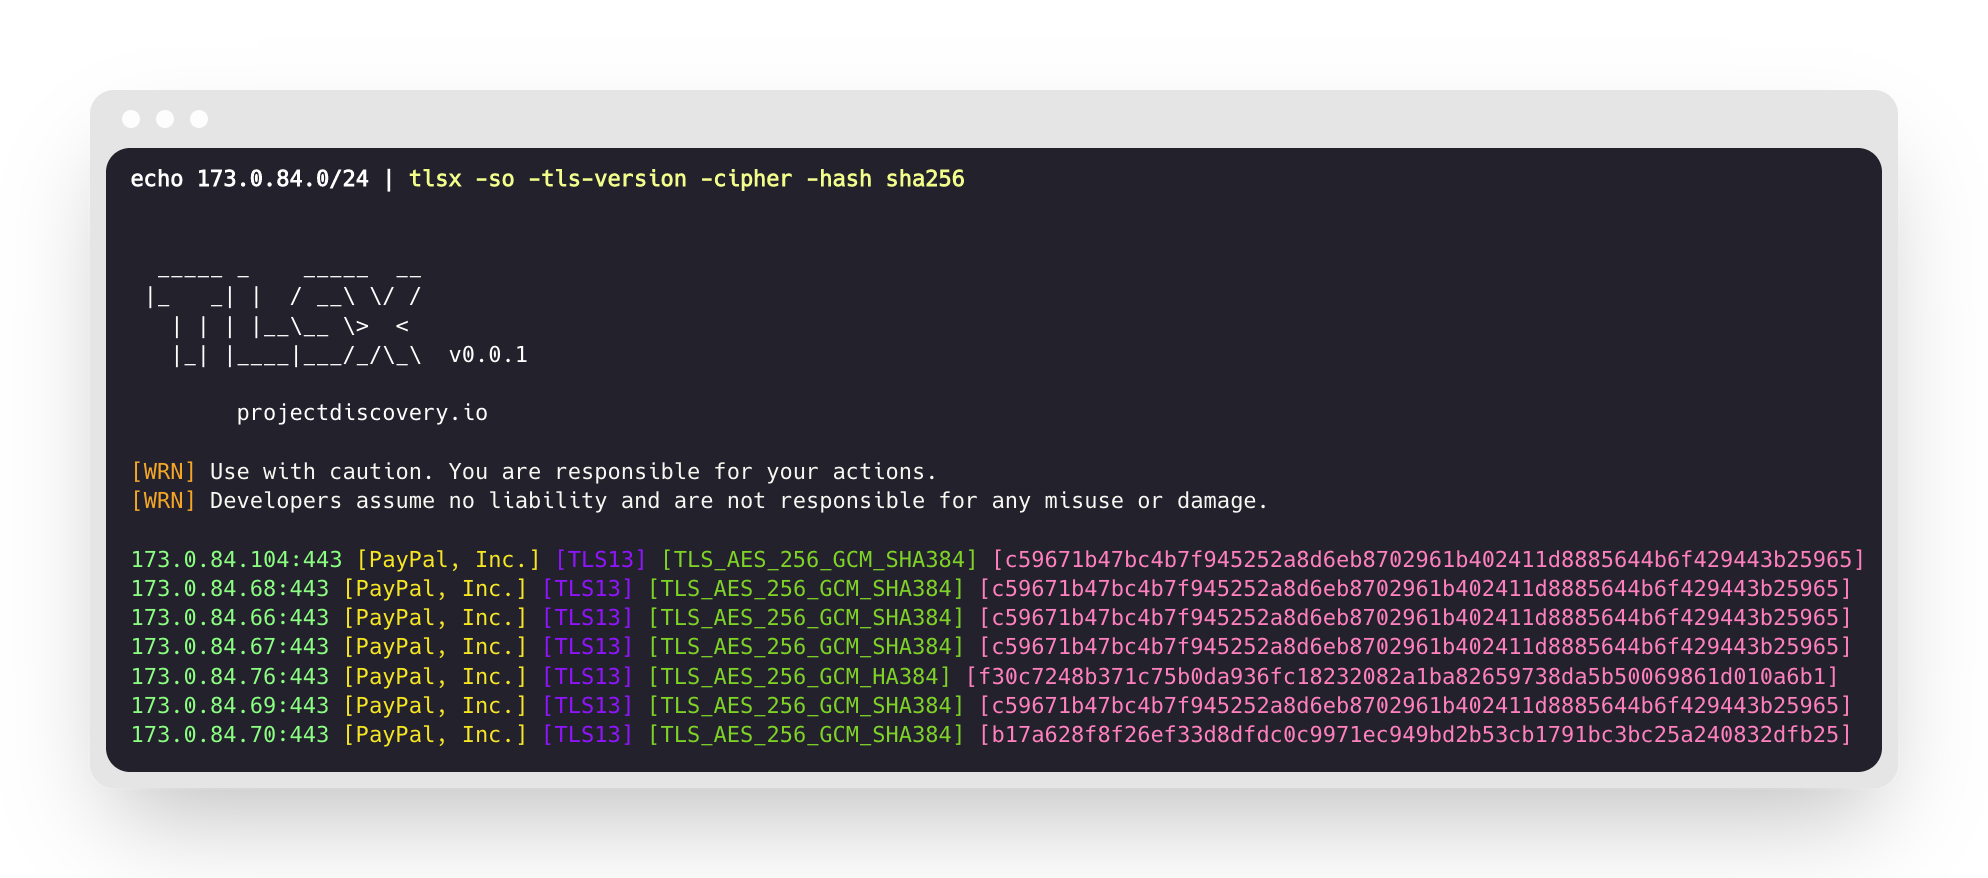 projectdiscovery/tlsx
TLS 기반 데이터 수집에 중점을 둔 빠르고 구성 가능한 TLS 그래버.
 emadshanab/nuclei-templates-collection
Nuclei 템플릿 컬렉션