

arkime
 arkime/arkime
Arkime는 오픈 소스, 대규모, 전체 패킷 캡처, 인덱싱 및 데이터베이스 시스템입니다.
defensive-toolspacket-sniffing-analysisnetwork-forensics+7
 ntop/ntopng
웹 기반 트래픽 및 사이버 보안 네트워크 트래픽 모니터링
 googlecloudplatform/professional-services
감사 로그 모니터링, DLP 비식별화, 암호화 키 관리 및 IAM 패턴을 위한 Google Cloud 솔루션 예제와 운영 유틸리티 모음입니다.
 ossec/ossec-hids
OSSEC은 로그 분석, 파일 무결성 검사, 정책 모니터링, 루트킷 탐지, 실시간 알림 및 능동 대응을 수행하는 오픈 소스 호스트 기반 침입 탐지 시스템입니다.
 clong/detectionlab
보안 도구 및 로깅 모범 사례를 갖춘 실습 환경 생성을 자동화

 0x4d31/awesome-threat-detection
위협 탐지 및 헌팅 리소스의 엄선된 목록: 탐지 규칙, SIEM 및 로그 분석 도구, 엔드포인트/네트워크 모니터링, 데이터셋, 교육 자료, 실습 환경.
 google/timesketch
이벤트 로그를 수집, 검색, 주석 처리하여 침해 대응 및 DFIR 조사를 지원하는 협업형 포렌식 타임라인 분석 플랫폼입니다.
 the-tcpdump-group/tcpdump
TCPdump 네트워크 디섹터
 elastic/detection-rules
Elastic Security용 SIEM 탐지 규칙을 개발, 검증, 게시하기 위한 도구로, Python CLI 도구, KQL 파싱, Kibana 통합, 패키지화된 위협 헌팅 쿼리를 제공합니다.
 olafhartong/sysmon-modular
A repository of sysmon configuration modules
 security-onion-solutions/securityonion
통합 SIEM과 전체 패킷 캡처를 갖춘, 위협 헌팅, 침입 탐지, 로그 관리, 사고 대응, 엔드포인트 가시성을 위한 오픈소스 보안 모니터링 플랫폼입니다.
 cyb3rxp/awesome-soc
SOC(CSIRT 포함)를 구축, 운영, 성숙시키기 위한 선별된 지식 베이스입니다.
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 pavel-odintsov/fastnetmon
매우 빠른 DDoS 센서, sFlow/Netflow/IPFIX/SPAN 지원
 withsecureopensource/chainsaw
Windows 포렌식 아티팩트를 신속하게 검색하고 추적
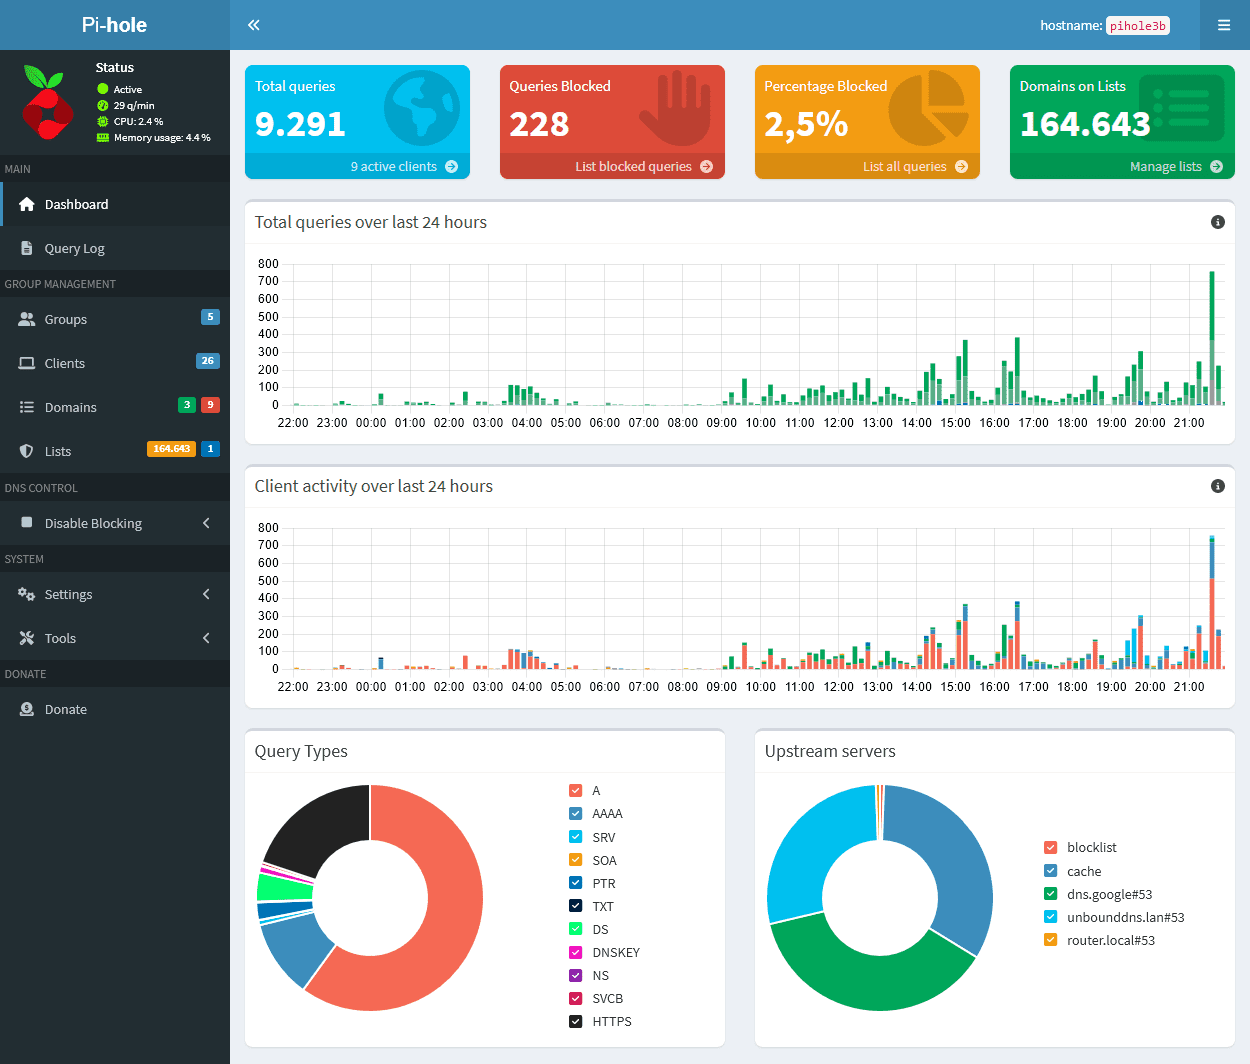
 yamato-security/hayabusa
멀티스레드 Windows 이벤트 로그 포렌식 타임라인 생성기이자 위협 사냥 도구로, 전체 Sigma 규칙을 지원하며 Elastic Stack, Timesketch 및 Timeline Explorer에서 분석할 수 있는 CSV/JSON 타임라인을 생성합니다.