


 joshuagodwin7929/purple-team-automation
AD 랩을 대상으로 자동화된 적대자 에뮬레이션(Caldera)을 수행하여 Sigma 탐지 커버리지를 검증하고 결과를 MITRE ATT&CK에 매핑합니다.
 grafana/loki
수평 확장이 가능한 멀티테넌트 로그 집계 시스템으로, 전체 텍스트 대신 레이블을 인덱싱하며 Grafana와 통합되고 Kubernetes 로그 저장 및 조회에 최적화되어 있습니다.
 wazuh/wazuh
엔드포인트 및 클라우드 워크로드 전반의 위협 탐지, 로그 분석, 파일 무결성 모니터링, 취약점 평가 및 규정 준수 관리를 위한 오픈소스 XDR 및 SIEM 플랫폼입니다.
 netalertx/netalertx
중앙 집중식 네트워크 가시성 및 지속적인 자산 탐색. 분산 네트워크 전반에서 장치를 모니터링하고, 변경 사항을 탐지하며, 인식을 유지합니다.
 misp/misp
MISP (핵심 소프트웨어) - 오픈소스 위협 인텔리전스 및 공유 플랫폼
 mvt-project/mvt
Android 및 iOS 기기용 포렌식 수집 및 분석 툴킷으로, 공개 및 비공개 침해 지표(IOC)를 사용하여 알려진 스파이웨어에 의한 잠재적 침해를 식별합니다.
 trufflesecurity/trufflehog
유출된 자격 증명을 찾고, 검증하고, 분석합니다.
 mazx0p/threathound
Windows 이벤트 로그를 위한 자동 위협 헌팅 및 사고 대응 도구로, Sigma 규칙 통합, 실시간 탐지 및 포렌식 아티팩트 분석 기능을 제공합니다.
 atomdrift-project/scan
바이너리, 소스 및 스크립트를 위한 0-day 악성코드 탐지 (별로 안 별로인 것)
 emrekybs/socmintelligence
소셜 미디어 인텔리전스, 조사 및 공공 데이터 분석을 위한 모듈식 OSINT & SOCMINT 프레임워크.
 cognis-digital/c2detect
C2 서버 핑거프린터 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 fleetdm/fleet
MDM, 패치 관리, 소프트웨어 배포, 그리고 osquery 기반 가시성을 통해 엔드포인트를 보호하고 관리하는 오픈소스 플랫폼으로, 규정 준수 및 취약점 모니터링을 지원합니다.
 oyesanyf/oshoosiclaw
링-0 Windows 드라이버와 Linux eBPF 사전 실행 차단, YARA 탐지, MITRE ATT&CK 매핑, P2P 메시 위협 공유를 결합한 자율 Rust 엔드포인트 보안 에이전트.
 cowrie/cowrie
Cowrie SSH/Telnet 허니팟 https://docs.cowrie.org/
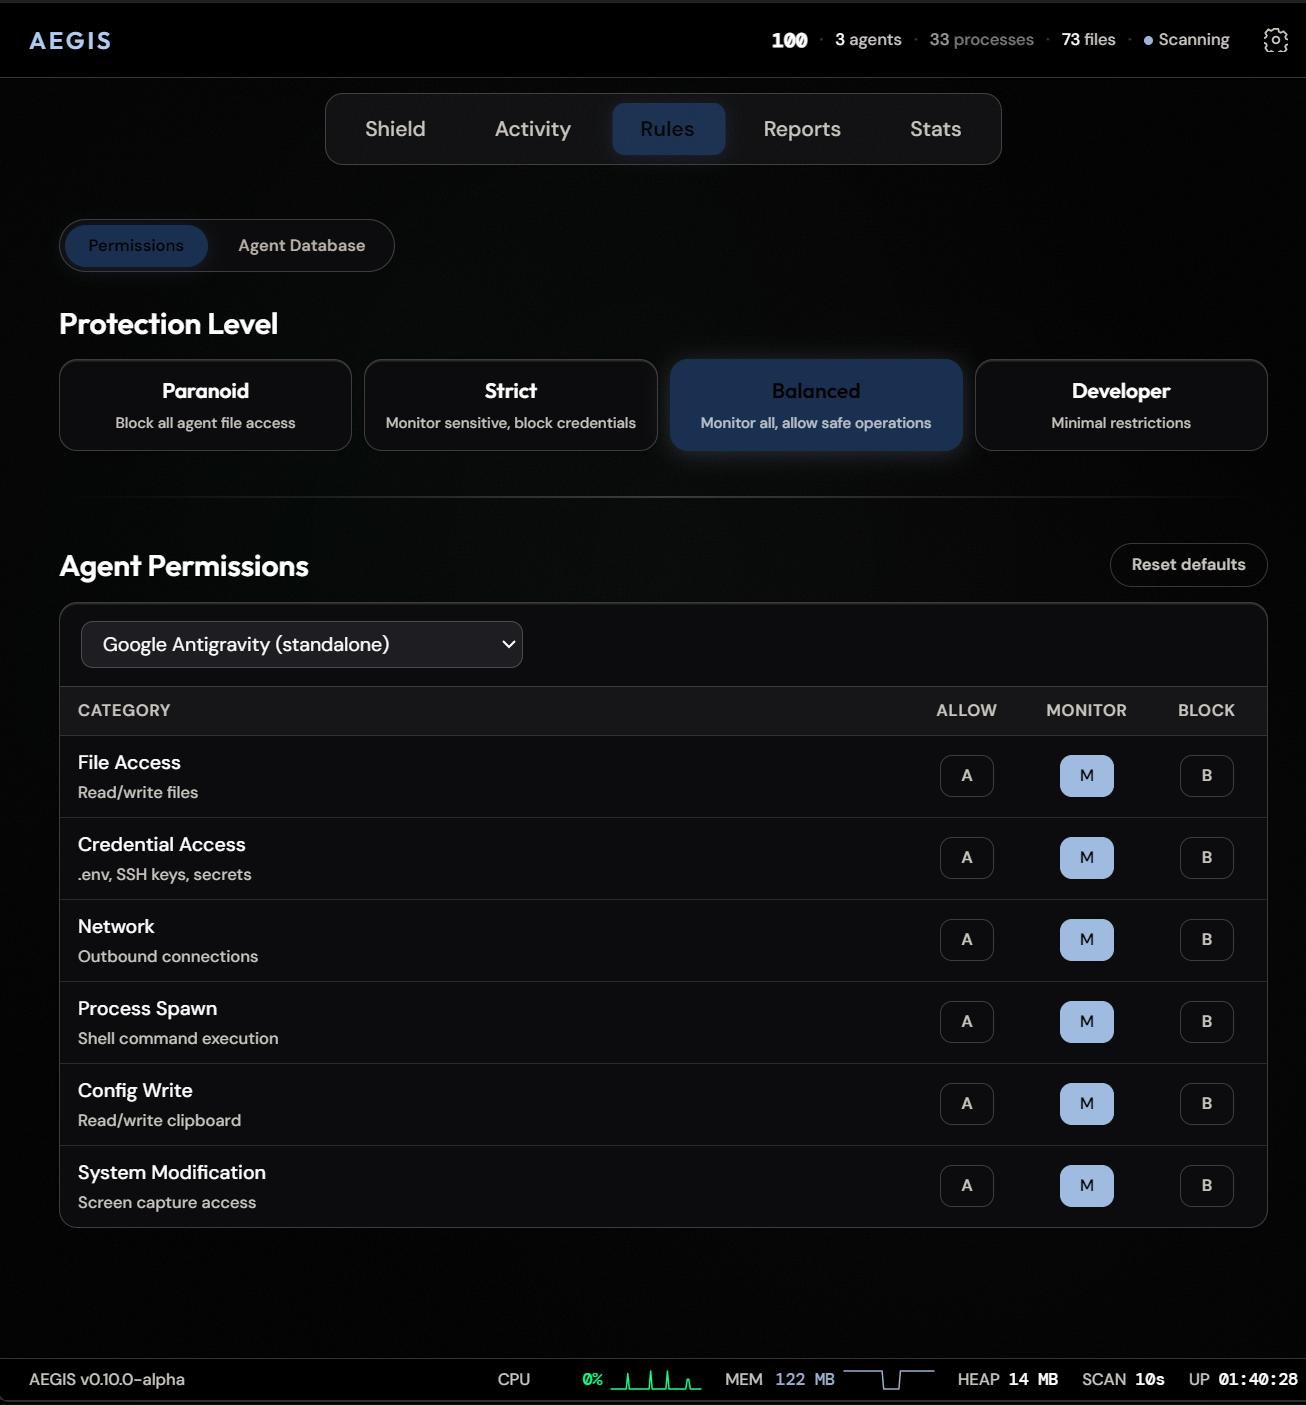 antropos17/aegis
Windows-first desktop oversight for AI agents: live monitoring, local security reviews, token usage, audit reports and opt-in action policies/MCP…
 security-onion-solutions/securityonion
통합 SIEM과 전체 패킷 캡처를 갖춘, 위협 헌팅, 침입 탐지, 로그 관리, 사고 대응, 엔드포인트 가시성을 위한 오픈소스 보안 모니터링 플랫폼입니다.
 mvt-project/androidqf
androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…