
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
debuggers — 도구 — 21페이지 | Kitploit

도구

최신관련성인기최근 업데이트
433 결과
pike-agent preview

pike-agent

GitHubsynacktiv/pike-agent

실험적인 Linux strace LLM 에이전트

dynamic-analysis-sandboxingdebuggersforensics+5
206개월 전
BlackLotus-analysis-stage2-bootkit-rootkit-stage preview

BlackLotus-analysis-stage2-bootkit-rootkit-stage

GitHubspiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage

Z2A-BlackLotus 챌린지 2단계 부트킷-루트킷 분석

static-analysisdynamic-analysis-sandboxingreverse-engineering+5
173년 전
MCPDebugger preview

MCPDebugger

GitHubfatmike-gh/mcpdebugger

Windows 실행 파일(x86 및 x64)을 위한 MCP 디버거 서버입니다. 디버기(debuggee)의 정적/동적 분석 및 메모리 검사를 위한 MCP 도구로 디버거 기능을 깔끔한 인터페이스를 통해 제공합니다.

static-analysisdynamic-analysis-sandboxingmemory-forensics+4
136개월 전
frida-il2cpp-datacollector preview

frida-il2cpp-datacollector

GitHubgmh5225/frida-il2cpp-datacollector

Frida 기반 도구로, Cheat Engine의 MonoDataCollector를 Android와 iOS로 이식하여 모바일 앱의 런타임 Mono/IL2CPP 데이터 수집 및 메모리 검사를 가능하게 합니다.
android-securitydynamic-analysis-sandboxingios-security+5
134년 전
libmempool preview

libmempool

GitHubnccgroup/libmempool

힙 메모리 풀 분석 도구

embedded-systems-securitymemory-forensicsreverse-engineering+3
134년 전
Veridiff preview

Veridiff

GitHubveridiff/veridiff

네이티브 코드를 위한 동적 분기 발산 탐지기 -- 두 개의 Frida 실행을 추적하여 정확히 어느 명령어에서 발산하는지 찾아냅니다.
dynamic-analysis-sandboxingcode-analysisdynamic-code-analysis+7
820일 전
r2gopclntabParser preview

r2gopclntabParser

GitHubasherdll/r2gopclntabparser

Go 바이너리의 리버스 엔지니어링을 용이하게 하기 위해 gopclntab을 파싱하는 radare2 스크립트입니다.

static-analysisreverse-engineeringdebuggers+3
176개월 전
dae preview

dae

GitHubejfkdev/dae

Config 기반 Dart AOT 스냅샷 분석기로, IDA, radare2, Frida용 blutter 호환 심볼과 구조체를 내보내고, Dart SDK 없이 함수를 dart-analyze-clean Dart로 디컴파일합니다.

android-securitystatic-analysisdynamic-analysis-sandboxing+6
1117일 전
reverse-engineering-browser preview

reverse-engineering-browser

GitHubsunghoojung/reverse-engineering-browser

로컬 우선 macOS 리서치 브라우저로, 웹 앱 리버스 엔지니어링을 위해 네트워크 트래픽, 핑거프린트, 스크립트, 런타임 증거를 캡처하는 커스텀 Brave 빌드 기반입니다.
packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+9
74일 전
MOEW preview

MOEW

GitHubharryeetsource/moew

백서

defensive-toolsexploitationreverse-engineering+4
1610개월 전
mitm-proxy preview

mitm-proxy

GitHubwelfordian/mitm-proxy

Go 기반 MITM HTTP/HTTPS 프록시로, HTTP/2 및 HTTP/1.1 가로채기, 로컬 CA/호스트별 인증서 생성, CONNECT/WebSocket 터널링, 디스크 캐싱, 관리자 대시보드, 트래픽 캡처, 차단 정책, 그리고 선택적 AI 기반 위협…

web-proxies-interceptionapi-security-testingdebuggers+5
144개월 전
hermit preview

hermit

GitHubxv4l3x/hermit

Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
android-securitystatic-analysisios-security+7
67일 전
DotNetHookerToolkit preview

DotNetHookerToolkit

GitHubsensepost/dotnethookertoolkit

Frida 기반 .NET Framework 인젝터 및 관리형 메서드 후킹 도구 키트로, 런타임 추적, 네이티브 진입점 해석, Windows 프로세스의 동적 분석을 위한 도구입니다.
dynamic-analysis-sandboxingcode-analysisexploitation+4
117개월 전
renef-skills preview

renef-skills

GitHubvichhka-git/renef-skills

renef.io 운영을 위한 Agent Skill — Android ARM64 동적 계측: 네이티브/Java 후킹, 메모리 패치, 시스템 콜 추적, SSL 핀닝/루트 탐지 우회; Frida 및 GameGuardian 스크립트를 renef Lua로 포팅.

android-securitydynamic-analysis-sandboxingmemory-forensics+9
114개월 전
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

서명되지 않은 커널 모드 드라이버로 메모리 수정을 수행합니다
general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
114년 전
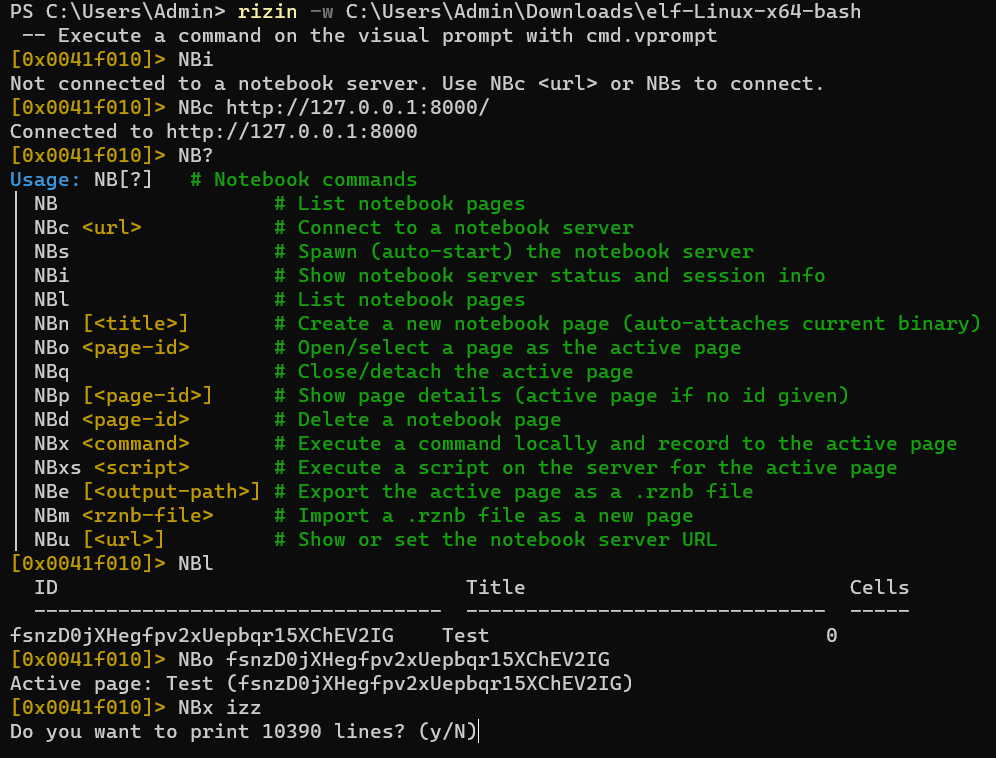
rizin-notebook preview

rizin-notebook

GitHubrizinorg/rizin-notebook

rizin을 사용하면서 메모를 작성하는 노트!
reverse-engineeringscripting-automationdebuggers+3
67개월 전
c2-printf preview

c2-printf

GitHubjaydcarlson/c2-printf

Silicon Labs C2 디버거 연결을 통해 트레이스 메시지를 출력합니다.
embedded-systems-securitydebuggershardware-hacking+2
128년 전
CaptainHook preview

CaptainHook

GitHubsynacktiv/captainhook

JDWP 및 Frida를 통해 Java 메서드에서 사용자 입력을 추적하여 잠재적인 커맨드 인젝션 및 SQL 인젝션 지점을 식별합니다.

dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+2
94년 전
이전1…202122…25다음