
CVE-2026-34220
 eqstlab/cve-2026-34220
MikroORM의 SQL 인젝션 취약점
vulnerability-analysisexploitationweb-application-exploitation+3
12개월 전
eqstlab/cve-2026-34220MikroORM의 SQL 인젝션 취약점
 eqstlab/cve-2026-0603
Hibernate ORM 이차 SQL 인젝션
 hikari-systems/slater
로컬 복제 그래프 사용 사례를 위해 설계된 저메모리 그래프 DB로, Bolt+TLS 지원, 저장 데이터 암호화 및 벡터를 제공합니다.
 0xblackash/cve-2026-72898
CVE-2026-72898
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) MySQL 원격 루트 코드 실행 / 권한 상승 PoC 익스플로잇 테스트 목적으로만 사용하십시오. 해를 끼치지 마십시오.
 boxed-dev/vibe-coding-security
AI 생성 앱(Lovable, v0, Bolt, Cursor)을 위한 출시 전 보안 체크리스트. Supabase RLS, 노출된 키, 프롬프트 인젝션을 다루는 69개 항목. CVE-2025-48757(170개 앱)과 Moltbook 유출(150만 개 API 토큰)의…
 rootsecdev/microburstsecretshunter
내보낸 Azure 도메인 덤프에서 일반 텍스트 비밀번호, 연결 문자열, 스토리지 키 및 기타 비밀을 스캔하고, 읽기 전용 감사 워크플로우를 위해 마스킹된 CSV/HTML 보고서를 생성합니다.
 qianlijaingshan/milvus-auth-audit
Milvus 인증 보안 탐지 스크립트: CVE-2025-64513 (sourceid 백도어) / CVE-2026-26190 (/expr 약한 토큰) / 내부 포트 53100
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 랩 — 기본 Docker 이미지에서 uid 999(mysql)로 system()을 실행하기 위한 권한 상승 + 힙 UAF + JOP 체인. RAPTOR 및 raptor-loop-hunt로 발견됨.
 offsecpierogi/azure
Bash 및 PowerShell 스크립트로 구성된 Azure 보안 평가 도구로, IAM 권한 상승, 컨테이너 레지스트리 악용, Key Vault 노출, Entra ID 구성, SQL 감사 영역을 다룹니다.
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 Unauthenticated SQL Injection (CVSS 9.8)
 ansvar-systems/eu_compliance_mcp
EU 규정 준수에 초점을 맞춘 MCP 서버
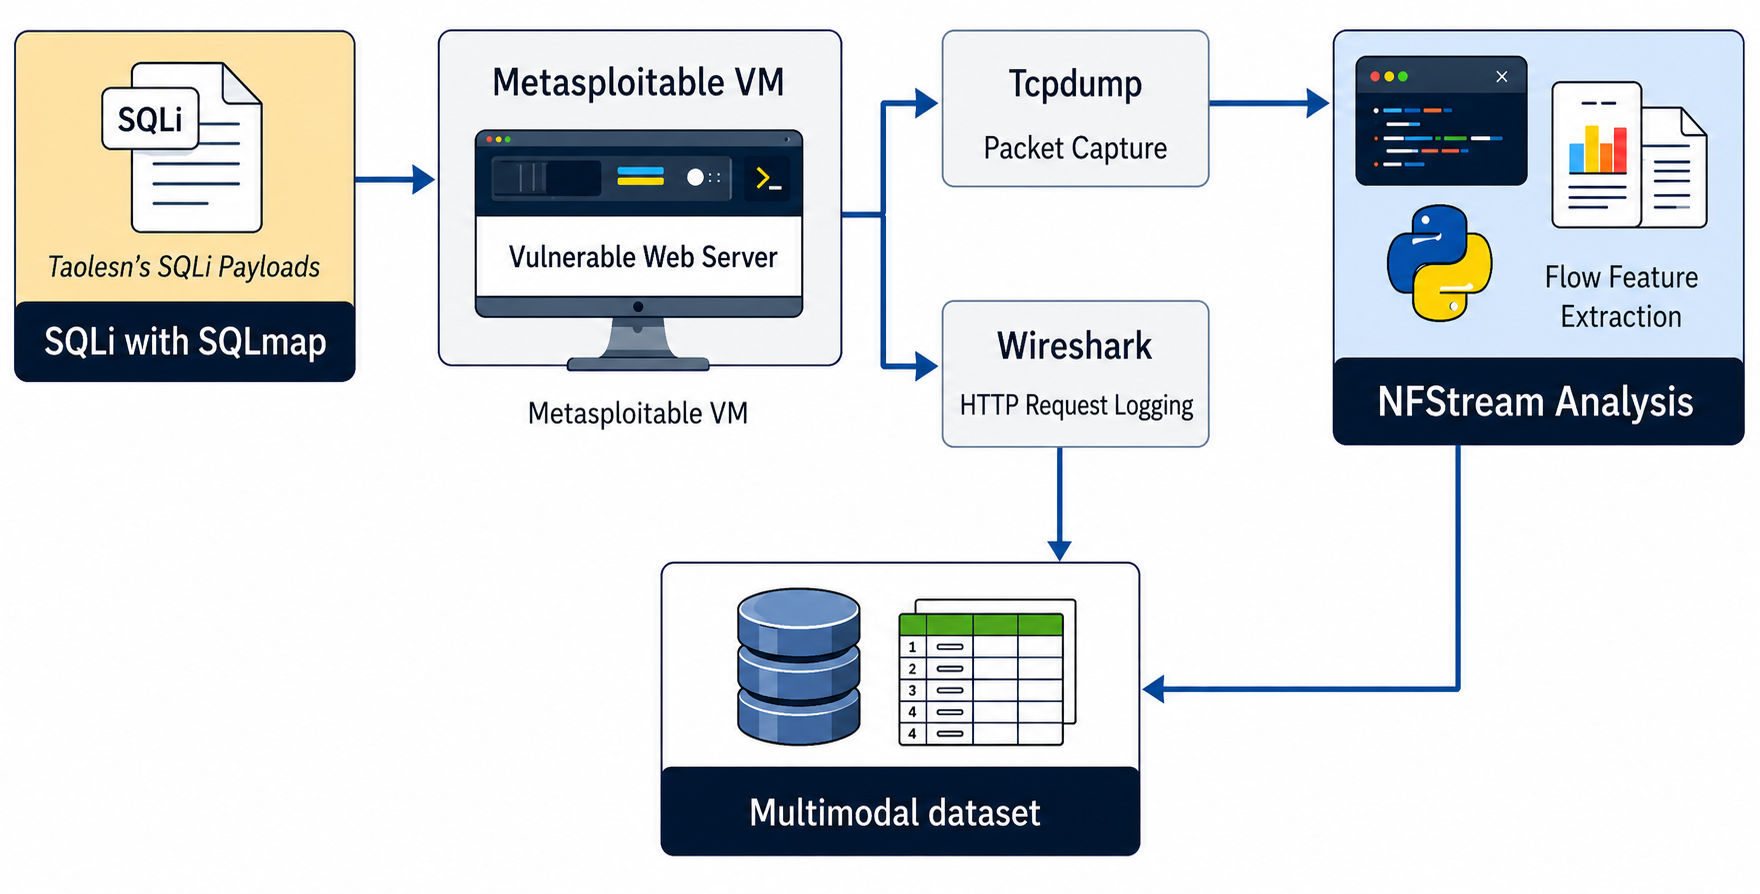 paul12345-cyber/multimodal-web-attack-dataset
이 저장소는 AI 기반 위협 탐지 연구를 발전시키기 위한 멀티모달 웹 공격 데이터셋(MWAD)을 호스팅합니다.
 eyesecurity/wp2shell-compromise-scanner-plugin
wp2shell 악용 체인(CVE-2026-63030 / CVE-2026-60137)의 아티팩트를 스캔하는 읽기 전용 WordPress 플러그인
 sqlsure/sqlsure
SQL을 위한 의미 검사기 — 쿼리 실행 전에 팬아웃 이중 계산, 가산성 위반, 잘못된 조인 키, 정책 위반을 잡아냅니다. BIRD/Spider text-to-SQL 벤치마크에서 실제 버그를 발견했습니다.
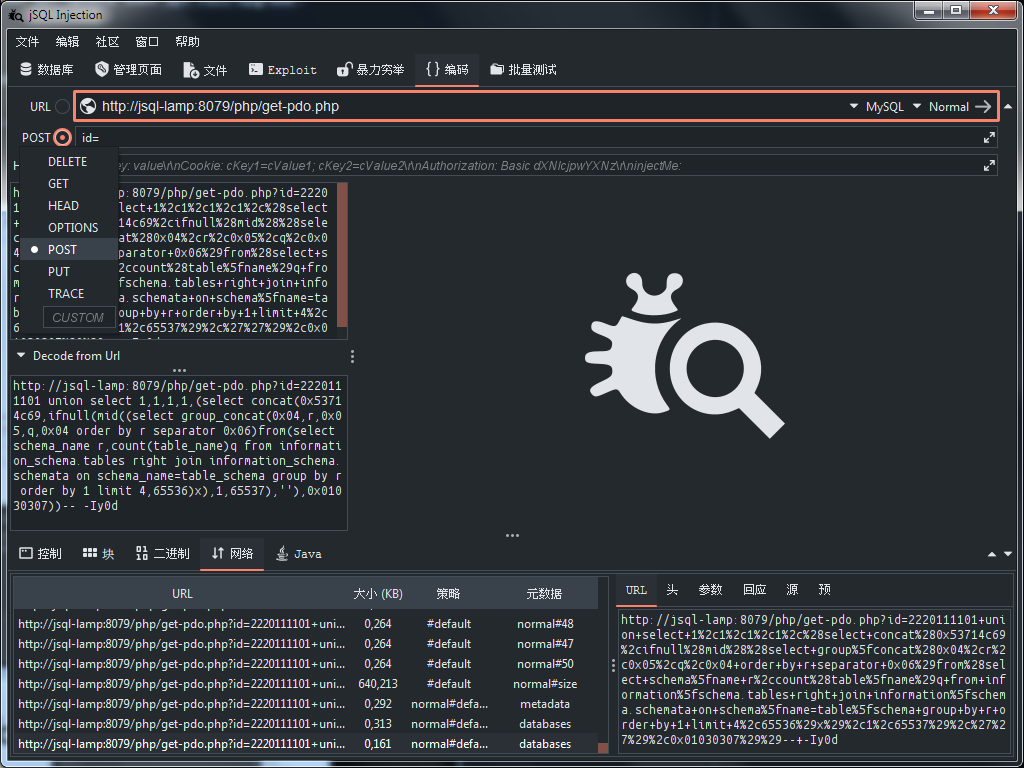 ron190/jsql-injection
자동화된 SQL 인젝션 탐지 및 익스플로잇 도구로, 웹 애플리케이션에서 데이터베이스 정보를 추출하며 다양한 인젝션 기술과 탐페어 스크립트를 지원합니다.
 slowql/slowql
차세대 SQL 정적 분석기. Rust로 작성됨. 282개 이상의 규칙. 거짓 긍정 제로. 보안, 성능, 신뢰성, 비용, 규정 준수, 품질. 14개의 SQL 방언. 오프라인. CI/CD 준비 완료.
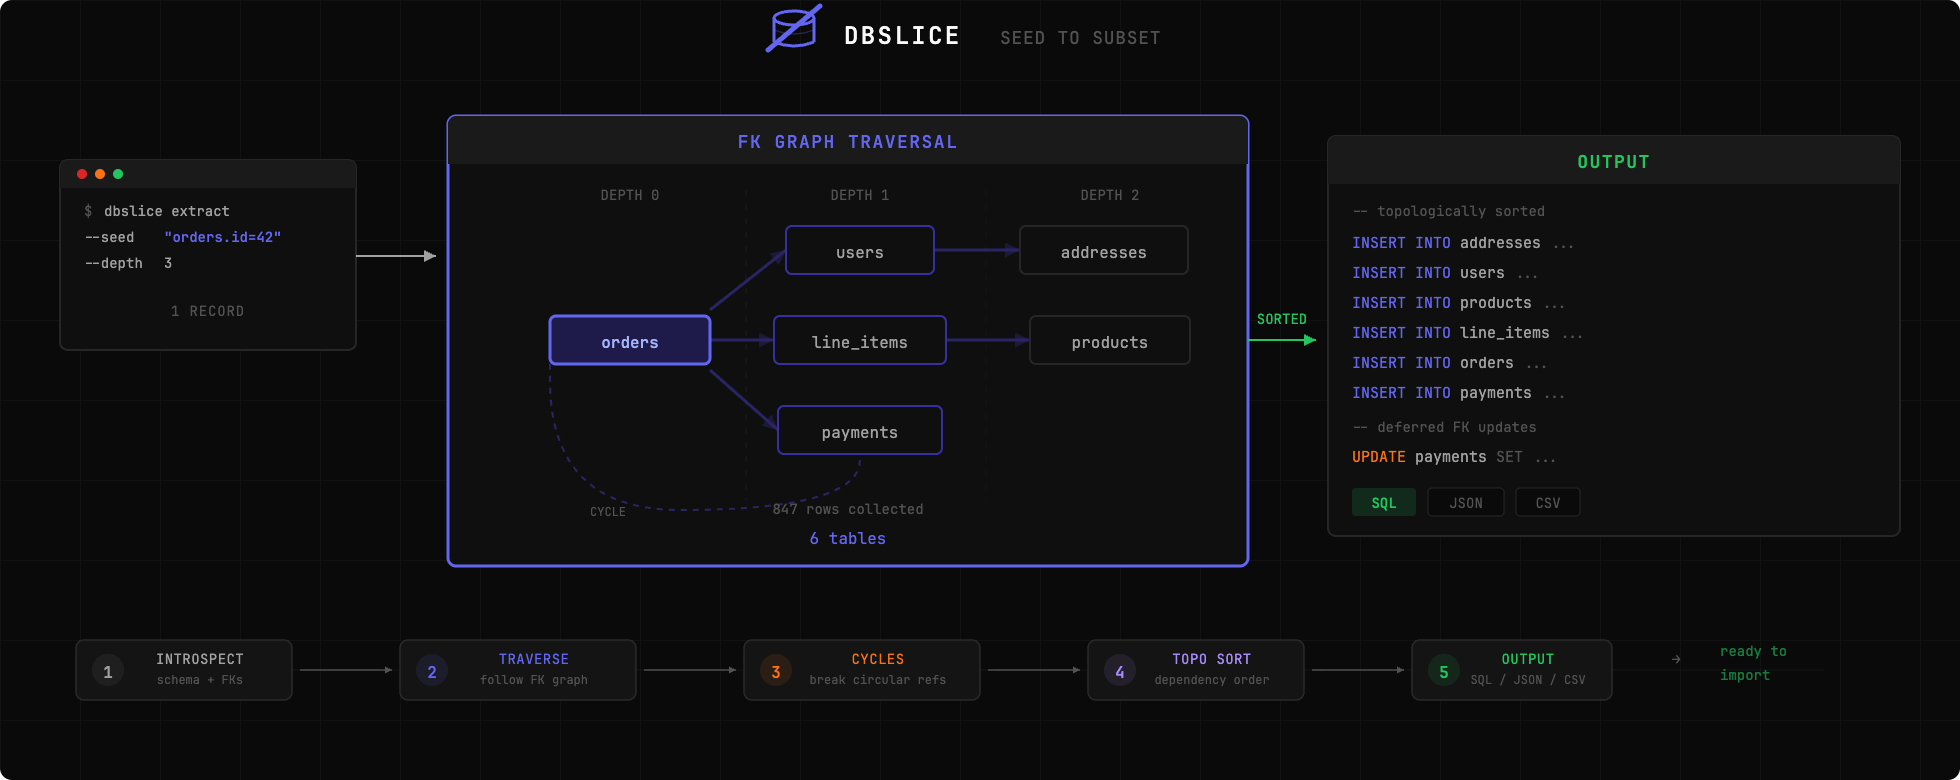 nabroleonx/dbslice
프로덕션 데이터베이스의 일부를 추출하여 로컬에서 버그를 재현하세요. dbslice를 레코드에 지정하면 외래 키를 따라가며 완전하고 가져올 수 있는 하위 집합을 제공합니다.