
SSCMS_Decrypt
 jas502n/sscms_decrypt
sscms 데이터베이스 복호화
password-crackingencryption-decryption-toolsvulnerability-analysis+2
jas502n/sscms_decryptsscms 데이터베이스 복호화
 shanika04/apache_skywalking
CVE-2020-9483 또는 CVE-2020-13921
 sudo-wp/sudowp-adminer
WordPress용 안전한 제로 트러스트 데이터베이스 관리 도구입니다. 로컬 연결만 허용하여 중요한 SSRF 취약점(CVE-2021-21311)을 수정합니다.
 xforcered/sqlrecon
공격적 정찰 및 사후 침투(포스트 익스플로잇)를 위해 설계된 C# MS SQL 툴킷입니다.
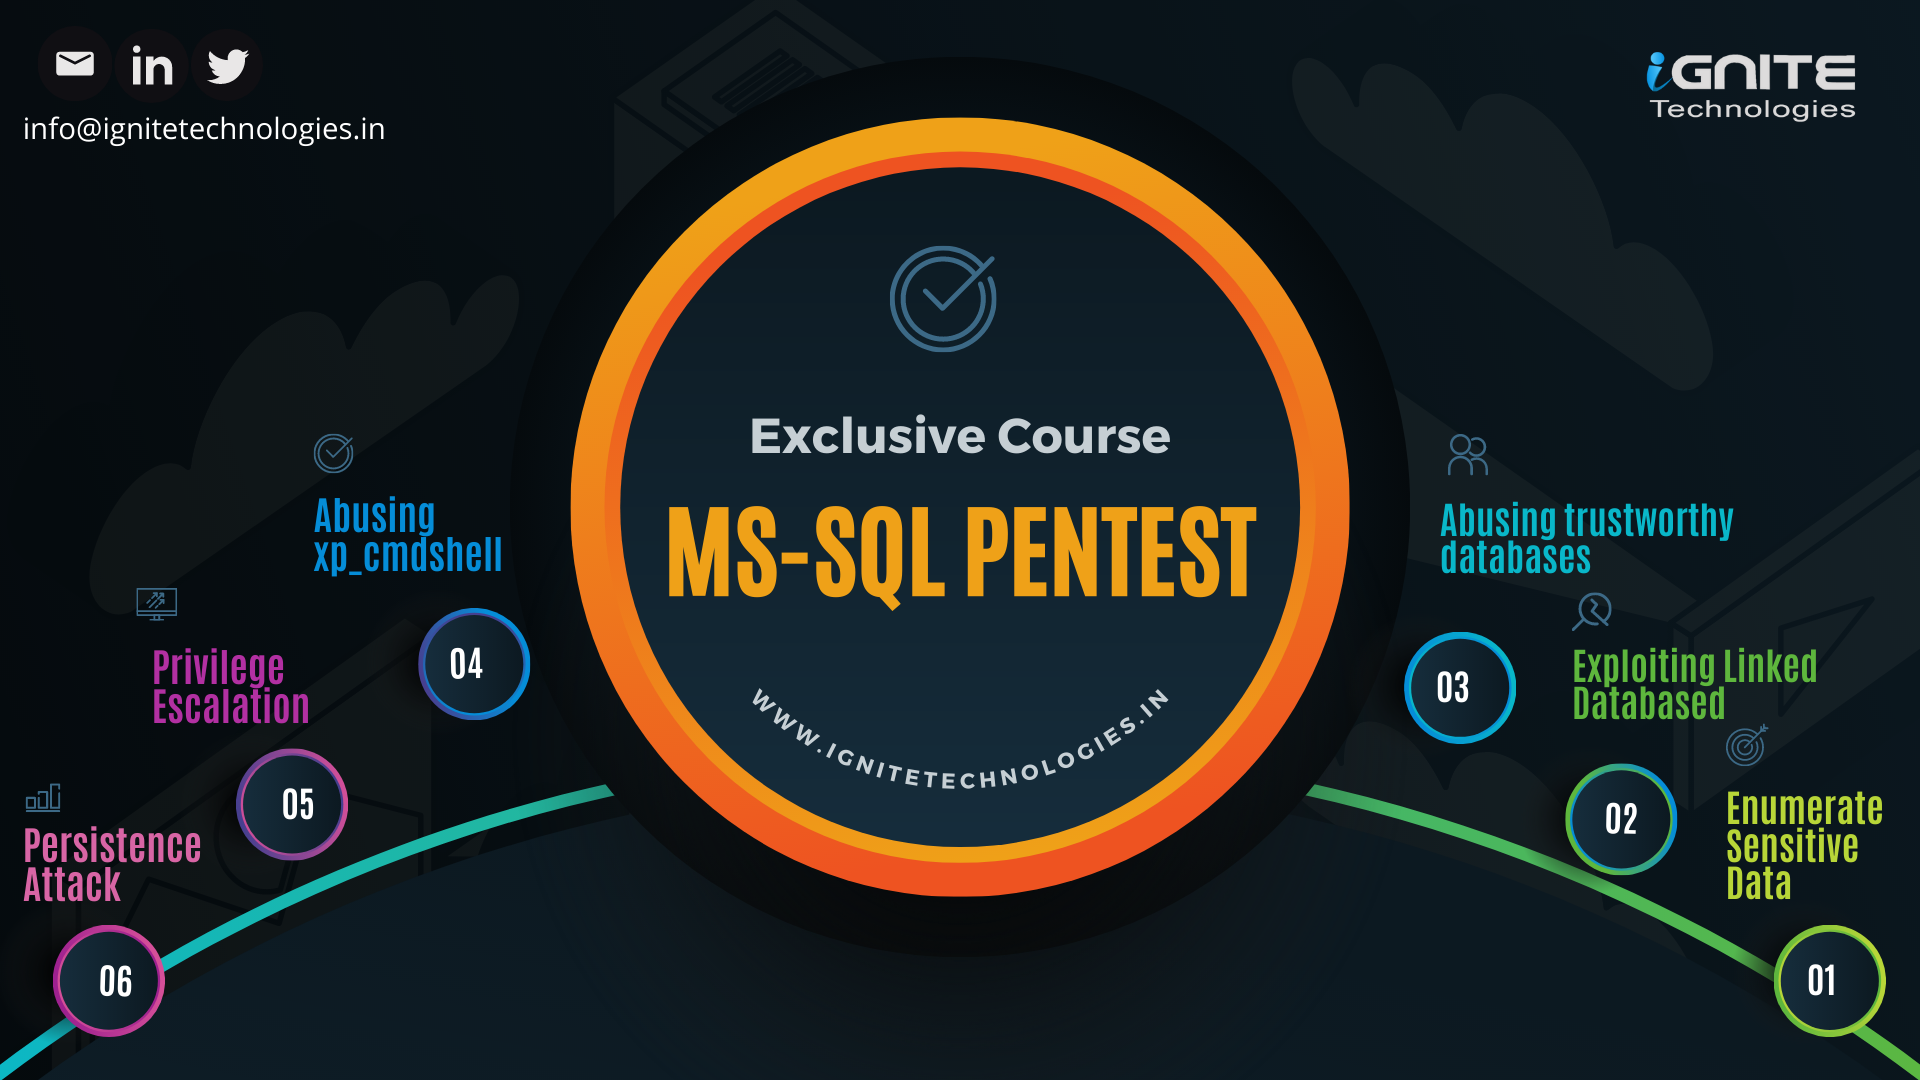 ignitetechnologies/mssql-pentest-cheatsheet
MSSQL 침투 테스트를 위한 실용적인 치트 시트로, 열거, 연결 서버 피보팅, 권한 상승, 지속성, 그리고 xp_cmdshell, CLR 및 OLE 자동화를 통한 명령 실행을 다룹니다.
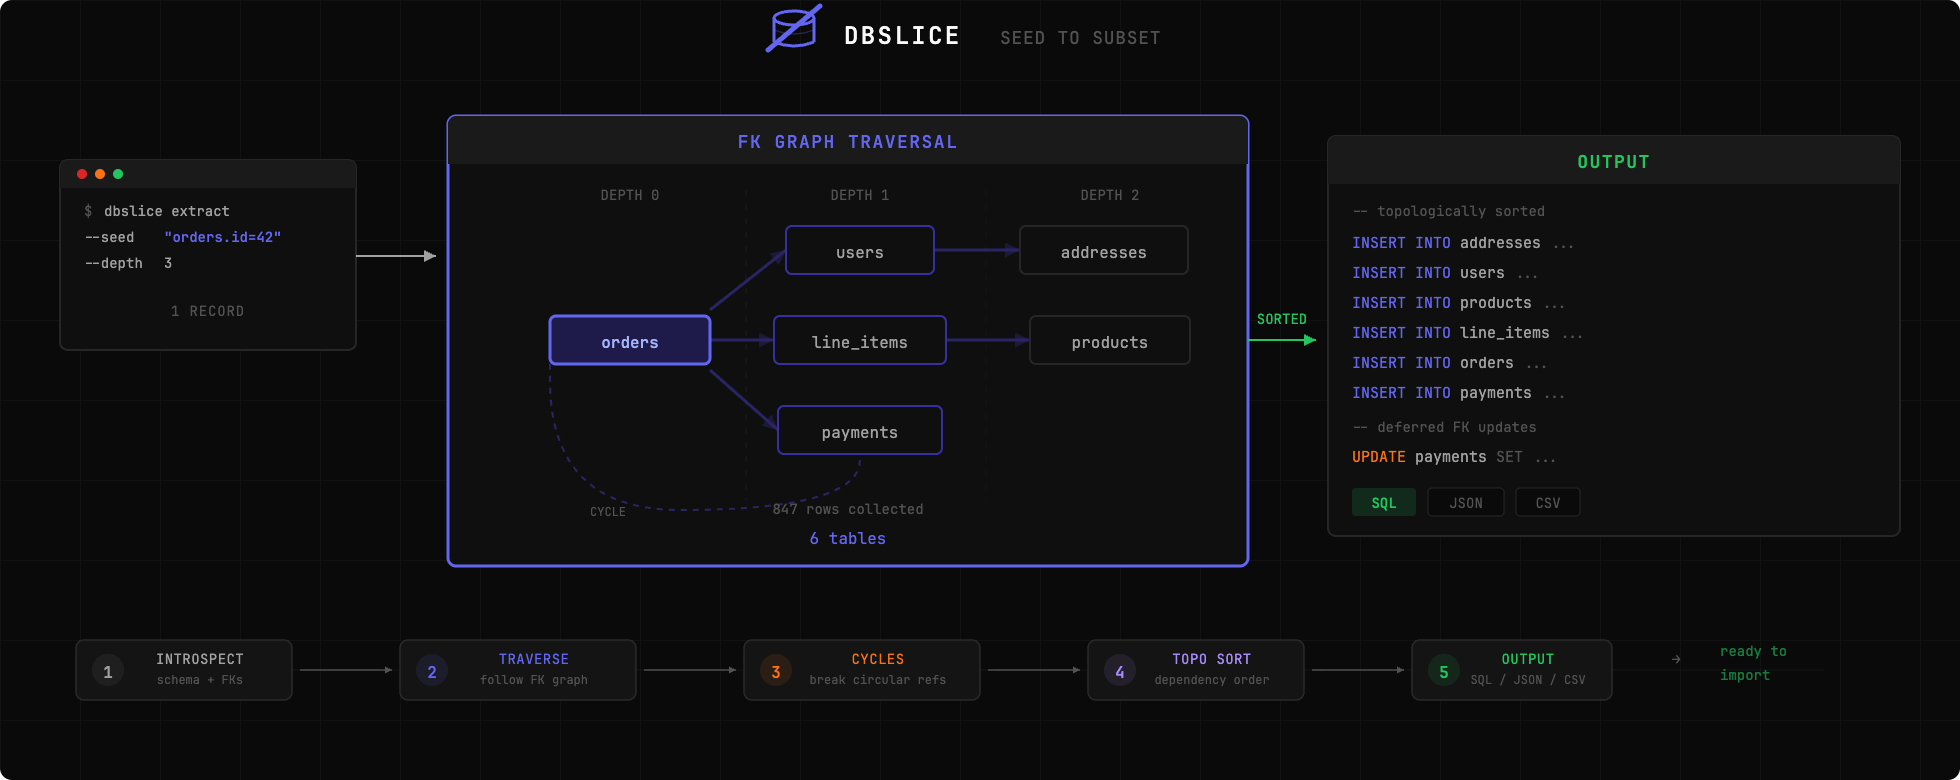 nabroleonx/dbslice
프로덕션 데이터베이스의 일부를 추출하여 로컬에서 버그를 재현하세요. dbslice를 레코드에 지정하면 외래 키를 따라가며 완전하고 가져올 수 있는 하위 집합을 제공합니다.
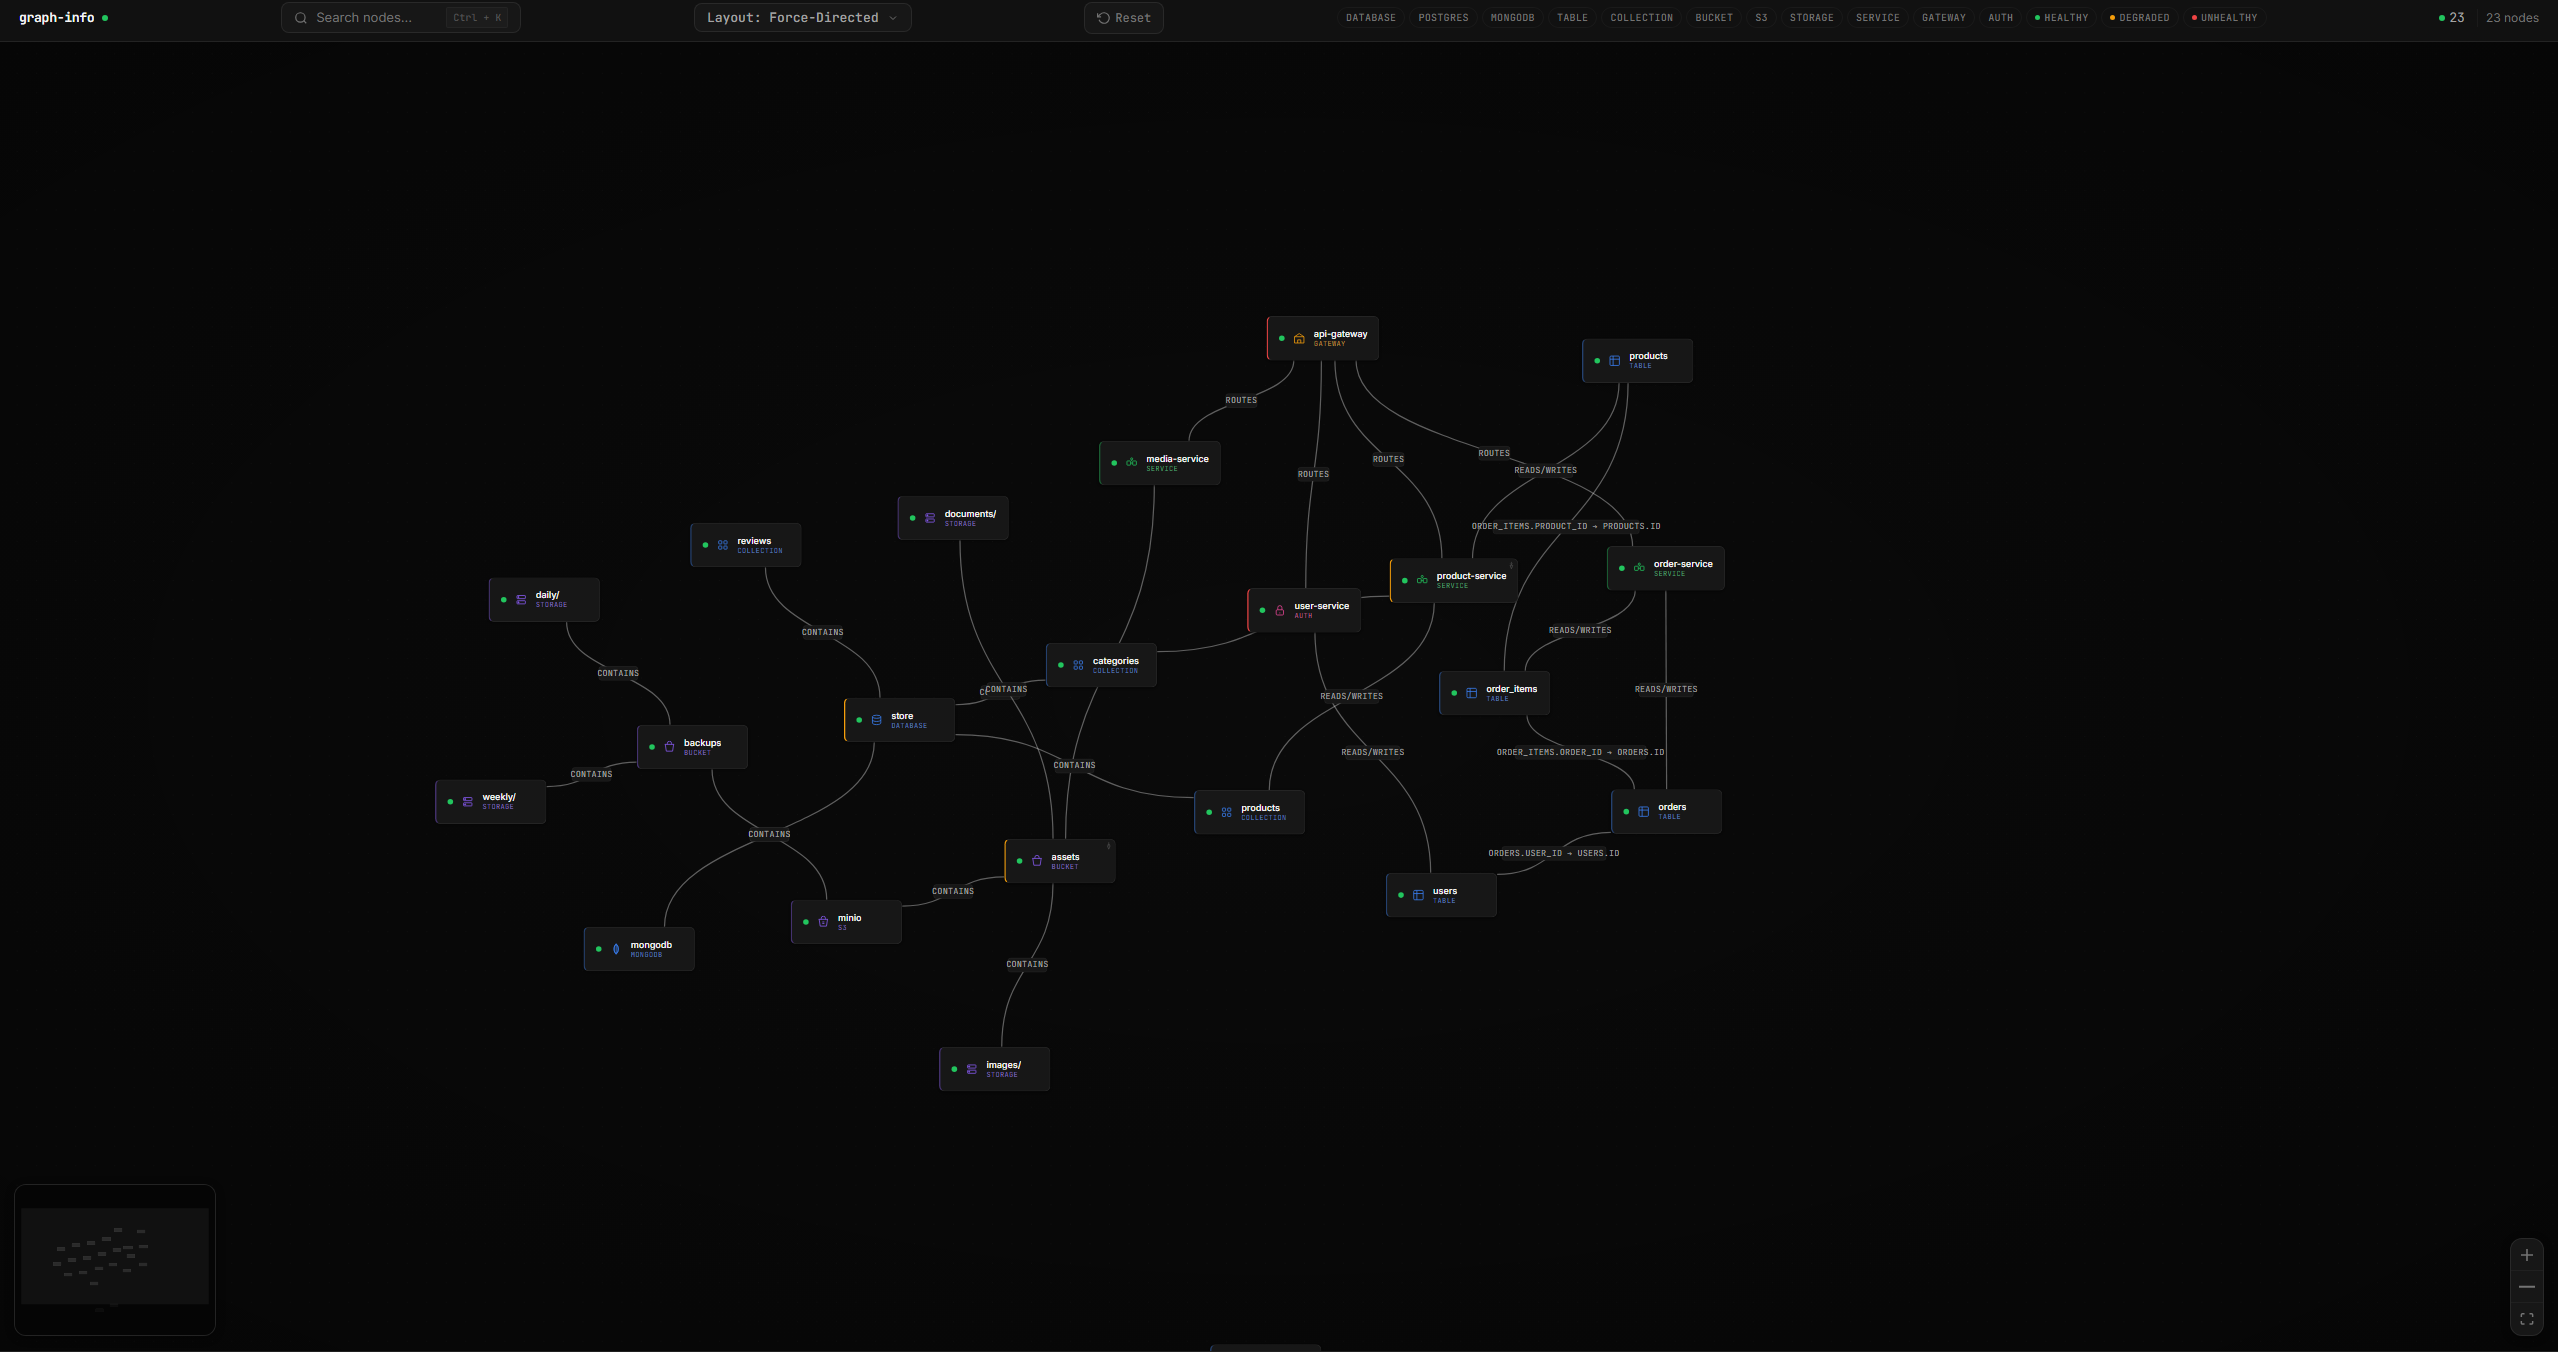 guilherme-grimm/graph-go
단순히 노드와 그래프
 blue0x1/sqlwinds
SQLWinds - SQL Server 보안 평가 및 사후 침투 툴킷
 canyonroad/agentsh
AI 에이전트를 위한 Execution-Layer Security (ELS) — 감사 기능을 갖춘 정책 적용 셸.
 sqlmapproject/testenv
SQL 인젝션 결함에 취약한 웹 페이지 모음
 jimywork/stretcher
민감한 정보를 노출하는 공개된 Elasticsearch 서버를 식별하는 데 도움을 주는 도구
 otterhacker/labs4u2self
도메인 컨트롤러와 취약한 MSSQL을 갖춘, 배포 가능한 AWS 호스팅 Active Directory 펜테스트 랩; S4U2Self 남용, SQL 무차별 대입, RCE 연습
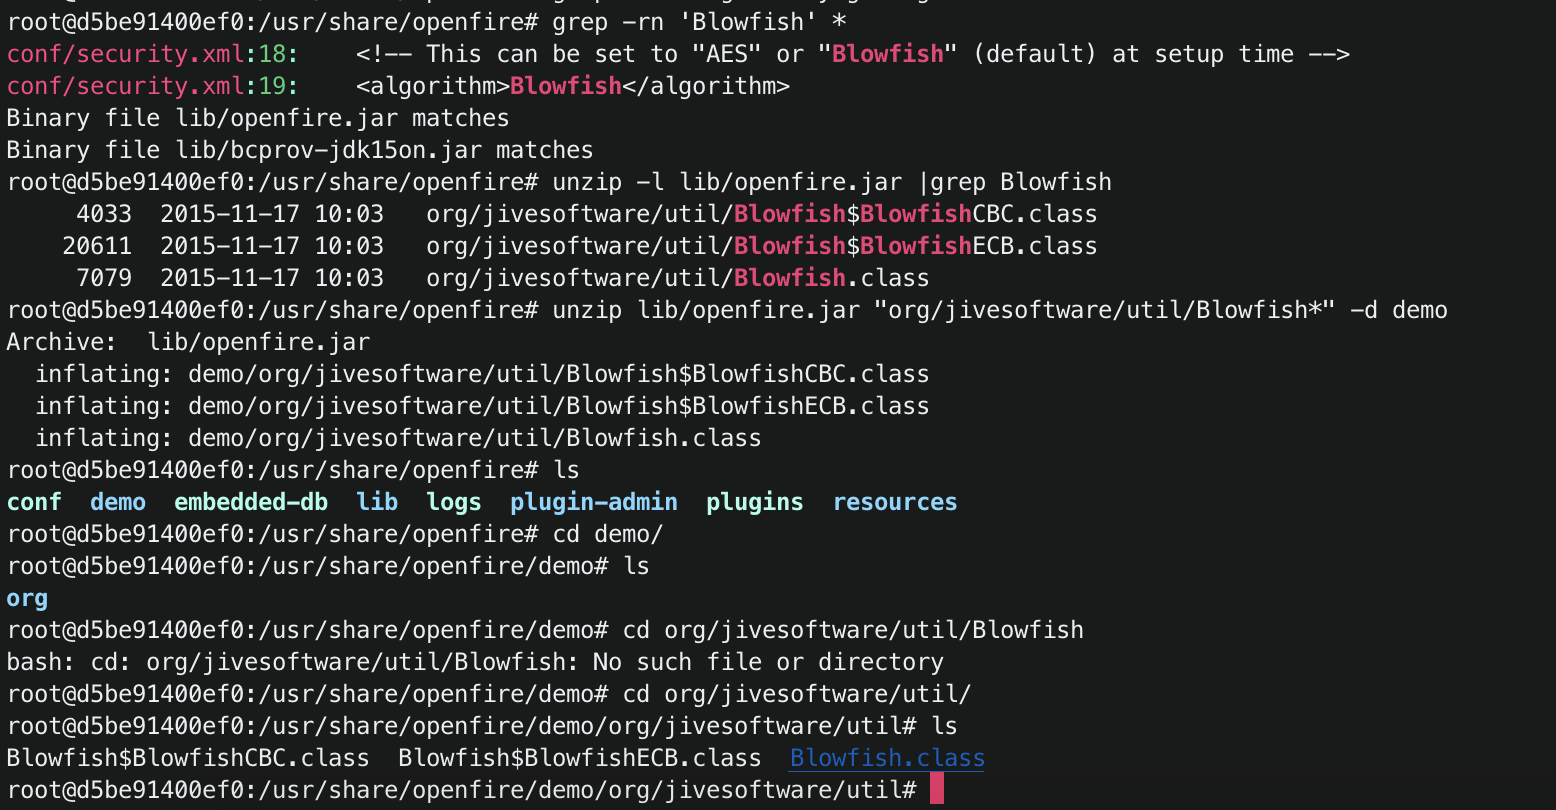 jas502n/openfire_decrypt
OpenFire 관리 백엔드 계정 비밀번호 해독
 rootsecdev/microburstsecretshunter
내보낸 Azure 도메인 덤프에서 일반 텍스트 비밀번호, 연결 문자열, 스토리지 키 및 기타 비밀을 스캔하고, 읽기 전용 감사 워크플로우를 위해 마스킹된 CSV/HTML 보고서를 생성합니다.
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433과 CVE-2019-5427 사이의 버전