
Red-Teaming-Toolkit
 infosecn1nja/red-teaming-toolkit
이 저장소는 레드팀과 위협 헌터를 위한 최첨단 오픈소스 보안 도구(OST)를 포함하고 있습니다.
reconnaissancelateral-movementpost-exploitation+6
10.6k
infosecn1nja/red-teaming-toolkit이 저장소는 레드팀과 위협 헌터를 위한 최첨단 오픈소스 보안 도구(OST)를 포함하고 있습니다.
 voidsecsoftwares/voidsyscall
크로스 플랫폼 시스템 콜 기반 임플란트 & C2 — 직접 시스템 콜 (Win), 원시 시스템 콜 (Linux), HTTPS/DNS/ICMP 채널. winapi 계층 없음.
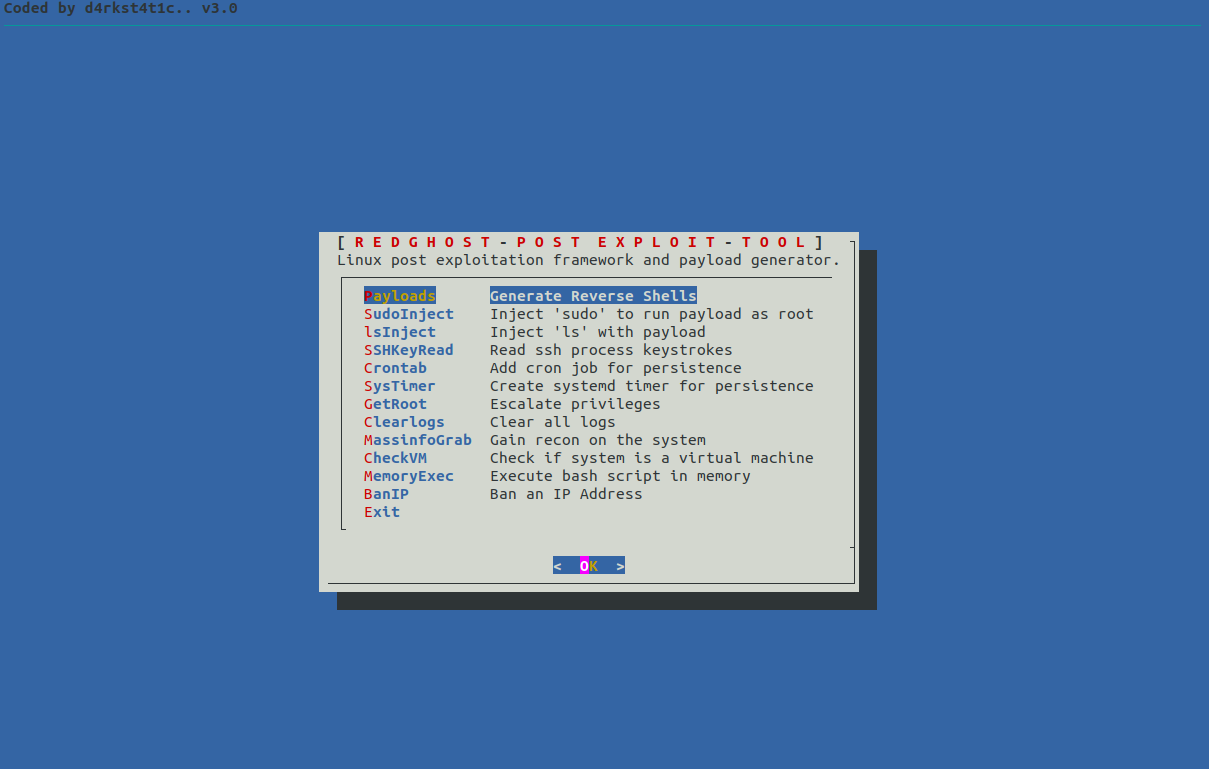 d4rk007/redghost
Linux 사후 침투 프레임워크로, bash로 작성되었으며 레드팀이 지속성, 정찰, 권한 상승 및 흔적을 남기지 않는 작업을 지원하도록 설계되었습니다.
 daniomass/slivermirage
Sliver C2용 Crystal Palace PICO 로더 이중 계층 AMSI 우회, ETW 무력화, AES-256-CBC 암호화 페이로드, 6가지 전달 변형
 fortra/impacket
Python 라이브러리로, 저수준 네트워크 프로토콜 조작을 지원하며 SMB, MSRPC, Kerberos, WMI 구현을 포함합니다. 인증 공격, 패스더해시, Windows 환경에서의 측면 이동을 위한 도구를 제공합니다.
 kamalx06/tornadoc2
풀 기반 C2 프레임워크로, 10개의 네이티브 전송, 동시 다중 프로필 핸들러, ECDSA 서명 태스킹, RBAC와 Qt/CLI 콘솔을 갖춘 다중 운영자 팀 서버를 제공합니다.
 alphasoc/flightsim
악성 네트워크 트래픽 패턴을 안전하게 생성하고 제어 방안을 평가하는 유틸리티입니다.
 mgeeky/stracciatella
시작 시 AMSI, Constrained Language Mode 및 Script Block Logging이 비활성화된 C# 내부의 OpSec-safe Powershell runspace (일명 SharpPick)
 kamalx06/tornadorevc2
TCP/TLS/mTLS를 통한 리버스 셸 세션을 관리하며, 열거, 인메모리 실행, SOCKS5 피버팅, 지속성을 위한 플러그인을 제공하는 모듈식 포스트 익스플로잇 프레임워크입니다.
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 secdev02/easytokens
Kali365 - EvilTokens Replica
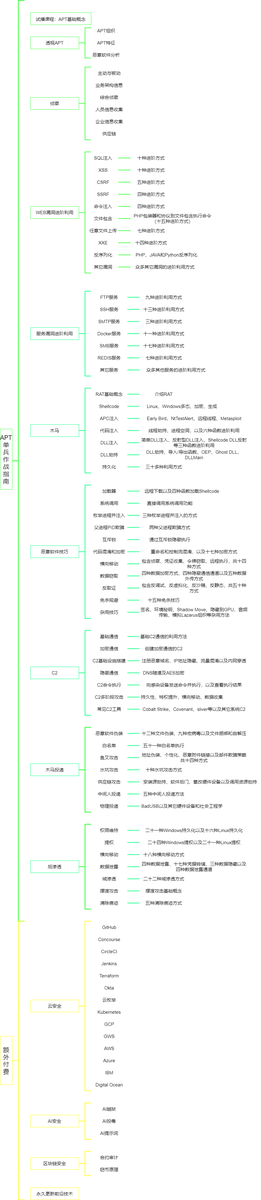 ghostwolflab/apt-individual-combat-guide
APT 공격 기법을 이해하기 위한 교육용 가이드 및 코드 저장소로, 정찰, 웹 및 서비스 악용, 트로이 목마, C2, 사후 악용(post-exploitation)을 실용적인 예제와 함께 다룹니다.
 beefproject/beef
브라우저 익스플로잇 프레임워크 프로젝트
 anhkgg/pyrat
PyRat,python xmlrpc로 만든 RAT
 iterat0r/cnaemulator
팀서버 없이 Cobalt Strike Aggressor Scripts(.cna)의 구문을 검증하고, Beacon API를 모킹하며, COFFLoader를 통해 BOF를 실행하는 독립형 에뮬레이션 및 테스트 하네스입니다.
 davidcarliez/mythic_telegram_profile
Athena 및 Apollo 에이전트 트래픽을 Telegram 봇 간 메시지를 통해 터널링하여 암호화된 페이로드를 Mythic의 Push C2 gRPC 서비스를 통해 Mythic에 브리징하는 Mythic C2 프로필입니다.
 nodauf/girsh
Linux 또는 Windows 피해자를 위해 완전히 대화형인 역방향 셸을 자동으로 생성합니다.
 yuyudhn/blindxss-lite
Flask로 구축된 경량 Blind XSS(Cross-Site Scripting) 수집기 및 페이로드 서버