
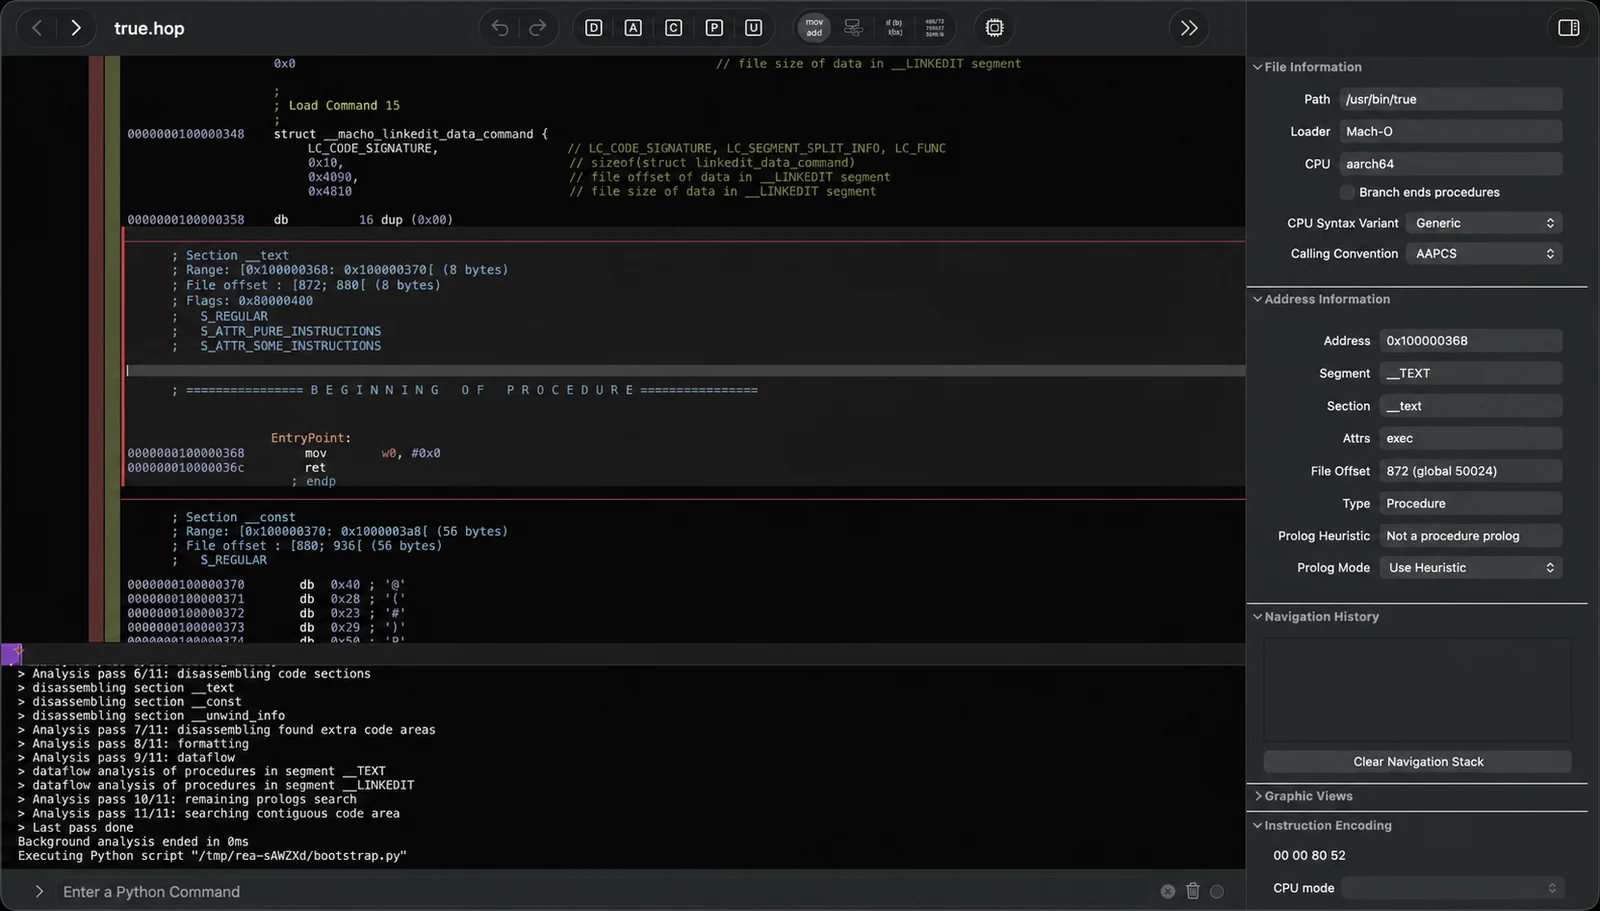
rea
 morluto/rea
에이전트로 앱 동작부터 네이티브 바이너리까지 무엇이든 리버스 엔지니어링합니다.
static-analysisdynamic-analysis-sandboxingcode-analysis+5
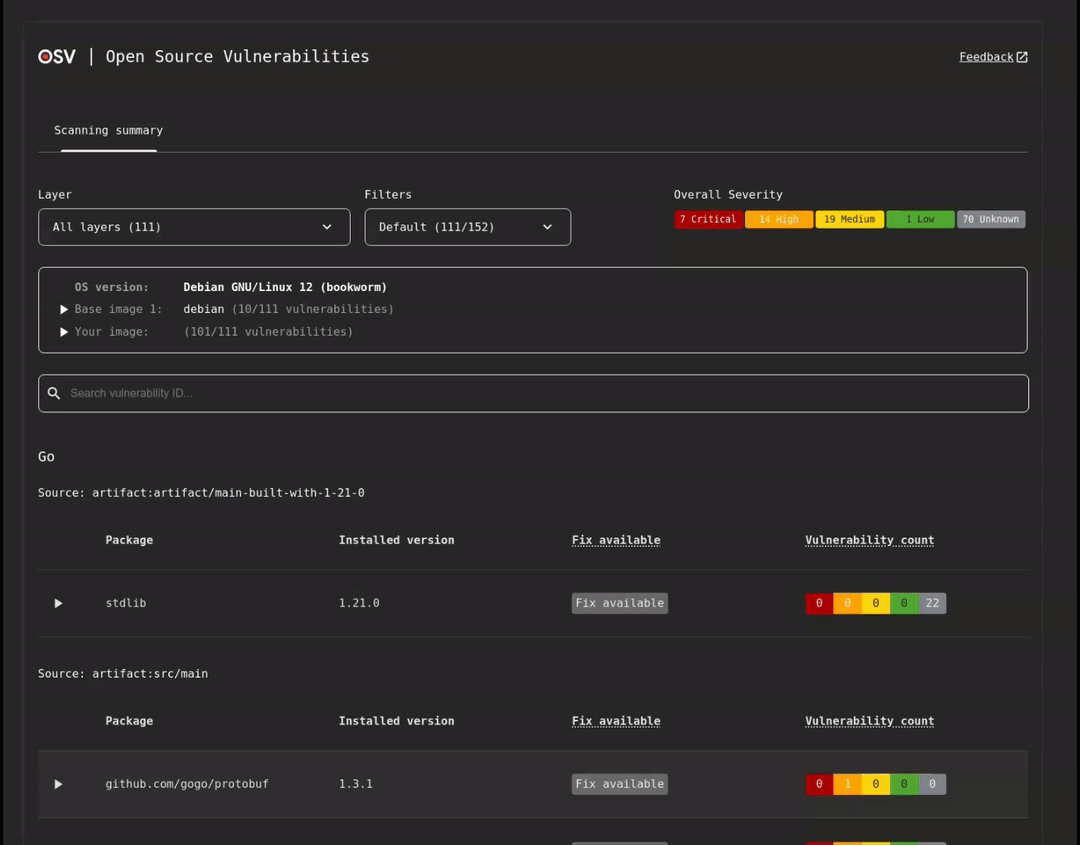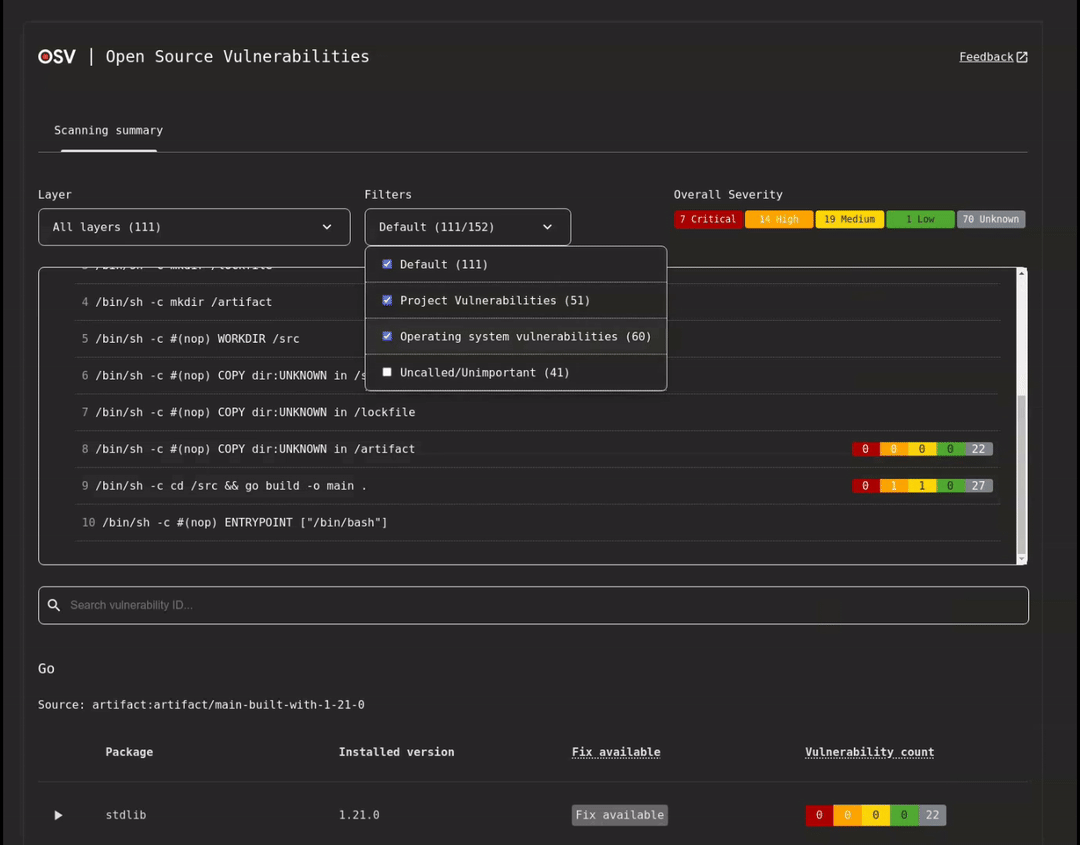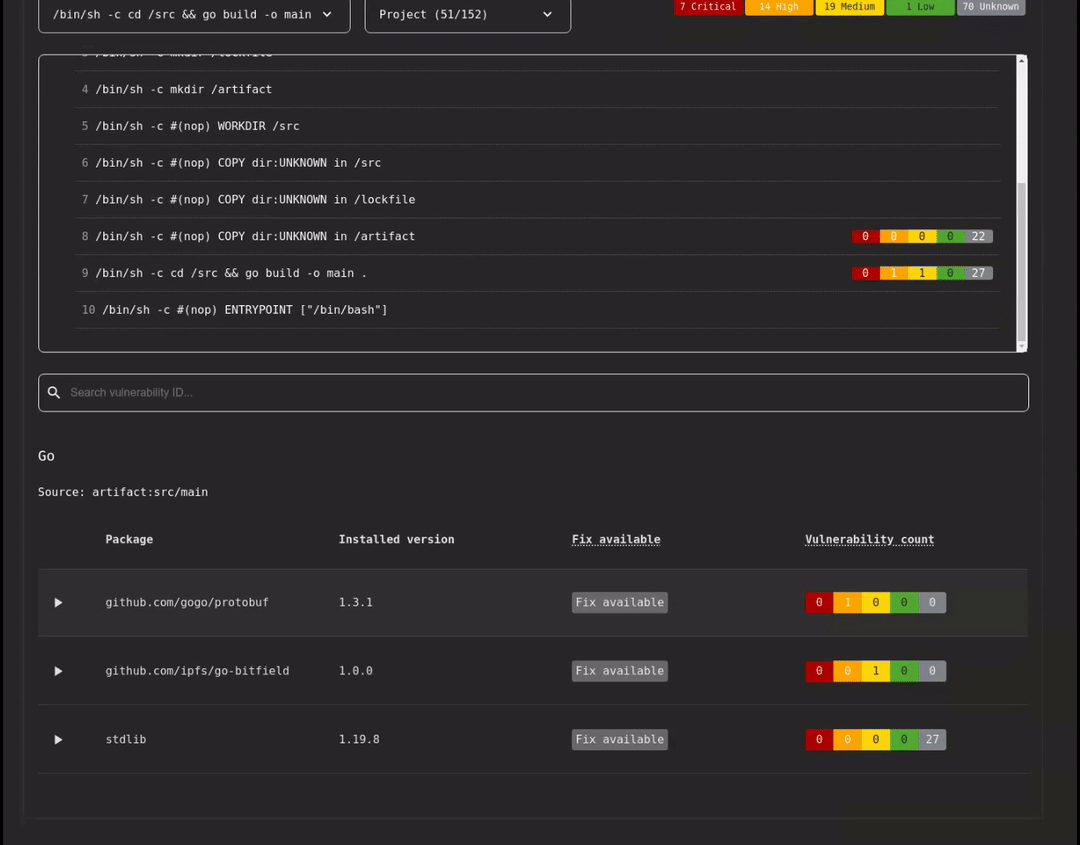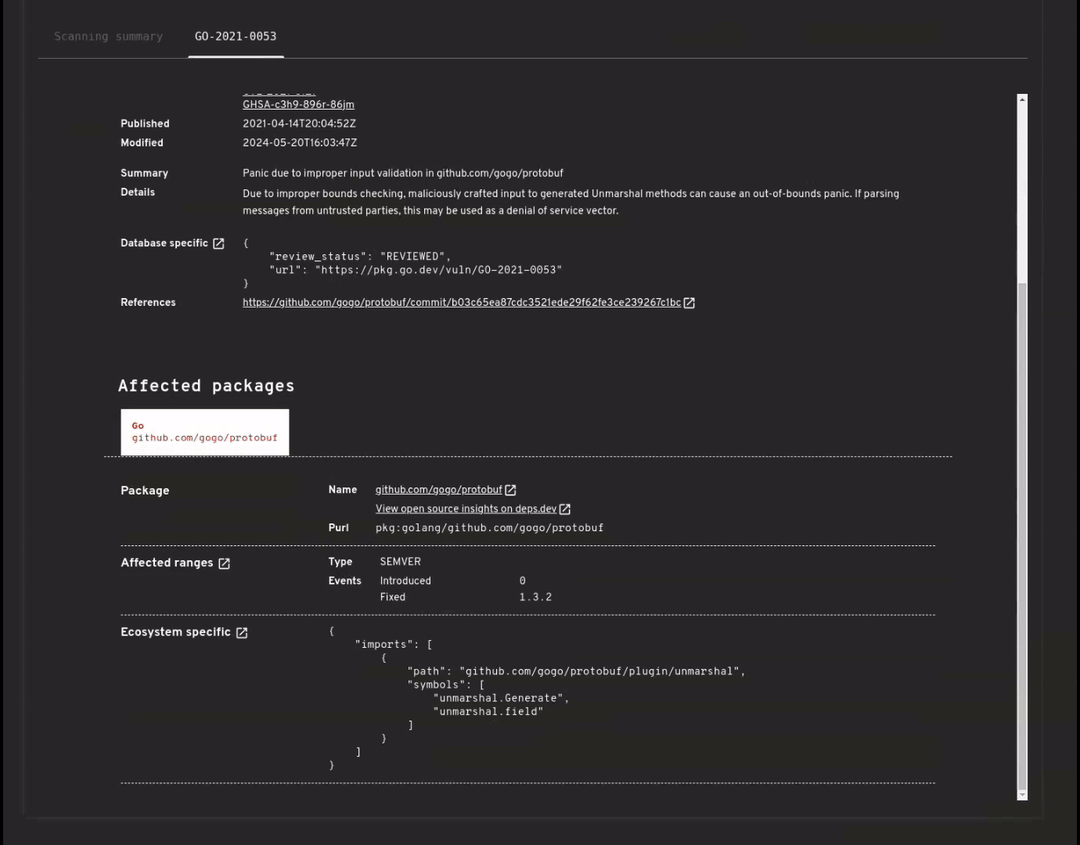 google/osv-scanner
Go로 작성된 취약점 스캐너로, https://osv.dev에서 제공하는 데이터를 사용합니다.
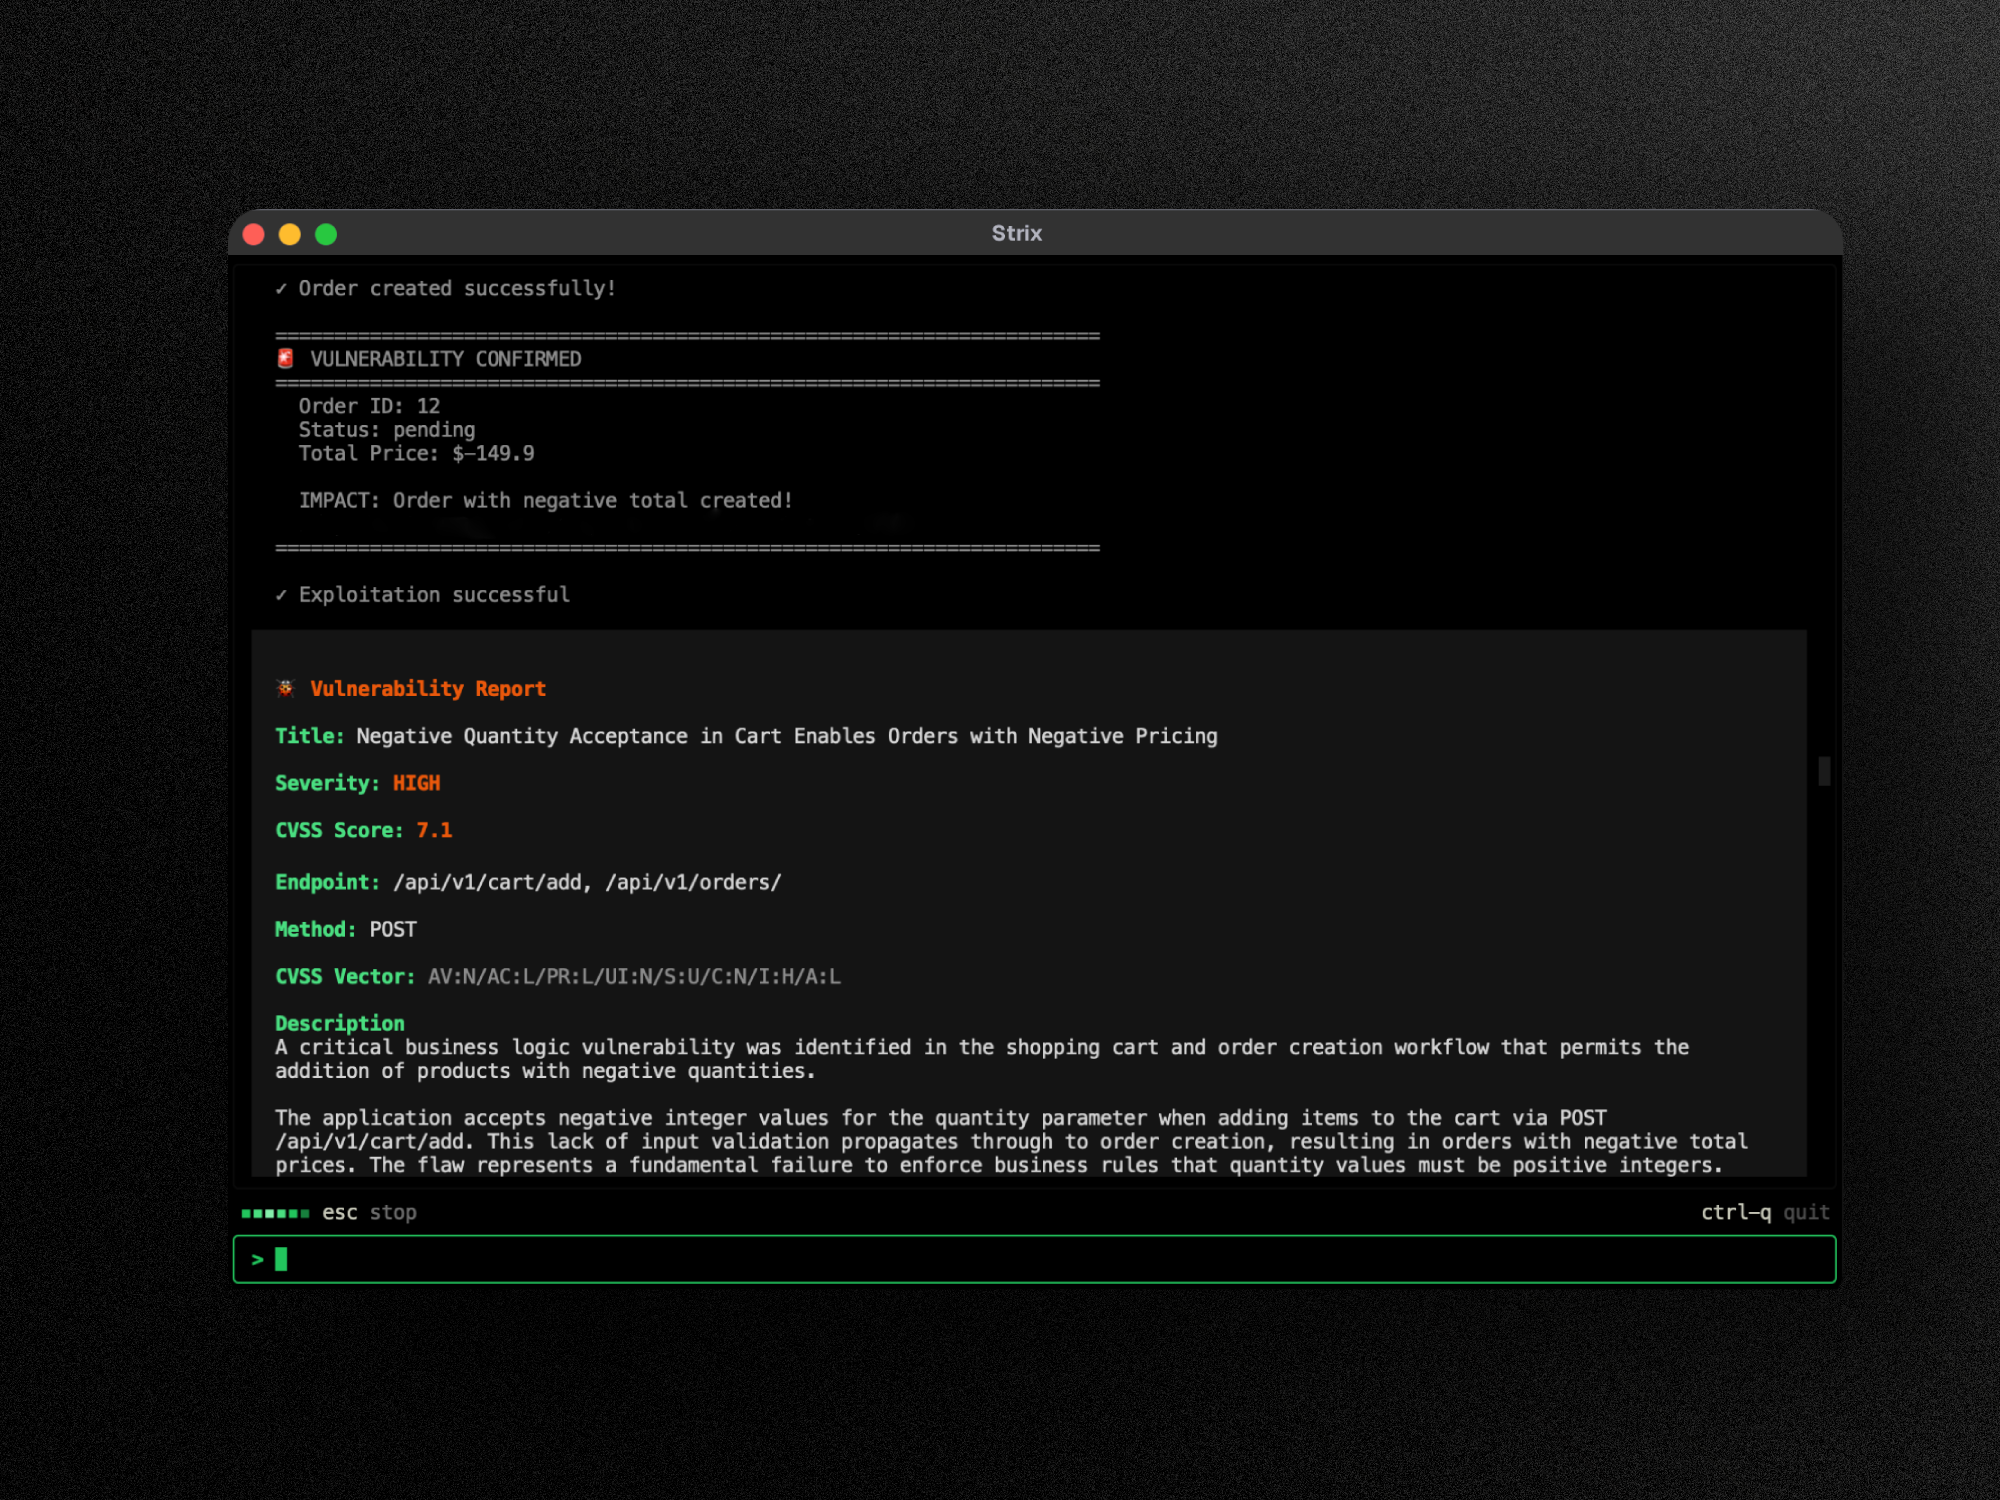 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
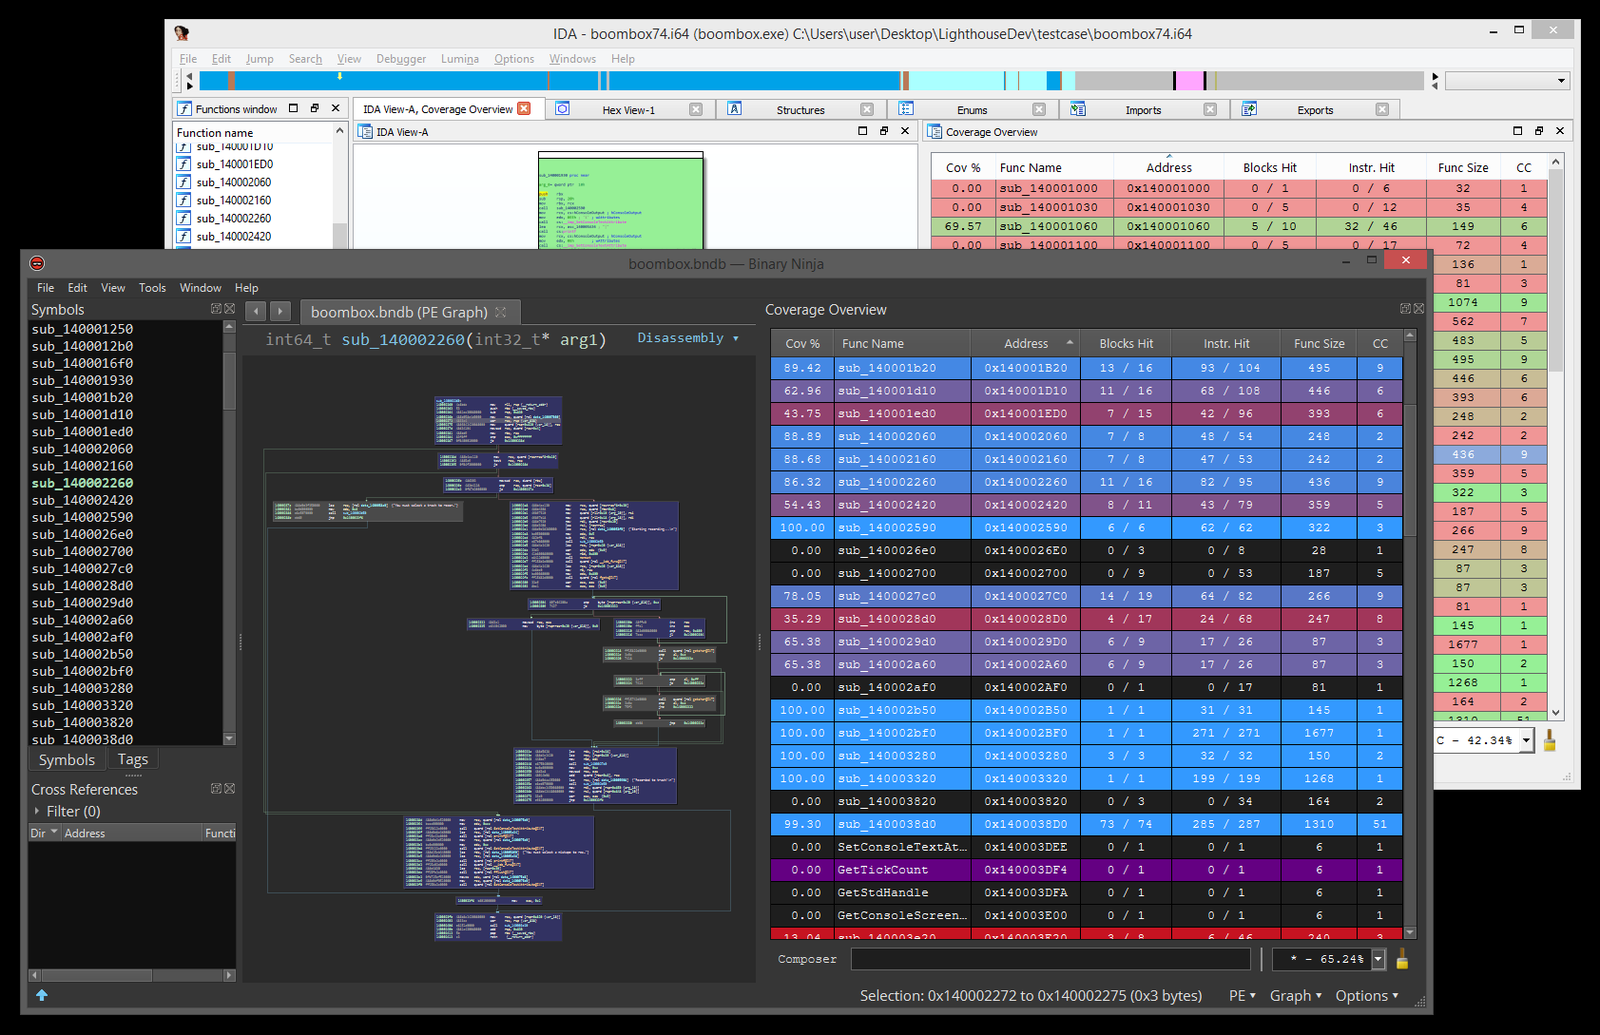 gaasedelen/lighthouse
리버스 엔지니어를 위한 커버리지 탐색기
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 tekkenbugattii/linusware-source-code-internal
Roblox/Luau용으로 리버스 엔지니어링된 런타임 엔진으로, VM 후킹, opcode 재매핑, 기능 권한 상승, 그리고 임의 스크립트 실행을 위한 UNC 스크립트 환경을 갖추고 있습니다.
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
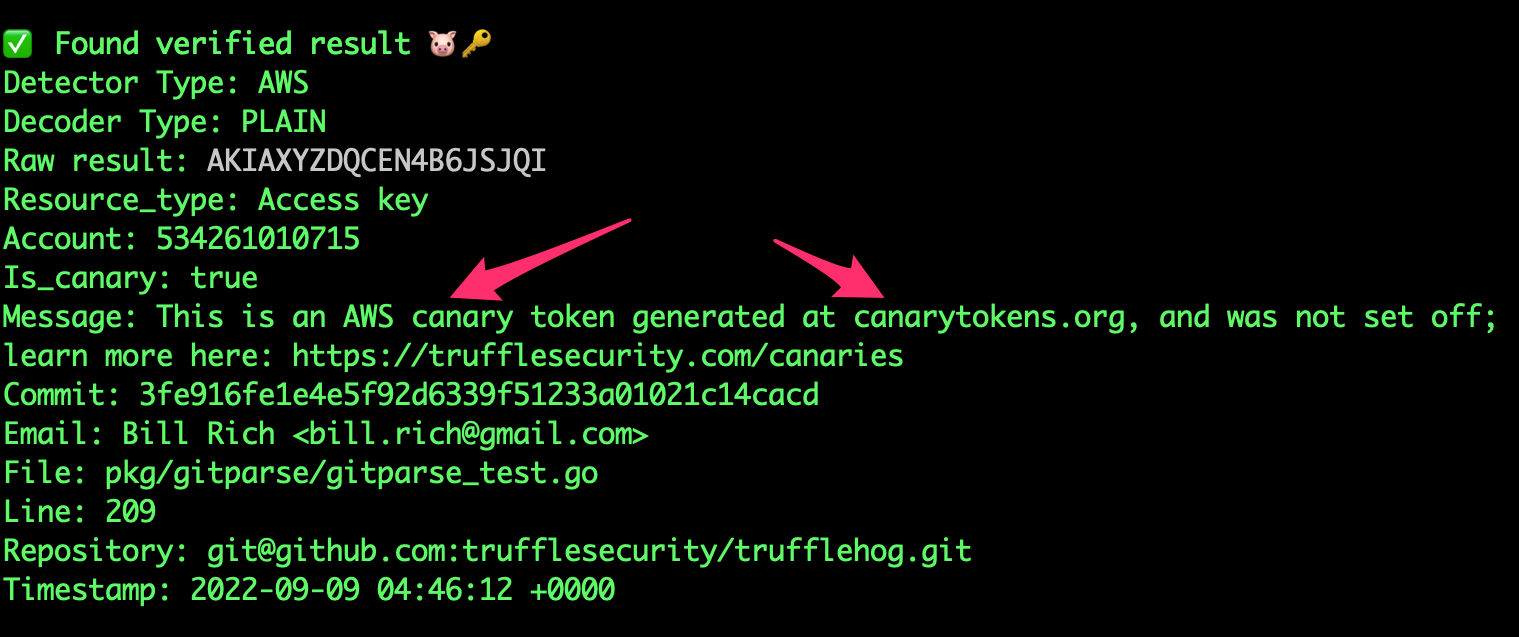 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 nealbridges/vulnhunter
소스 코드를 공격자처럼 추론하고, 실행 가능한 PoC로 악용 가능한 결함을 확인하며, hunt, fix, verify 스킬을 통해 테스트 우선 수정을 이끄는 에이전트형 AI 보안 스캐너입니다.
 projectdiscovery/nuclei-templates
커뮤니티가 엄선한 nuclei 엔진용 템플릿 목록으로, 보안 취약점 탐색에 사용됩니다.
 pycqa/bandit
Bandit은 Python 코드에서 일반적인 보안 문제를 찾기 위해 설계된 도구입니다.
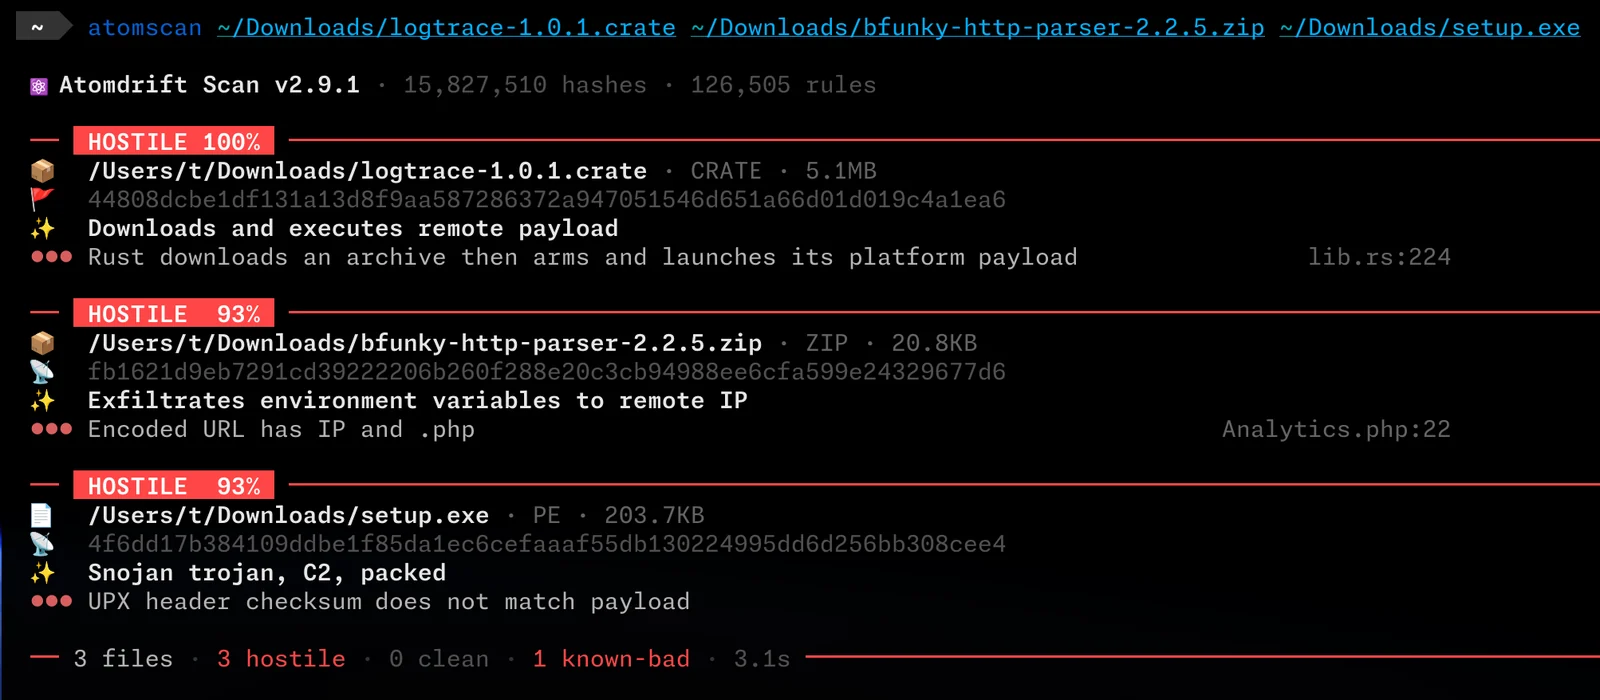 atomdrift-project/scan
바이너리, 소스 및 스크립트를 위한 0-day 악성코드 탐지 (별로 안 별로인 것)
 snyk/cli
Snyk CLI는 프로젝트의 보안 취약점을 스캔하고 모니터링합니다.
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
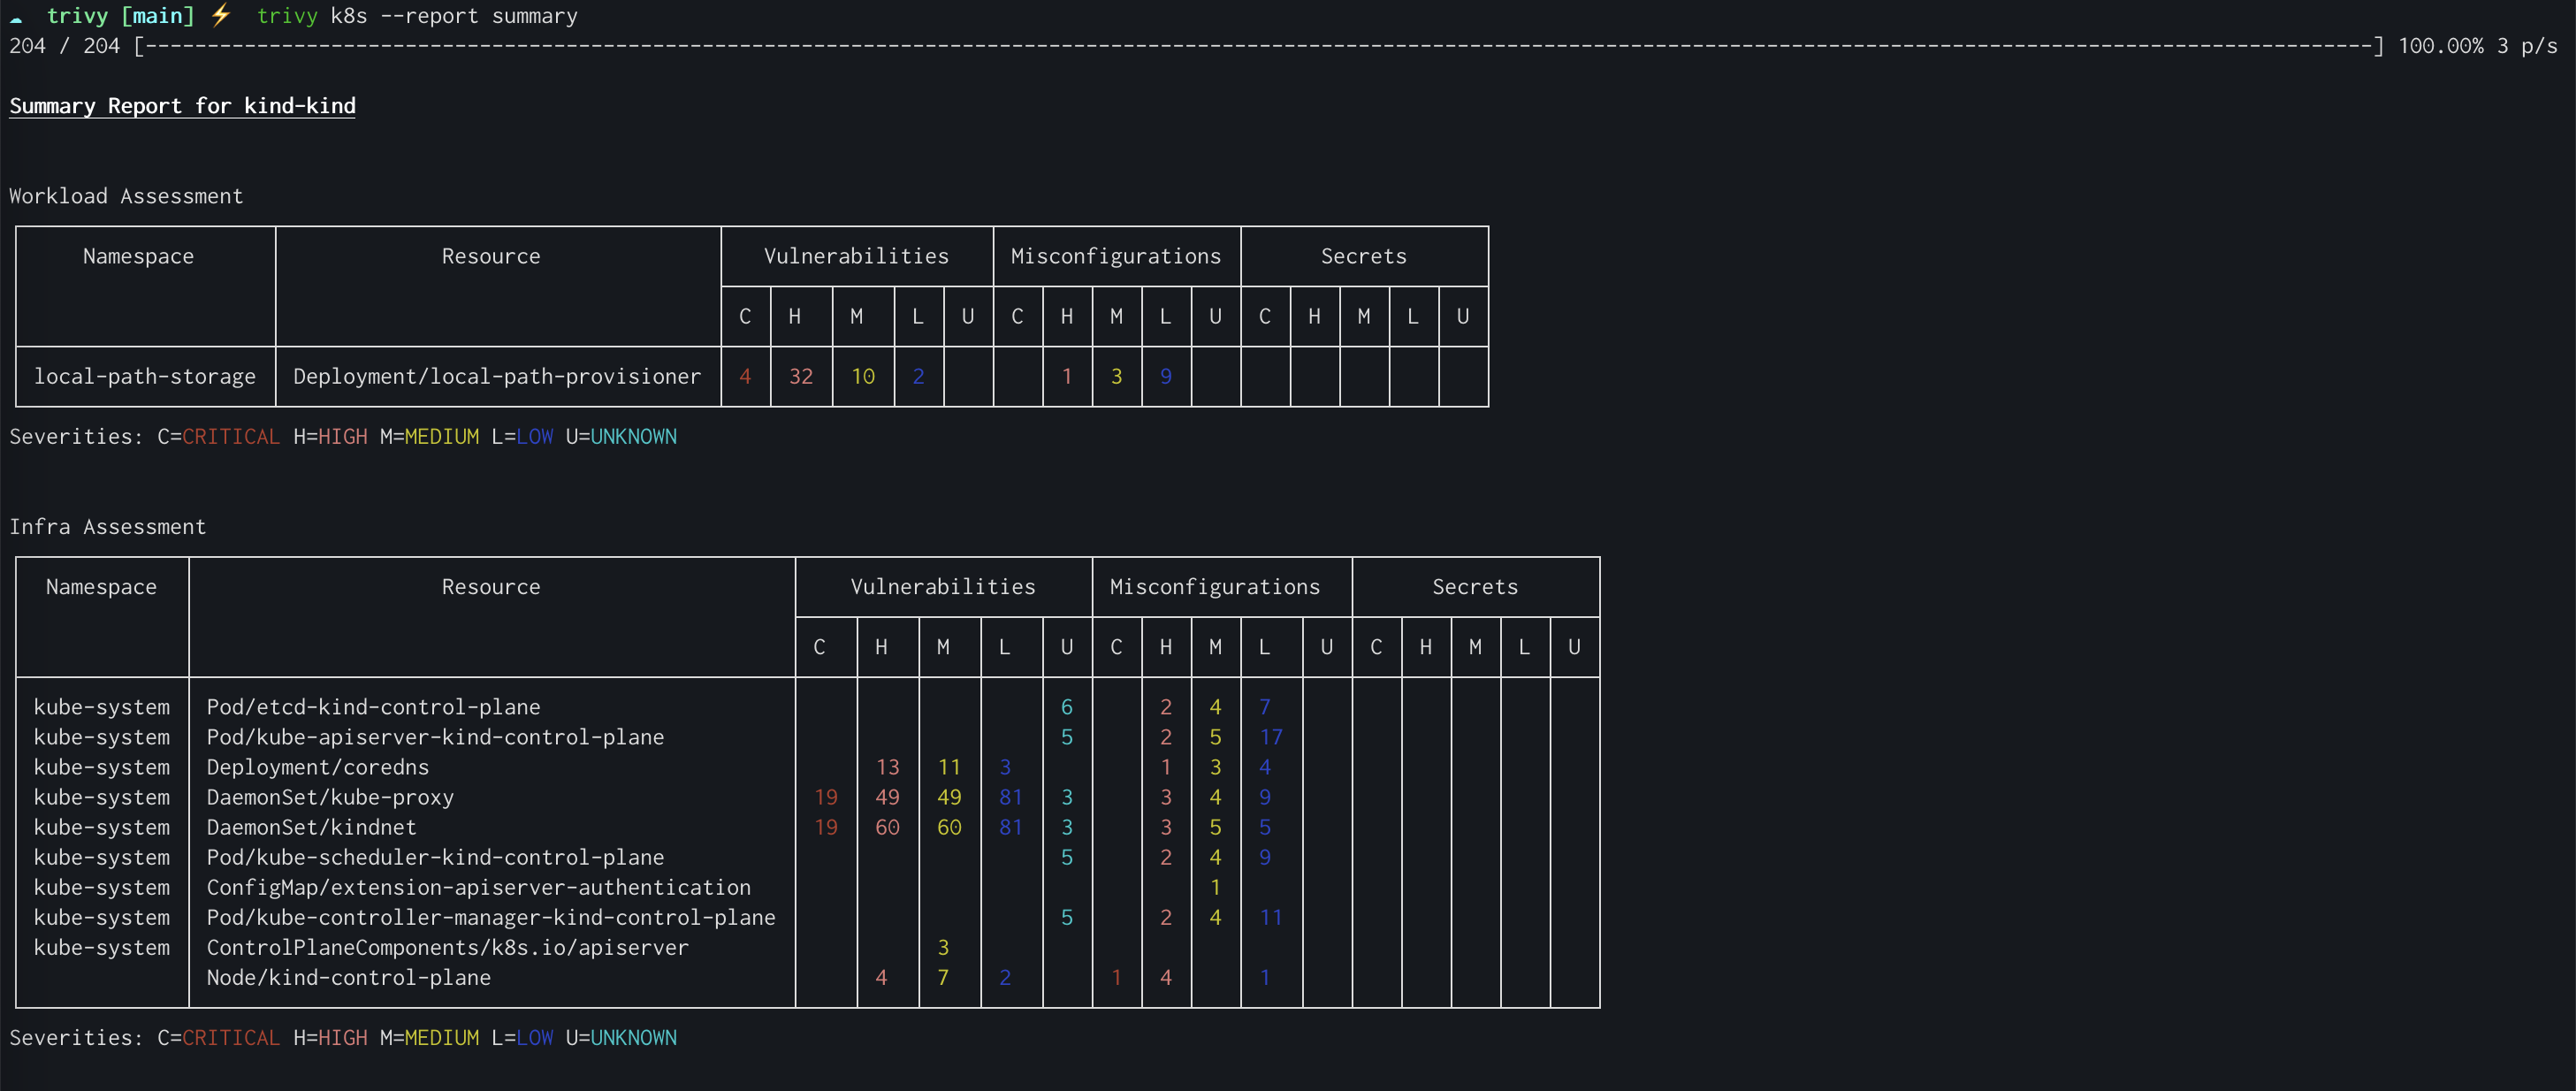 aquasecurity/trivy
컨테이너, Kubernetes, 코드 리포지토리, 클라우드 등에서 취약점, 잘못된 구성, 비밀, SBOM을 찾습니다.