

Prompt-Injection-in-the-Wild
 cybershujin/prompt-injection-in-the-wild
공개적으로 보고된 프롬프트 인젝션 기법을 전달 방식, 인코딩, 전파 동작별로 분류하고, 확인된 모델, 출처, MITRE ATLAS 태그와 함께 정리한 추적기입니다.
ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+6
4
cybershujin/prompt-injection-in-the-wild공개적으로 보고된 프롬프트 인젝션 기법을 전달 방식, 인코딩, 전파 동작별로 분류하고, 확인된 모델, 출처, MITRE ATLAS 태그와 함께 정리한 추적기입니다.
 zju-llm-safety/trace
Agentic jailbreak framework for LLM-based agents using scheme-based task decomposition, multi-turn disguising strategies, and adaptive self-evolution…
 sliu11-byte/mea-bench
블랙박스 LLM 추출 공격, 방어 및 적응형 공격을 위한 수명 주기 벤치마크입니다.
 facebookincubator/ttpforge
TTPForge는 공격자의 전술, 기법, 절차(TTP)를 개발, 자동화, 실행하기 위한 사이버 보안 프레임워크입니다.
 kaill-jlq/mmskillrisk
멀티모달 스킬 이미지에 숨겨진 악성 지시에 LLM 에이전트가 저항하는지 테스트하는 벤치마크 및 평가 하네스로, 5개 위험 범주에 걸친 108개 사례와 ASR/TSR 점수를 제공합니다.
 albert-y1n/piforge
RL 기반 프롬프트 인젝션 레드팀을 위한 오픈 프레임워크로, 공유 트레이너, 커리큘럼 학습, 그리고 AgentDojo, InjecAgent, PIArena와 같은 벤치마크를 제공합니다.
 albert-y1n/pismith
PISmith: 프롬프트 주입 방어를 위한 강화 학습 기반 레드 팀
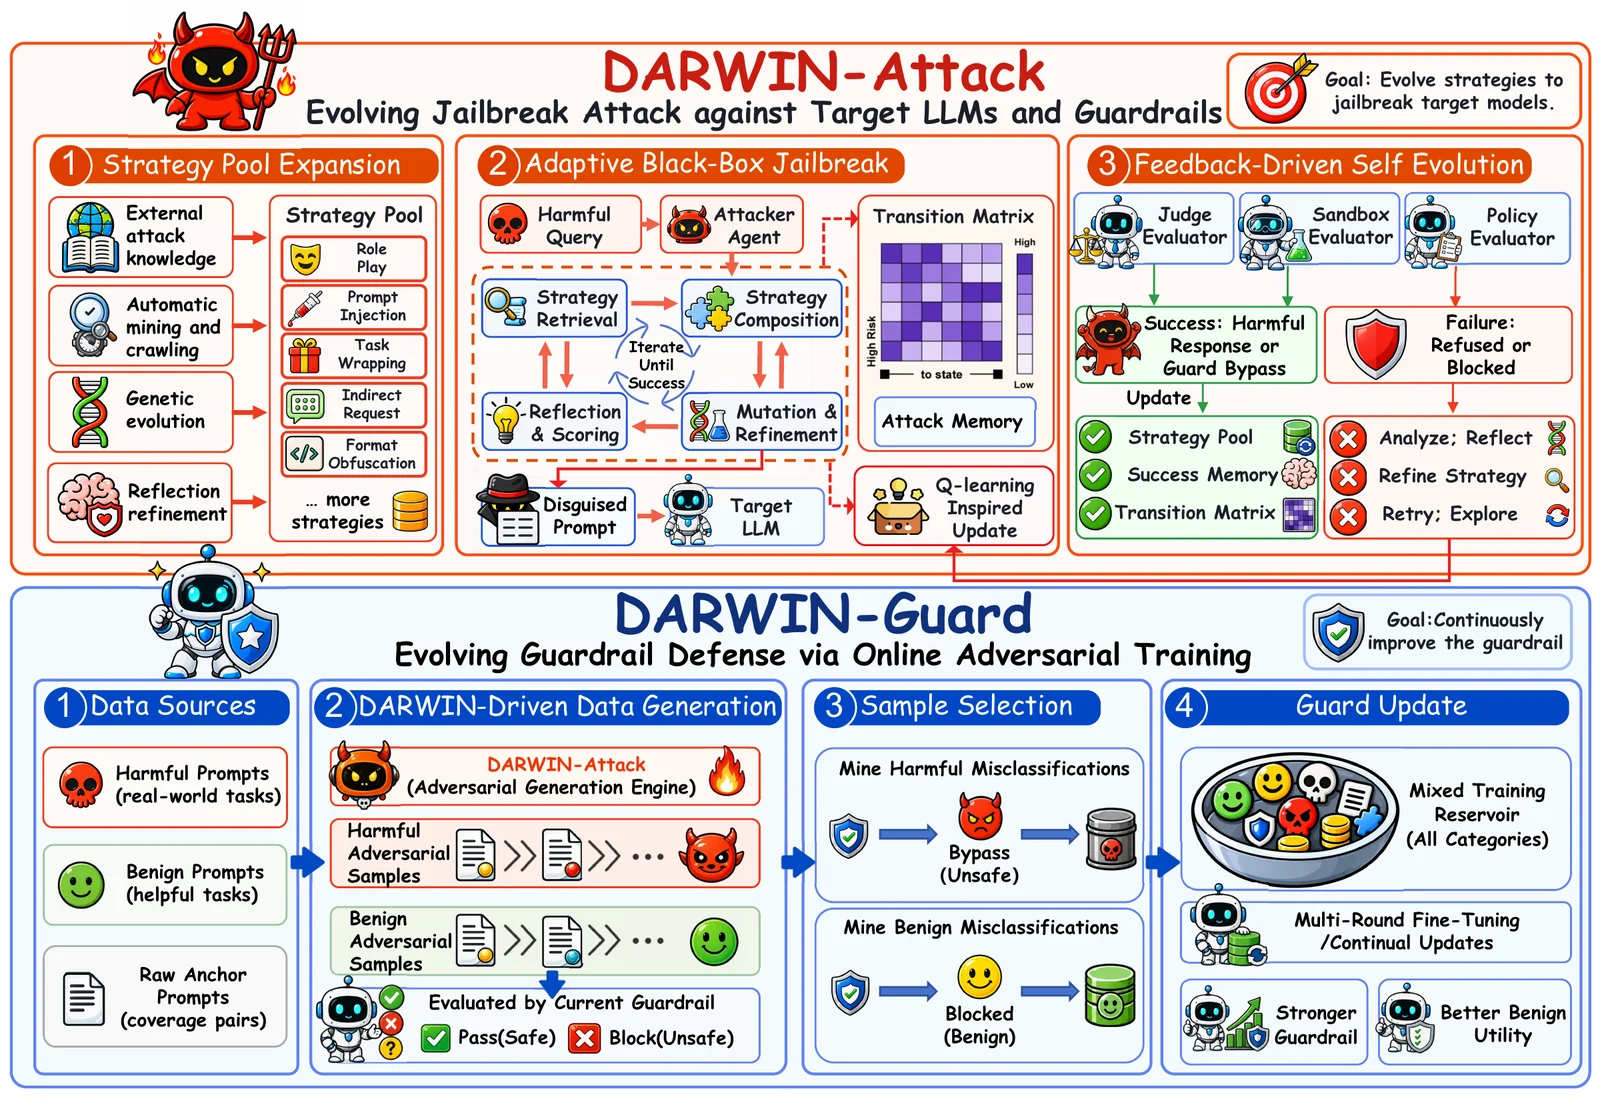 zju-llm-safety/darwin
진화적 LLM 탈옥 및 가드레일 프레임워크로, 유전적 변이, 마르코프 선택, 온라인 적대적 훈련을 통해 재사용 가능한 전략 풀을 성장시켜 안전성 평가를 수행합니다.
 pho5nix/red-team-goad-lab-proxmox
레드팀 홈 랩 구축 가이드. Proxmox와 pfSense에서의 GOAD 랩 설정, Operator/C2 및 Redirector.
 azzzzliao/aegis-audio-defense
Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…
 joshuagodwin7929/purple-team-automation
AD 랩을 대상으로 자동화된 적대자 에뮬레이션(Caldera)을 수행하여 Sigma 탐지 커버리지를 검증하고 결과를 MITRE ATT&CK에 매핑합니다.
 euph00/zoneclaw-code
OpenClaw 스타일 컴퓨터 사용 에이전트에 대한 지속적 메모리 공격을 위한 벤치마크 및 방어 코드로, 메모리 구역화 완화, 공격 시나리오, 평가 스크립트를 포함합니다.
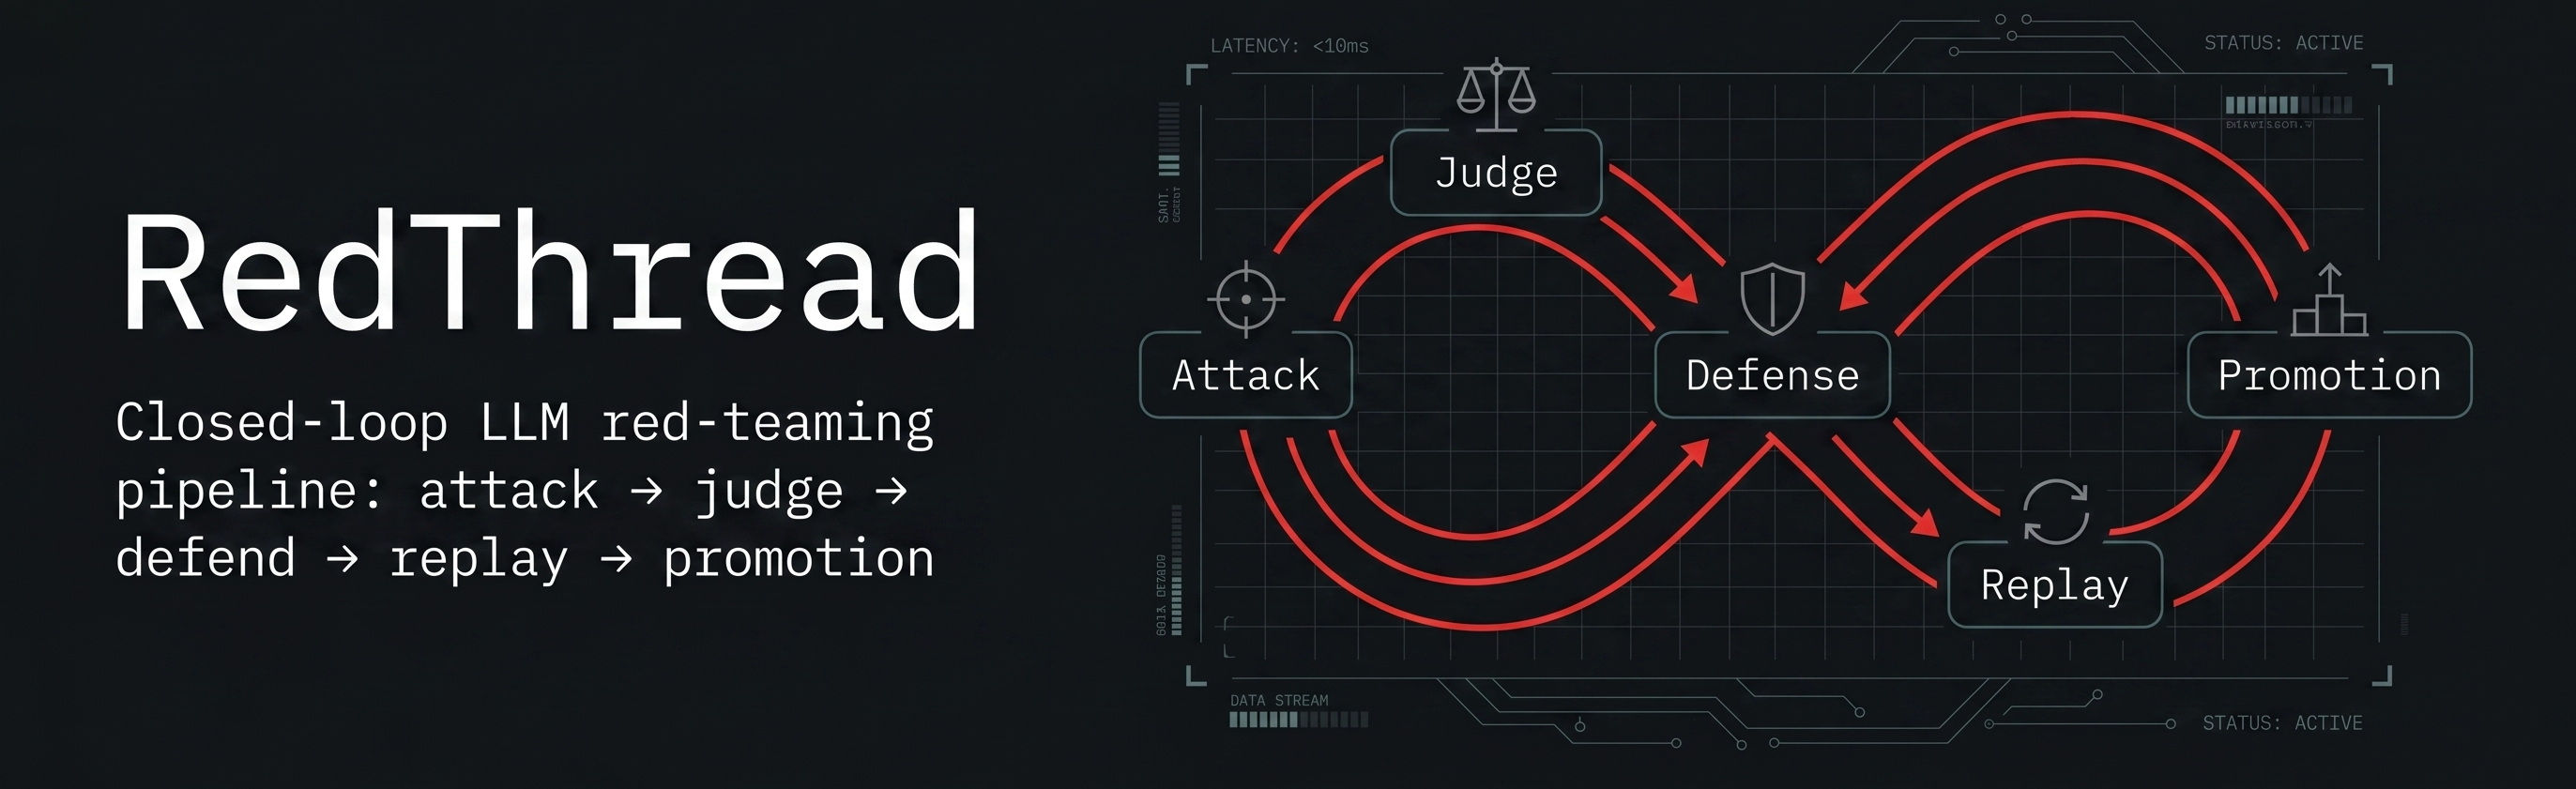 matheusht/redthread
LLM을 위한 자율 레드티밍 엔진. RedThread는 보안 수명주기 전체를 관리합니다: 적대적 공격 생성, 정밀 평가 실행, 안전한 자기 개선을 위한 검증된 가드레일 합성.
 alex66366/odpure
객체 탐지기에 대한 백도어 공격을 손상, 확산 재구성, DBSCAN 합의 투표를 통해 무력화하는 블랙박스 입력 단계 정화 방어 기법.
 mattifestation/antimalwareblight
Execute PowerShell code at the antimalware-light protection level.
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 xrazymee/ragsieve
검색 증강 생성에서 지식 중독 탐지를 위한 자기 참조 로컬 대비