

ShellcodeFluctuation
 mgeeky/shellcodefluctuation
RW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법
payload-generationshellcodepost-exploitation+4
1.1k
mgeeky/shellcodefluctuationRW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법
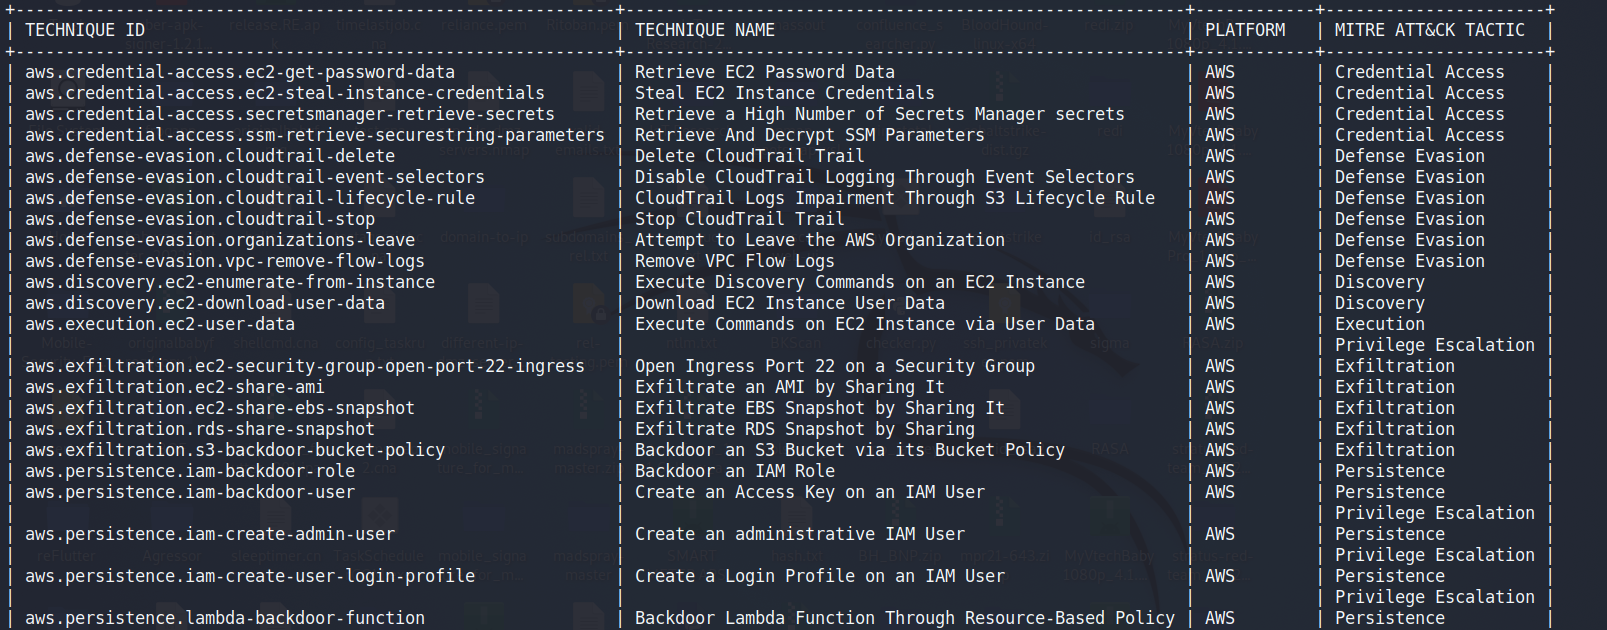 sbasu7241/aws-threat-simulation-and-detection
Stratus Red Team (클라우드 공격 시뮬레이션 도구)과 SumoLogic을 가지고 놀아보기
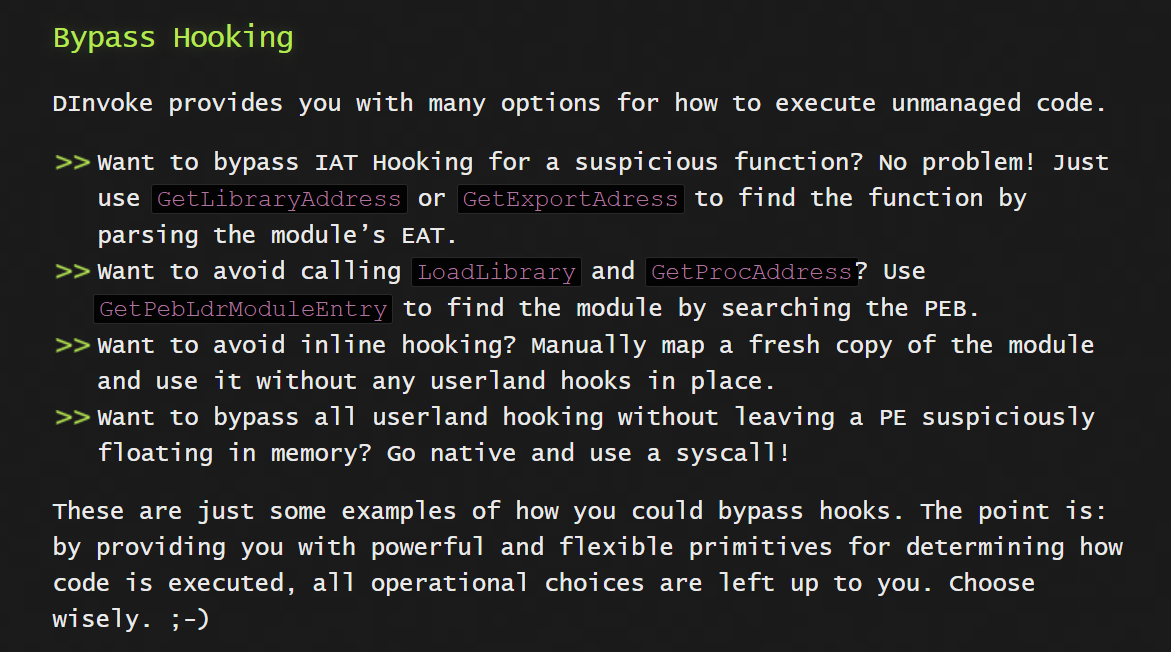 s3cur3th1ssh1t/nim_dinvoke
D/Invoke의 Nim 구현
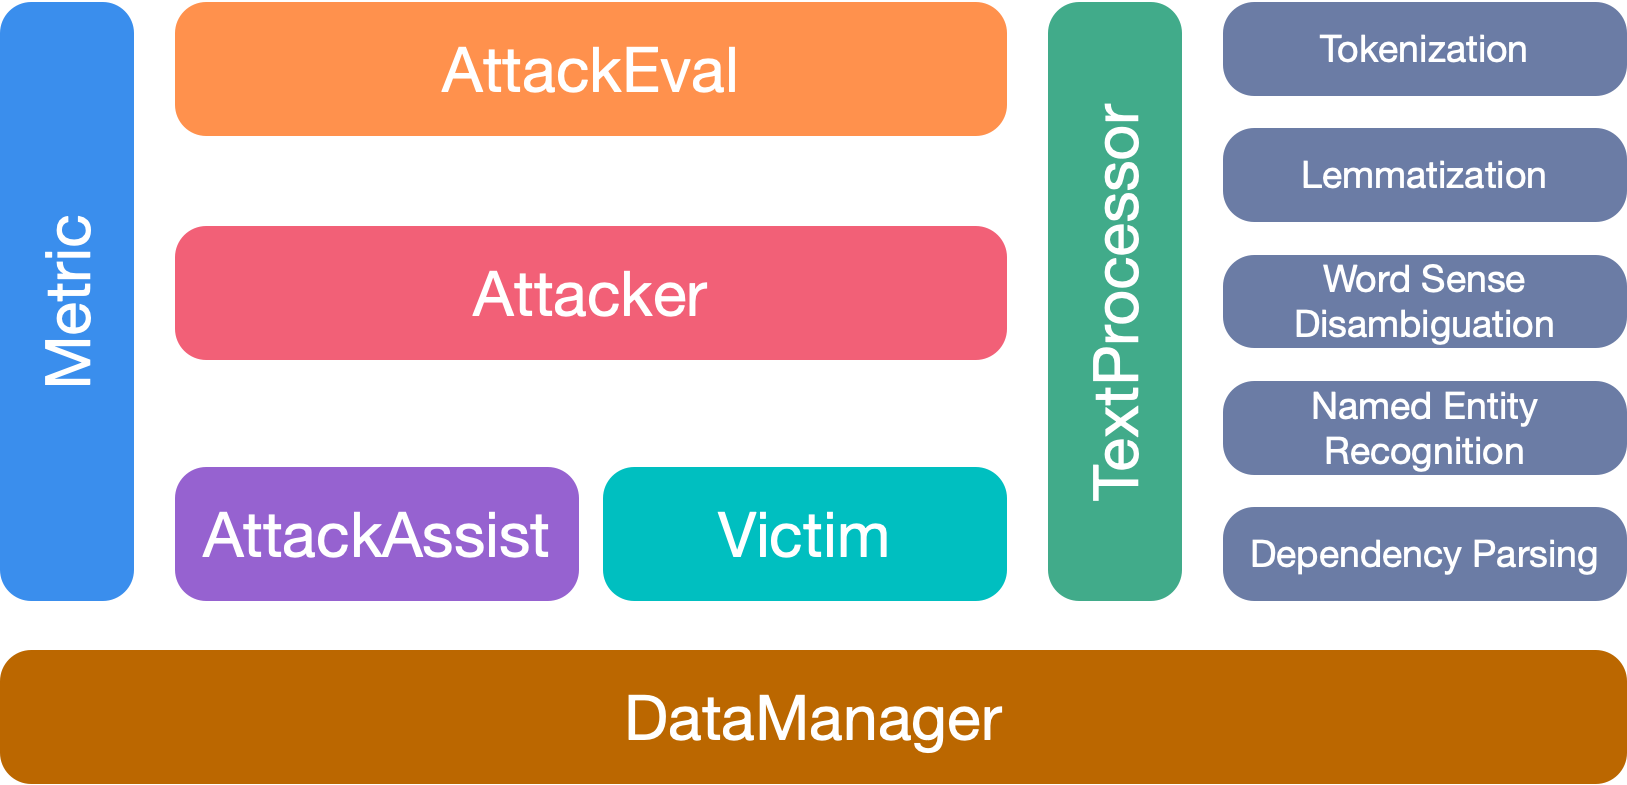
 cchio/deep-pwning
머신러닝을 위한 Metasploit.
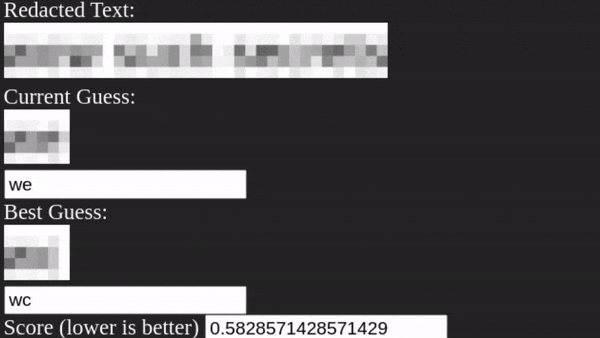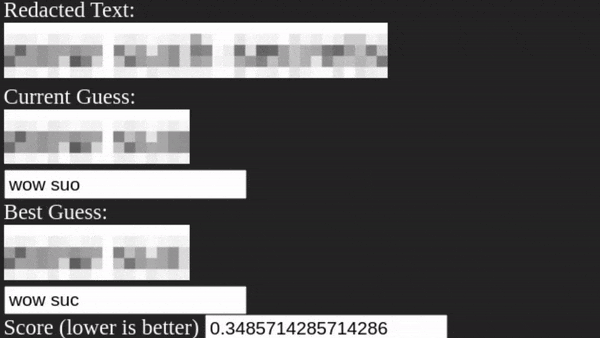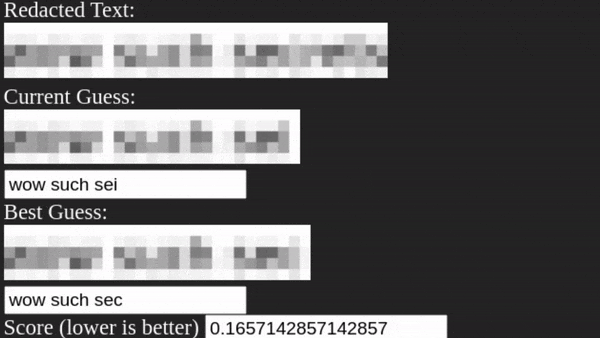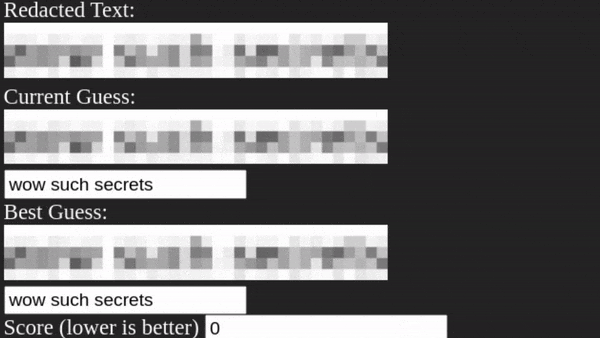 bishopfox/unredacter
절대, 절대, 절대로 픽셀화를 말소(레드랙션) 기법으로 사용하지 마세요.
 madrylab/robustness
내장된 적대적 강건성 도구(PGD 공격, 적대적 학습, 비전 연구용 강건한 사전 학습 모델 포함)를 사용하여 신경망을 훈련하고, 평가하고, 탐색하세요.
 thewover/dinvoke
PInvoke 없이 관리 코드에서 임의의 비관리 코드를 동적으로 호출합니다.
 nccgroup/ml-for-rngs
기계 학습을 사용하여 난수 생성기 시퀀스를 예측하는 방법을 시연하며, 적대적 분석을 통해 암호화 취약점을 강조합니다.
 med0x2e/gadgettojscript
.NET 직렬화 가젯(gadget)을 생성하는 도구로, JS/VBS/VBA 기반 스크립트에서 BinaryFormatter를 사용하여 역직렬화할 때 .NET 어셈블리 로드/실행을 트리거할 수 있습니다.
 secml/secml
Python 보안 및 설명 가능한 머신러닝 라이브러리 문서: https://secml.gitlab.io Twitter에서 팔로우: https://twitter.com/secml_py
 lightspin-tech/red-kube
kubectl 기반 레드팀 K8S 적대적 행위 모의
 rsmudge/unhook-bof
Beacon 프로세스에서 API 후크를 제거합니다.
 kennbroorg/shit-bucket/fecalface
이 프로젝트(현재 PoC이며, Shit Bucket의 일부)는 얼굴 감지, 얼굴 인식 및 아바타 보호를 위한 적대적 입력을 다룹니다.
 cyberforce/pesidious
강화 학습과 생성적 적대 신경망을 이용한 악성코드 변이
 mr-un1k0d3r/windows-signedbinary
서명된 Windows 바이너리를 변형하여 파일 해시를 변경하면서도 유효한 카탈로그 서명을 유지하게 함으로써, 해시 기반 엔드포인트 차단을 우회하고 Authenticode 검증의 허점을 노출합니다.
 endgameinc/rta
블루 팀 탐지 능력을 테스트하기 위해 50개 이상의 MITRE ATT&CK 기술을 시뮬레이션하는 스크립트 기반 프레임워크입니다. 프로세스 인젝션, 비콘 시뮬레이션, 측면 이동 에뮬레이션을 위한 Python 스크립트와 컴파일된 바이너리가 포함되어 있습니다.