 pet-projects2845224/open-souce-soc
Fluent Bit와 Vector로 로그를 수집하고 정규화하며, Suricata와 OpenSearch를 통해 이상 징후를 탐지하고, Znuny에서 ITSM 인시던트 티켓을 자동으로 생성하는 오픈소스 SOC 랩입니다.

이 프로젝트는 엔드포인트 장치에서 로그를 수집하는 것부터 Service Management(ITSM) 시스템에서 인시던트를 생성하는 것까지 보안 이벤트 처리의 전체 주기를 시연하는 실험실 환경입니다.
아키텍처는 전적으로 오픈 소스 솔루션으로 구축되었으며, 이상 징후를 탐지하고 알림을 생성하며 분석가를 위한 티켓을 자동으로 생성할 수 있는 보안 모니터링 센터(SOC)의 운영을 모방합니다.
이 부분은 수집, 정규화, 저장, 기본 상관 분석 및 인시던트 관리를 다룹니다.
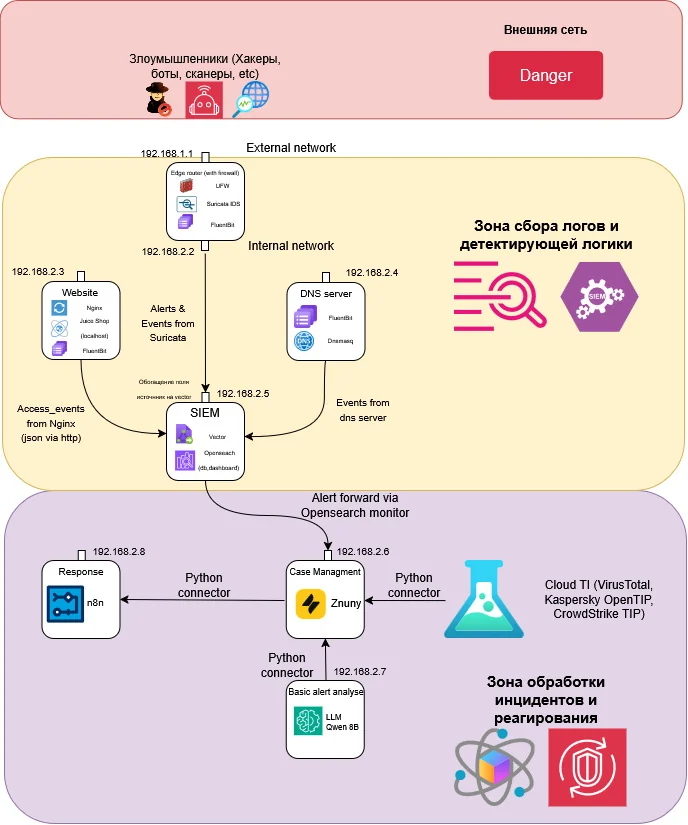
| 구성 요소 | 역할 | IP 주소 |
|---|---|---|
| Nginx + JuiceShop | 취약한 애플리케이션이 있는 웹 서버 (리버스 프록시). | 192.168.25.3 |
| dnsmasq | DNS 로그 생성을 위한 로컬 DNS 서버. | 192.168.25.4 |
| Suricata | 트래픽 분석 및 알림 생성을 위한 IDS/IPS. | 192.168.25.2 |
| Fluent Bit | 경량 로그 수집 및 초기 전송 에이전트. | 소스에서 |
| Vector | 로그 집계, 정규화 및 라우팅 도구 (VRL). | 192.168.25.5 |
| OpenSearch | 데이터 저장소 (SIEM) 및 상관 분석 엔진. | 192.168.25.5 |
| Znuny (OTRS) | 인시던트 관리를 위한 ITSM 시스템. | 192.168.25.6 |
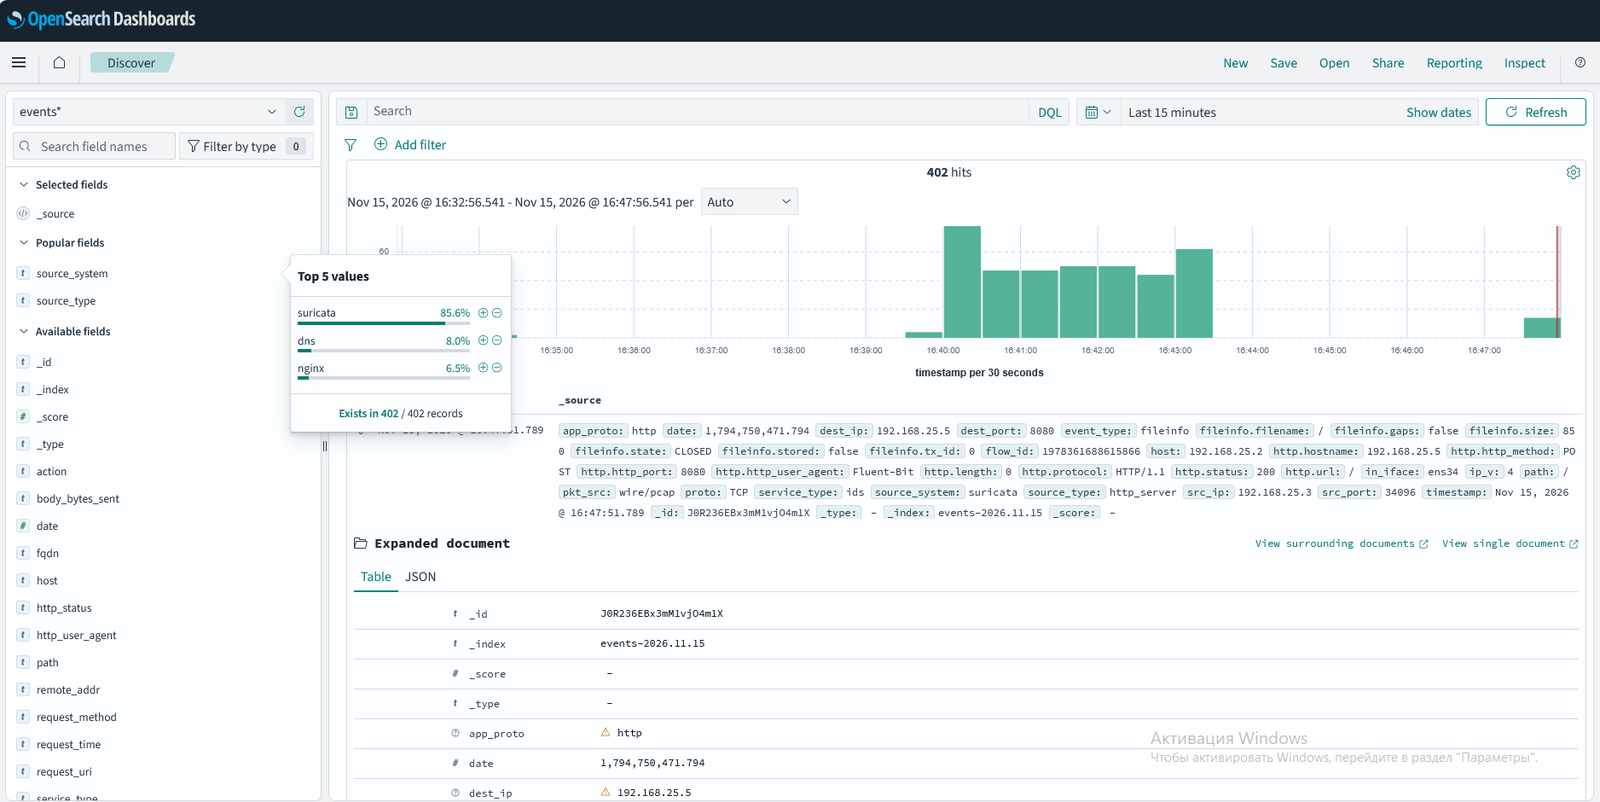
OpenSearch에서 정규화된 이벤트 수신:
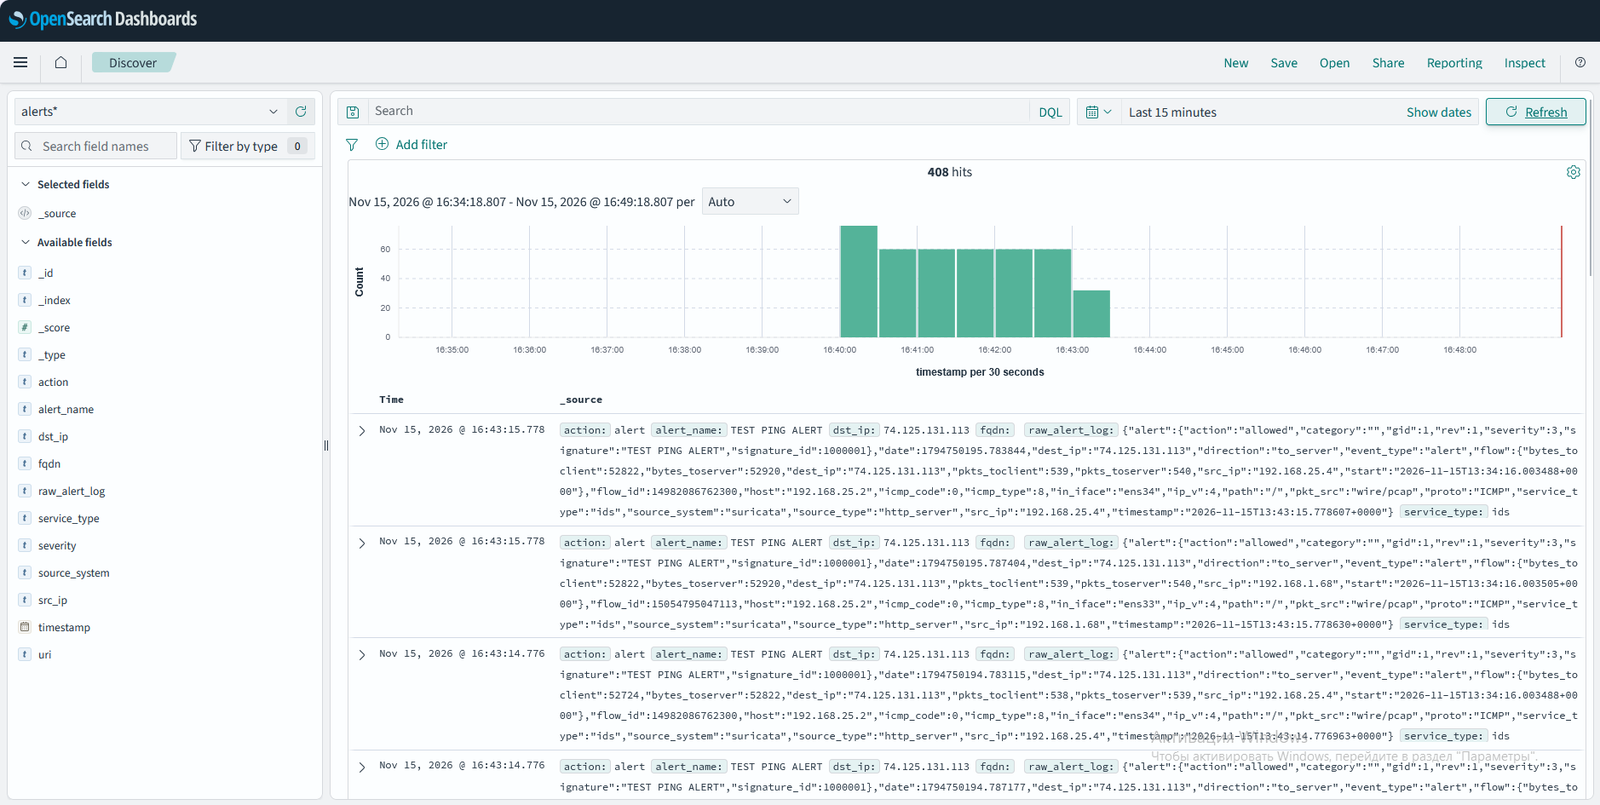
OpenSearch(Suricata)에서 알림 수신:
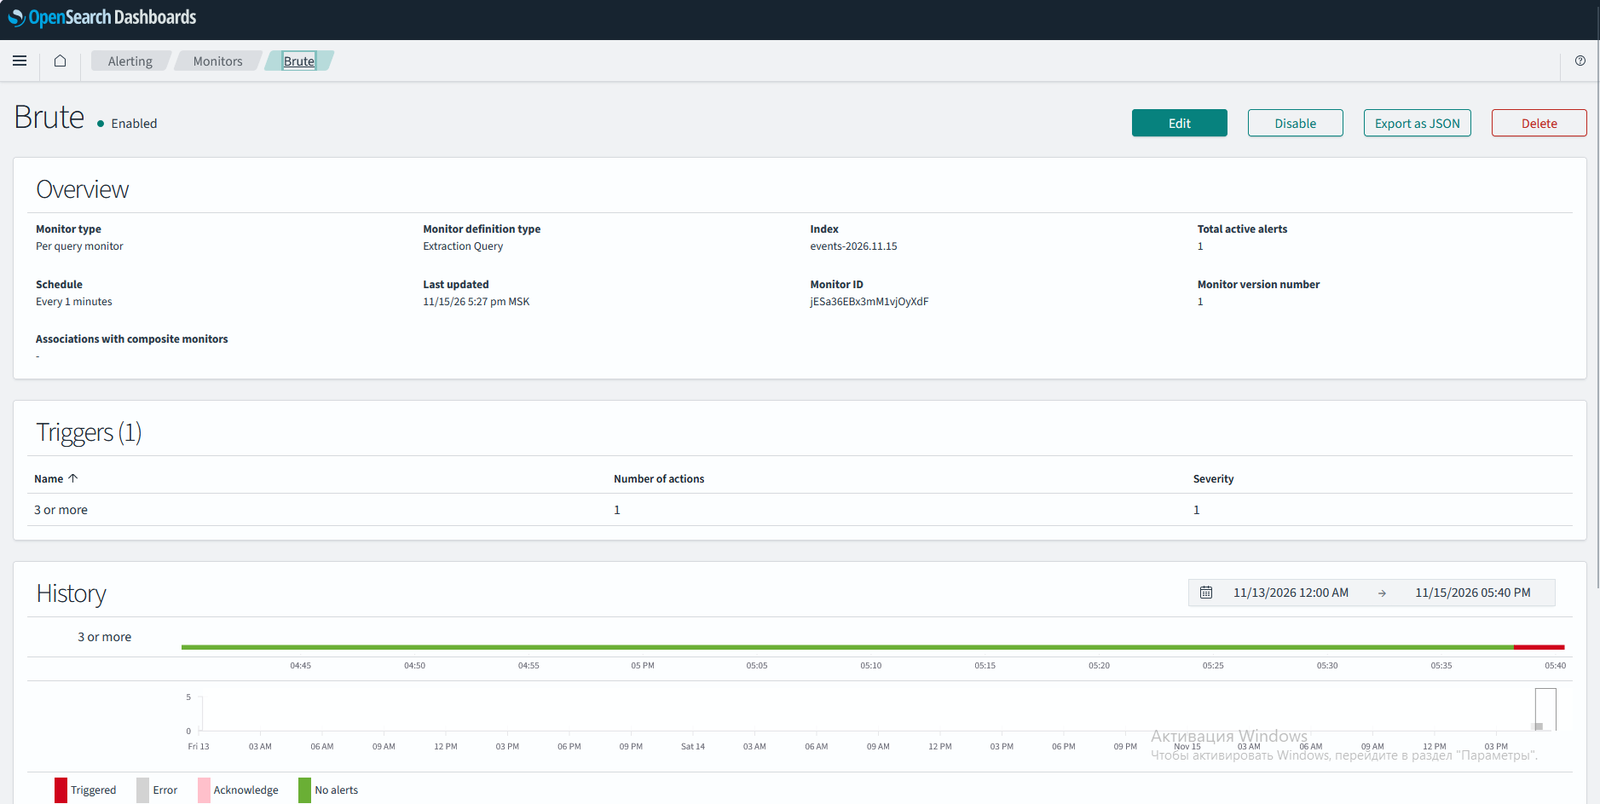
OpenSearch에서 Nginx 이벤트를 위해 생성된 모니터 (상관 규칙 예시):
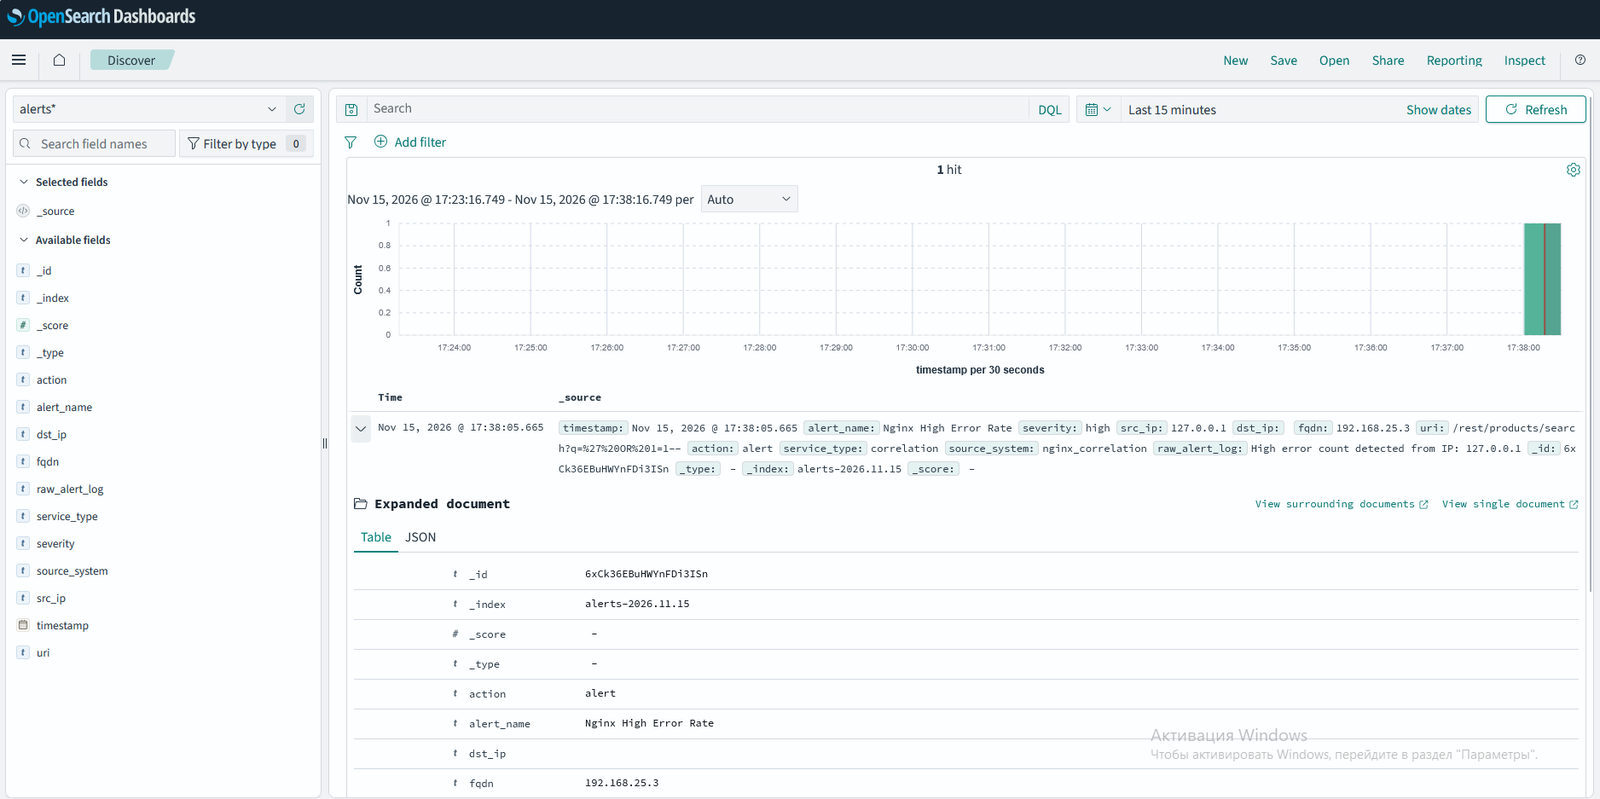
OpenSearch에서 Nginx 규칙에 따른 알림:
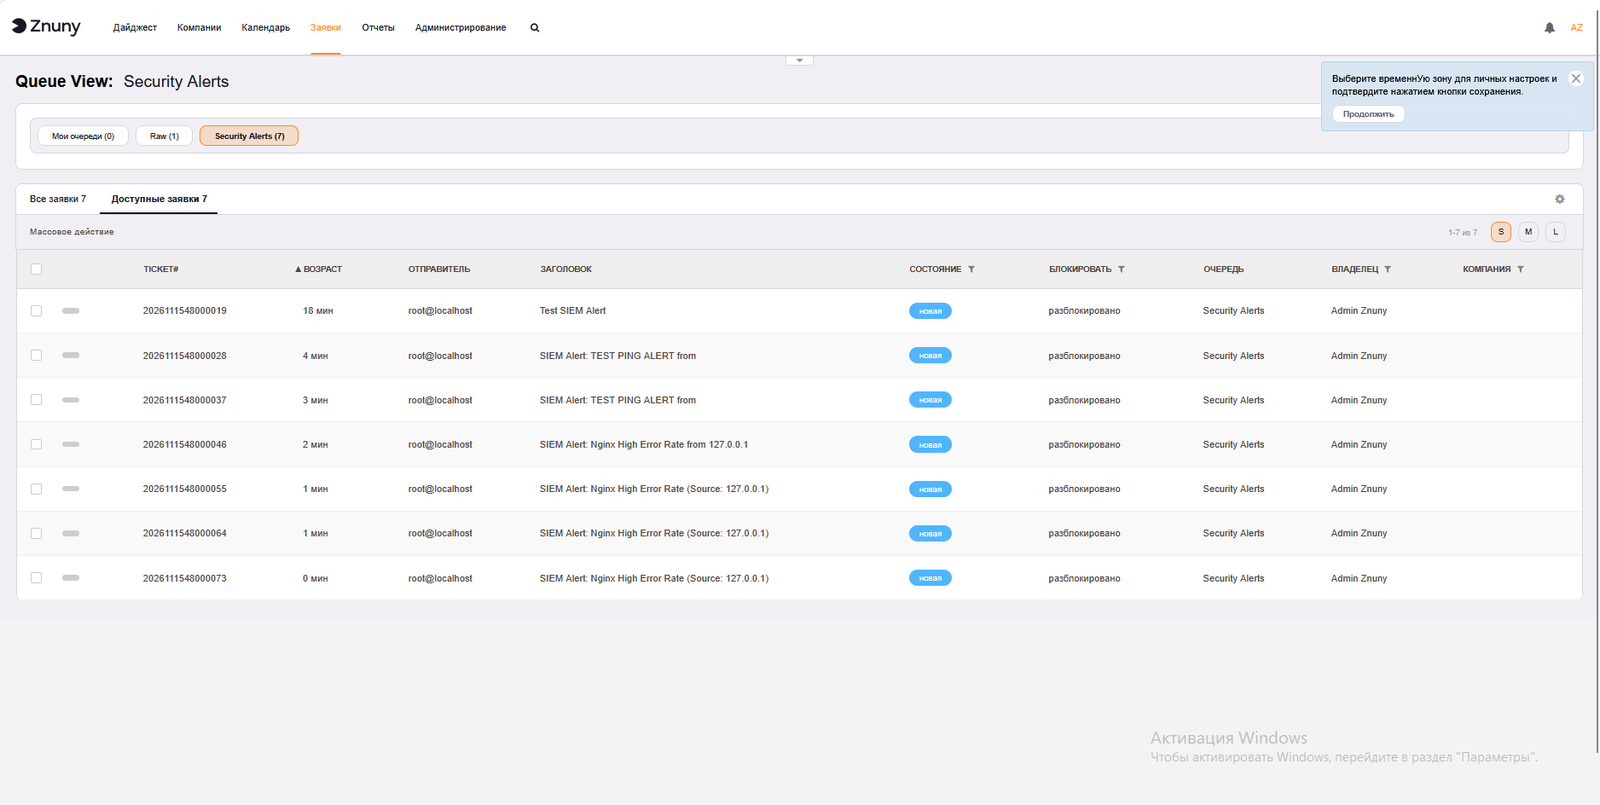
케이스 관리를 위한 ITSM에서 알림 수신:
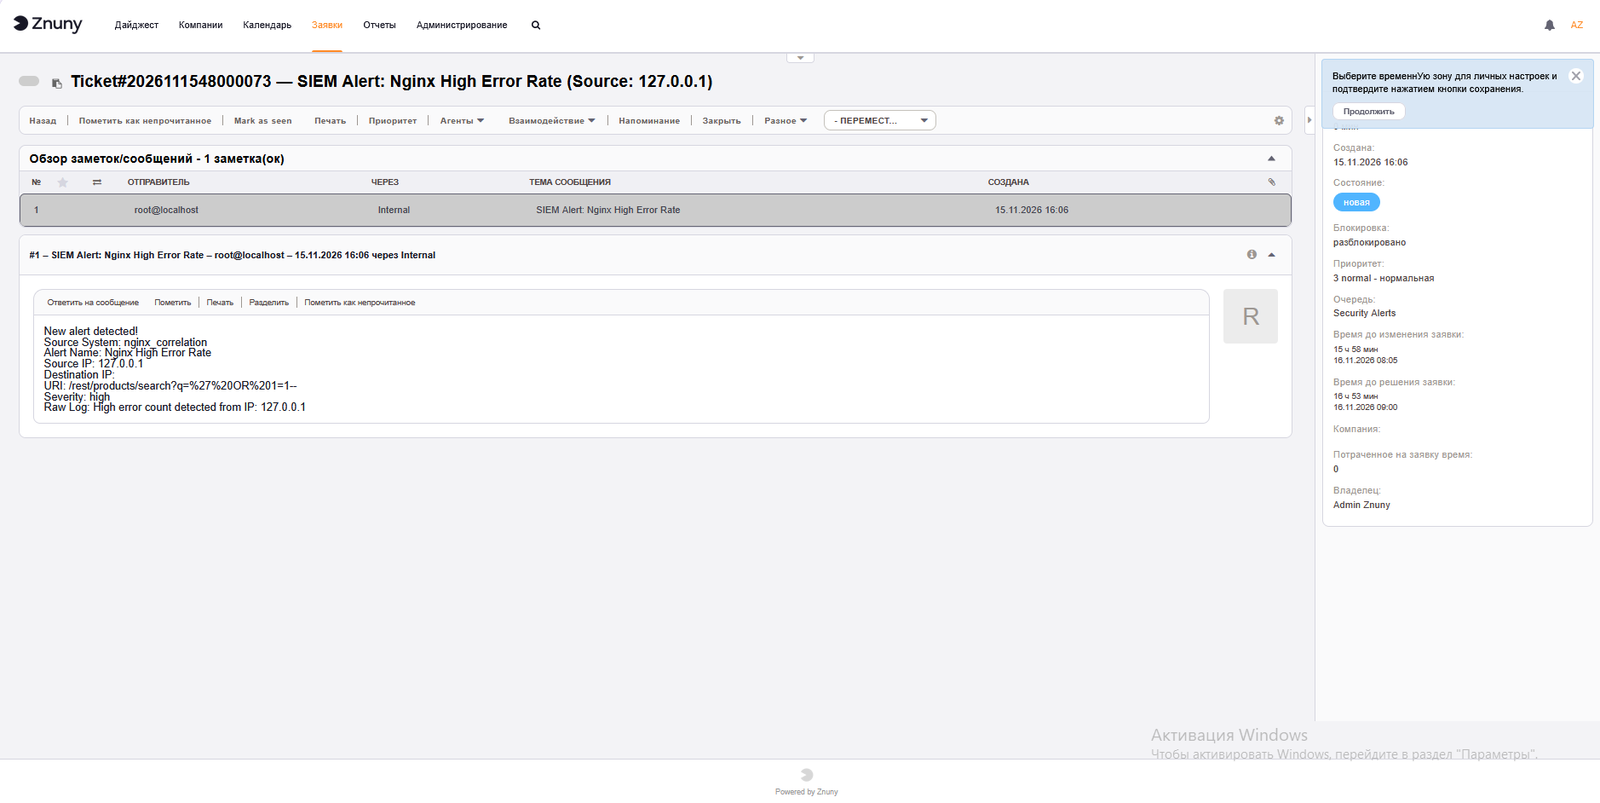
ITSM의 알림:
Belov Sergey - @cybersec_road







