
도메인, IP, 이메일, 전화번호 또는 사용자 이름을 지정하면 26개의 모듈이 병렬로 실행되는 자체 호스팅 OSINT 플랫폼입니다. WHOIS, DNS, 위협 인텔리전스, 유출 정보, 사용자 이름 검색을 수행합니다. 단일 대시보드, 노출 점수, 엔티티 그래프, HTML 및 PDF 보고서를 제공합니다.
26개 모듈, OPSEC 점수, AI 요약, 실시간 웹 대시보드를 갖춘 셀프 호스팅 OSINT 플랫폼.
도메인, IP, 이메일, 전화번호 또는 사용자 이름을 스캔하고 몇 초 만에 WHOIS, DNS, 위협 인텔리전스, 유출 데이터, 사용자 이름 검색, 다크웹 미러, OPSEC 점수, 엔티티 그래프, HTML/PDF 보고서를 받아보세요.
라이브 데모 · Docker 빠른 시작 · 설정 · 아키텍처 · 보안 · 변경 로그 · FAQ



라이브 데모의 AI 분석은 느릴 수 있습니다. 데모 서버는 모든 호스팅 LLM 제공업체가 차단하는 지역에 위치해 있어, AI 호출이 모델에 도달하기 전에 프록시를 통해 라우팅됩니다. 작동은 하지만 일반 인스턴스보다 느리므로 요약에 1분 정도 시간을 주세요. 자체 제공업체를 사용하는 셀프 호스팅 인스턴스는 최대 속도로 응답합니다. FAQ를 참조하세요.
제가 만든 다른 프로젝트: Claude Security Skills는 CI에서도 실행되는 Claude Code용 보안 스킬 8종입니다. GitHub Action으로 CI에서 실행되며,
uses: NovaCode37/claude-security-skills@v1을 통해 시크릿 스캐닝 및 Python SAST 결과를 풀 리퀘스트의 정확한 라인에 표시합니다. 1.4.0은go.mod지원을 추가하고 타임아웃 없는 HTTP 호출을 감지합니다. 표준 라이브러리만 사용하며 설치할 것이 없습니다.
PRISM을 선택하는 이유 • 개요 • 비교 • 사용 사례 • 기능 • 스크린샷 • 빠른 시작 • 설정 • API • 프로젝트 구조 • 테스트 실행 • CI/CD • 로드맵 • 스타 히스토리 • 법적 고지 • 프로젝트 후원 • 기여하기 • 크레딧 • 라이선스
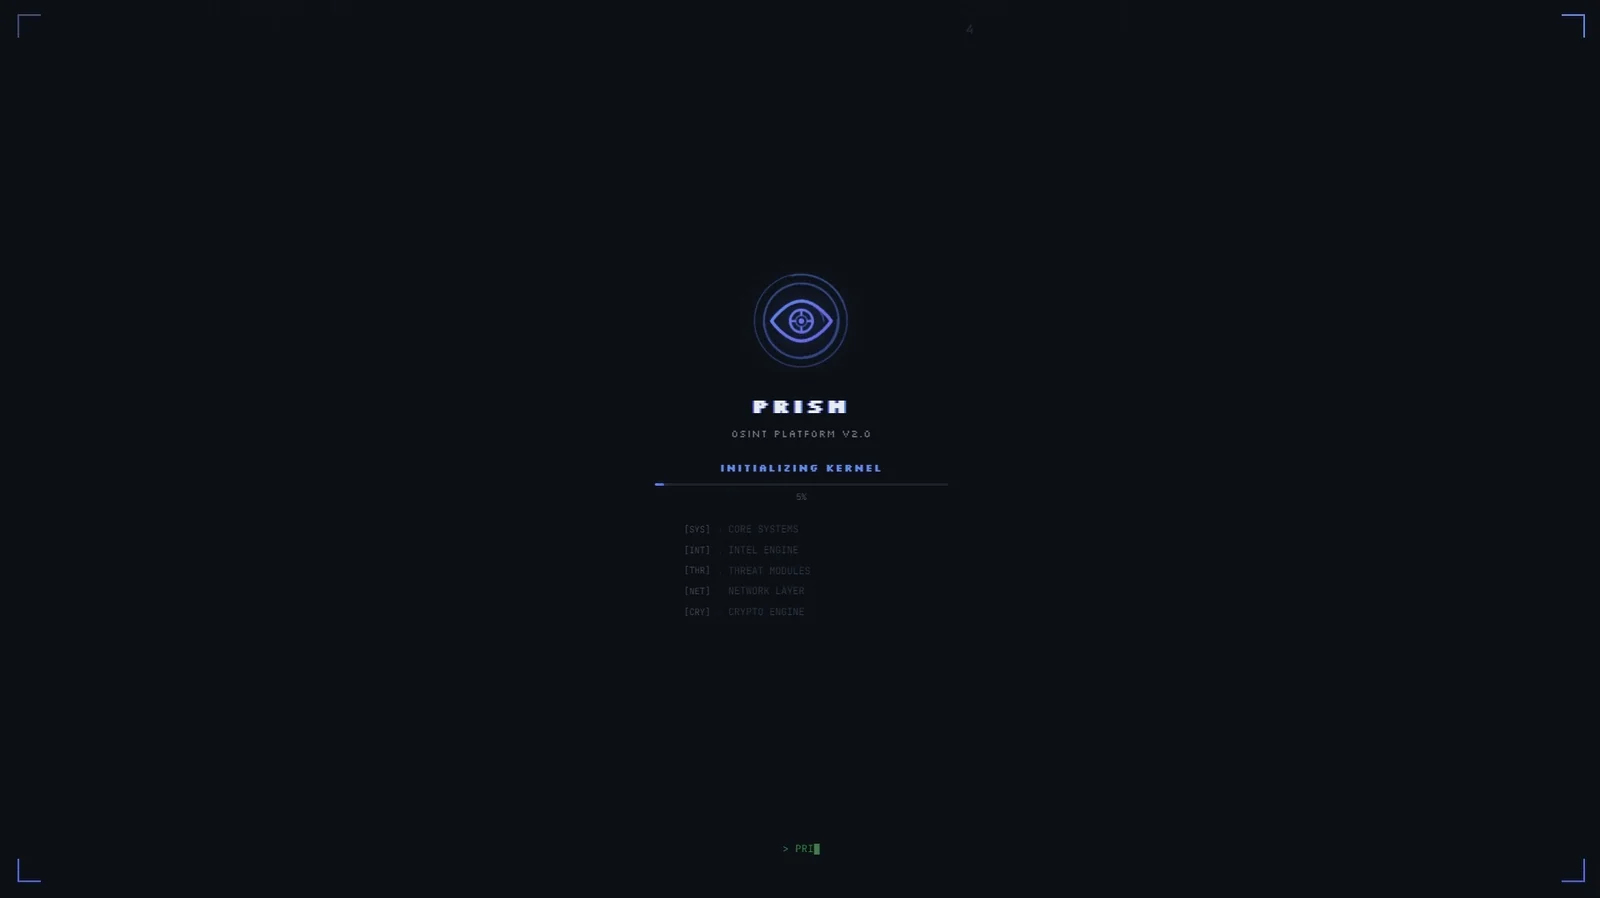
python cli.py scan example.com --json으로 헤드리스 스캔 실행, python cli.py watchlist add example.com --interval 6으로 예약 재스캔 관리, python cli.py modules로 -m이 허용하는 모듈과 API 키가 없는 모듈 확인X-API-Key / Bearer), 쿼리 문자열 시크릿 없음, 엄격한 CORS, 주체별 스캔 격리docker run ghcr.io/novacode37/prism-platform (amd64 및 arm64)modules/에 파일 하나만 추가하면 됩니다PRISM은 20여 개의 외부 소스를 조회하고 그 결과를 한곳에 모읍니다. 대상은 도메인, IP, 이메일, 전화번호 또는 사용자 이름이 될 수 있습니다. 결과는 도착하는 대로 관계 그래프, GeoIP 맵, 노출 점수, HTML 또는 PDF 내보내기와 함께 대시보드에 표시됩니다.
스택:
flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]
SpiderFoot, theHarvester, Recon-ng, Maltego는 모두 PRISM이 다루는 영역을 포괄하며, 그중 몇몇은 더 잘 다룹니다. theHarvester와 Recon-ng는 CLI 도구로 스크립팅에 편리합니다. SpiderFoot은 훨씬 더 많은 모듈을 갖추고 있습니다. Maltego의 그래프 작업은 차원이 다릅니다.
PRISM이 이들이 일반적으로 하지 않는 일: 스캔이 실행되는 동안 결과가 브라우저로 스트리밍되고, 모든 것이 키 없이 시작할 수 있는 단일 컨테이너이며, 스캔이 끝나면 분석가가 아닌 사람에게도 건넬 수 있는 보고서가 나옵니다. 깊이를 원하고 이미 터미널에서 생활한다면 SpiderFoot이나 Recon-ng가 아마 더 나은 도구일 것입니다. 도메인을 지정하고 답을 읽고 싶다면, 이것이 바로 그 용도로 만들어졌습니다.
| 모듈 | 설명 | API 키 |
|---|---|---|
| WHOIS | 도메인 등록, 등록기관, 날짜 | 없음 |
| DNS | A, MX, NS, TXT, CNAME, SOA 레코드 | 없음 |
| Certificate Transparency | crt.sh를 통한 서브도메인 탐색 | 없음 |
| Wayback Machine | 과거 스냅샷, 민감 URL 패턴 | 없음 |
| GeoIP | IP 지리적 위치, ASN, 시간대 | ipinfo.io |
| Shodan | 열린 포트, 서비스, 알려진 CVE; 키 없는 InternetDB 데이터셋으로 폴백 | Shodan (선택) |
| Censys | 호스트 서비스, ASN, 인증서 → 서브도메인 탐색 | Censys |
| VirusTotal | 도메인/IP 평판, 악성코드 탐지 | VirusTotal |
| AbuseIPDB | IP 악용 신뢰도 점수 | AbuseIPDB |
| Dark Web Checker | Ahmia를 통한 .onion 미러 | 없음 |
| Infostealer Exposure | 대상의 자격 증명을 보유한 스틸러에 감염된 머신 (옵트인) | Hudson Rock |
| Domain Exposure | 연간 노출 추세, 악성코드 패밀리, 영향받은 서비스 (옵트인) | Lunar |
| Website Analyzer | 기술 스택, 이메일, 소셜 링크, 메타데이터 | 없음 |
| Email Reputation | DNS 기반 이메일 평판 (MX, SPF, DMARC, 일회용 검사) | 없음 |
| SMTP Verify | SMTP 핸드셰이크를 통한 사서함 존재 확인 | 없음 |
| Breach Check | 이메일 유출 / 자격 증명 유출 조회 | Leak-Lookup |
| Blackbird | 50개 이상 플랫폼에서 사용자 이름 존재 여부 (비동기) | 없음 |
| Maigret | 3000개 이상 사이트에서 심층 사용자 이름 검색 (Docker 이미지에 번들되지 않음) | 없음 |
| Telegram Lookup | Bot API + 스크래핑을 통한 사용자 이름/ID 조회 | Telegram |
| Phone / HLR | 번호 검증, 통신사, 국가, 역방향 조회 | Numverify |
| Email Headers | SPF/DKIM/DMARC 분석, 라우팅 홉, 스푸핑 탐지 | 없음 |
| File Metadata | EXIF, GPS 좌표, PDF/DOCX 속성 | 없음 |
| OPSEC Score | 집계된 0-100 노출 위험 점수 | 없음 |
| Entity Graph | 대화형 노드-관계 시각화 | 없음 |
| HTML / PDF Report | 자체 포함 스타일 보고서 (HTML + xhtml2pdf), EN/RU/DE 현지화 | 없음 |
| AI Summary | LLM을 통한 자연어 발견 사항 요약 | OpenRouter / Groq |
| Webhook Callbacks | 스캔 완료 시 HMAC 서명된 POST (SSRF 보호) | 없음 |









