CPRA는 대규모 마이크로서비스 아키텍처를 관리하는 플랫폼 팀을 위해 설계된 고성능 인프라 모니터링 시스템입니다. ECS(Entity-Component-System) 아키텍처와 대기열 이론(Queueing Theory) 원리를 기반으로 구축된 CPRA는 SLO 목표를 충족하기 위해 자동 워커 풀 확장을 통해 1,000,000개 이상의 동시 상태 점검(health check)을 처리합니다.
Continuous Pulse and Recovery Agent
서비스를 점검하고, 알림을 보내며, 구성한 복구 작업을 실행합니다.


CPRa는 서비스를 모니터링하고 구성한 복구 작업을 실행합니다. 하나의 Go
프로세스가 점검을 스케줄링하고, 인시던트를 추적하며, 알림을 보내고,
React 대시보드, HTTP API, cpractl 명령줄 클라이언트를 노출합니다. 파일을 사용해
읽기 전용으로 운영하거나, 명명된 관리 접근 권한을 통해 대시보드, API 또는 Go SDK에서
모니터, 알림 수신자, 그룹, 시크릿을 편집할 수 있습니다.
CPRa는 개발 중이며, 첫 번째 정식 릴리스는 게시되지 않았습니다. 아래 지침에 따라 이 체크아웃을 빌드하십시오. 버전 및 가용성에서 지원되는 소스 인터페이스, 테스트된 환경, 배포 상태를 확인할 수 있습니다.
문서 · 빠른 시작 · 구성 · 드라이버 · 개입 규칙 · API · Go SDK
게시된 웹사이트는 별도로 업데이트됩니다. 실행 파일과 동일한 체크아웃의 문서를 사용하십시오.
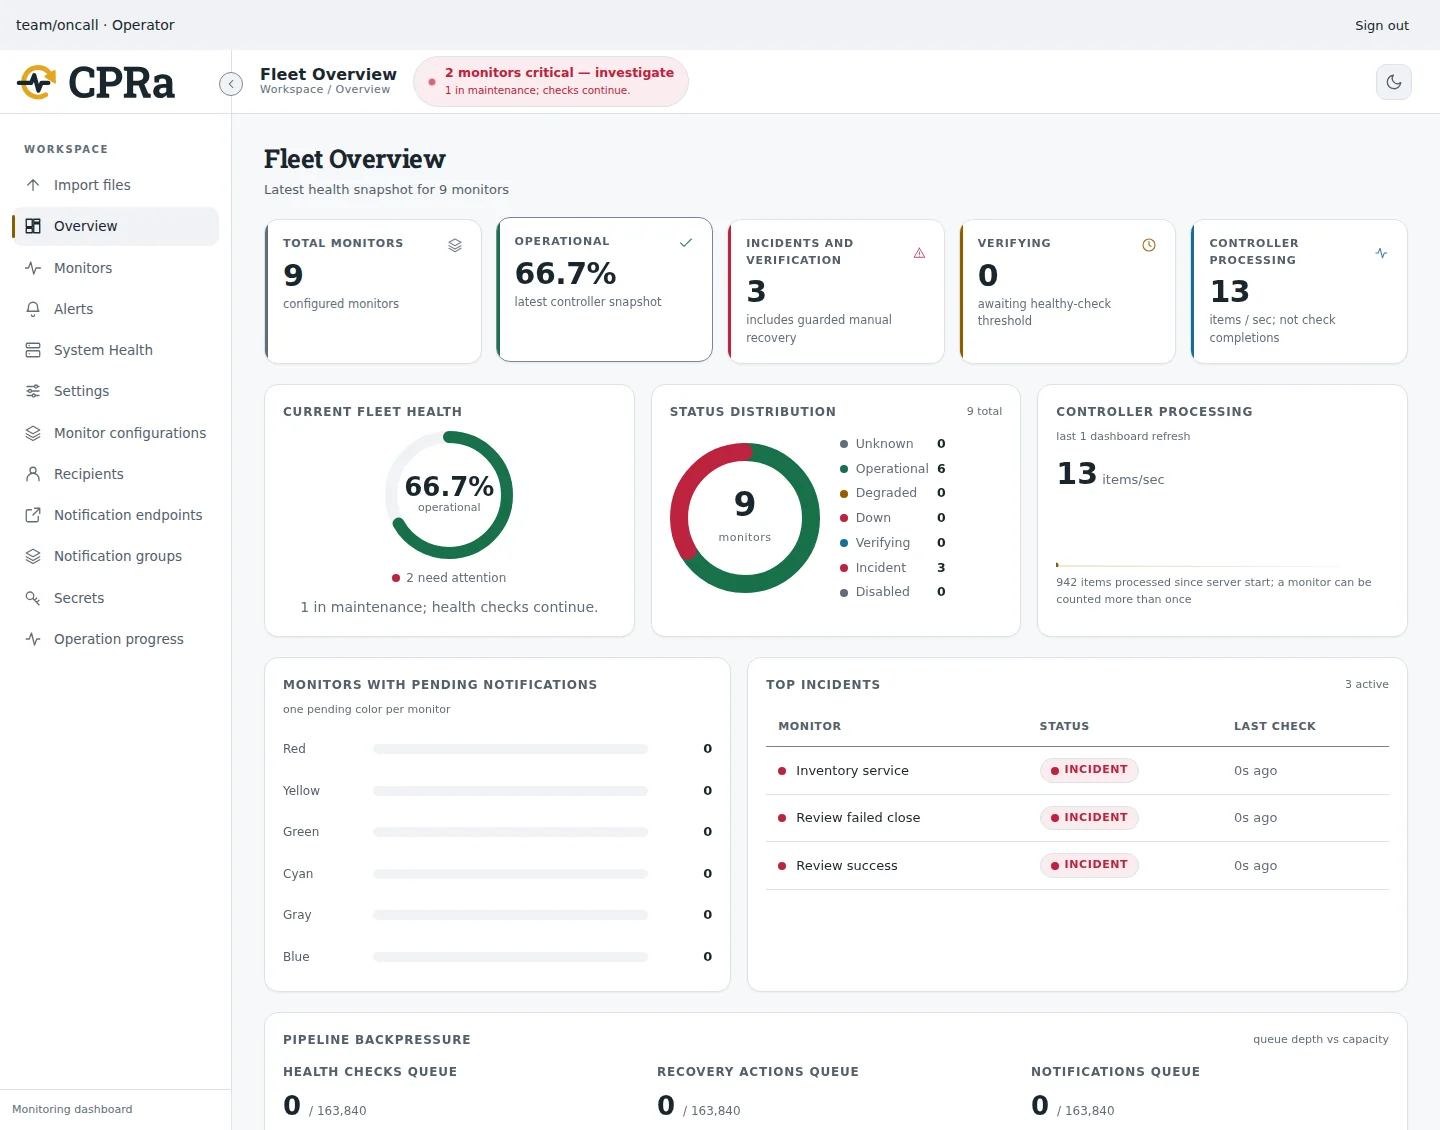
합성 모니터 데이터를 사용한 대시보드 시연입니다. 자체 모니터와 알림 대상을 생성하려면 빠른 시작 가이드를 참조하세요.
Go 1.26.10 또는 Go 1.27.3(또는 그 이상의 지원되는 패치된 릴리스), Make, Python 3를 설치하세요. Go 1.27.0–1.27.2는 모듈의 최소 버전 비교 조건을 충족함에도 불구하고 여전히 GO-2026-6809의 영향을 받습니다. 체크아웃에는 임베디드 대시보드가 포함되어 있으며, Node와 pnpm은 빌드 입력이 변경될 때만 필요합니다.
make
export PATH="$PWD/bin:$PATH"
cpra -version
cpractl version
cpractl local init --management
# For a different local listener, use: cpractl local init --management --port 8443
Make는 애플리케이션, SDK 및 워커 모듈을 포함하는 무시된 bin/cpra-sdk.work를 생성합니다. 명시적으로 선택된 GOWORK( off 포함)를 존중합니다. 개발 워크스페이스 설정을 우회하기 위해 모듈 태그를 게시하거나 의존성 버전을 편집하지 마십시오. 직접 Go 명령 및 편집기에 대해서는 기여자 설정을 참조하십시오.
초기화는 플랫폼 표준 위치에 빈 매니페스트, 명명된 운영자 토큰 및 해시 정책, 래핑 키, localhost TLS 인증서 및 런타임 설정을 생성합니다. 서버가 시작 시 비공개 권한으로 생성하는 알림 로그 디렉터리를 구성합니다. 정확한 시작 및 클라이언트 명령을 출력하며, 베어러 값은 절대 출력하지 않습니다. 기존 파일을 거부하고 서비스를 시작하지 않습니다. 시스템 설치는 서비스 소유 구성 및 상태 외부에 보호된 운영자 토큰 출력을 요구합니다.
출력된 서버 명령을 사용하십시오. 브라우저에서 생성된 로컬 CA를 명시적으로 신뢰하고, 출력된 브라우저 URL(기본값 https://localhost:8060)을 열고, 보호된 파일의 토큰으로 로그인하십시오. CLI는 --server, --ca-file 및 --token-file을 사용하며, 해당하는 CPRA_SERVER, CPRA_CA_FILE 및 CPRA_AUTH_TOKEN_FILE 변수는 연결을 반복 가능하게 만듭니다. 토큰 값을 URL 및 명령 인수에 포함하지 마십시오.
빠른 시작을 따라 로컬 HTTP 대상 실행, examples/monitors.yaml 검증 및 적용, monitor/example-service 검사, 동일한 상태로 재시작을 수행하십시오. 관리는 부트스트랩 구성을 한 번 가져옵니다. 이후 편집에는 명시적 apply가 필요합니다. SIGHUP은 재로드가 지원되지 않음을 보고하며, SIGINT 및 SIGTERM은 정상 종료를 시작합니다.
| 기능 | 기본 빌드 | 추가 내장 태그 |
|---|---|---|
| 검사 | HTTP, TCP, ICMP, DNS, UDP, TLS, Docker, gRPC | redis postgres mysql mongo rabbitmq kafka |
| 복구 | Docker, HTTP webhook, A2A | kubernetes aws systemd |
| 알림 | Log, Slack, PagerDuty, email, webhook, Telegram, Discord, Opsgenie, Mattermost, VictorOps, Pushover, Datadog, A2A | teams twilio |
make BUILD_TAGS='redis postgres kubernetes'
cpra -capabilities
cpra -validate -yaml examples/monitors.yaml -runtime-config /absolute/path/from/init/runtime.yaml
런타임 경로를 초기화 시 출력된 경로로 교체하십시오. 검증은 스토리지를 열거나 대상에 접속하지 않고 스키마, 참조 및 컴파일된 기능을 확인합니다. 파일 로그 알림은 프로세스에 구성된 루트 디렉터리를 필요로 하며, 모니터 파일은 그 안의 경로를 선택합니다. 파일명을 생략하면 stdout에 기록됩니다. 로그 알림을 사용하는 매니페스트를 검증할 때는 초기화된 런타임 구성을 전달하십시오.
TLS 검사는 기본적으로 인증서를 검증합니다. 모니터별 명시적
insecure_skip_verify 옵션은 해당 모니터에 대해서만 인증서 체인 및
호스트명 검증을 비활성화합니다. 복구 상태 검사나 API 인증을 비활성화하지는
않습니다. 구성된 인증서 만료 검사는 여전히 실행됩니다.
gRPC 검사는 기본적으로 TCP 연결 가능성을 확인하며, mode: health는 gRPC
상태 서비스를 호출하고 SERVING을 요구합니다. MongoDB SRV 검색, Kubernetes
exec 자격 증명 플러그인 및 SMTP 사용자명/비밀번호 인증은 현재 지원되지
않습니다. 드라이버 참조는 필수 설정,
전송 방식 선택, 기한 및 플랫폼 제한을 설명합니다.
별도로 태그된 외부 워커 라이브러리는 CPRa 외부에서
운영자가 소유한 Go 핸들러를 실행합니다. 양쪽 모두에 externaljobs가 필요하며,
서버의 명시적 활성화와 범위가 지정된 자격 증명이 요구됩니다. 신뢰할 수 없는
코드를 위한 샌드박스가 아닙니다.
사용자 및 시스템 설치는 플랫폼 표준 경로가 서로 다릅니다. Linux 시스템
서비스는 상태를 명시적으로 /var/lib/cpra에 저장하며, 컨테이너와 Helm은
보존되는 스토리지를 필요로 합니다. 로컬 기본값을 확인하려면
cpractl local paths를 사용하십시오. 명시적 -data-dir는 런타임 구성 및
사용자 기본값보다 우선합니다. 레거시 작업 디렉터리 cpra-data는 명시적
경로 또는 중지된 마이그레이션을 필요로 합니다.
단일 노드 Raft는 내구성 있는 상태를 제공하지만 인스턴스 간 페일오버를 제공하지는 않습니다. 스토어당 하나의 소유자를 유지하십시오. 완전한 중지 백업에는 노드 ID, Raft 데이터, 스냅샷, 이력 및 컬렉션 세대가 포함됩니다. 스토리지 오류는 안전하지 않은 수용을 중단시키며, 상태 복원 또는 복구는 운영자의 명시적 조치입니다.
복구 시도는 intervention.max_attempts(기본값 1)에 의해 사건당 제한됩니다.
조치가 성공적으로 완료되었다는 것은 상태 검증이 대기 중임을 의미합니다.
구성된 정상 임계값만이 복구를 확인합니다. 알 수 없는 전달은 해당 전달을
보류하되, 관련 없는 이후 사건이나 대상은 억제하지 않습니다. 전송 계층의
수락만으로는 사람에게 전달되었음이 증명되지 않습니다.
새로운 알림 조건은 관련성이 있는 동안 대기 상태로 유지됩니다. 캡처된 실행 예산은 용량이 확보된 후 첫 번째 커밋된 시작과 함께 시작됩니다. 일반 내장 알림은 최대 세 번의 시도에 걸쳐 45초를 가지며, 외부 영향이 없는 입증된 일시적 실패만 재시도할 수 있습니다. 재시작이나 재시도 소진 모두 새로운 예산을 시작하지 않습니다. 대기 중인 복구 알림은 유지보수 후 원래 중단의 복구를 원래 대상으로 보고할 수 있습니다. 전달 수락은 제공자 측 해결을 증명하지 않습니다.
독립적인 웹훅 알림 시퀀스는 기본적으로 대상당 최대 네 개의 동시 요청을 사용할 수 있습니다. 다른 드라이버는 기본적으로 하나를 사용하며, 운영자가 제한적으로 재정의할 수 있습니다. 관련된 개시와 해결은 로컬에서 순서가 유지되며, 제공자 페이싱과 전역 워커 제한은 더 엄격한 제약으로 남습니다. 이는 다이제스트를 위해 독립적인 경고를 결합하거나 지연시키지 않습니다. 제공자 범위와 제한은 알림 디스패치를 참조하십시오.
읽을 수 없는 CA 파일과 같이 로컬 준비가 실패하면 현재 상태는 unknown이
되고 모니터링은 사용할 수 없게 됩니다. 마지막 실제 상태 관측과 그 타임스탬프는
별도로 계속 표시됩니다. CPRa는 로컬 구성 실패를 대상 중단으로 취급하지 않고
정상 주기로 준비를 재시도합니다.









