 zebberncve/cve-2026-118776
node-forge에 대한 보안 권고 ⌯⌲ 주간 다운로드 5,300만 회

Forge: AES/DES CBC 및 ECB 복호화에서의 불완전한 PKCS#7 패딩 검증
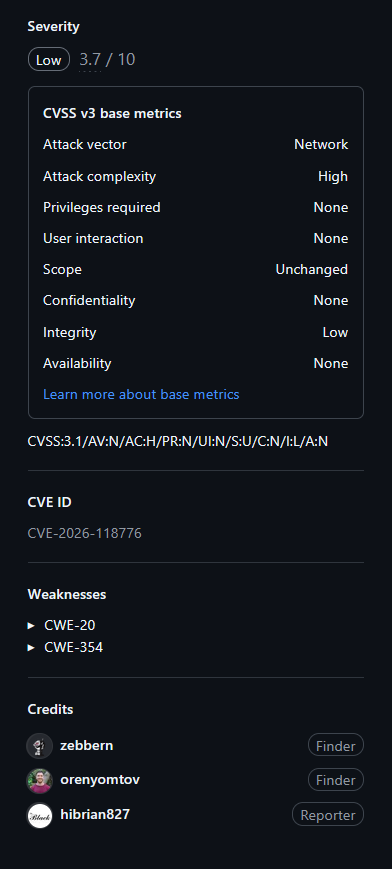
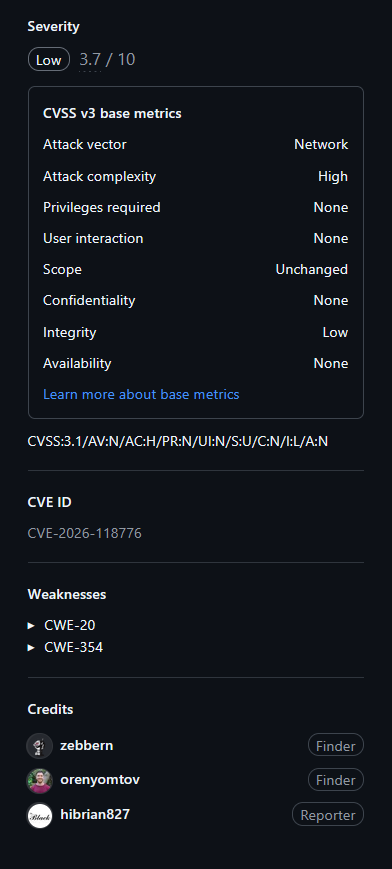
| 필드 | 값 |
|---|---|
| CVE ID | CVE-2026-118776 |
| 상태 | PUBLISHED |
| 할당자 | GitHub_M |
| 예약 날짜 | 2026-10-28T19:20:05.018Z |
| 게시 날짜 | 2026-10-29T18:37:32.362Z |
| 업데이트 날짜 | 2026-10-29T18:37:32.362Z |
Forge(또는 node-forge)는 JavaScript로 구현된 Transport Layer Security의 네이티브 구현입니다. 1.4.1 이전 버전에서 영향을 받는 구현은 decipher.finish(), CBC 및 ECB 모드, PKCS#7 패딩을 사용하여 관련 입력 또는 보안 결정을 처리했습니다. node-forge는 CBC 및 ECB 복호화 중 PKCS#7 패딩의 마지막 바이트만 검증했으며, 0, 과대 크기 또는 불일치 패딩 바이트를 허용했습니다. 그 결과 잘못된 형식의 암호문이 허용될 수 있었고 최대 4개의 평문 블록이 조용히 제거될 수 있어, 성공적인 복호화를 유효한 패딩의 증거로 간주하는 애플리케이션에서 무결성 실패를 초래했습니다. 이 문제는 버전 1.4.1에서 수정되었습니다.
| 공급업체 | 제품 | 버전 |
|---|---|---|
| digitalbazaar | forge | < 1.4.1 |
Oren Yomtov (@orenyomtov, Fireblocks), @zebbern, 그리고 Brian Lee (@hibrian827, Georgia Tech SSLab, Team Atlanta).
개념 증명
var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false
직접적으로, 1.4.0의 unpad()는 03 02 01 04로 끝나는 마지막 블록(4바이트 제거)과 16바이트 블록에서 0x20 개수(32바이트 제거)도 허용합니다.
회귀 테스트는 tests/unit/aes.js("PKCS#7 padding checks")에 있습니다.
CBC 또는 ECB 모드에서 AES 또는 DES 데이터를 복호화하고 decipher.finish()의 결과를 사용하여 데이터의 유효성을 판단하는 애플리케이션은 잘못된 형식의 암호문을 허용할 수 있으며, 최대 4개의 후행 평문 블록이 제거됩니다. 이는 PKCS#7 EncryptedData/EnvelopedData 복호화, PKCS#12 및 암호화된 개인 키에도 영향을 미칩니다. MAC이 없는 CBC 및 ECB는 가변적(malleable)이므로 공격자에게 주어지는 추가 능력은 작습니다. 기밀성 또는 가용성에 대한 영향은 없습니다.






