 weedhashpeddler/rc4decryption
Microsoft 서명된 tlscsp.dll LOLBin을 악용하여 LsCsp_EncryptHwid를 통해 RC4 암호화/복호화를 실행하고, BYOK 트레이드크래프트를 위해 메모리 내 하드코딩된 키를 패치합니다.

tlscsp.dll — 고스트된 Microsoft RC4 LOLBin (BYOK 암호화/복호화 프리미티브)
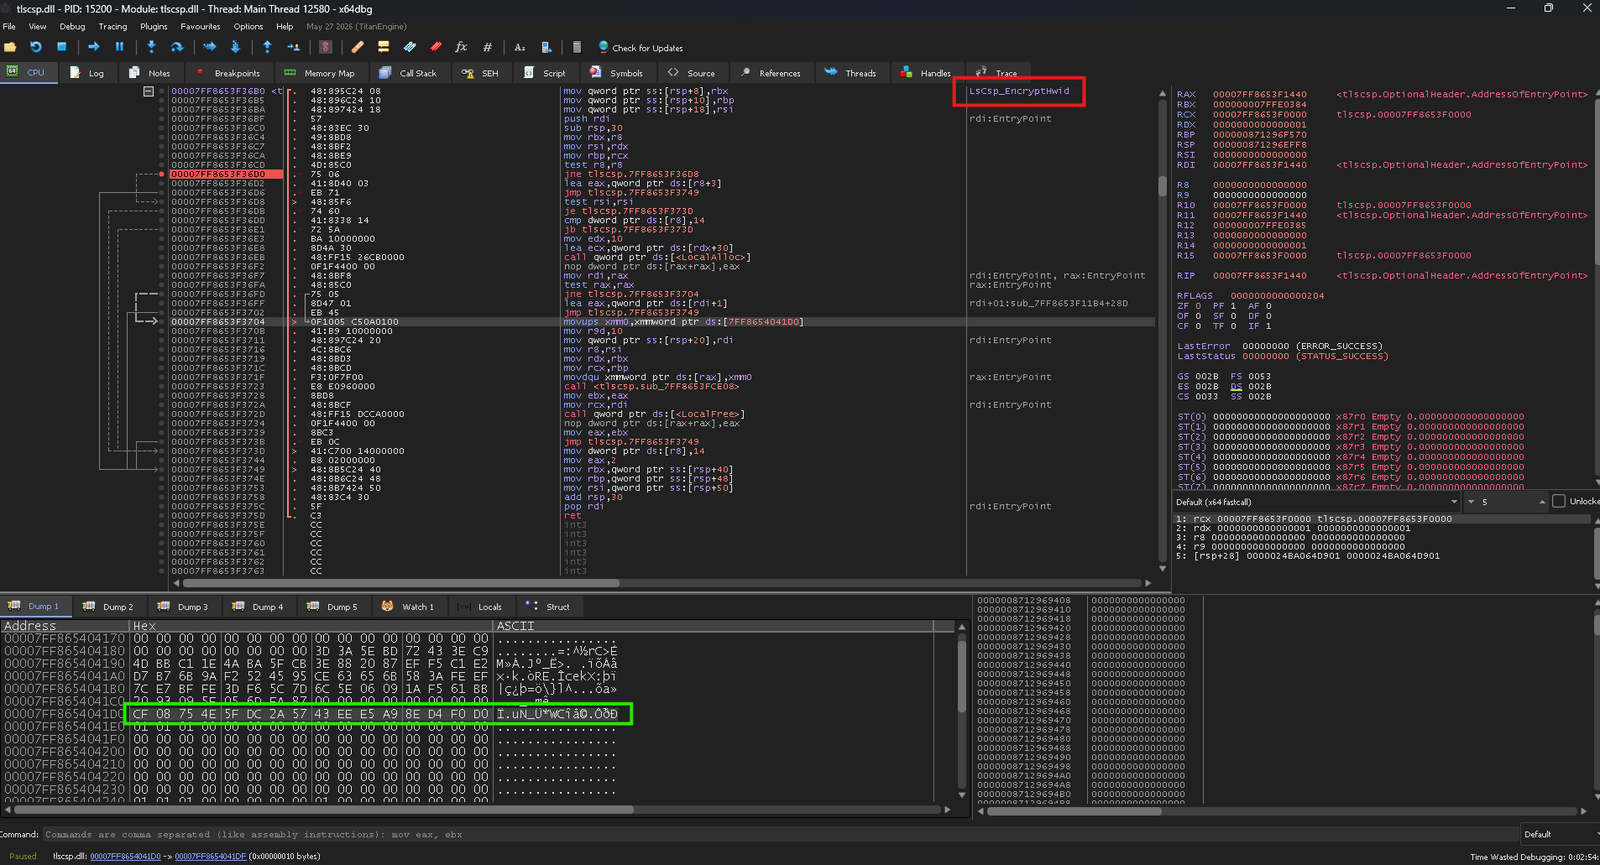
하드코딩된 RC4 키를 포함하여 제공되는, Microsoft 서명이 있지만 결코 로드되지 않는 DLL. LsCsp_EncryptHwid를 호출 -> 신뢰할 수 있는 Windows 코드 내부에서 RC4 암호화/복호화를 실행하며, 자신의 바이너리에는 암호화 코드가 전혀 없음.
tlscsp.dll("Microsoft Remote Desktop Services Cryptographic Utility")은 System32에 있는 Microsoft 서명 DLL로, 기본적으로 언로드됩니다. 이 DLL의 export인 LsCsp_EncryptHwid는 **.rdata에 하드코딩된 16바이트 키로 RC4를 수행합니다.
Windows 11 최신 빌드 (25H2). 이전 Windows 빌드는 약간 다른 tlscsp.dll을 제공하므로 키 오프셋을 약간 조정해야 할 수 있습니다 — 여기서는 다루지 않습니다.
참고- 내장된 키는 공개되어 있으므로 누구나 복호화할 수 있습니다. BYOK(Bring Your Own Key)를 사용하세요 — export를 호출하기 전에 메모리의 base + 0x141D0에 있는 16바이트를 자신의 키로 패치하세요. 이제 DLL은 당신의 비밀 키로 암호화/복호화하며, 당신의 로더에는 여전히 키도 암호화 코드도 없습니다.