
 wangyihang/githacker
🕷️ `.git` 폴더를 악용하는 도구로, stash, 일반 브랜치 및 일반 태그를 포함한 전체 Git 저장소를 복원할 수 있습니다.



다중 스레드 .git 폴더 공격 도구입니다. DirectoryListings가 비활성화된 경우에도 잘 알려진 ref를 무차별 대입하여 대상 리포지토리(소스 코드, 커밋 기록, 브랜치, 스태시, 리모트, 태그)를 완전히 복구합니다.
함께 제공되는 연구 사이트 https://githacker.pages.dev 에서 다음을 제공합니다:
.git/ 디렉터리를 대상으로 각 도구를 실행하고 발견 사항에 대한 조정된 공개를 추적하는 적대적 보안 제품군원격 .git은 악성일 수 있습니다. 공개된 연구에 따르면 조작된 .git/config, 훅, 서브모듈, LFS 객체 및 HTTP 리디렉션을 통해 도구에 대한 코드 실행, 임의 파일 쓰기, SSRF가 가능합니다. GitHacker를 격리된 컨테이너에서 실행하세요:
docker run -v $(pwd)/results:/tmp/githacker/results \
  wangyihang/githacker \
  --url http://target/.git/ \
  --output-folder /tmp/githacker/results
보안 페이지는 GitHacker 자체의 강화 기록과 다른 도구에 대한 사전 공개된 발견 사항을 추적합니다.
# 도움말
docker run wangyihang/githacker --help

# 단일 대상
docker run -v $(pwd)/results:/tmp/githacker/results \
  wangyihang/githacker \
  --url http://target/.git/ \
  --output-folder /tmp/githacker/results

# 브랜치 및 태그 이름 무차별 대입 (디렉터리 목록이 비활성화된 경우 사용)
docker run -v $(pwd)/results:/tmp/githacker/results \
  wangyihang/githacker --brute \
  --url http://target/.git/ \
  --output-folder /tmp/githacker/results

# 여러 대상, 한 줄에 하나의 URL
docker run -v $(pwd)/results:/tmp/githacker/results \
  -v $(pwd)/websites.txt:/websites.txt \
  wangyihang/githacker --brute \
  --url-file /websites.txt \
  --output-folder /tmp/githacker/results
pip install GitHacker

githacker --help
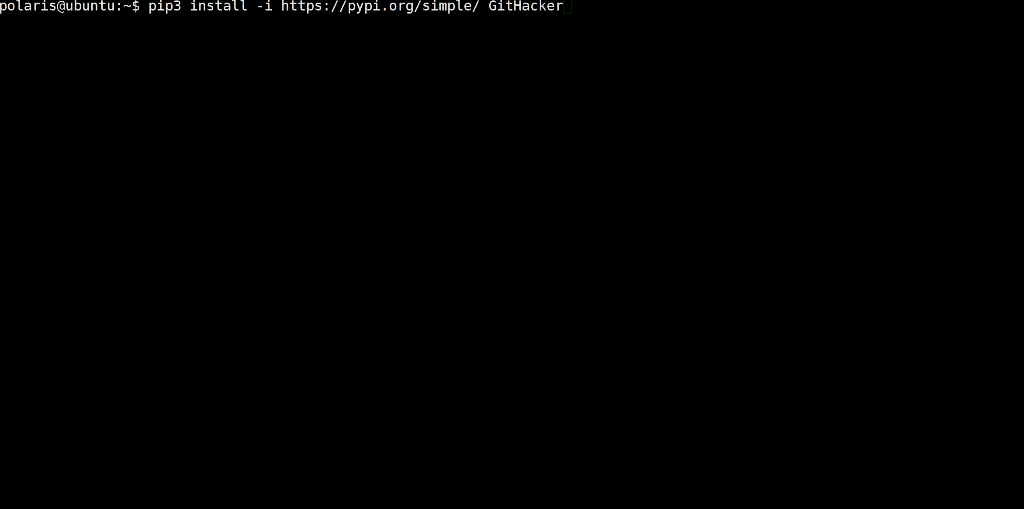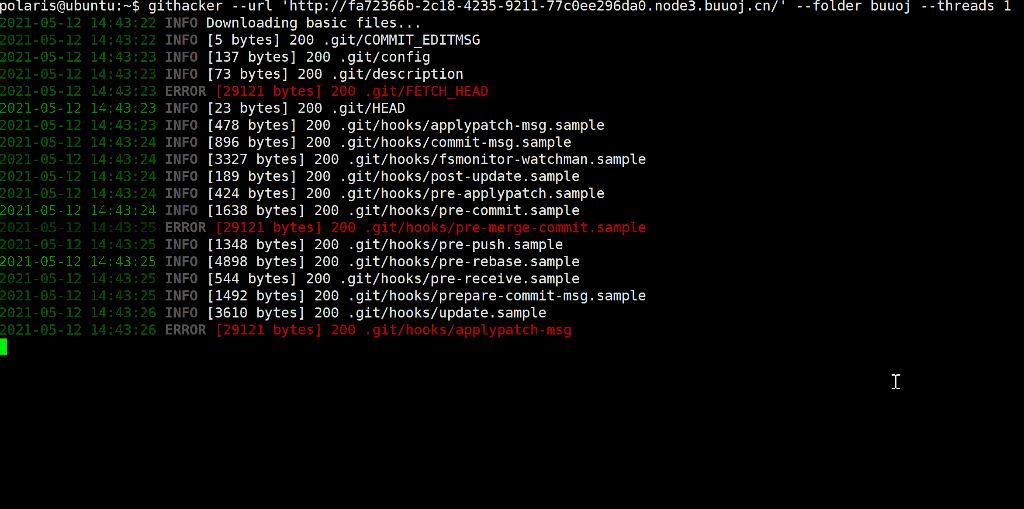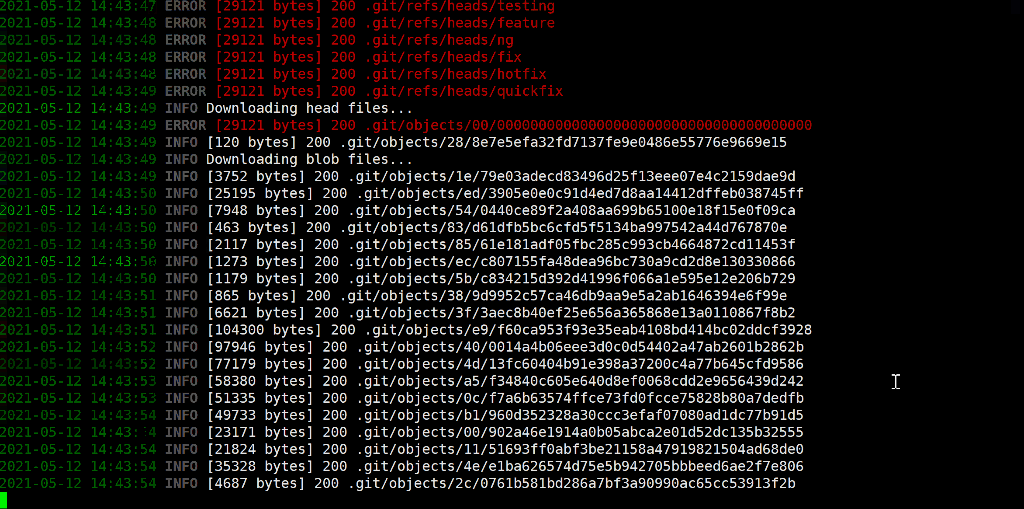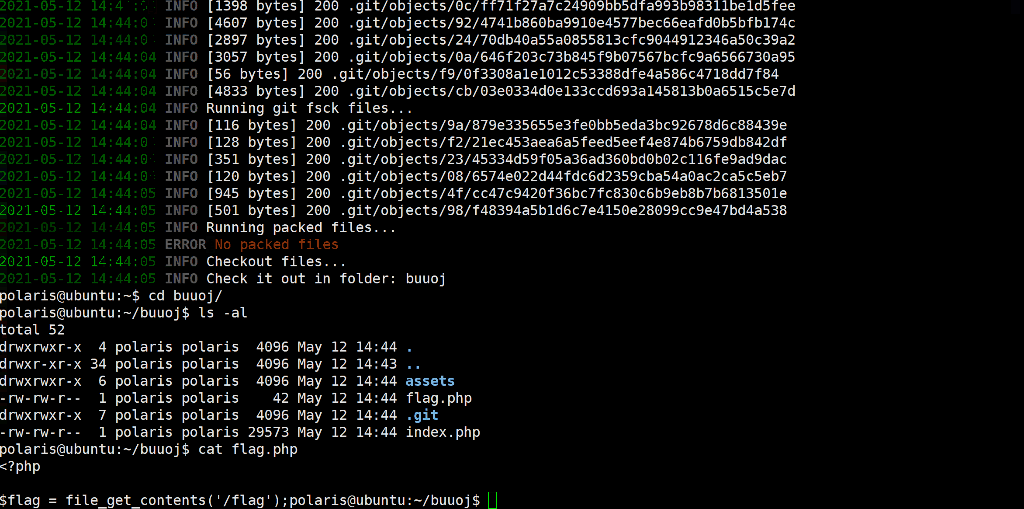
githacker --url http://target/.git/ --output-folder result
githacker --brute --url http://target/.git/ --output-folder result
githacker --brute --url-file websites.txt --output-folder result
요구 사항: git >= 2.11.0, Python 3.10+.
대시보드에 나란히 결과가 표시되므로 표가 현실과 어긋나지 않습니다: https://githacker.pages.dev/benchmark.
벤치마크는 실행될 때마다 재생성됩니다 (매주 GitHub Actions를 통해, 필요 시 바로 실행). 작성 시점 기준 GitHacker는 다섯 가지 웹 서버 시나리오 모두에서 100%의 아티팩트를 복구하고 공개된 적대적 코퍼스에서 100% PASS를 달성한 유일한 도구입니다.
설치:
git clone https://github.com/WangYihang/GitHacker
cd GitHacker
uv sync --group dev
단위 테스트 실행:
uv run pytest
전체 벤치마크/보안 하네스 실행 (Docker 필요):
python -m benchmark run        # 7개 도구 × 5개 웹 서버 시나리오
python -m benchmark security   # 적대적 코퍼스
두 명령 모두 docs/public/data/에 JSON 파일을 작성합니다. 문서 사이트는 다음 빌드 시 이를 가져옵니다. 전체 하네스 설계: https://githacker.pages.dev/methodology.
.git/config에서 core.fsmonitor의 다양한 남용, 2022 — https://github.com/justinsteven/advisoriescore.fsmonitor / 재귀 다운로더 권고 (2022).add_head_file_tasks / add_hashes_parsed의 경로 순회 (CVE 대기 중; 단일 신뢰 게이트 수정 5f2a8ba에 통합됨).THE DRINKWARE LICENSE
<[email protected]> wrote this file. As long as
you retain this notice you can do whatever you want
with this stuff. If we meet some day, and you think
this stuff is worth it, you can buy me the following
drink(s) in return.
Red Bull
JDB
Coffee
Sprite
Cola
Harbin Beer
etc
Wang Yihang







