
 usbarmory/gotee-example
GoTEE - 예제 애플리케이션

GoTEE 프레임워크는 TamaGo 기반 유니커널을 특권 모드와 비특권 모드에서 동시에 인스턴스화하고, 이들이 모니터 모드와 사용자 정의 시스템 콜을 통해 상호 작용하도록 구현합니다.
이러한 기능을 통해 GoTEE는 TamaGo 기반 TEE(Trusted Execution Environment)를 구현하여, Go의 메모리 안전성, 편의성, 기능성을 ARM TrustZone Secure World 또는 RISC-V Supervisor Execution Environment 내의 베어 메탈 실행 환경에 제공합니다.
GoTEE는 GoTEE API를 구현하는 순수 Go, Rust 또는 C 기반의 독립 실행형 Trusted Applet을 감독할 수 있을 뿐만 아니라, ARM TrustZone Normal World 또는 RISC-V S-mode에서 실행 가능한 모든 운영체제(예: Linux)도 감독할 수 있습니다.
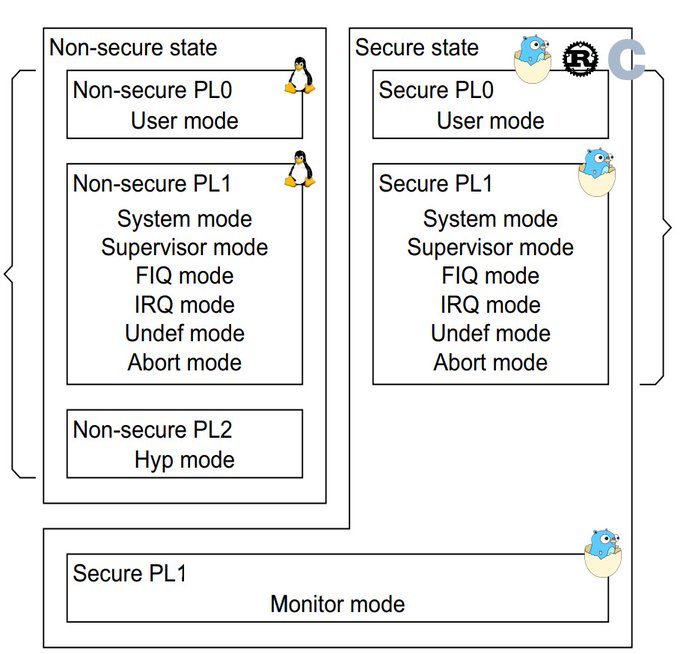
ARM User 모드, TrustZone Normal World 또는 RISC-V Supervisor 모드를 위한 격리된 실행 컨텍스트
Trusted OS 구현을 위한 API (Syscall, JSON-RPC 및 예외 핸들러)

튜토리얼을 포함한 주요 문서는 프로젝트 위키에서 확인할 수 있습니다.
패키지 API 문서는 pkg.go.dev에서 확인할 수 있습니다.
다음 표는 현재 지원되는 SoC와 보드를 요약한 것입니다.
| SoC | Board | SoC package | Board package |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
TEE 용어에서 특권 유니커널은 일반적으로 Trusted OS라고 하며, 비특권 유니커널은 Trusted Applet을 나타냅니다.
GoTEE 예제는 Trusted OS, Trusted Applet 및 Main OS 역할을 하는 Go 유니커널의 동시 동작을 보여줍니다.
[!WARNING] Main OS는 어떤 "풍부한" OS(예: Linux)든 될 수 있으며, TamaGo는 단순히 자체 포함된 예제를 위해 사용됩니다. 이는 Trusted Applet에도 동일하게 적용되며, 사용자 모드에서 실행되고 GoTEE API를 구현할 수 있는 베어 메탈 애플리케이션(예: 프리스탠딩 C 또는 Rust 프로그램)이라면 무엇이든 될 수 있습니다.
Rust 예제를 사용하여 빌드 시
trusted_applet_go를trusted_applet_rust로 교체할 수 있습니다.
예제 trusted OS/applet 조합은 서로 다른 권한 수준에서 세 개의 TamaGo unikernel의 동시 실행에 대한 기본 테스트를 수행합니다:
Main OS는 모니터 호출을 통해 제어를 반환합니다.
Trusted Applet은 5초 동안 대기한 후 Trusted OS 메모리를 읽으려고 시도하며, 이는 슈퍼바이저가 처리하는 예외를 발생시켜 Trusted Applet을 종료시킵니다.
GoTEE syscall 인터페이스는 Trusted OS와 Trusted Applet 간의 통신을 위해 구현됩니다.
USB armory Mk II에서 실행하면, 예제 애플리케이션은 Ethernet over USB (ECM 프로토콜, Linux 및 macOS 호스트에서 지원)를 통해 SSH로 접근할 수 있습니다:
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
예제는 실제 하드웨어 주변기기를 사용하여 TrustZone 제한이 적용되기 전과 후의 동작을 시연하기 위해 Main OS를 두 번 생성하는 gotee 명령으로 실행할 수 있습니다.
또한 linux 명령을 사용하여 USB armory Debian 기본 이미지를 Non-secure main OS로 생성할 수 있습니다.
[!NOTE] Non-secure 작동을 위해서는 USB armory Debian 기본 이미지 릴리스 >= 20211129만 지원됩니다.
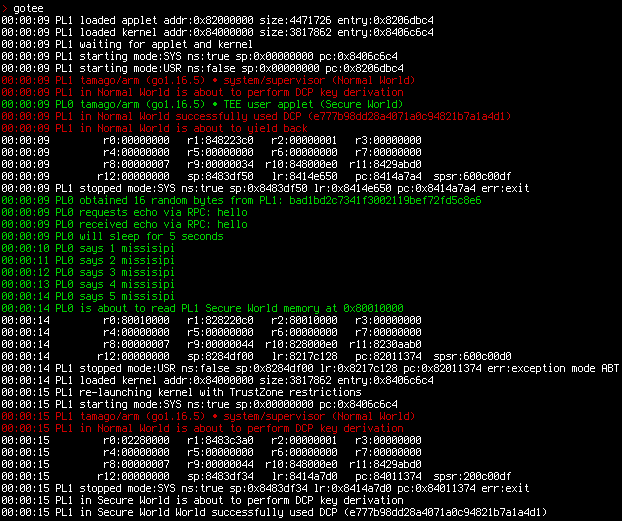
예제는 QEMU 에뮬레이션 환경에서도 실행할 수 있습니다.
[!NOTE] 에뮬레이션 실행은 QEMU의 완전한 TrustZone/PMP 지원 부재로 인해 부분적인 테스트만 수행합니다.






