 ufrisk/memprocfs
MemProcFS

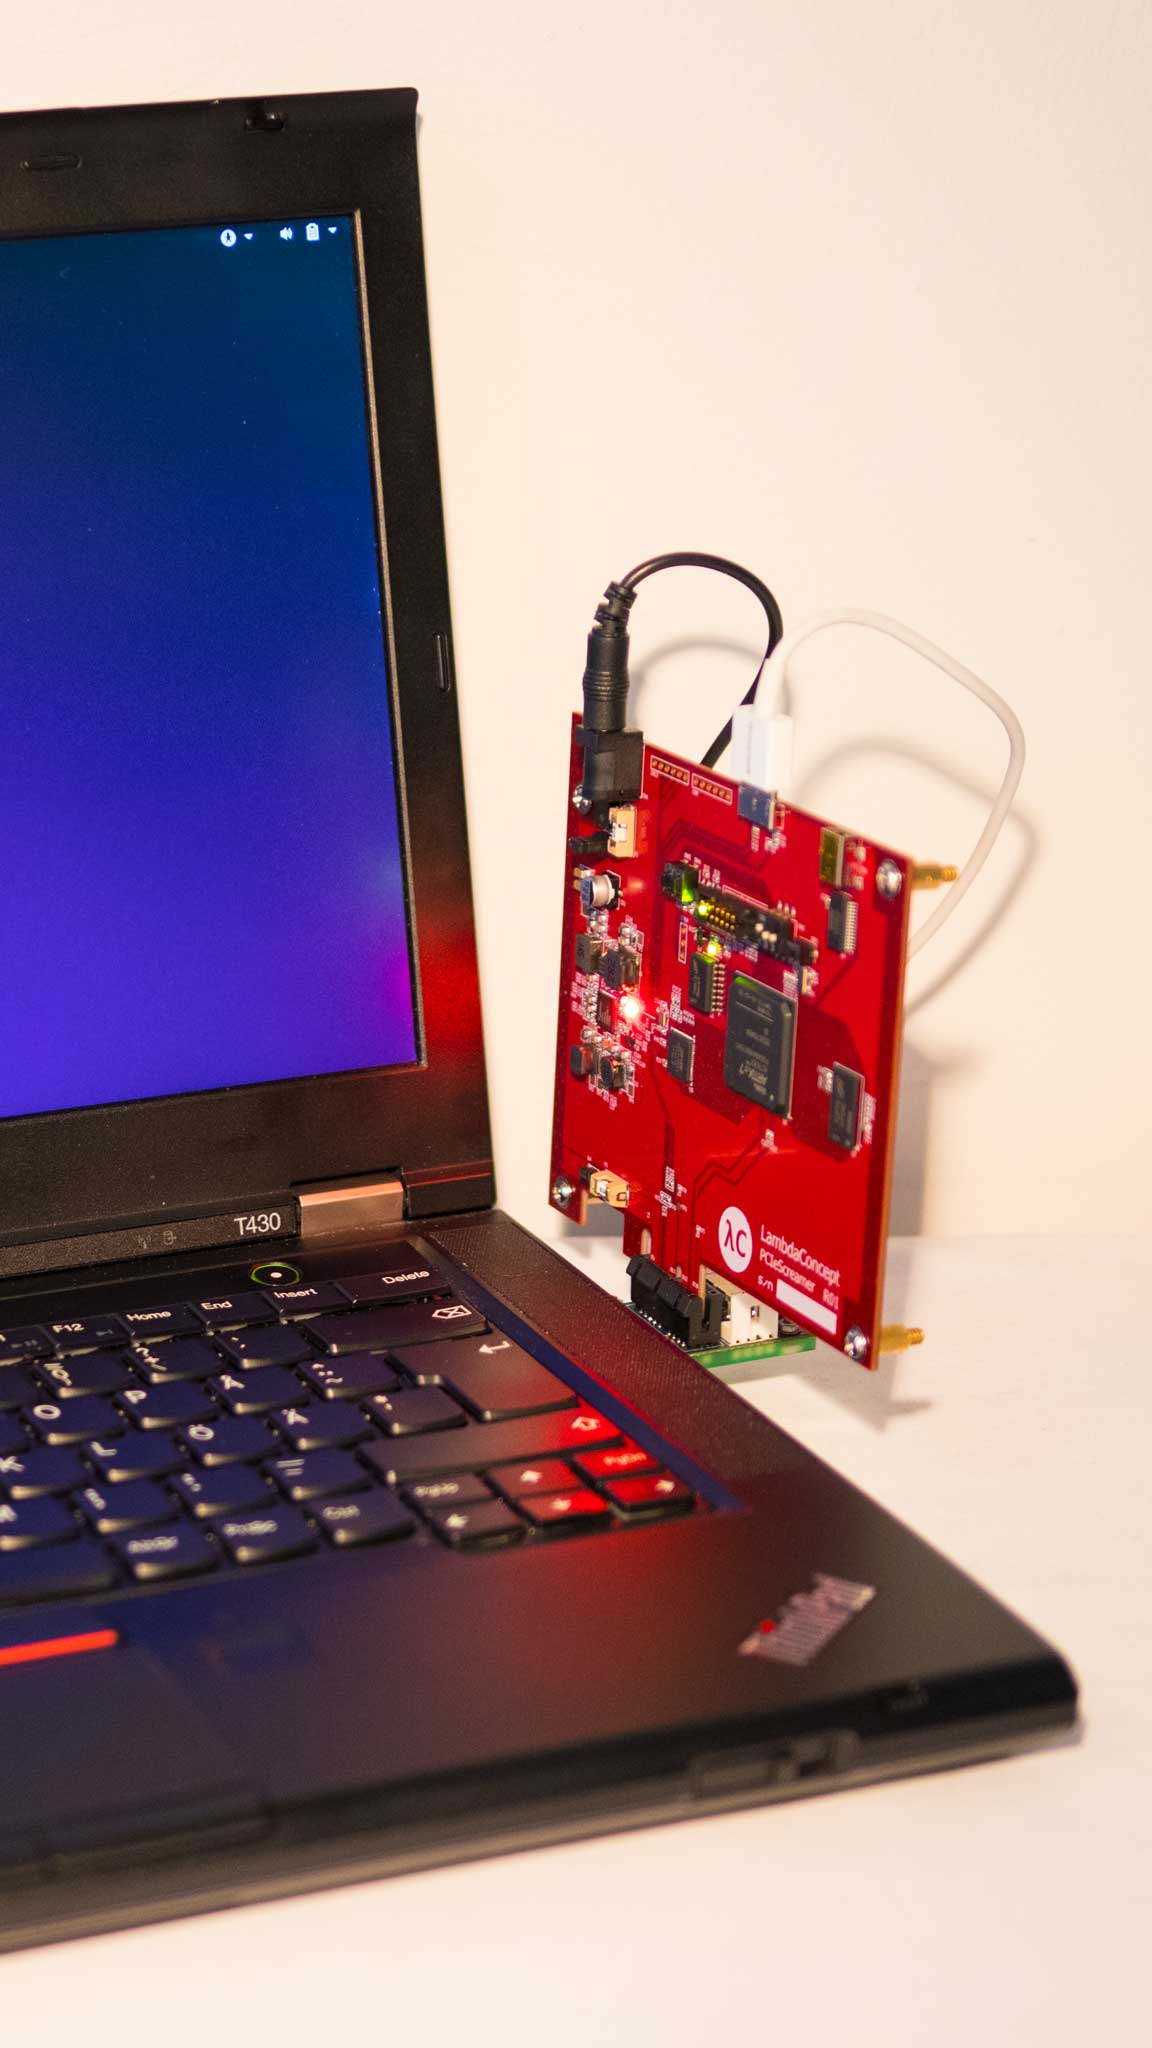
MemProcFS: =============================== MemProcFS는 물리 메모리를 가상 파일 시스템의 파일로 간편하게 열람할 수 있는 방법입니다. 복잡한 명령줄 인자 없이 누구나 쉽게 클릭 몇 번으로 메모리 분석이 가능합니다! 마운트된 가상 파일 시스템의 파일을 통해, 또는 자신의 프로젝트에 포함할 수 있는 기능이 풍부한 애플리케이션 라이브러리를 통해 메모리 콘텐츠와 아티팩트에 접근하세요! 메모리 덤프 파일, DumpIt 또는 WinPMEM을 통한 <b>라이브 메모리</b>, 가상 머신 또는 [PCILeech](https://github.com/ufrisk/pcileech/) [FPGA](https://github.com/ufrisk/pcileech-fpga/) 하드웨어 장치로부터의 <b>읽기-쓰기 모드 라이브 메모리</b>를 분석하세요! 보안 연결을 통해 원격 LeechAgent 메모리 수집 에이전트에 연결하는 것도 가능합니다 - 이를 통해 높은 지연 시간과 낮은 대역폭의 연결에서도 원격 라이브 메모리 사고 대응이 가능합니다! [MemProcFS를 이용한 가상 머신](https://github.com/ufrisk/MemProcFS/wiki/VM), [LiveCloudKd](https://github.com/ufrisk/LeechCore/wiki/Device_LiveCloudKd) 또는 [VMware](https://github.com/ufrisk/LeechCore/wiki/Device_VMWare)를 살펴보세요! 즐겨 사용하는 도구로 메모리를 분석하세요 - 즐겨 사용하는 헥스 에디터, python 및 powershell 스크립트, WinDbg 또는 즐겨 사용하는 디스어셈블러와 디버거 - 모두 파일을 읽고 쓰는 것만으로 MemProcFS와 함께 간단히 작동합니다! <p align="center"><img src="https://assets.kitploit.com/production/public/readmes/2830/a111e1c899f2551096ce422ed932f3525456af2bc6ffa2d5e6abac1fee1f8849.png" height="190"/><img src="https://assets.kitploit.com/production/public/readmes/2830/4ecebbb25e1d08180796de105a630a7760973a6f47f2403ef1a48644126de979.jpg" height="190"/><img src="https://assets.kitploit.com/production/public/readmes/2830/11e55ba5f11c9d1137246542e03037eb387b0d64d14314d6e775e5f80108b691.png" height="190"/><img src="https://assets.kitploit.com/production/public/readmes/2830/7b379ca3d99eb25b9c638181fa4f0d0bf4c53f8c1f0e9475b03346670eeaab42.png" height="190"/></p> 시작하기! ============ 시작하려면 [13Cubed](https://www.13cubed.com/)의 훌륭한 빠른 둘러보기를 확인하세요! 또한 Disobey와 BlueHat에서 진행한 저의 이전 컨퍼런스 발표도 확인해 보세요. <p align="center"> <a href="https://youtu.be/hjWVUrf7Obk" alt="13Cubed: MemProcFS - This Changes Everything" target="_new"><img src="https://assets.kitploit.com/production/public/readmes/placeholders/f0fc86cfe65f76d40e15aaec61704ec8220a56dc89d4be03c46f67cb31b9fa8c.svg" height="230"/></a> <a href="https://youtu.be/mca3rLsHuTA?t=952" alt="Disobey 2020 talk - Live Memory Attacks and Forensics" target="_new"><img src="https://assets.kitploit.com/production/public/readmes/placeholders/f0fc86cfe65f76d40e15aaec61704ec8220a56dc89d4be03c46f67cb31b9fa8c.svg" height="230"/></a> <a href="https://www.youtube.com/watch?v=Da_9SV9FA34" alt="Microsoft BlueHatIL 2019 talk - Practical Uses for Hardware-assisted Memory Visualization" target="_new"><img src="https://assets.kitploit.com/production/public/readmes/placeholders/f0fc86cfe65f76d40e15aaec61704ec8220a56dc89d4be03c46f67cb31b9fa8c.svg" height="230"/></a></p> 추가 문서는 파일 시스템 자체, API 및 플러그인 모듈에 대한 심층적인 상세 정보를 위해 **[프로젝트 위키](https://github.com/ufrisk/MemProcFS/wiki)를 확인하세요**! 메모리 수집 방법에 대한 추가 정보는 **[LeechCore 프로젝트](https://github.com/ufrisk/LeechCore/)**를 확인하거나 [PCILeech/MemProcFS](https://pcileech.com/discord) Discord 서버에 참여하세요! 시작하려면 [최신 바이너리, 모듈 및 구성 파일](https://github.com/ufrisk/MemProcFS/releases/latest)을 다운로드하고 [가이드](https://github.com/ufrisk/MemProcFS/wiki)를 확인하세요! 설치: =========== <b>최신 릴리스에서 [최신 바이너리, 모듈 및 구성 파일](https://github.com/ufrisk/MemProcFS/releases/latest)을 받으세요.</b> 또는 저장소를 복제하여 소스에서 빌드할 수 있습니다. ## Windows 파일 시스템을 마운트하려면 <b>Dokany 파일 시스템 라이브러리</b>가 설치되어 있어야 합니다. https://github.com/dokan-dev/dokany/releases/latest 에서 Dokany 버전 2의 최신 버전을 다운로드하여 설치하세요. 라이브 메모리를 캡처하려면(PCILeech FPGA 하드웨어 없이) [DumpIt](https://www.magnetforensics.com/resources/magnet-dumpit-for-windows)을 다운로드하고 DumpIt /LIVEKD 모드를 통해 MemProcFS를 시작하십시오. 또는 가장 최근의 서명된 [WinPMEM 드라이버](https://github.com/Velocidex/c-aff4/tree/master/tools/pmem/resources/winpmem)를 다운로드하여 WinPMEM을 구하고 MemProcFS와 함께 배치하십시오. 자세한 지침은 [LeechCore Wiki](https://github.com/ufrisk/LeechCore/wiki/Device_WinPMEM)에 있습니다. PCILeech FPGA는 하드웨어와 함께 MemProcFS 바이너리 옆에 _FTD3XXWU.dll_을 배치해야 합니다. 지침은 [LeechCore](https://github.com/ufrisk/LeechCore) 프로젝트를 확인하십시오. ## Linux MemProcFS는 FUSE가 설치된 대부분의 Linux 배포판에서 별도 설정 없이 실행할 수 있습니다. 소스에서 빌드하는 경우 [Linux에서의 MemProcFS](https://github.com/ufrisk/MemProcFS/wiki/_Linux) 가이드를 확인하십시오. ## macOS [여기](https://github.com/ufrisk/MemProcFS/releases/latest)에서 최신 MemProcFS 릴리스를 다운로드하십시오. 마운트된 가상 파일 시스템으로 사용되는 MemProcFS는 .kext가 필요한 **macFuse**에 의존합니다. [여기](https://github.com/macfuse/macfuse/releases/latest)에서 macFuse를 다운로드하여 설치하십시오. MemProcFS를 지원되는 C/C++/Rust API를 통해 사용하는 경우 macFuse는 필요하지 않습니다. 광범위한 Python, Rust, Java, Go, C# 및 C/C++ API: =============================== [ C/C++](https://github.com/ufrisk/MemProcFS/wiki/API_C), [C#](https://github.com/ufrisk/MemProcFS/wiki/API_CSharp), [Java](https://github.com/ufrisk/MemProcFS/wiki/API_Java), [Go](https://github.com/TexHik620953/go-memprocfs/)(서드파티), [Python](https://github.com/ufrisk/MemProcFS/wiki/API_Python) 또는 [Rust](https://github.com/ufrisk/MemProcFS/wiki/API_Rust) 프로그래밍 프로젝트에 MemProcFS를 포함하십시오! MemProcFS의 모든 것은 자체 프로젝트에서 사용할 수 있는 사용하기 쉬운 API를 통해 노출됩니다! 플러그인 친화적인 아키텍처를 통해 사용자는 C/C++/Rust/Python 플러그인으로 MemProcFS를 쉽게 확장할 수 있습니다! MemProcFS의 모든 것은 API로 노출됩니다. API는 C/C++ `vmmdll.h`, C# [nuget 패키지](https://www.nuget.org/packages/Vmmsharp/), Java, Python [pip 패키지](https://pypi.org/project/memprocfs/) 및 Rust [crate](https://crates.io/crates/memprocfs)에 대해 존재합니다. 파일 시스템 자체는 마운트할 필요 없이 API를 통해 가상으로 제공됩니다. 가상 프로세스 메모리와 물리적 메모리 모두를 읽을 수 있습니다! 아래 예제는 물리적 주소 0x1000에서 0x20 바이트를 읽는 것을 보여줍니다: ``` >>> import memprocfs >>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw']) >>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) )) 0000 e9 4d 06 00 01 00 00 00 01 00 00 00 3f 00 18 10 .M..........?... 0010 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 ................ ``` MemProcFS는 Python pip 패키지로 제공되며 [Jupyter Notebooks](https://github.com/ufrisk/MemProcFS/wiki/API_Python_Jupyter)에 쉽게 통합할 수 있습니다. 예제: ========= 아래 예제 중 하나를 사용하여 명령줄에서 MemProcFS를 시작하십시오. 또는 MemProcFS.exe에 메모리 덤프 파일 확장자를 등록하여 메모리 덤프 파일을 두 번 클릭할 때 파일 시스템이 자동으로 마운트되도록 하십시오! - 메모리 덤프 파일을 기본 M:으로 마운트: <br>`memprocfs.exe -device c:\temp\win10x64-dump.raw` - 메모리 덤프 파일을 기본 M:으로 마운트하고 추가 상세 정보 출력: <br>`memprocfs.exe -device c:\temp\win10x64-dump.raw -v` - 메모리 덤프 파일을 기본 M:으로 마운트하고 포렌식 모드 시작: <br>`memprocfs.exe -device c:\temp\win10x64-dump.raw -forensic 1` - 메모리 덤프 파일을 기본 M:으로 마운트하고 yara 스캔과 함께 포렌식 모드 시작: <br>`memprocfs.exe -device c:\temp\win10x64-dump.raw -forensic 1 -forensic-yara-rules c:\yara\rules\windows_malware_index.yar` - Linux에서 메모리 덤프 파일을 /home/pi/mnt/에 마운트: <br>`./memprocfs -mount /home/pi/linux -device /dumps/win10x64-dump.raw` - 메모리 덤프 파일을 S:로 마운트: <br>`memprocfs.exe -mount s -device c:\temp\win10x64-dump.raw` - WinPMEM 드라이버를 사용하여 읽기 전용 모드로 라이브 대상 메모리 마운트: <br>`memprocfs.exe -device pmem` - PCILeech FPGA 메모리 획득 장치를 사용하여 읽기/쓰기 모드로 라이브 대상 메모리 마운트: <br>`memprocfs.exe -device fpga -memmap auto` - 해당 페이지 파일과 함께 메모리 덤프 마운트: <br>`memprocfs.exe -device unknown-x64-dump.raw -pagefile0 pagefile.sys -pagefile1 swapfile.sys` PCILeech 및 MemProcFS 커뮤니티: ========= 이 모든 것이 조금 부담스럽습니까? 아니면 간단한 질문을 하고 싶으십니까? Discord의 PCILeech 및 MemProcFS DMA 커뮤니티 서버에 참여하십시오! <a href="https://pcileech.com/discord"><img src="https://assets.kitploit.com/production/public/readmes/2830/dd08fab787215b19b3e40b783ad638e783a82877e2327db7ccfd42e1454d1a94/1b0a45deb2d3a6f0b2933330f855a6c788343ce3e9f4a6df439c161a52dc460a-display-v1.webp"/></a> 빌드: ========= <b>미리 빌드된 [바이너리, 모듈 및 구성 파일](https://github.com/ufrisk/MemProcFS/releases/latest)은 최신 릴리스에서 찾을 수 있습니다.</b>. MemProcFS 바이너리는 Visual Studio 2022와 Ubuntu x64/AARCH64로 빌드됩니다. 자세한 빌드 지침은 [Wiki](https://github.com/ufrisk/MemProcFS/wiki)의 [Building](https://github.com/ufrisk/MemProcFS/wiki/Dev_Building) 섹션에서 찾을 수 있습니다. 라이선스: ======== 프로젝트 소스 코드는 GNU Affero General Public License v3.0에 따라 릴리스됩니다. 일부 번들 종속성 및 플러그인은 GPLv3에 따라 릴리스됩니다. 일부 번들 Microsoft 재배포 가능 바이너리는 별도의 라이선스에 따라 릴리스됩니다. 요청 시 대체 라이선스가 가능할 수 있습니다. 기여: ============= PCILeech, MemProcFS 및 LeechCore는 오픈 소스이지만 오픈 기여는 아닙니다. PCILeech, MemProcFS 및 LeechCore는 플러그인 형태의 기여를 허용하는 매우 유연한 플러그인 아키텍처를 제공합니다. 플러그인 이외의 방법으로 핵심 프로젝트에 기여하고자 하는 경우 개발을 시작하기 전에 저에게 연락해 주십시오. 링크: ====== * Twitter: [](https://twitter.com/intent/follow?screen_name=UlfFrisk) * Discord: [](https://pcileech.com/discord) * PCILeech: https://github.com/ufrisk/pcileech * PCILeech FPGA: https://github.com/ufrisk/pcileech-fpga * LeechCore: https://github.com/ufrisk/LeechCore * MemProcFS: https://github.com/ufrisk/MemProcFS * 블로그: http://blog.frizk.net 링크 - 관련 프로젝트: ========================= * [MemProcFS-Analyzer](https://github.com/LETHAL-FORENSICS/MemProcFS-Analyzer/)는 MemProcFS의 사용을 간소화하고 메모리 분석 워크플로를 최적화하는 데 사용되는 타사 PowerShell 애플리케이션입니다. MemProcFS-Analyzer는 [LETHAL-FORENSICS](https://github.com/LETHAL-FORENSICS)의 [@evild3ad](https://github.com/evild3ad)가 유지 관리합니다. Changelog: =================== <details><summary>이전 릴리스 (클릭하여 펼치기):</summary> v1.0 * 최초 릴리스. v1.1-v4.9 * 다양한 업데이트. 자세한 내용은 각 릴리스를 참조하십시오. v5.0 * 병렬 분석 작업을 지원하는 새로운 기능이 포함된 주요 릴리스. * 호환성이 깨지는 API 변경 및 주요 업데이트. * 확장된 포렌식 분석 기능 및 [CSV 파일](https://github.com/ufrisk/MemProcFS/wiki/FS_Forensic_CSV) 지원. * Linux 플러그인 지원. * 새로운 [Java API](https://github.com/ufrisk/MemProcFS/wiki/API_Java). v5.1 * Windows 11 22H2 지원. * '/misc/view/'에서 텍스트 및 바이너리 전용 보기. v5.2 * 버그 수정. * [가상 머신 지원](https://github.com/ufrisk/MemProcFS/wiki/VM). * [ARM64 Windows 지원](https://github.com/ufrisk/MemProcFS/wiki/_ARM64). * FPGA 성능 개선. * /sys/drivers의 디바이스 트리 정보. * Linux 기능 추가: memcompress 및 token. * 오프라인 시스템에서 디버그 심볼(PDB) 수동 다운로드 (Windows 전용). v5.3 * 버그 수정 및 성능 최적화. * PE 포워딩 함수. * PE 버전 정보. * MemProcFS Python 배치 모드. * Linux Python 플러그인 지원. * Hyper-V 컨테이너/샌드박스 지원. * Windows Hypervisor Platform 지원 (Hyper-V 상의 VMware 및 VirtualBox). v5.4 * Rust API 지원. * Linux에서 실행 시 디버그 심볼 지원. v5.5 * [Findevil](https://github.com/ufrisk/MemProcFS/wiki/FS_FindEvil): 새로운 스레드 기반 탐지. Findevil은 이제 포렌식 모드 전용입니다. * [Jupyter Notebook 예제](https://github.com/ufrisk/MemProcFS/wiki/API_Python_Jupyter) * [포렌식 모드](https://github.com/ufrisk/MemProcFS/wiki/FS_Forensic_Yara) 및 [검색](https://github.com/ufrisk/MemProcFS/wiki/FS_YaraSearch)에서의 Yara 지원. v5.6 * 버그 수정, 성능 최적화 및 사소한 업데이트. * 포렌식 모드의 [files](https://github.com/ufrisk/MemProcFS/wiki/FS_Forensic_Files) 플러그인 - 복구 가능한 콘텐츠가 있는 파일 표시. * 포렌식 모드의 [Findevil](https://github.com/ufrisk/MemProcFS/wiki/FS_FindEvil)을 위한 [Elastic Security](https://github.com/elastic/protections-artifacts)의 내장 yara 규칙.<br>시작 옵션 [`-license-accept-elastic-license-2.0`](https://github.com/ufrisk/MemProcFS/wiki/_CommandLine#-license-accept-elastic-license-2.0)으로 Elastic 라이선스 2.0에 동의하여 활성화하십시오. v5.7 * 버그 수정. * Rust API 업데이트. * 새로운 FindEvil Yara 탐지. * 파일 객체에 대한 Yara 스캔 (FindEvil의 취약한 드라이버 탐지 가능성 증가). * 작은 읽기에 대한 FPGA 성능 개선. * 원격 [LeechAgent](https://github.com/ufrisk/LeechCore/wiki/LeechAgent)를 통한 [MemProcFS 원격 연결](https://github.com/ufrisk/MemProcFS/wiki/_Remoting) 개선. SMB - tcp/445를 통한 완전한 MemProcFS 원격 지원. 메모리 포렌식 사고 대응(IR)에 완벽합니다! v5.8 * C/C++, C#, Rust, Python, Java용 LeechCore API 업데이트. * ARM64 Windows 메모리 분석 지원. [v5.9](https://github.com/ufrisk/MemProcFS/releases/tag/v5.9) * 버그 수정. * 모듈 개선: ntfs, procinfo, web. * C# API: 개선 사항. * Java API: 효율적인 메모리 액세스를 위한 java.lang.foreign (JDK21+) 지원. * Linux PCIe FPGA 성능 개선. * FindEvil: 트리거된 Yara 규칙이 이제 표시됩니다. * FindEvil: 분석 대상 시스템에 있는 Windows Defender의 AV 탐지. * Python API: 새로운 기능 (다중 읽기, 타입 읽기) 및 개선된 분산 읽기 성능. * Proxmox 메모리 덤프 파일 지원. [v5.10](https://github.com/ufrisk/MemProcFS/releases/tag/v5.10) * Windows 11 24H2 릴리스 지원. * 버그 수정. * VAD 맵에 명명된 _SECTION 객체 추가. * `-memmap auto` 개선. * 최대 절전 모드 파일 지원. * FindEvil: UM APC 탐지. 기여해 주신 [@thejanit0r](https://github.com/thejanit0r)님께 감사드립니다. * 읽기 쉬운 시스템 정보를 위한 [Sysinfo 모듈](https://github.com/ufrisk/MemProcFS/wiki/FS_Sys_Sysinfo). * 이벤트 로그 파일에 편리하게 접근하기 위한 [Eventlog 모듈](https://github.com/ufrisk/MemProcFS/wiki/FS_Misc_Eventlog). * 이진 검색 API가 이제 최대 16M개의 검색어를 지원합니다(이전 16개에서 증가). * Prefetch 파싱. [v5.11](https://github.com/ufrisk/MemProcFS/releases/tag/v5.11) * 버그 수정. * [새로운 Vmmsharp C# API](https://github.com/ufrisk/MemProcFS/wiki/API_CSharp). [v5.12](https://github.com/ufrisk/MemProcFS/releases/tag/v5.12) * 버그 수정. * 업데이트 (FindEvil, 새 시그니처 등). * 커널 객체, 드라이버 및 디바이스를 위한 새로운 API. [v5.13](https://github.com/ufrisk/MemProcFS/releases/tag/v5.13) * 버그 수정. * 새로운 [콘솔 모듈](https://github.com/ufrisk/MemProcFS/wiki/FS_Process_Console) 추가. * [files 모듈](https://github.com/ufrisk/MemProcFS/wiki/FS_Forensic_Files)의 파일 복구 개선 (파일 크기, 서명 정보). * 메모리 콜백 API 기능 (C/C++ API 전용). * x64 사용자 모드 프로세스 콜스택에 대한 [콜스택 파싱](https://github.com/ufrisk/MemProcFS/wiki/FS_Process_Threads). [v5.14](https://github.com/ufrisk/MemProcFS/releases/tag/v5.14) * 버그 수정. * Linux clang 컴파일 지원. * macOS 지원. [v5.15](https://github.com/ufrisk/MemProcFS/releases/tag/v5.15) * 버그 수정. * gRPC를 사용한 Linux LeechAgent 지원 (LeechCore v2.21). * 새로운 FindEvil 탐지: High Entropy. * [DNS 캐시 파싱](https://github.com/ufrisk/MemProcFS/wiki/FS_SysInfo_Network). 기여해 주신 [@MattCore71](https://github.com/MattCore71)님께 감사드립니다. [v5.16](https://github.com/ufrisk/MemProcFS/releases/tag/v5.16) * 버그 수정. * Windows 11 25H2 지원 </details> [v5.17](https://github.com/ufrisk/MemProcFS/releases/tag/v5.17) * Windows 11 26H1 지원. * 레지스트리 파싱 개선. * API의 새로운 새로 고침 옵션. * API의 새로운 선택적 로깅 콜백. * 파일 경로의 비ASCII 문자 지원. [v5.18](https://github.com/ufrisk/MemProcFS/releases/tag/v5.18) * 버그 수정. * 새 모듈: Windows Terminal 파서 (Win11+). * 새 포렌식 모듈: amcache 파서 (Win10+). * PTE 맵 상한이 65536에서 131072로 조정됨. * 수정: WSL에 마운트된 MemProcFS(drvfs)에서 파일 쓰기가 이제 작동합니다. [v5.19](https://github.com/ufrisk/MemProcFS/releases/tag/v5.19) * Windows 11 26H2 지원. * 버그 수정. * 수정: 힙 복구가 이제 Windows 11 24H2 이상에서 작동합니다. * 수정: 풀 및 힙 파싱 개선. * 수정: 압축 메모리 복구율 개선. * 새 모듈: /sys/eventlog (Windows 이벤트 로그 복구). * 새 모듈: /sys/proc/cpu - 프로세스 CPU 사용량, 현재 및 총계. * 새 API 함수: VMMDLL_MemVirtualQuery. * 새 API 함수: VMMDLL_WinReg_QueryNameOriginalU. 최신: * 버그 수정.
