 target/strelka
엔터프라이즈 규모의 실시간 컨테이너 기반 파일 스캐닝

<h1 align="center">
<img src="https://assets.kitploit.com/production/public/readmes/2436/2065ad071dd20cf7e35ddddfba0598d78452e4670e89342eed6f7a190a0a1fcb.png" alt="Strelka 배너" />
</h1>
<div align="center">
[릴리즈][release] | [문서][wiki] | [풀 리퀘스트][pr] | [이슈][issues]
[![GitHub 릴리즈][img-version-badge]][repo] [![빌드 상태][img-actions-badge]][actions-ci] [![풀 리퀘스트][img-pr-badge]][pr] [![Slack][img-slack-badge]][slack] [![라이선스][img-license-badge]][license]
</div>
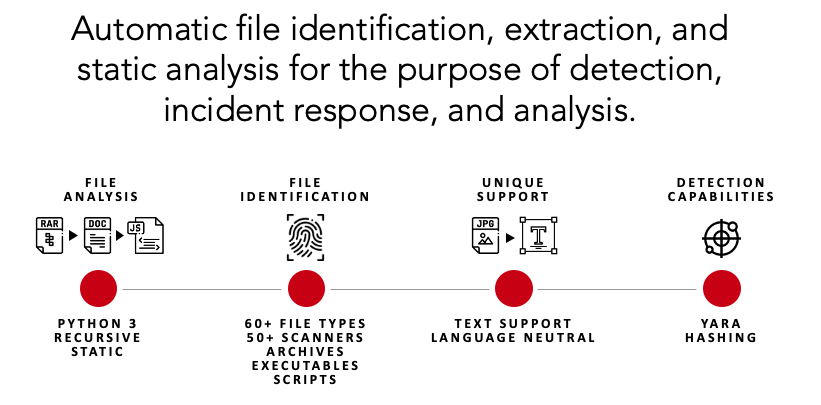
Strelka는 위협 헌팅, 위협 탐지 및 사고 대응에 사용되는 실시간 컨테이너 기반 파일 스캐닝 시스템입니다. 원래 Lockheed Martin의 [Laika BOSS](https://github.com/lmco/laikaboss) 및 유사 프로젝트(참조: [관련 프로젝트](#related-projects))의 설계를 기반으로 하며, Strelka의 목적은 엔터프라이즈 규모에서 파일 추출 및 메타데이터 수집을 수행하는 것입니다.
Strelka는 몇 가지 중요한 측면에서 자매 프로젝트와 다릅니다:
* 핵심 코드베이스는 Go와 Python3.10+입니다.
* 서버 구성 요소는 배포의 용이성과 유연성을 위해 컨테이너에서 실행됩니다.
* Windows, Mac, Linux용 OS 네이티브 클라이언트 애플리케이션
* 크로스 플랫폼, 크로스 언어 지원을 제공하는 [라이브러리 및 형식](#architecture)을 사용하여 구축되었습니다.
## 특징
Strelka는 모듈식 데이터 스캐닝 플랫폼으로, 사용자나 시스템이 파일을 제출하여 파일 콘텐츠 및 메타데이터를 분석, 추출 및 보고할 수 있도록 합니다. [SIEM](https://en.wikipedia.org/wiki/Security_information_and_event_management)과 결합하면 Strelka는 데이터를 집계하고 알림을 제공하며 분석가가 직접 데이터를 수집하거나 시간 소모적인 파일 분석을 수행하지 않고도 환경을 더 잘 이해할 수 있는 기능을 제공합니다.
## 빠른 시작
Strelka를 통해 파일을 실행하는 것은 간단합니다. 이 섹션에서는 일회성 분석을 위해 Strelka의 추출 및 분석 기능을 시연합니다.
*엔터프라이즈 환경에서 Strelka를 올바르게 빌드하고 배포하는 방법에 대한 자세한 내용은 [문서](https://target.github.io/strelka/)를 검토하십시오.*
#### 1단계: 필수 구성 요소 설치
```bash
# Ubuntu 23.04
sudo apt install -y wget git docker docker-compose golang jq && \
sudo usermod -aG docker $USER && \
newgrp docker
````
#### 2단계: Strelka 다운로드
```bash
git clone https://github.com/target/strelka.git && \
cd strelka
```
#### 3단계: 선호하는 YARA 규칙 다운로드 및 설치 (선택 사항)
```bash
rm configs/python/backend/yara/rules.yara && \
git clone https://github.com/Yara-Rules/rules.git configs/python/backend/yara/rules/ && \
echo 'include "./rules/index.yar"' > configs/python/backend/yara/rules.yara
```
#### 4a단계: 사전 컴파일된 이미지 가져오기 및 Strelka 시작
**참고**: `go build` 과정을 건너뛰고 `http://0.0.0.0:9980`에서 `Strelka UI`를 사용하여 파일을 분석할 수 있습니다.
```bash
docker compose -f build/docker-compose-no-build.yaml up -d && \
go build github.com/target/strelka/src/go/cmd/strelka-oneshot
```
#### 4b단계: Strelka 빌드 및 시작
**참고**: `go build` 과정을 건너뛰고 `http://0.0.0.0:9980`에서 `Strelka UI`를 사용하여 파일을 분석할 수 있습니다.
```bash
docker compose -f build/docker-compose.yaml build && \
docker compose -f build/docker-compose.yaml up -d && \
go build github.com/target/strelka/src/go/cmd/strelka-oneshot
```
#### 5단계: 분석할 파일 준비
Strelka가 분석하기를 원하는 악성코드 샘플 또는 다른 파일을 사용하십시오.
```bash
wget https://github.com/ytisf/theZoo/raw/master/malware/Binaries/Win32.Emotet/Win32.Emotet.zip -P samples/
```
#### 6단계: Docker화된 oneshot을 사용하여 Strelka로 파일 분석
```bash
./strelka-oneshot -f samples/Win32.Emotet.zip -l - | jq
```
#### 여기서 무슨 일이 일어나고 있나요?
1. Strelka는 제출된 파일이 암호화된 ZIP임을 확인했습니다. (참조: [taste.yara](https://github.com/target/strelka/blob/master/configs/python/backend/taste/taste.yara), [backend.yaml](https://github.com/target/strelka/blob/master/configs/python/backend/backend.yaml))
2. [ScanEncryptedZip](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_encrypted_zip.py)은 사전을 사용하여 ZIP 파일 비밀번호를 해독하고 압축 파일을 추출했습니다.
3. 추출된 파일은 스캐너에 의해 다시 Strelka 파이프라인으로 전송되었고, Strelka는 추출된 파일이 EXE임을 확인했습니다.
4. [ScanPe](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_pe.py)는 EXE 파일을 분석하고 유용한 메타데이터를 출력에 추가했습니다.
5. [ScanYara](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_yara.py)는 제공된 규칙을 사용하여 EXE 파일을 분석하고 수많은 일치 항목을 출력에 추가했으며, 그중 일부는 파일이 악성일 수 있음을 나타냅니다.
*다음 출력은 간결함을 위해 편집되었습니다.*
```json
{
"file": {
"depth": 0,
"flavors": {
"mime": ["application/zip"],
"yara": ["encrypted_zip", "zip_file"]
},
"scanners": [
"ScanEncryptedZip",
"ScanEntropy",
"ScanFooter",
"ScanHash",
"ScanHeader",
"ScanYara",
"ScanZip"
]
},
"scan": {
"encrypted_zip": {
"cracked_password": "infected",
"elapsed": 0.114269,
"total": {"extracted": 1, "files": 1}
}
}
}
```
```json
{
"file": {
"depth": 1,
"flavors": {
"mime": ["application/x-dosexec"],
"yara": ["mz_file"]
},
"name": "29D6161522C7F7F21B35401907C702BDDB05ED47.bin",
"scanners": [
"ScanEntropy",
"ScanFooter",
"ScanHash",
"ScanHeader",
"ScanPe",
"ScanYara"
]
},
"scan": {
"pe": {
"address_of_entry_point": 5168,
"base_of_code": 4096,
"base_of_data": 32768,
"checksum": 47465,
"compile_time": "2015-03-31T08:53:51",
"elapsed": 0.013076,
"file_alignment": 4096,
"file_info": {
"company_name": "In CSS3",
"file_description": "Note: In CSS3, the text-decoration property is a shorthand property for text-decoration-line, text-decoration-color, and text-decoration-style, but this is currently.",
"file_version": "1.00.0065",
"fixed": {"operating_systems": ["WINDOWS32"]},
"internal_name": "Callstb",
"original_filename": "NOFAstb.exe",
"product_name": "Goodreads",
"product_version": "1.00.0065",
"var": {"character_set": "Unicode", "language": "U.S. English"}
}
},
"yara": {
"elapsed": 0.068918,
"matches": [
"SEH__vba",
"SEH_Init",
"Big_Numbers1",
"IsPE32",
"IsWindowsGUI",
"HasOverlay",
"HasRichSignature",
"Microsoft_Visual_Basic_v50v60",
"Microsoft_Visual_Basic_v50",
"Microsoft_Visual_Basic_v50_v60",
"Microsoft_Visual_Basic_v50_additional",
"Microsoft_Visual_Basic_v50v60_additional"
],
"tags": [
"AntiDebug",
"SEH",
"Tactic_DefensiveEvasion",
"Technique_AntiDebugging",
"SubTechnique_SEH",
"PECheck",
"PEiD"
]
}
}
}
```
#### 무엇이 더 있나요?
Strelka가 배포되어 사용자 환경에서 파일을 수집하고 있다면, 이러한 이벤트를 SIEM에 수집하고 있을 수 있습니다. 이 분석을 통해 의심스러운 YARA 태그와 일치하는 이벤트를 찾아내는 규칙을 작성하여 잠재적으로 악성인 파일에 대한 경고를 받을 수 있습니다.
```
scan.yara.tags:("Technique_AntiDebugging" && "SubTechnique_SEH")
```
## Fileshot UI
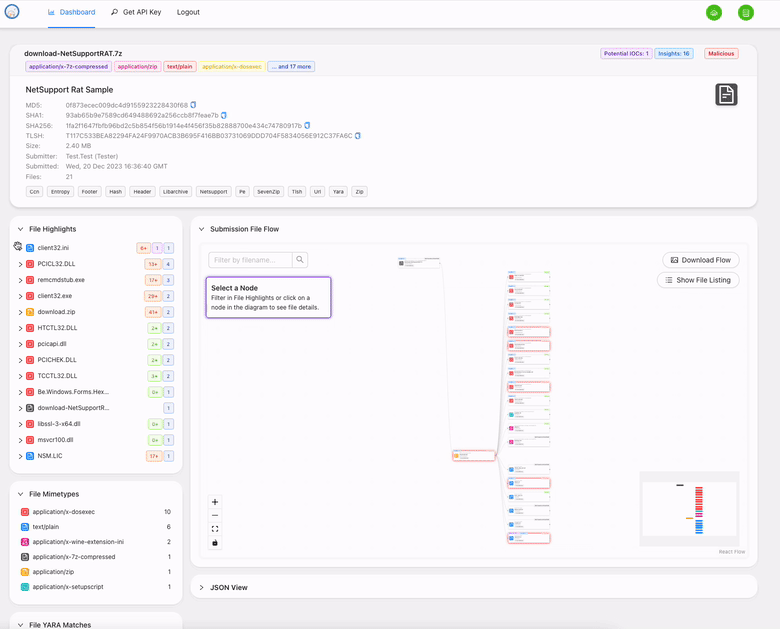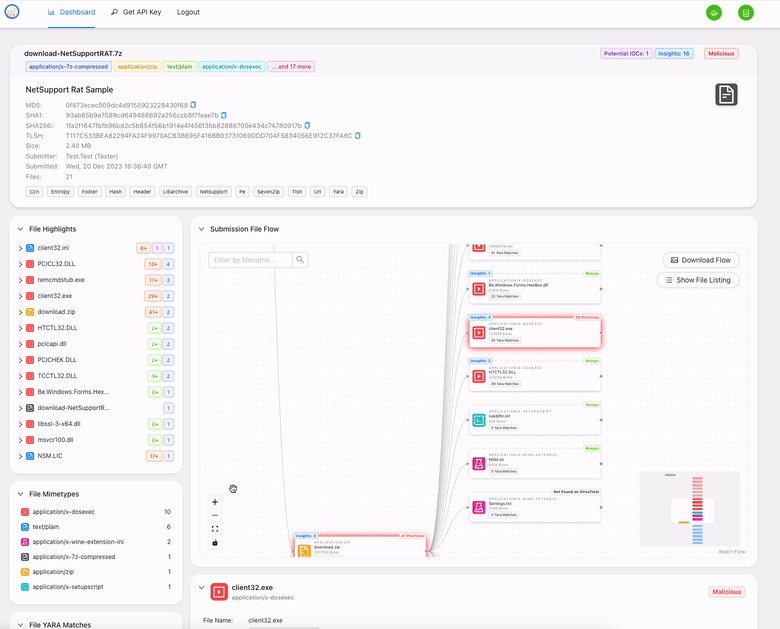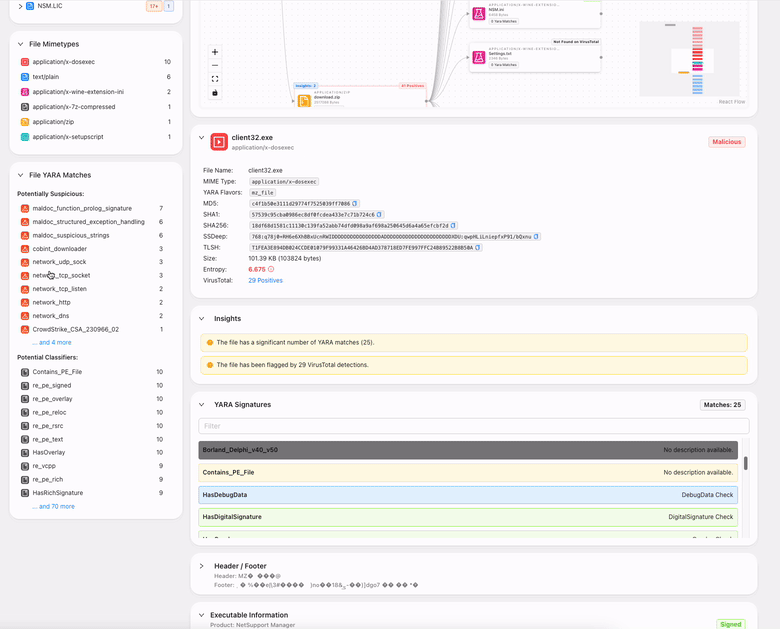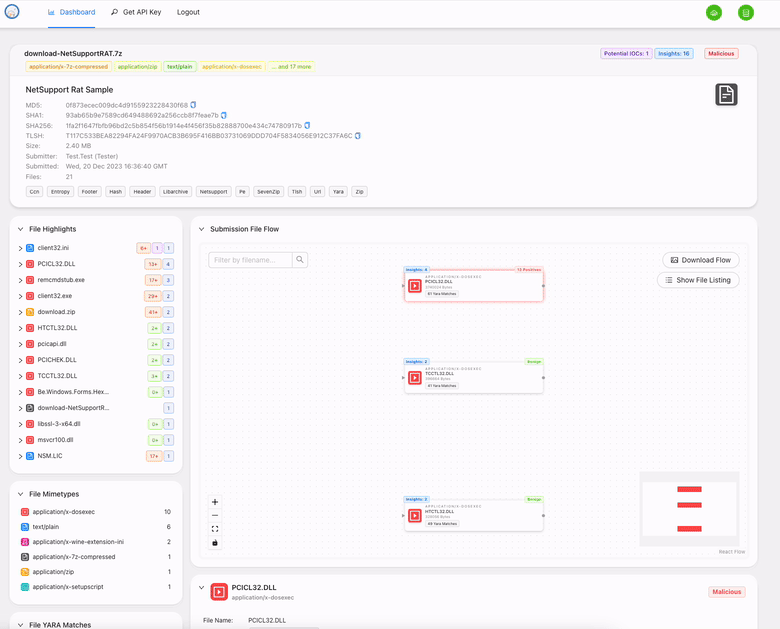
[Strelka UI](https://github.com/target/strelka-ui)는 제공된 컨테이너를 빌드할 때 사용할 수 있습니다. 이 웹 인터페이스를 통해 파일을 Strelka에 업로드하고 로컬에 저장되는 이벤트를 캡처할 수 있습니다.
http://localhost:9980/로 이동하여 strelka/strelka 로그인을 사용하십시오.
## 잠재적 사용 사례
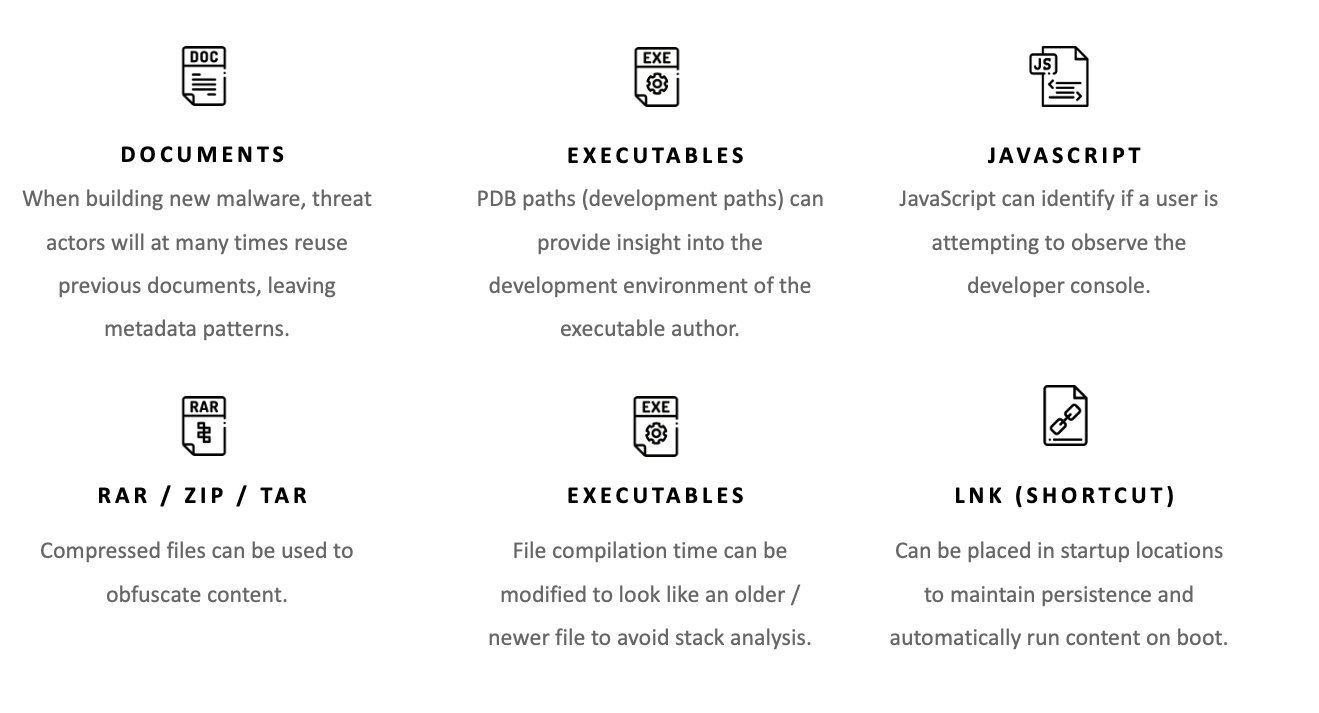
가장 일반적인 파일 형식(예: exe, docx, js, zip)에 대한 50개 이상의 파일 스캐너를 통해 Strelka는 사용자가 호스트, 네트워크 또는 엔터프라이즈의 파일에 대한 새로운 통찰력을 얻을 수 있도록 합니다. Strelka 자체는 탐지 엔진이 아니지만([YARA](https://virustotal.github.io/yara/)를 사용하기는 하지만), 의심스럽거나 악성 파일을 식별하기에 충분한 메타데이터를 제공할 수 있습니다. Strelka의 잠재적 사용 사례는 다음과 같습니다:
## 추가 문서
Strelka에 대한 더 많은 문서는 [README](https://target.github.io/strelka/)에서 찾을 수 있습니다. 포함 내용:
- [설치](https://target.github.io/strelka/#/?id=installation)
- [배포](https://target.github.io/strelka/#/?id=deployment)
- [설계](https://target.github.io/strelka/#/?id=design)
- [아키텍처](https://target.github.io/strelka/#/?id=architecture)
- [FAQ](https://target.github.io/strelka/#/?id=frequently-asked-questions)
## 기여
기여를 위한 가이드라인은 [여기](https://github.com/target/strelka/blob/master/CONTRIBUTING.md)에서 확인할 수 있습니다.
## 알려진 문제
### YARA 규칙 로딩 문제
사용자는 최적의 성능을 위해 YARA 규칙을 사전 컴파일하고 런타임 중 발생할 수 있는 문제를 피하는 것이 좋습니다.
사전 컴파일된 YARA 파일을 사용하면 특히 대규모 규칙 집합이 있는 환경에서 로드 시간과 리소스 사용량을 줄이는 데 도움이 됩니다.
[Strelka 구성의 컴파일 옵션](https://github.com/target/strelka/blob/master/configs/python/backend/backend.yaml)을 사용하여 사전 컴파일된 규칙 파일을 가리키도록 하십시오.
### 기타 문제
추가 문제는 트래커에서 [`bug` 레이블이 지정된 이슈](https://github.com/target/strelka/issues?q=is%3Aissue+is%3Aopen+label%3Abug)를 참조하십시오.
## 관련 프로젝트
* [Laika BOSS](https://github.com/lmco/laikaboss)
* [File Scanning Framework](https://github.com/EmersonElectricCo/fsf)
* [Assemblyline](https://cybercentrecanada.github.io/assemblyline4_docs/)
## 라이선싱
Strelka 및 관련 코드는 [Apache 2.0 라이선스](https://github.com/target/strelka/blob/master/LICENSE) 조건에 따라 릴리스됩니다.
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/2436/1bbf5d22a15b9058f400fdd15b49dc4bbca672a6e4ad5bd4773998390025305b.png" alt="Target 배너" />
</div>
<!--
Links
-->
[release]:https://github.com/target/strelka/releases/latest "Strelka 최신 릴리즈 ➶"
[issues]:https://github.com/target/strelka/issues "Strelka 이슈 ➶"
[pull-requests]:https://github.com/target/strelka/pulls "Strelka 풀 리퀘스트 ➶"
[wiki]:https://target.github.io/strelka/#/ "Strelka 문서 ➶"
[repo]:https://github.com/target/strelka "Strelka 저장소 ➶"
[slack]:https://join.slack.com/t/cfc-open-source/shared_invite/zt-e54crchh-a6x4iDy18D5lVwFKQoEeEQ "Slack (외부 링크) ➶"
[actions-ci]:https://github.com/target/strelka/actions/workflows/build_strelka_nightly.yml "Github Actions ➶"
[pr]:https://github.com/target/strelka/pulls "Strelka 풀 리퀘스트 ➶"
[license]:https://raw.githubusercontent.com/target/strelka/master/LICENSE "Strelka 라이선스 파일 ➶"
[docker]:https://www.docker.com/ "Docker (외부 링크) ➶"
<!--
Badges
-->
[img-version-badge]:https://img.shields.io/github/release/target/strelka.svg?style=for-the-badge
[img-slack-badge]:https://img.shields.io/badge/slack-join-red.svg?style=for-the-badge&logo=slack
[img-actions-badge]:https://img.shields.io/github/actions/workflow/status/target/strelka/build_strelka_nightly.yml?branch=master&style=for-the-badge
[img-pr-badge]:https://img.shields.io/badge/PRs-welcome-orange.svg?style=for-the-badge&logo=data:image/svg+xml;base64,PD94bWwgdmVyc2lvbj0iMS4wIiBlbmNvZGluZz0iVVRGLTgiPz48c3ZnIGlkPSJzdmcyIiB3aWR0aD0iNjQ1IiBoZWlnaHQ9IjU4NSIgdmVyc2lvbj0iMS4wIiB4bWxucz0iaHR0cDovL3d3dy53My5vcmcvMjAwMC9zdmciPiA8ZyBpZD0ibGF5ZXIxIj4gIDxwYXRoIGlkPSJwYXRoMjQxNyIgZD0ibTI5Ny4zIDU1MC44N2MtMTMuNzc1LTE1LjQzNi00OC4xNzEtNDUuNTMtNzYuNDM1LTY2Ljg3NC04My43NDQtNjMuMjQyLTk1LjE0Mi03Mi4zOTQtMTI5LjE0LTEwMy43LTYyLjY4NS01Ny43Mi04OS4zMDYtMTE1LjcxLTg5LjIxNC0xOTQuMzQgMC4wNDQ1MTItMzguMzg0IDIuNjYwOC01My4xNzIgMTMuNDEtNzUuNzk3IDE4LjIzNy0zOC4zODYgNDUuMS02Ni45MDkgNzkuNDQ1LTg0LjM1NSAyNC4zMjUtMTIuMzU2IDM2LjMyMy0xNy44NDUgNzYuOTQ0LTE4LjA3IDQyLjQ5My0wLjIzNDgzIDUxLjQzOSA0LjcxOTcgNzYuNDM1IDE4LjQ1MiAzMC40MjUgMTYuNzE0IDYxLjc0IDUyLjQzNiA2OC4yMTMgNzcuODExbDMuOTk4MSAxNS42NzIgOS44NTk2LTIxLjU4NWM1NS43MTYtMTIxLjk3IDIzMy42LTEyMC4xNSAyOTUuNSAzLjAzMTYgMTkuNjM4IDM5LjA3NiAyMS43OTQgMTIyLjUxIDQuMzgwMSAxNjkuNTEtMjIuNzE1IDYxLjMwOS02NS4zOCAxMDguMDUtMTY0LjAxIDE3OS42OC02NC42ODEgNDYuOTc0LTEzNy44OCAxMTguMDUtMTQyLjk4IDEyOC4wMy01LjkxNTUgMTEuNTg4LTAuMjgyMTYgMS44MTU5LTI2LjQwOC0yNy40NjF6IiBmaWxsPSIjZGQ1MDRmIi8+IDwvZz48L3N2Zz4=
[img-license-badge]:https://img.shields.io/badge/license-apache-ff69b4.svg?style=for-the-badge&logo=apache
[img-docker-badge]:https://img.shields.io/badge/Supports-Docker-yellow.svg?style=for-the-badge&logo=docker