UNIX 시스템용 의미론적 관찰 가능성 - AI 기반 분석을 갖춘 경량 C 기반 시스템 프로버
UNIX 시스템을 위한 의미론적 관측 가능성
C로 작성된 가볍고 이식 가능한 시스템 프로버로, 명확하지 않은 위험에 대한 AI 기반 분석을 위해 '시스템 지문'을 캡처합니다. auditd 통합, 설명 가능한 위험 점수 매기기, 엔터프라이즈급 다중 사용자 인증을 갖춘 라이브 웹 대시보드를 제공합니다.

라이브 데모: sentinel.speytech.com
| 설정 | 로그인 |
|---|---|
 |  |
v0.5.x: 보안 태세 요약, 위험 추세 스파크라인, 학습 지표, 설명 가능한 위험 요소, 이메일 알림, 이벤트 기록
v0.4.0: Auditd 통합, 무차별 대입 탐지, 개인 정보를 보호하는 사용자 이름 해싱, 프로세스 귀속, 위험 점수 매기기
v0.3.0: 웹 대시보드, SHA256 체크섬, systemd 서비스, 기준 학습, 네트워크 프로브, 감시 모드
Dynatrace, Datadog, Prometheus와 같은 현대적인 관측 가능성 도구는 메트릭 수집 및 임계값 경고에 뛰어납니다. 그러나 그들은 좁은 질문에 답변합니다: "이 메트릭이 예상 범위를 벗어났습니까?"
다음과 같은 점에 어려움을 겪습니다:
C-Sentinel은 다른 접근 방식을 취합니다: 보안 이벤트를 포함한 포괄적인 시스템 지문을 캡처하고 LLM 추론을 사용하여 '기계 속의 유령'을 식별합니다.
git clone https://github.com/williamofai/c-sentinel.git cd c-sentinel make
./bin/sentinel --quick --network
sudo ./bin/sentinel --quick --network --audit
./bin/sentinel --learn --network
sudo ./bin/sentinel --watch --interval 300 --network --audit
## 대시보드 기능

웹 대시보드는 인프라 전반에 걸친 실시간 보안 모니터링을 제공합니다.

### 다중 사용자 인증

세 가지 역할을 지원하는 엔터프라이즈급 접근 제어:

| 역할 | 권한 |
|------|-------------|
| **관리자** | 전체 접근: 사용자 관리, 감사 로그 보기, 모든 작업 |
| **운영자** | 이벤트 확인, 카운터 재설정, 모든 데이터 보기 |
| **뷰어** | 대시보드 및 데이터 읽기 전용 접근 |

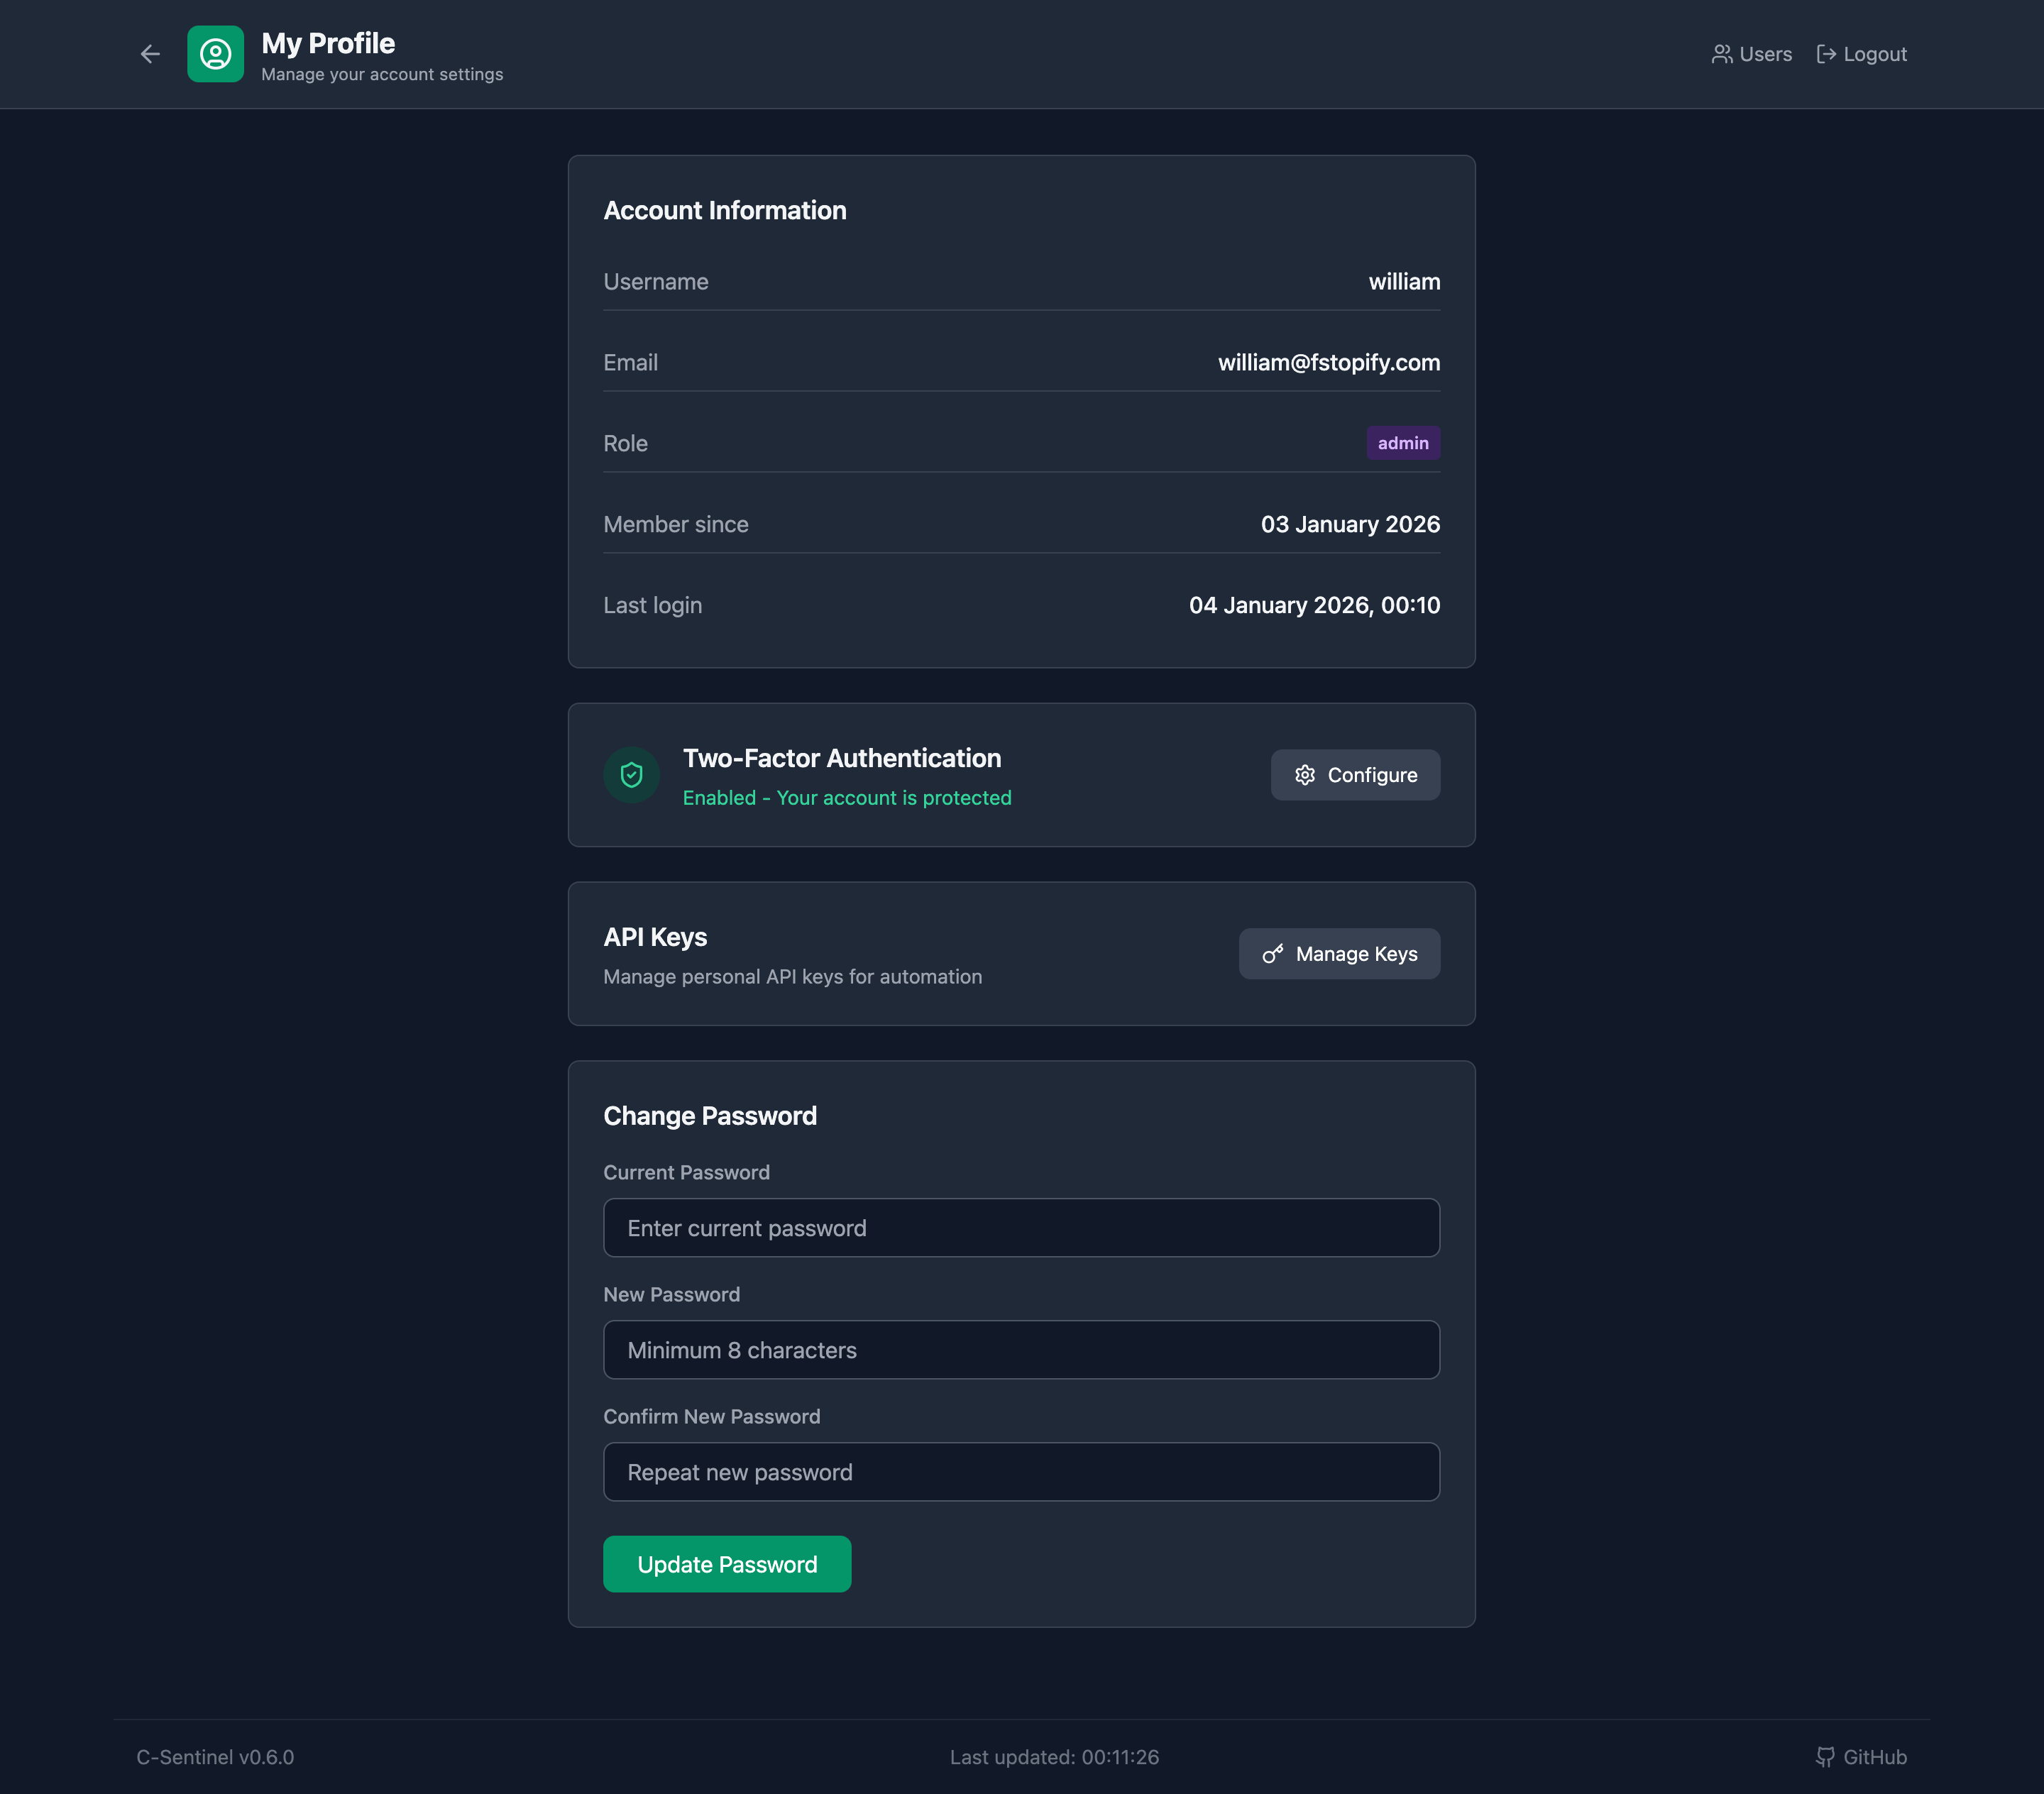
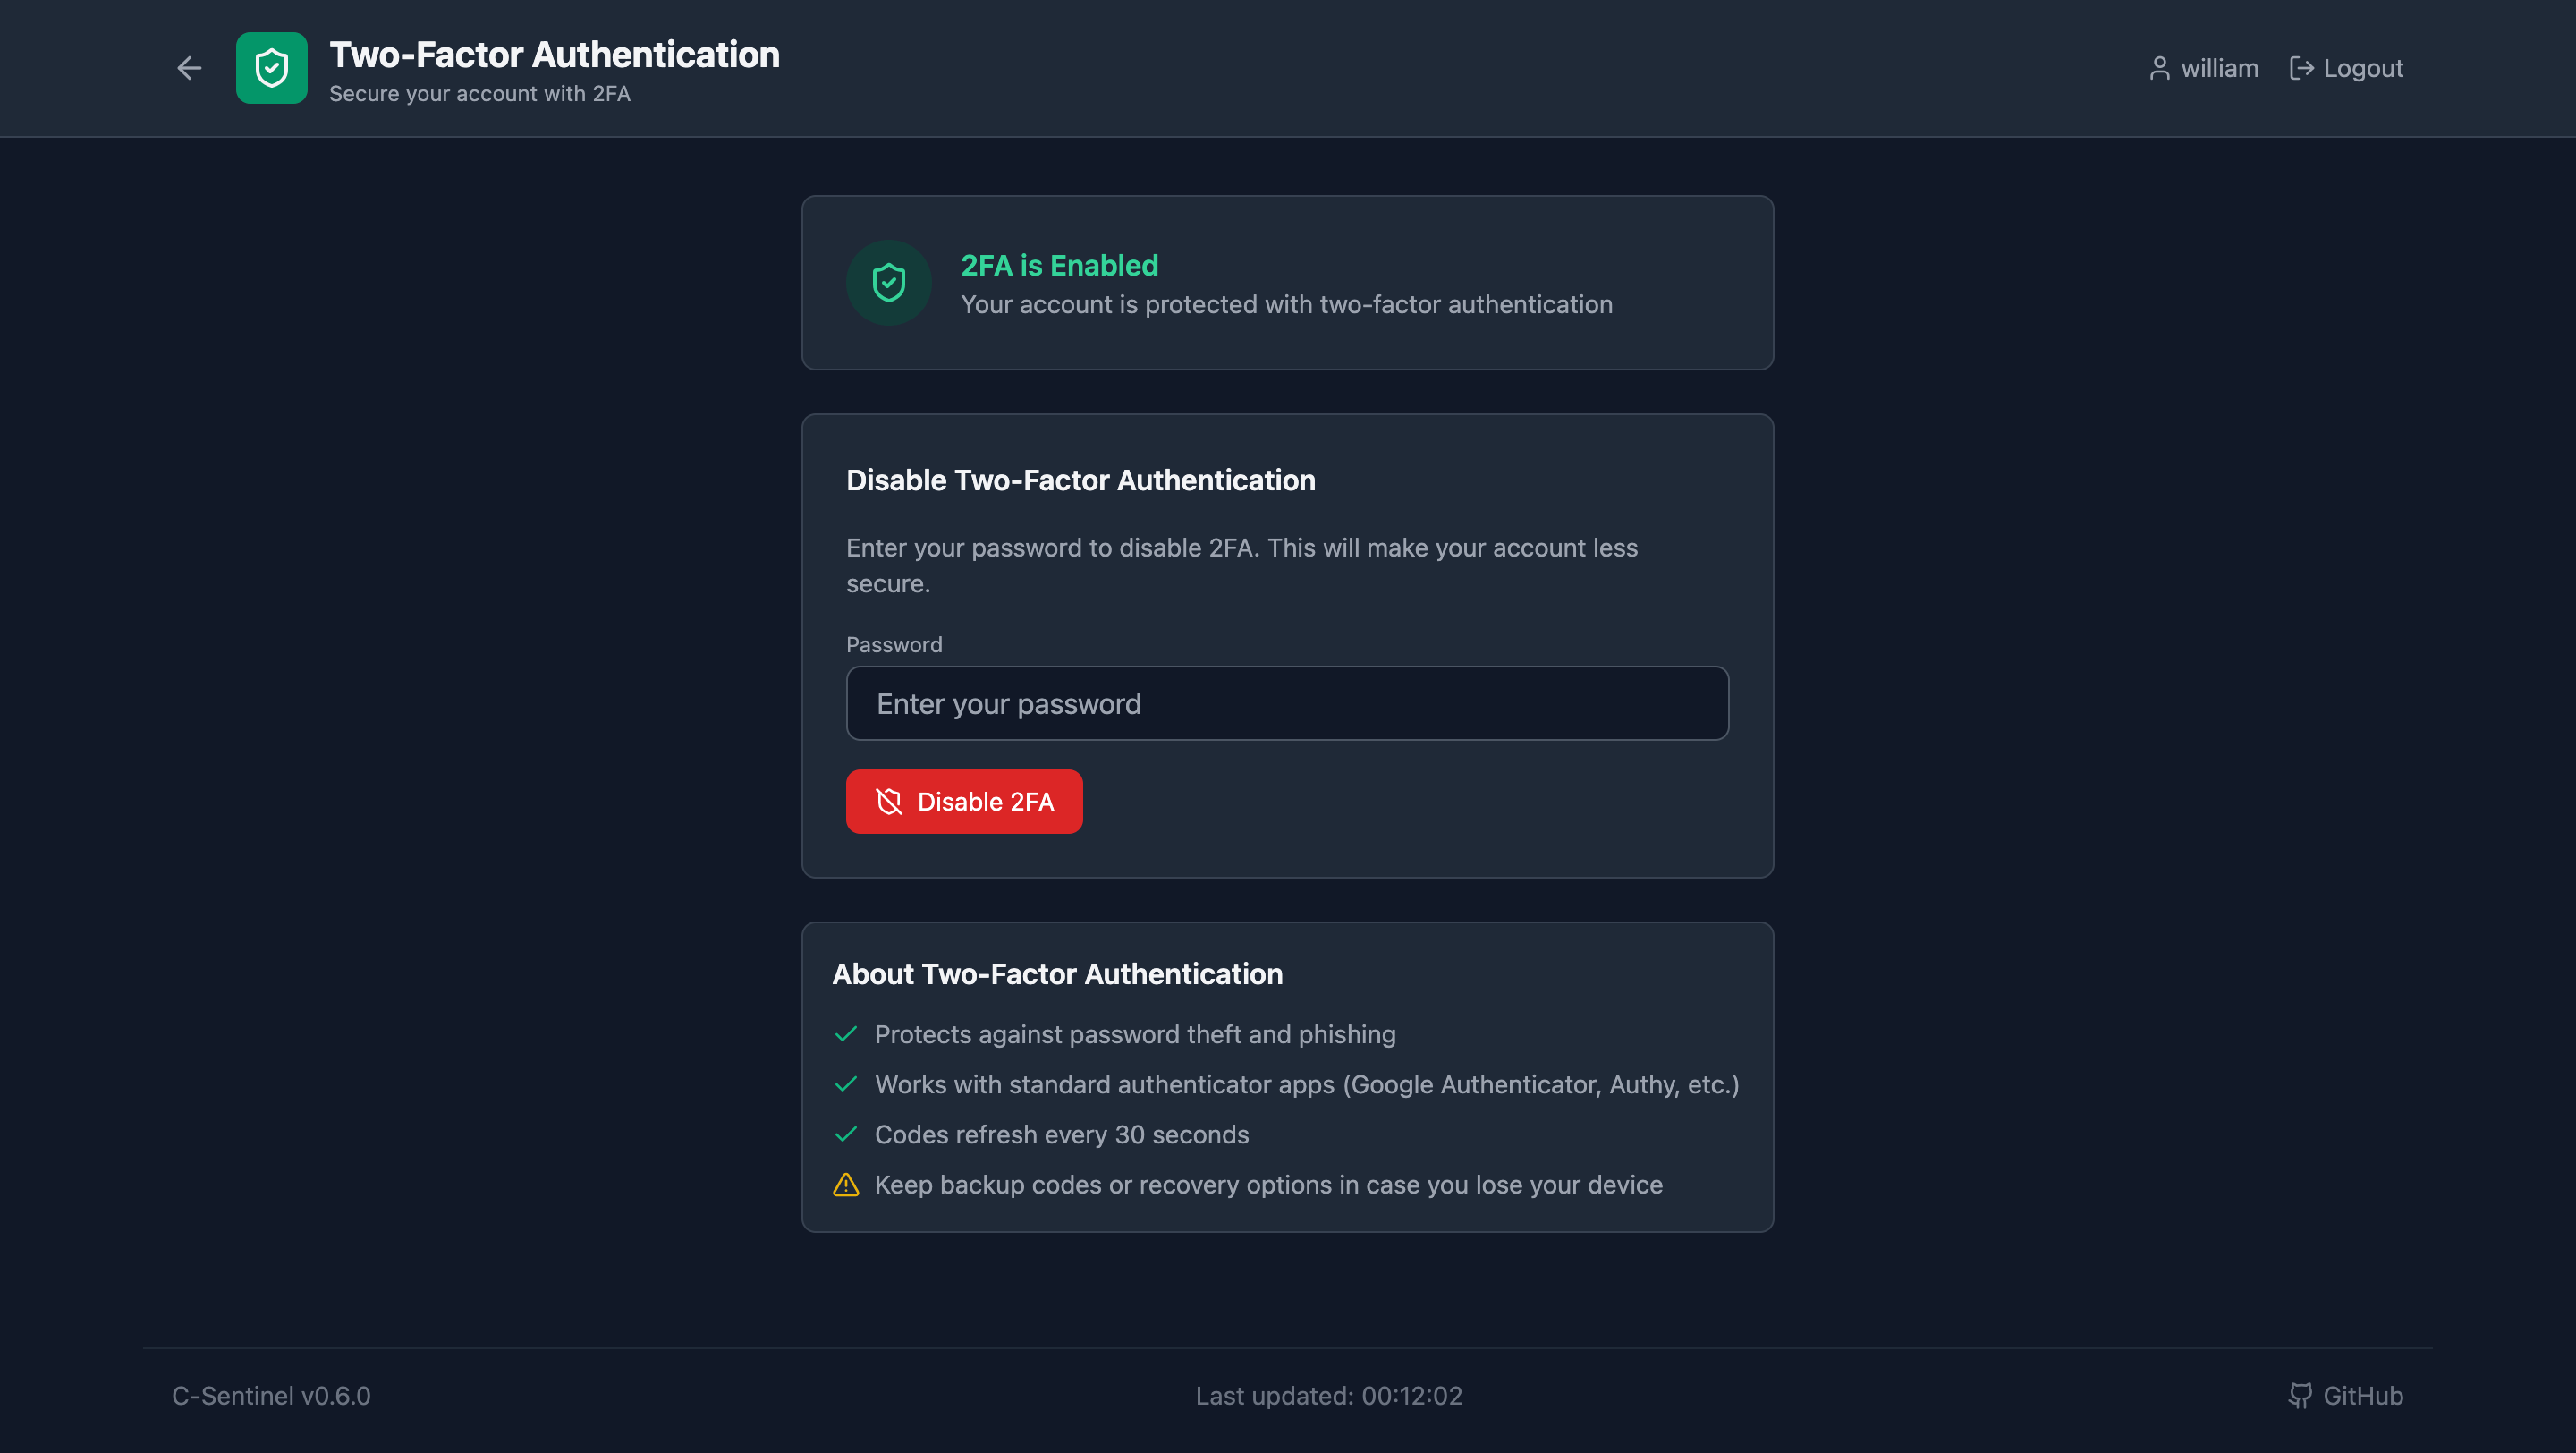
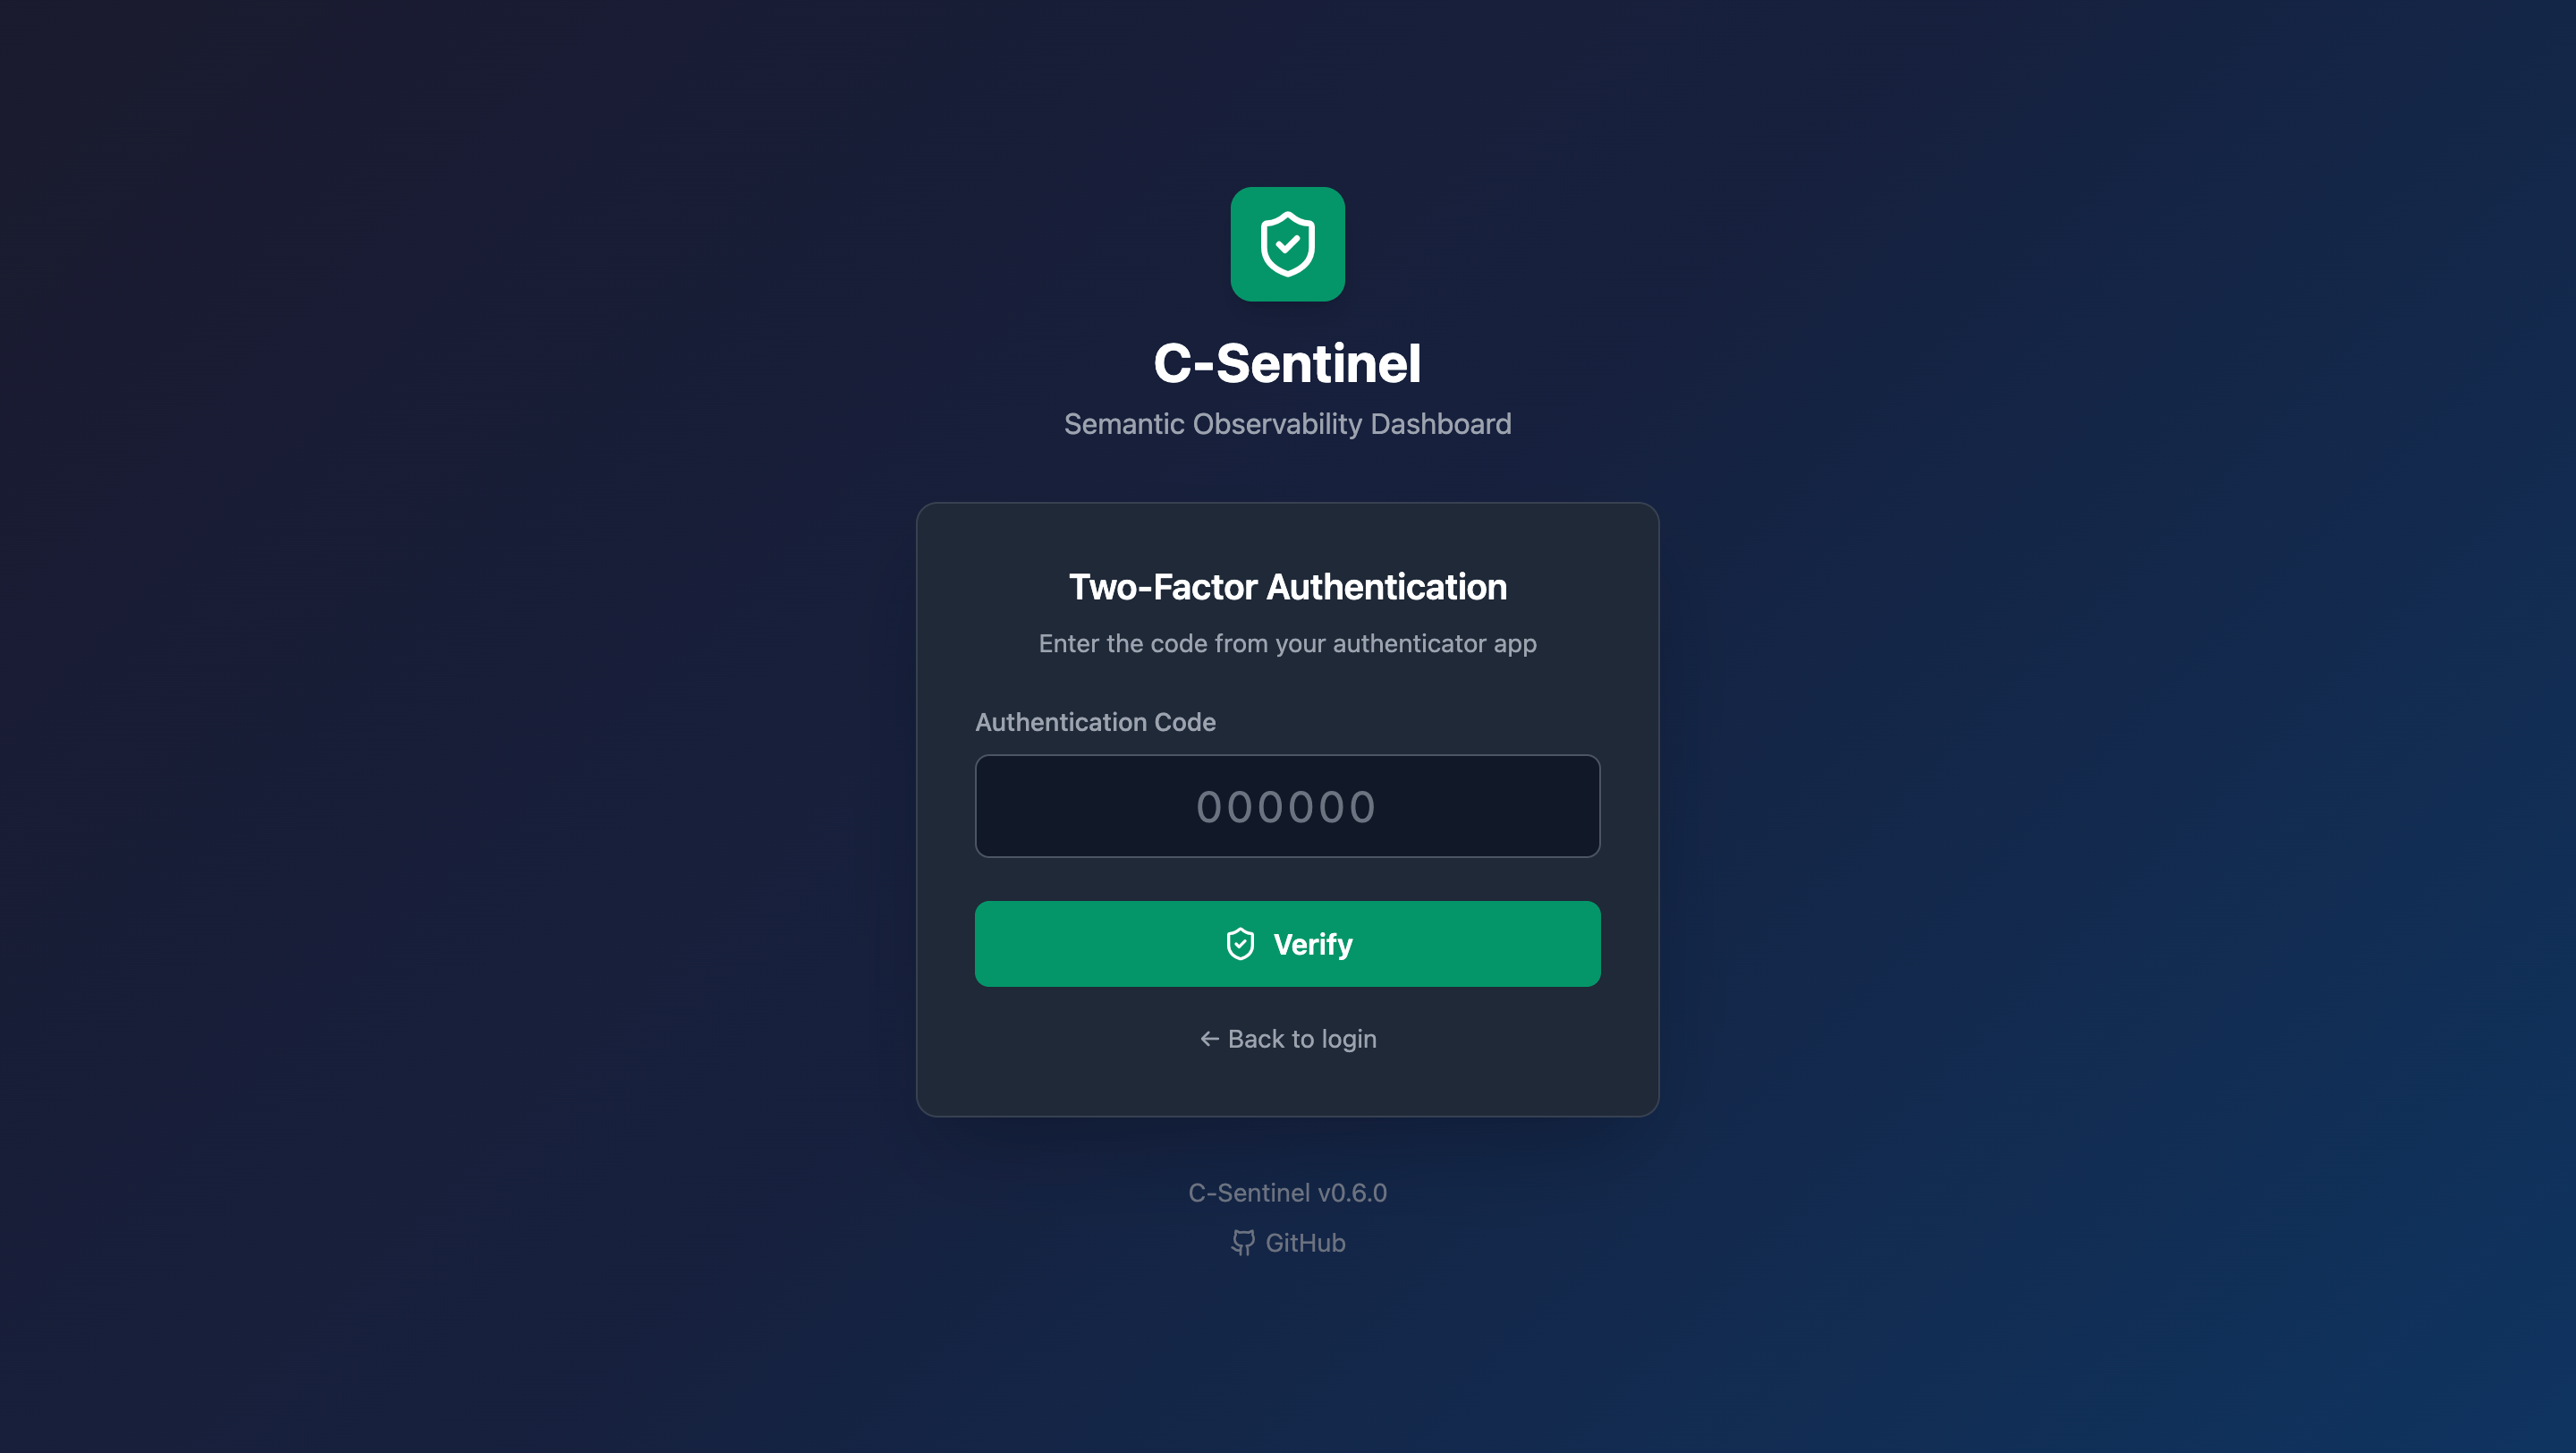
### 이중 인증 (TOTP)

업계 표준 TOTP로 계정을 보호하세요:
- Google Authenticator, Authy, Microsoft Authenticator와 호환
- 쉬운 구성을 위한 QR 코드 설정
- 활성화 시 모든 로그인에 필요
- 활성화/비활성화 시 이메일 알림

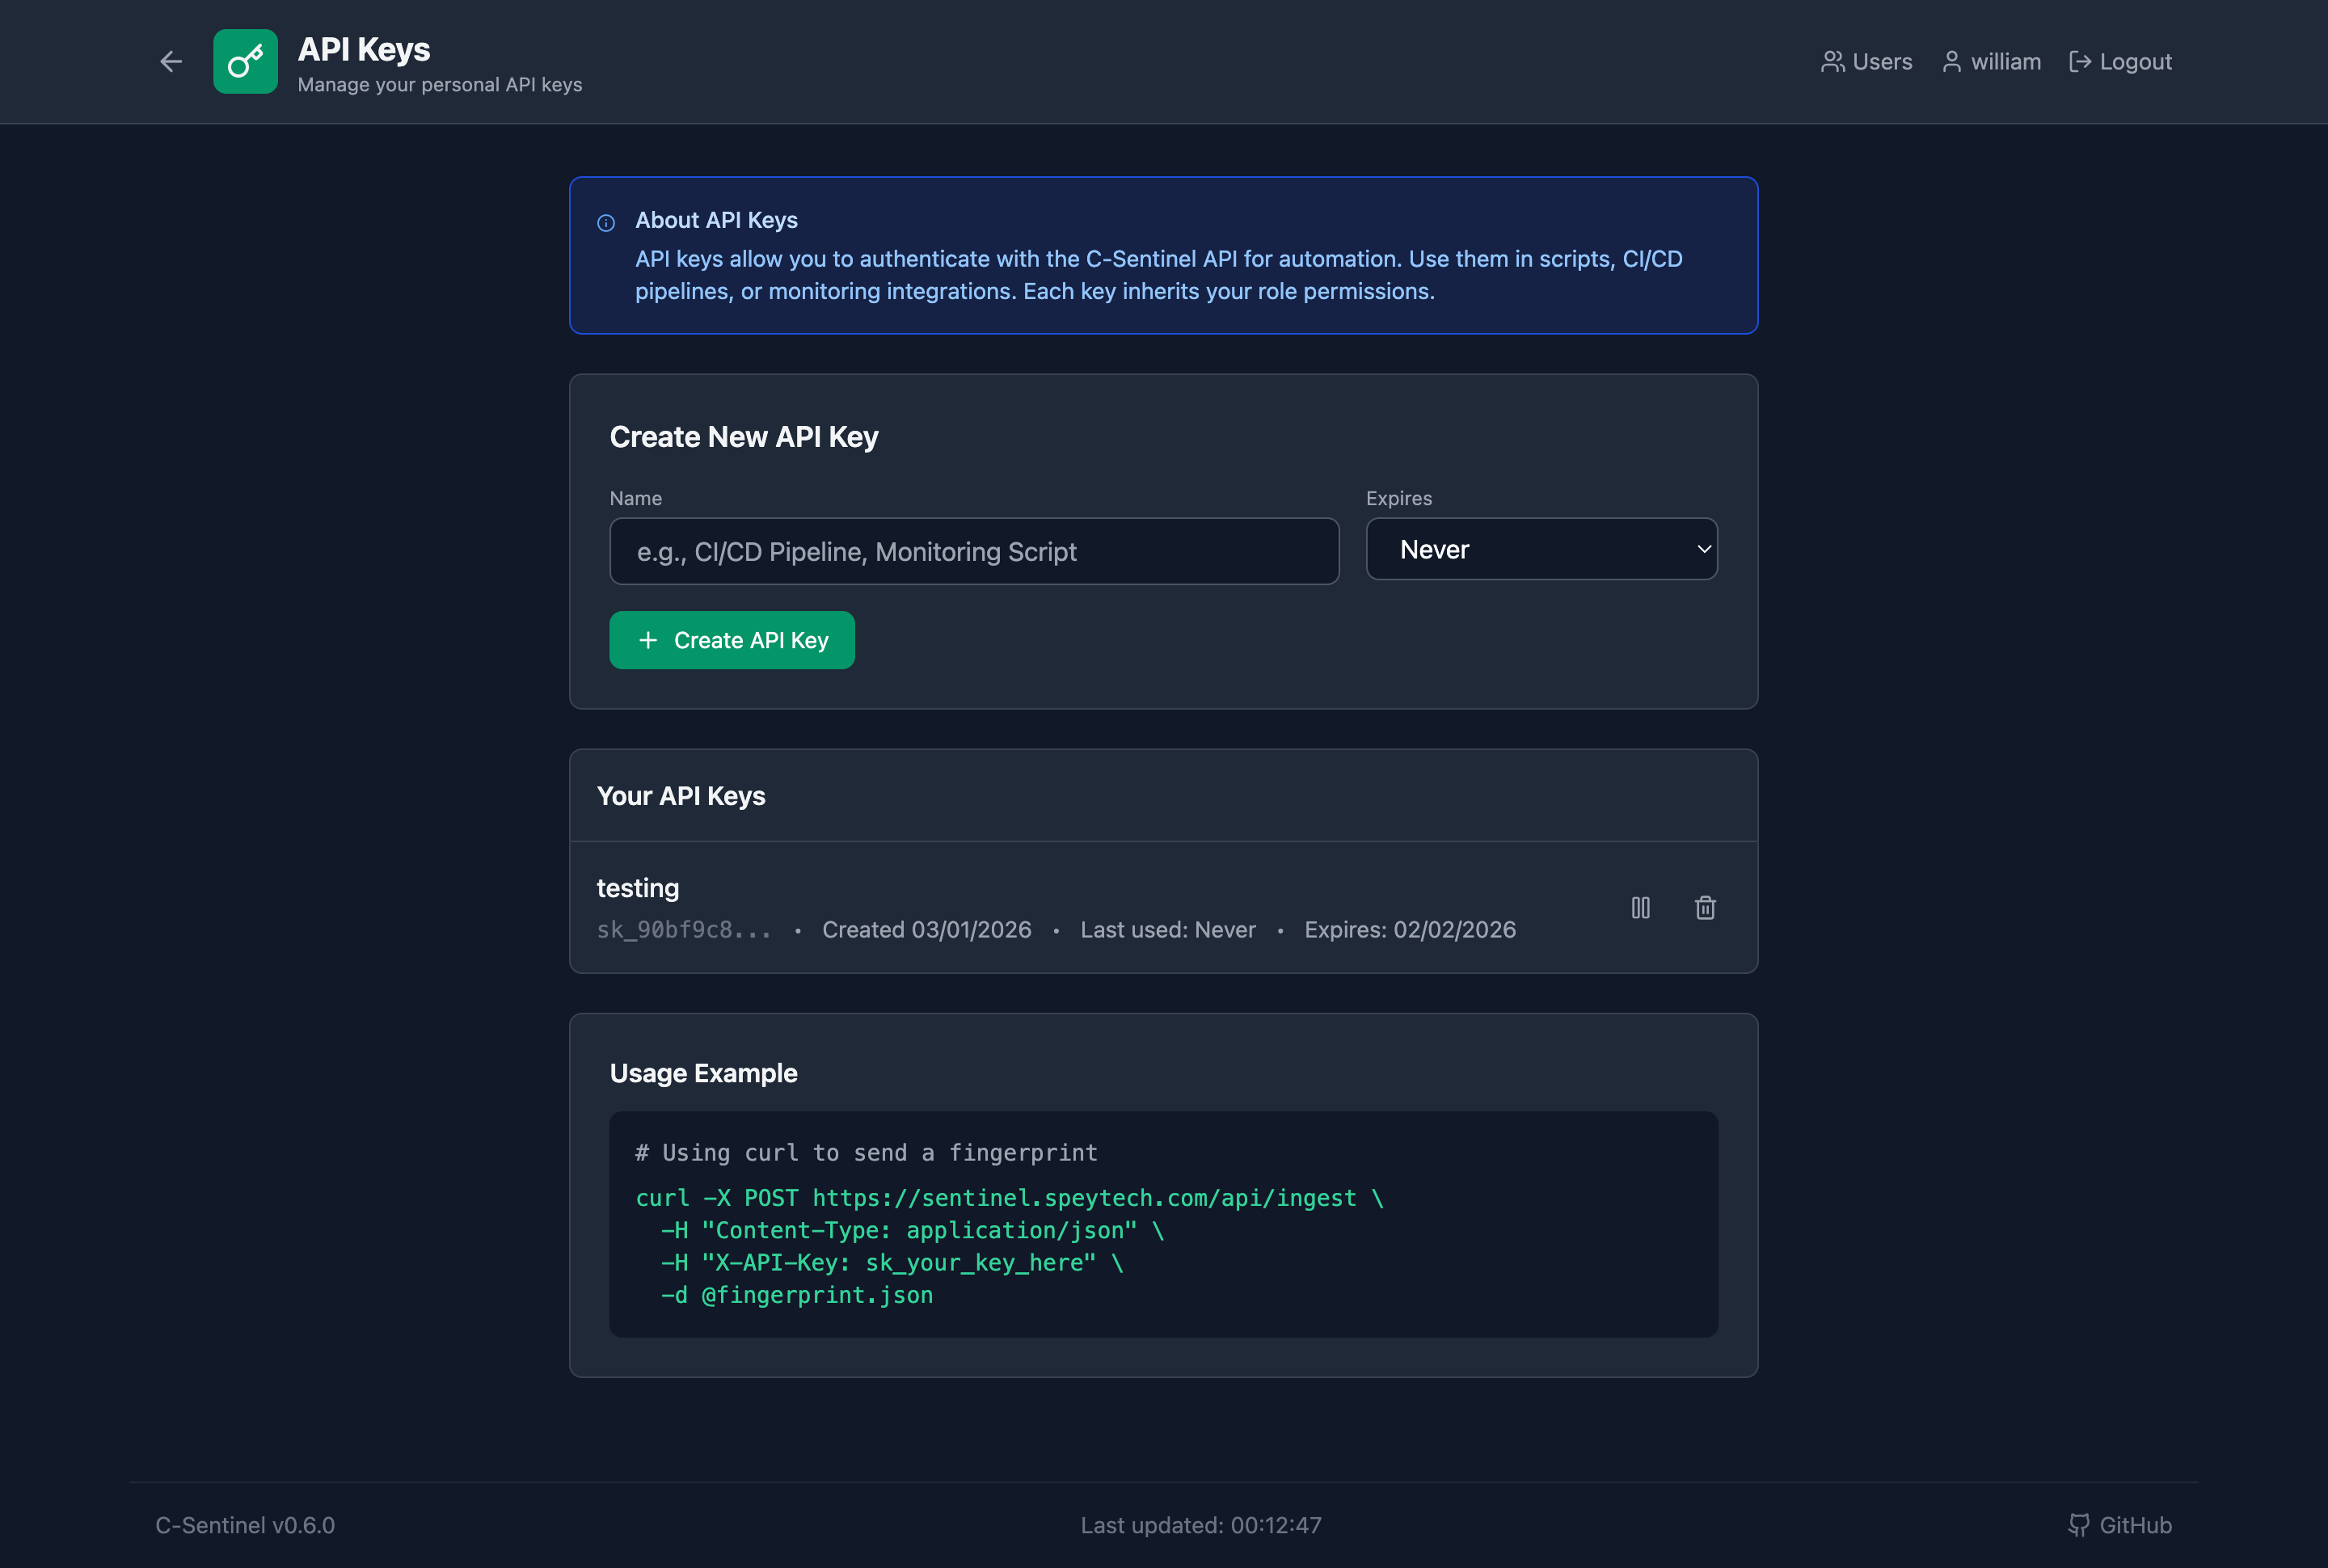
### 개인 API 키

각 사용자는 자동화를 위해 자신만의 API 키를 생성할 수 있습니다:
- 명명된 키 (예: "CI/CD 파이프라인", "모니터링 스크립트")
- 선택적 만료 날짜
- 삭제 없이 활성화/비활성화
- 마지막 사용 추적
- 키는 사용자의 역할 권한을 상속받음```bash
# Use your personal API key
curl -X POST https://sentinel.example.com/api/ingest \
  -H "Content-Type: application/json" \
  -H "X-API-Key: sk_your_personal_key" \
  -d @fingerprint.json
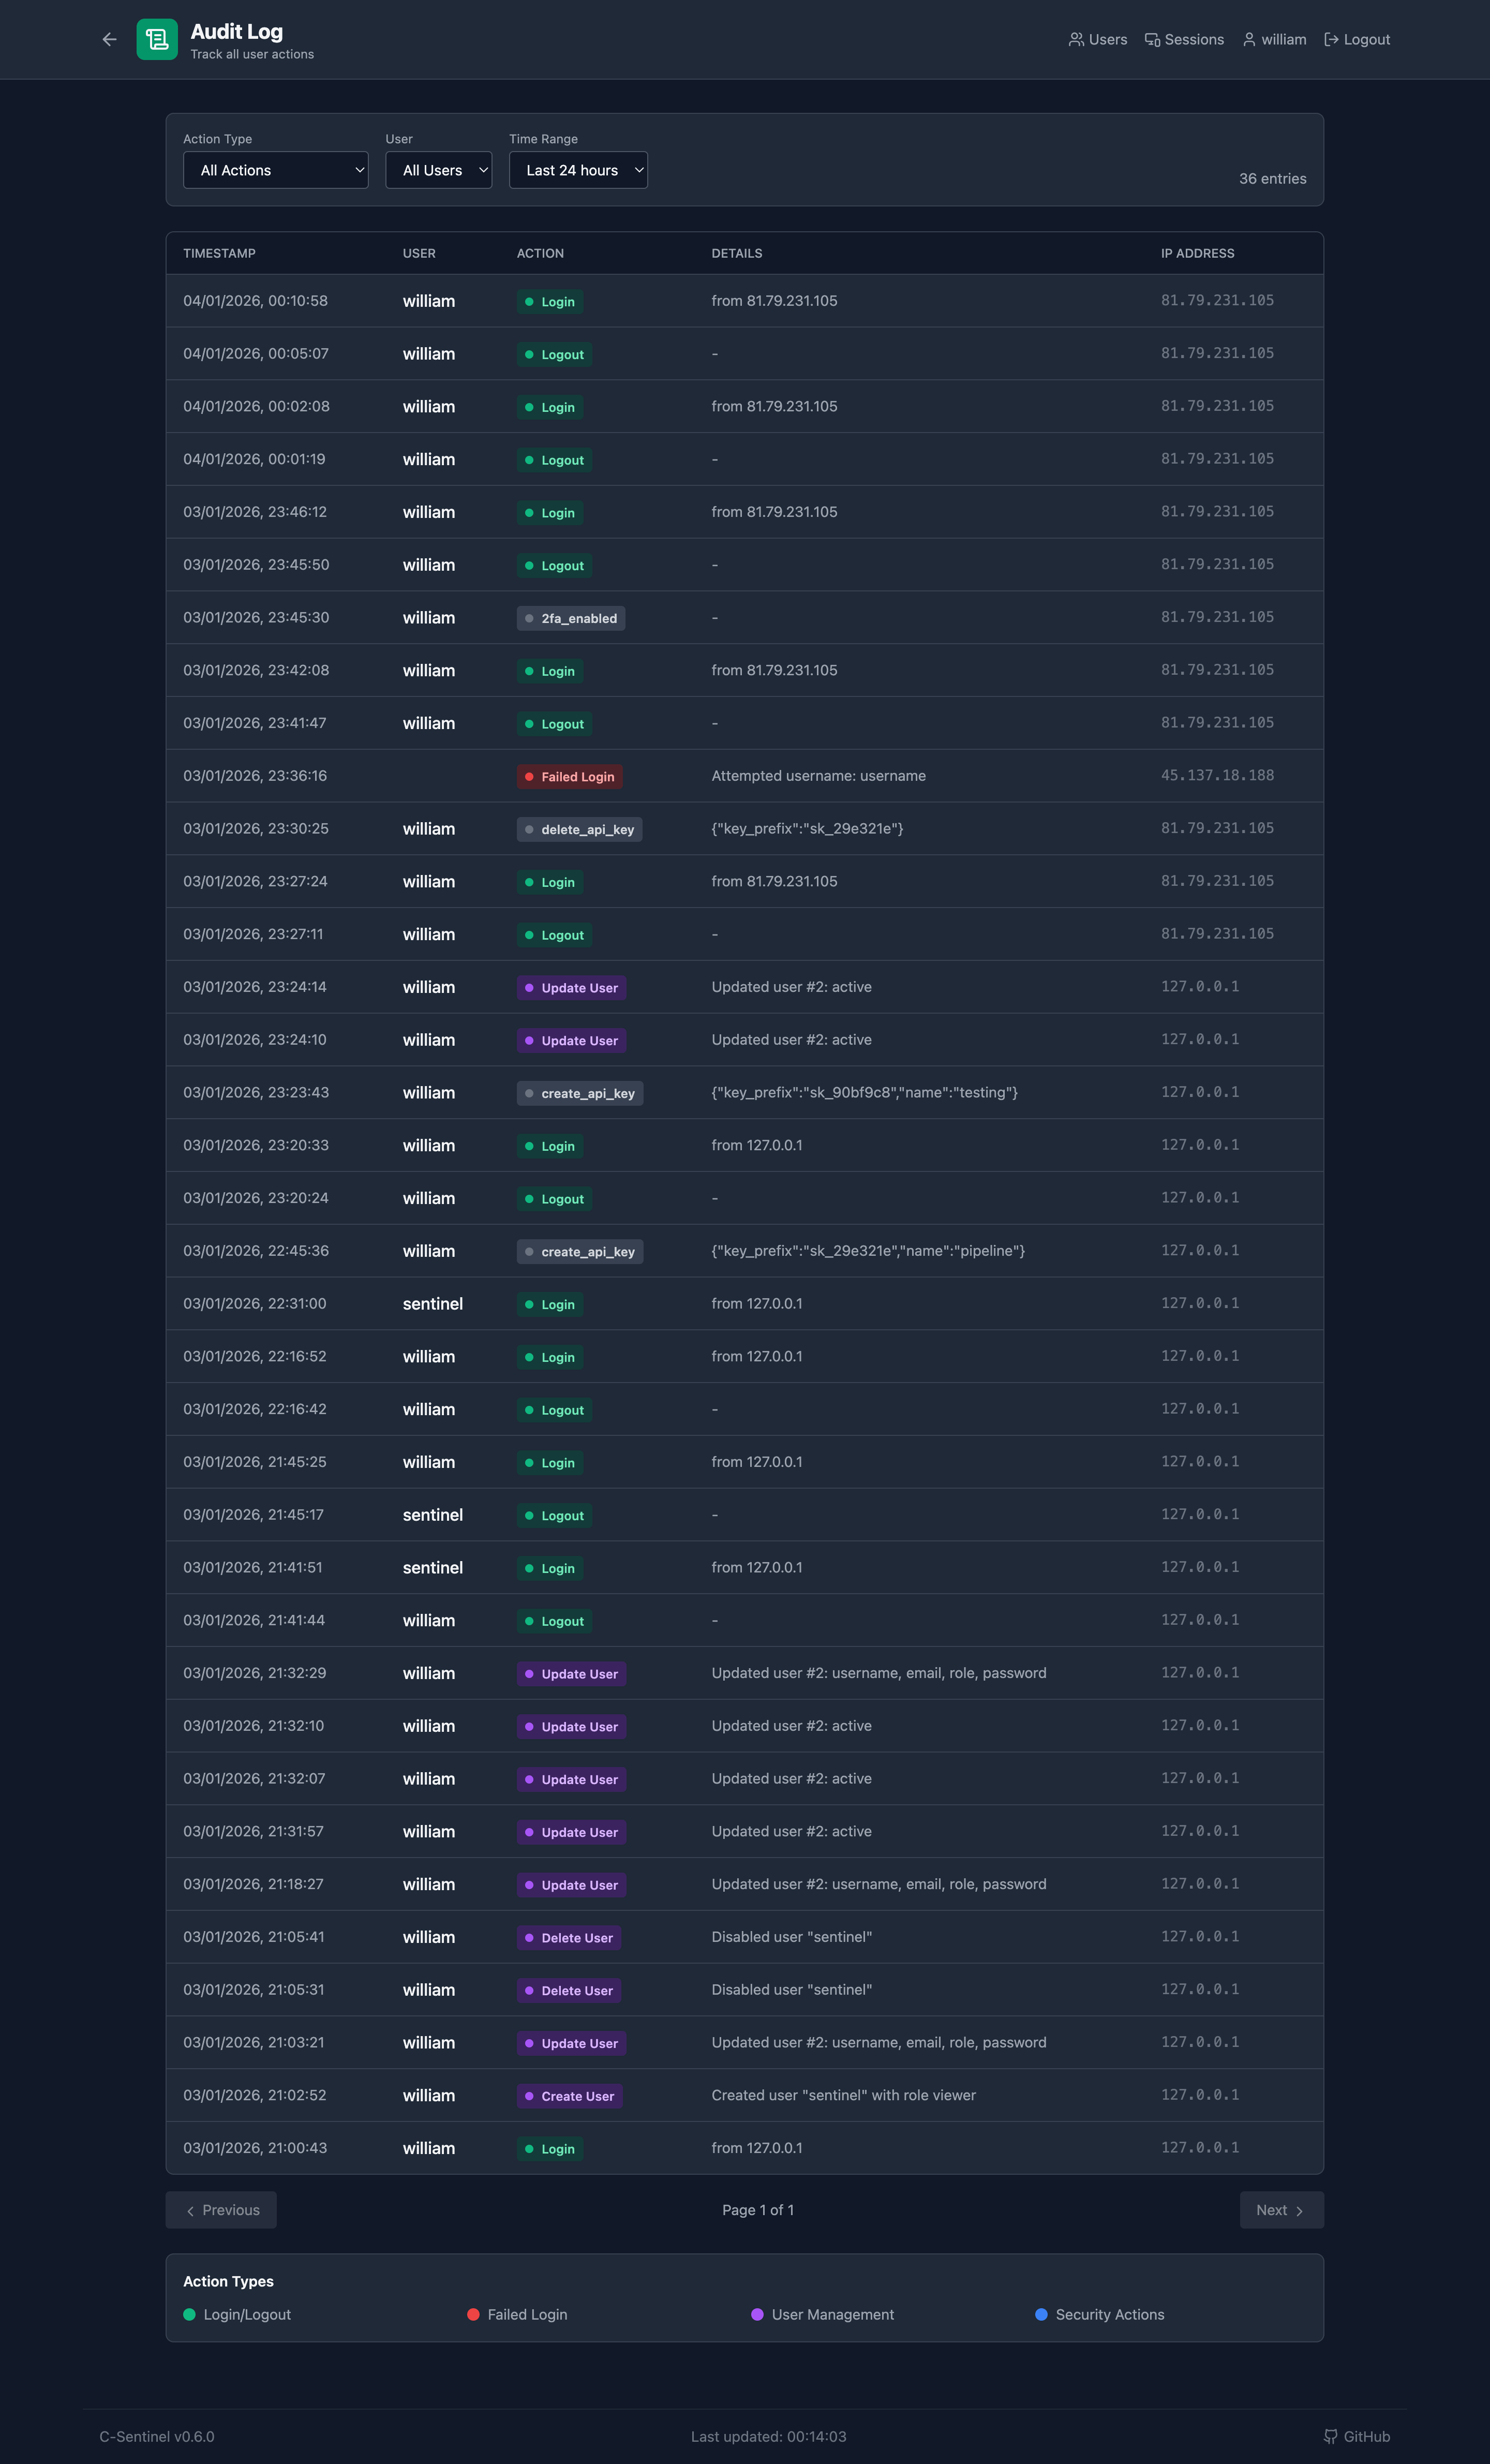
규정 준수 및 보안을 위한 모든 사용자 작업 추적:
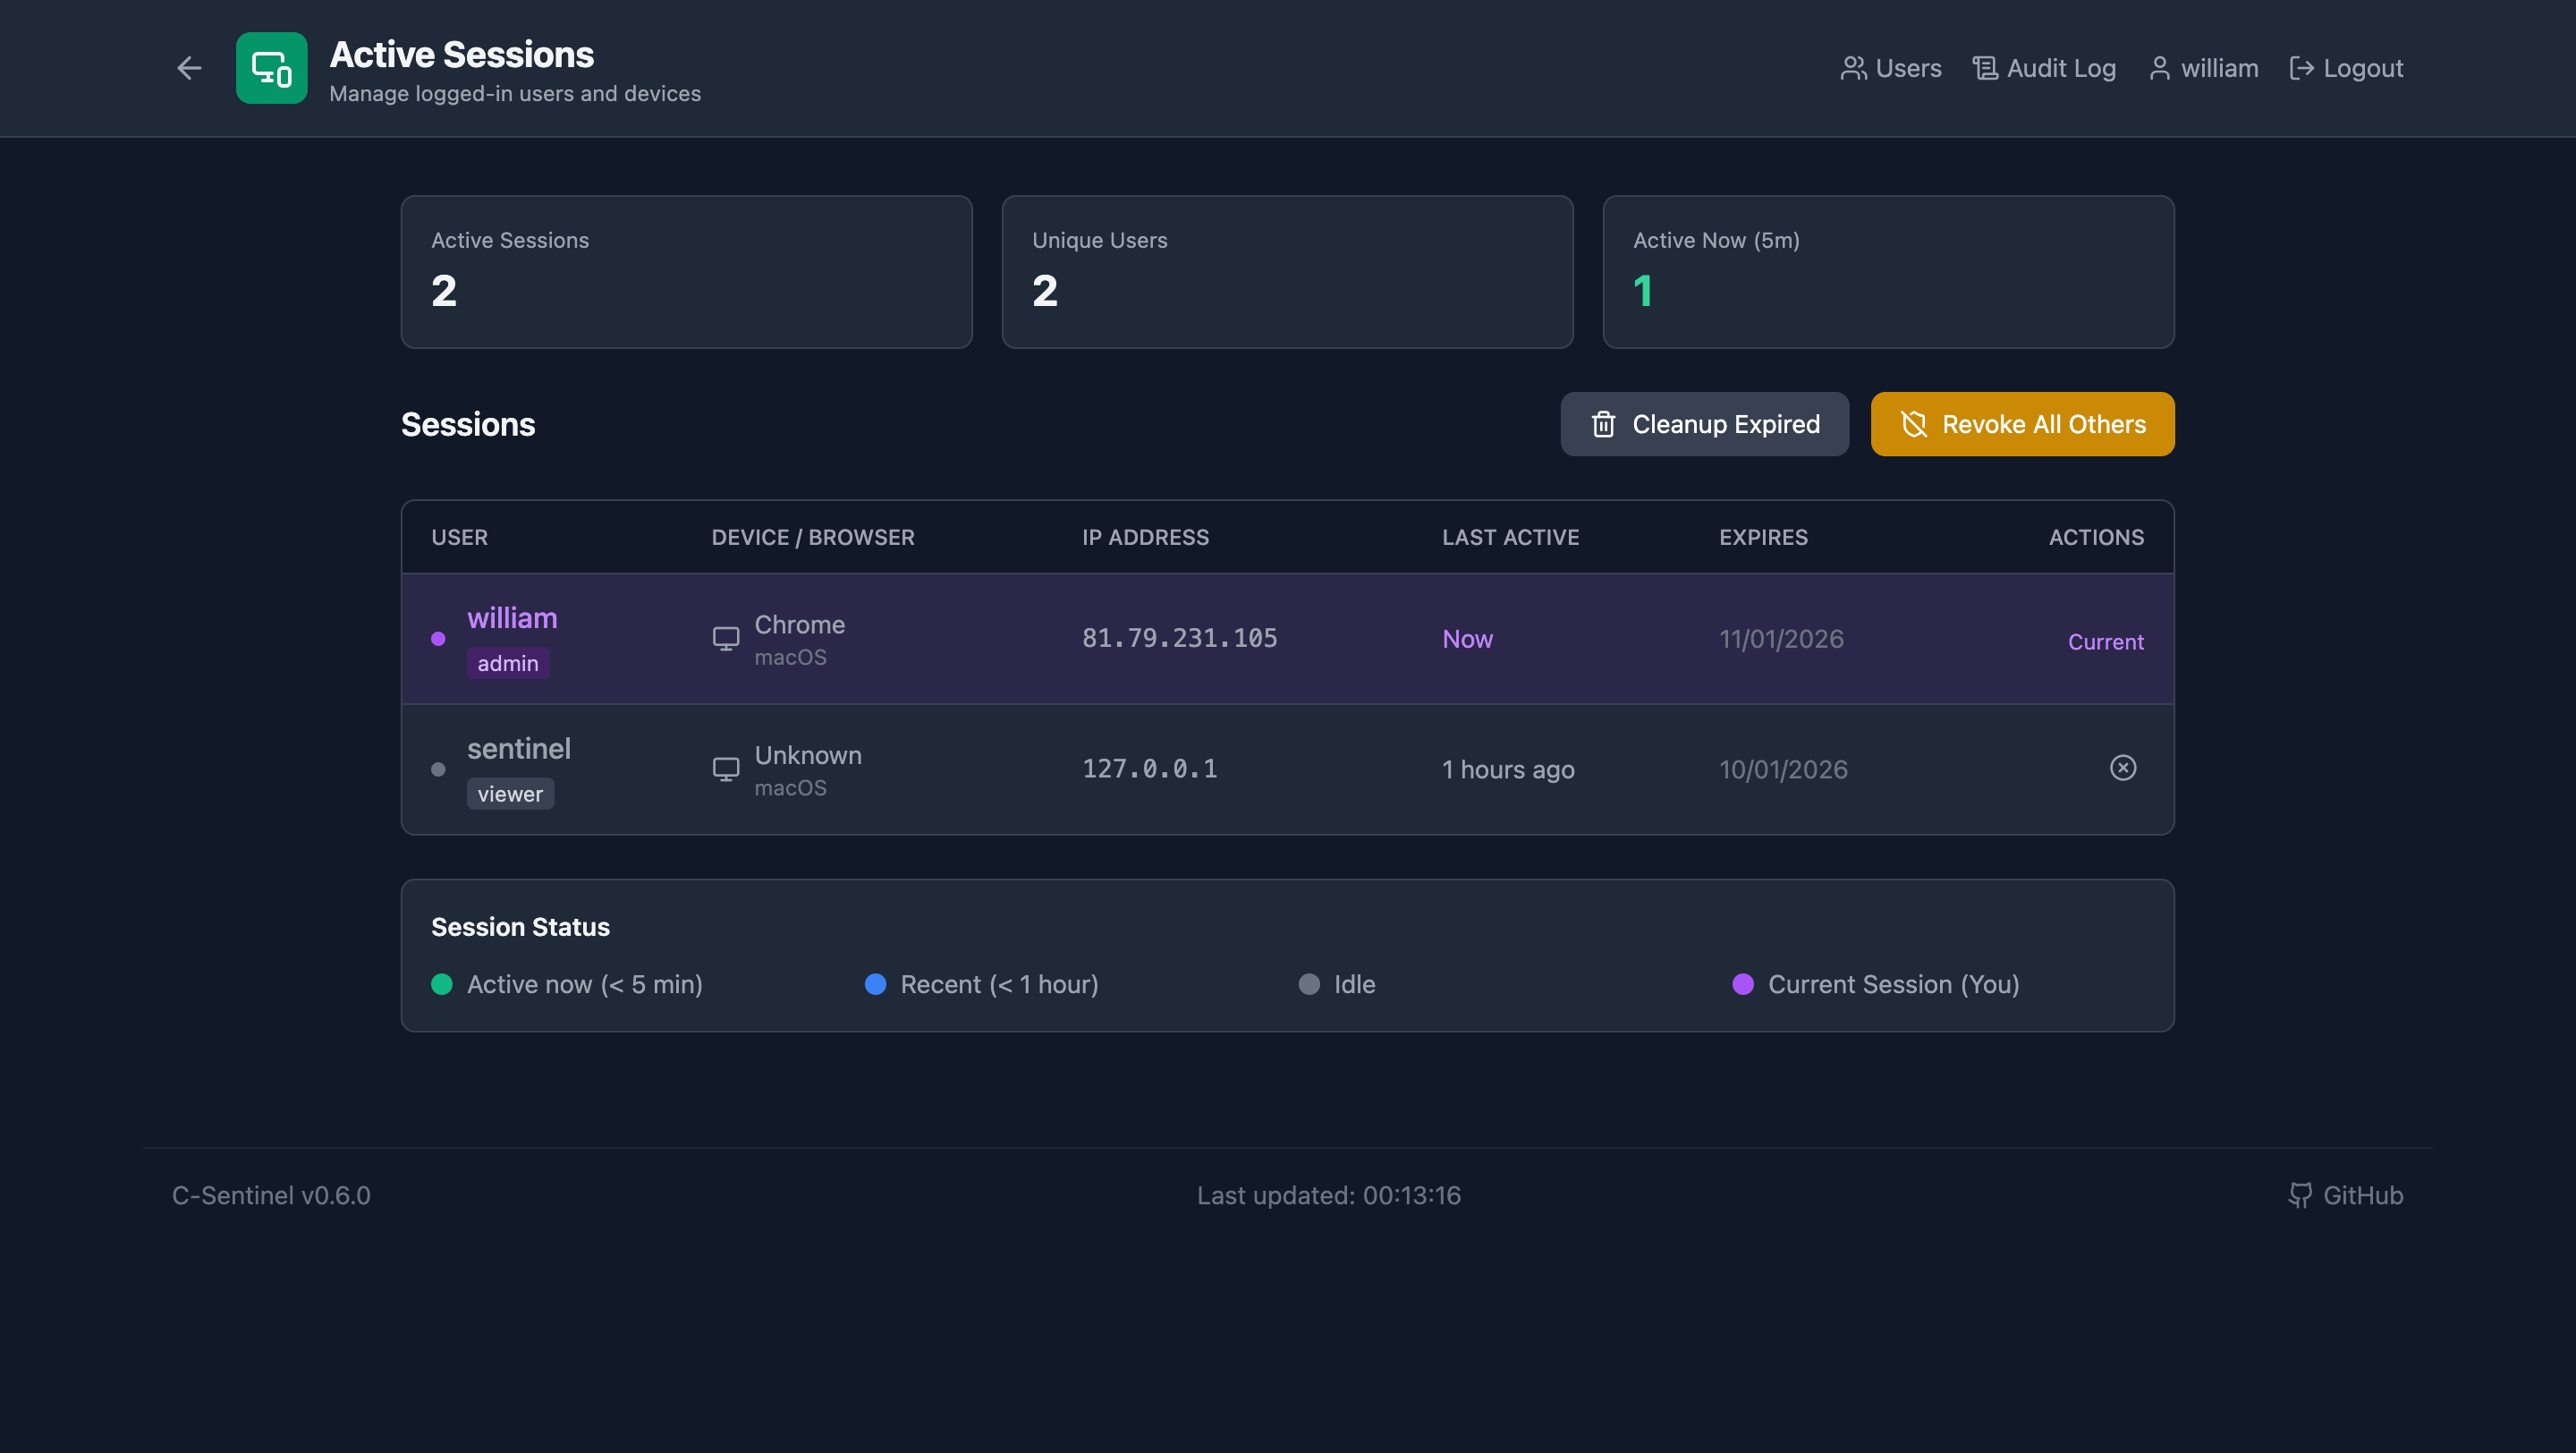
활성 세션에 대한 전체 가시성:
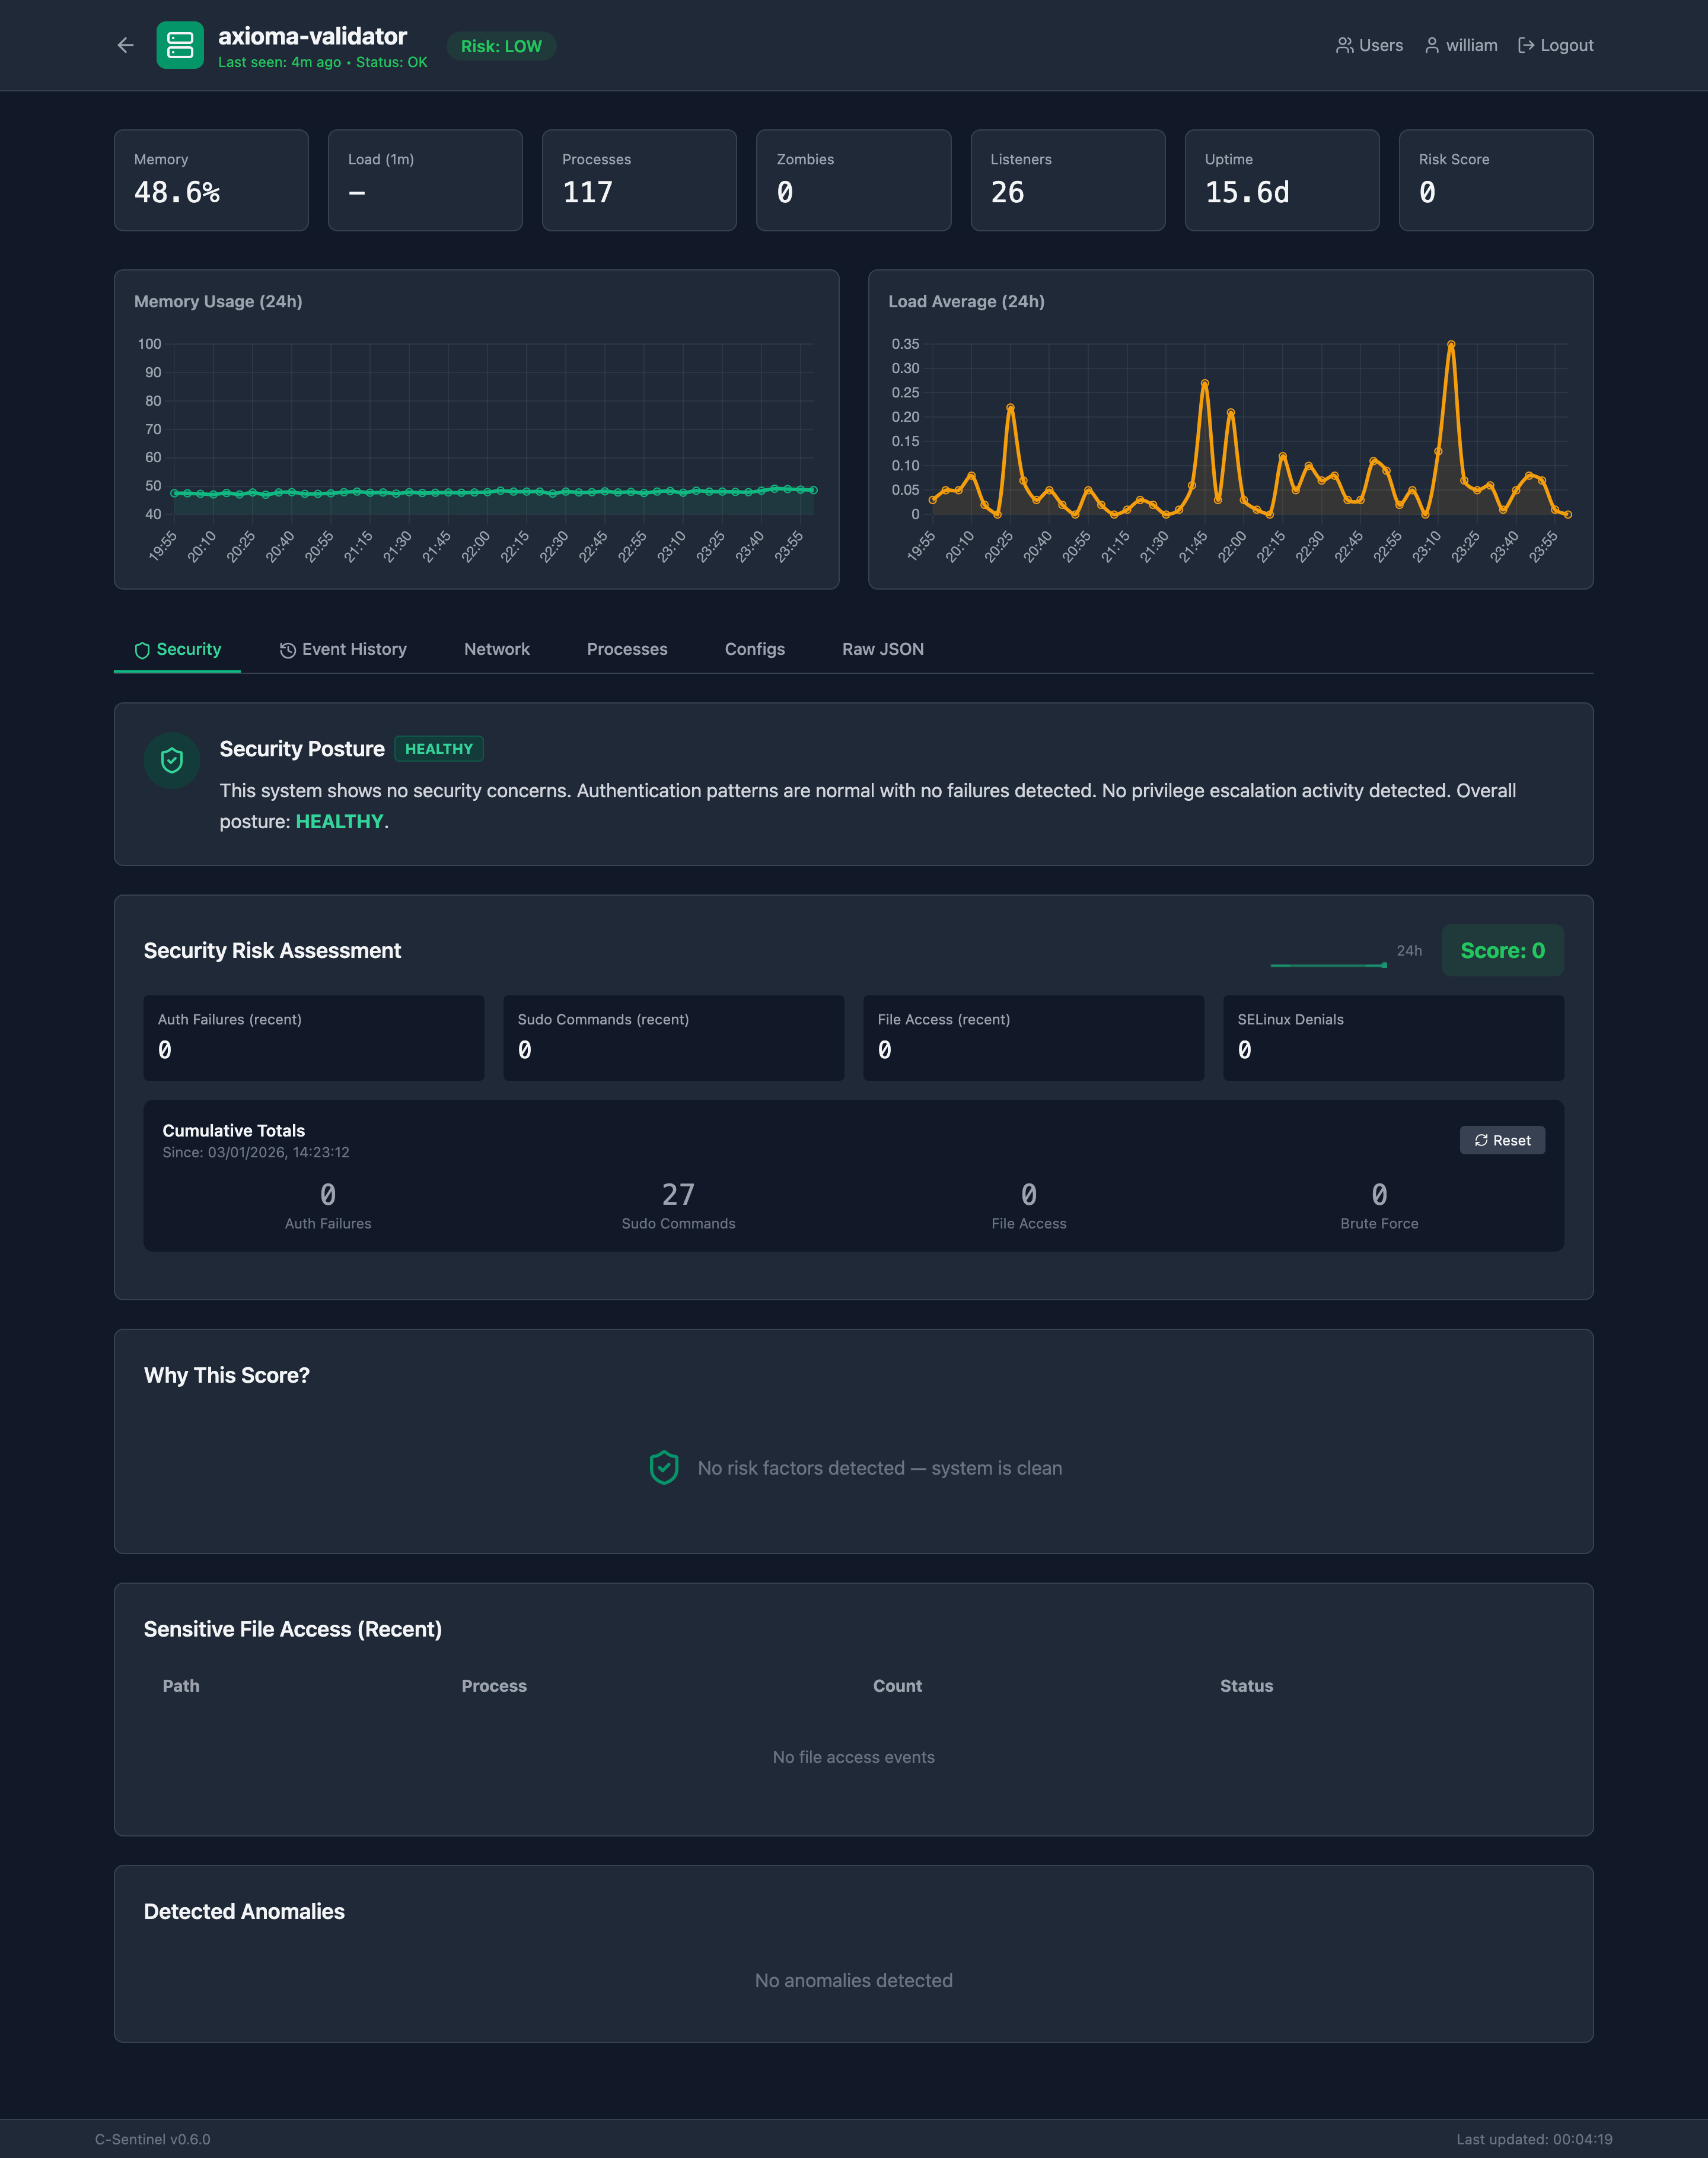
시스템의 보안 상태를 평이한 영어로 설명:
"이 시스템은 보안 문제를 보이지 않습니다. 인증 패턴이 정상이며 실패가 감지되지 않았습니다. 권한 상승 활동이 감지되지 않았습니다. 전반적인 상태: 건강함."
모든 위험 점수에는 이유를 설명하는 요소가 포함됩니다:
| Factor | Weight |
|---|---|
| 10회 인증 실패 (기준선 대비 200% 초과 - 높음) | +30 |
| 무차별 대입 공격 패턴 감지 | +10 |
| 2개의 중요 파일 접근 | +4 |
| 합계 | 44 |
시스템이 환경의 '정상'을 학습합니다:
| Samples | Status | Meaning |
|---|---|---|
| < 10 | 🧠 Learning | 초기 기준선 구축 |
| 10-50 | 🧠 Calibrating | 정상 패턴 정제 |
| > 50 | (숨김) | 완전 보정됨 |
24시간 위험 점수 이력을 보여주는 미니 차트 - 상황이 좋아지고 있는지 나빠지고 있는지 즉시 확인 가능합니다.
다음 상황에서 이메일 및/또는 Slack을 통한 자동 알림:
Slack 알림에는 색상으로 구분된 심각도, 클릭 가능한 대시보드 링크, 구조화된 위험 요소 세부 정보가 포함된 서식이 포함됩니다.
C-Sentinel은 의미론적 보안 분석을 위해 auditd 로그를 요약합니다.
Hostname: axioma-validator Uptime: 14.5 days Load: 0.02 0.04 0.00 Memory: 49.2% used Processes: 120 total
Potential Issues: Zombie processes: 0 High FD processes: 1 Long-running (>7d): 95 Config permission issues: 0
Network: Listening ports: 26 Established connections: 14 Unusual ports: 12 ⚠
Security (audit): Auth failures: 6 ⚠ BRUTE FORCE PATTERN DETECTED Sudo commands: 81 Sensitive file access: 2 - /etc/passwd by touch - /etc/shadow by touch ⚠
Risk: high (score: 25)
### JSON 출력```json
{
  "audit_summary": {
    "enabled": true,
    "period_seconds": 300,
    "authentication": {
      "failures": 6,
      "failure_users_hashed": ["user_c4c5", "user_b91b"],
      "brute_force_detected": true
    },
    "privilege_escalation": {
      "sudo_count": 81,
      "sudo_baseline_avg": 12.5,
      "sudo_deviation_pct": 548.0,
      "su_count": 5
    },
    "file_integrity": {
      "sensitive_file_access": [
        {
          "path": "/etc/shadow",
          "access": "write",
          "count": 2,
          "process": "touch",
          "process_chain": ["touch", "bash", "sshd"],
          "suspicious": true
        }
      ]
    },
    "learning": {
      "sample_count": 42,
      "confidence": "medium"
    },
    "risk_factors": [
      {"reason": "6 auth failures (200% above baseline - high)", "weight": 18},
      {"reason": "Brute force attack pattern detected", "weight": 10}
    ],
    "risk_score": 25,
    "risk_level": "high"
  }
}
최상의 결과를 얻으려면 민감한 파일에 대한 감사 규칙을 추가하세요:```bash
sudo auditctl -w /etc/passwd -p wa -k identity sudo auditctl -w /etc/shadow -p wa -k identity sudo auditctl -w /etc/sudoers -p wa -k priv_esc sudo auditctl -w /var/log/lastlog -p wa -k auth
### 개인정보 보호 기능

- **사용자 이름 해싱**: 실패한 로그인 사용자 이름이 해싱됩니다 (예: `user_c4c5`) — 패턴 탐지를 유지하면서 신원을 노출하지 않습니다
- **비밀번호 없음**: 명령 인수 및 민감한 데이터는 캡처되지 않습니다
- **프로세스 이름만**: 전체 경로는 개인정보 보호를 위해 정리됩니다

## 웹 대시보드

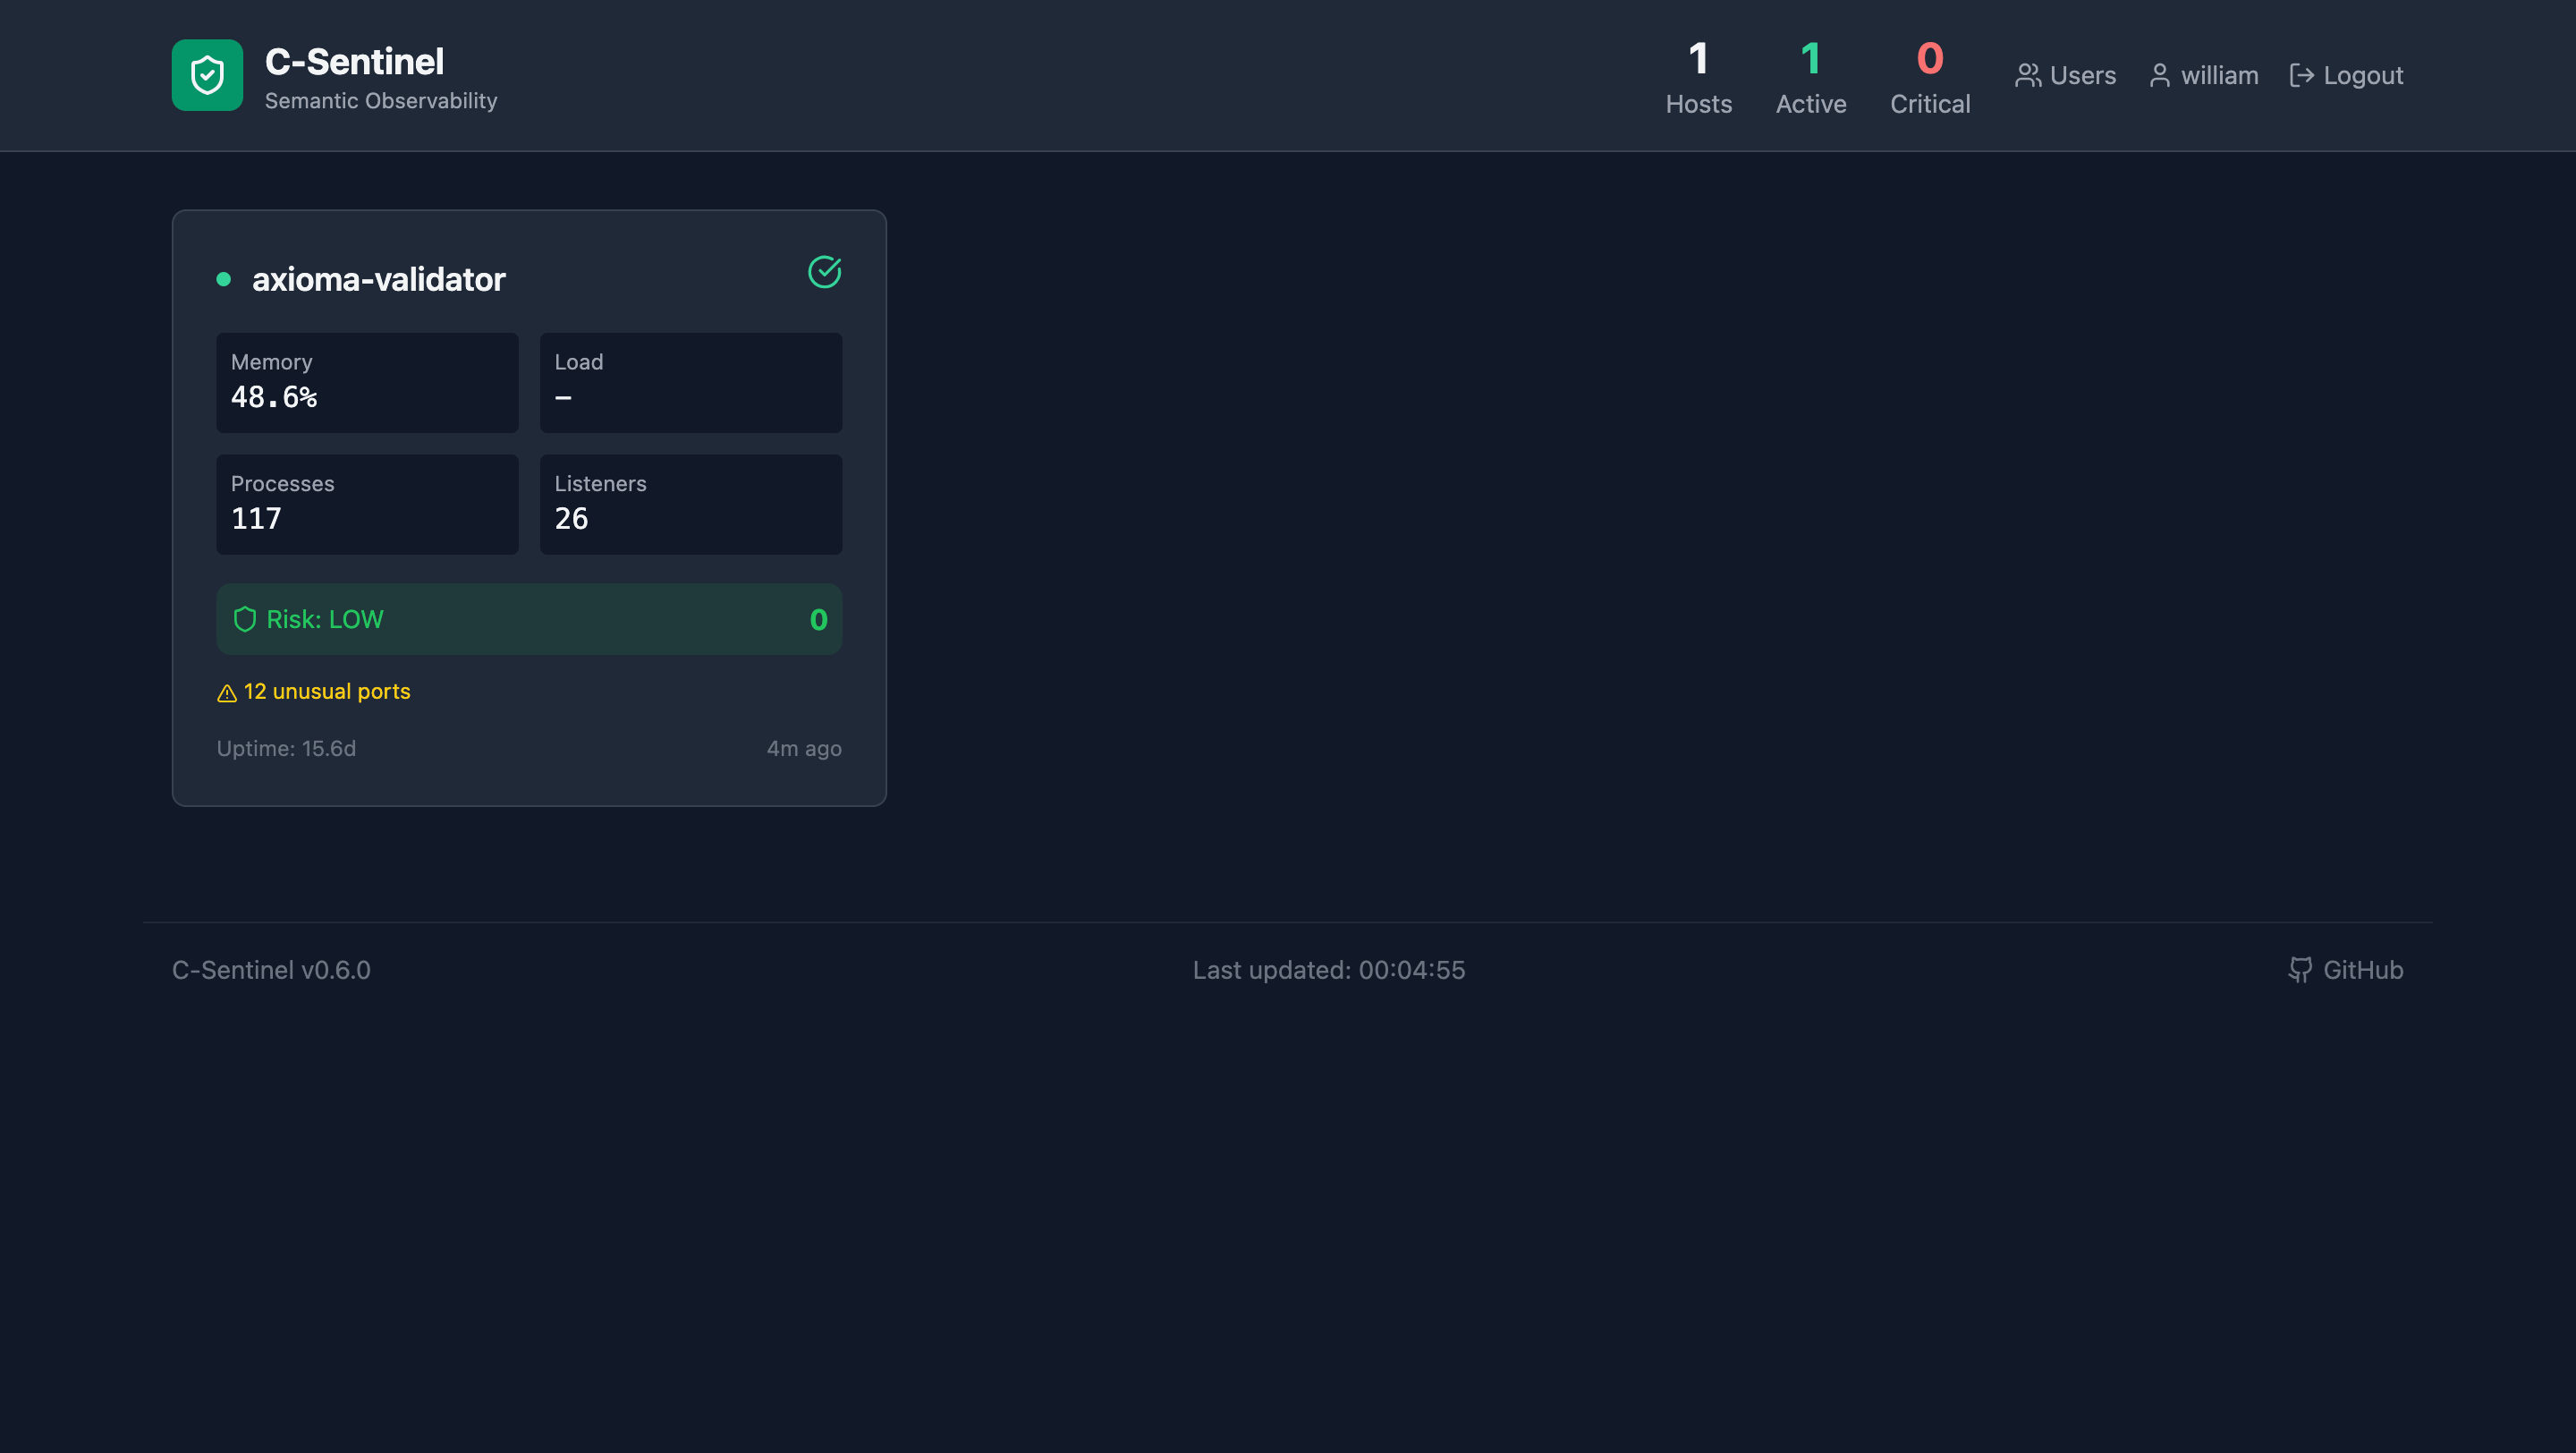
C-Sentinel은 여러 호스트를 실시간으로 모니터링하기 위한 웹 대시보드를 포함합니다.

### 기능

- **다중 사용자 인증** - 역할 기반 접근 제어
- **이중 인증** - QR 코드 설정을 통한 TOTP
- **개인 API 키** - 사용자별 자동화 키
- **관리자 감사 로그** - 전체 작업 기록
- **세션 관리** - 활성 세션 제어
- **보안 상태 요약** - 평이한 영어 시스템 상태
- **위험 추세 스파크라인** - 24시간 시각적 이력
- **설명 가능한 위험 요소** - 점수가 왜 그런지 *이유*를 알 수 있음
- **학습 표시기** - 기준선 보정 진행 상황
- **이벤트 기록** - 확인 기능이 포함된 타임라인
- **이메일 알림** - 사전 알림
- **실시간 모니터링** - 모든 호스트를 한눈에
- **기록 차트** - 24시간 동안의 메모리 및 부하
- **네트워크 보기** - 모든 수신 포트 및 연결
- **구성 추적** - 모니터링되는 파일의 SHA256 체크섬