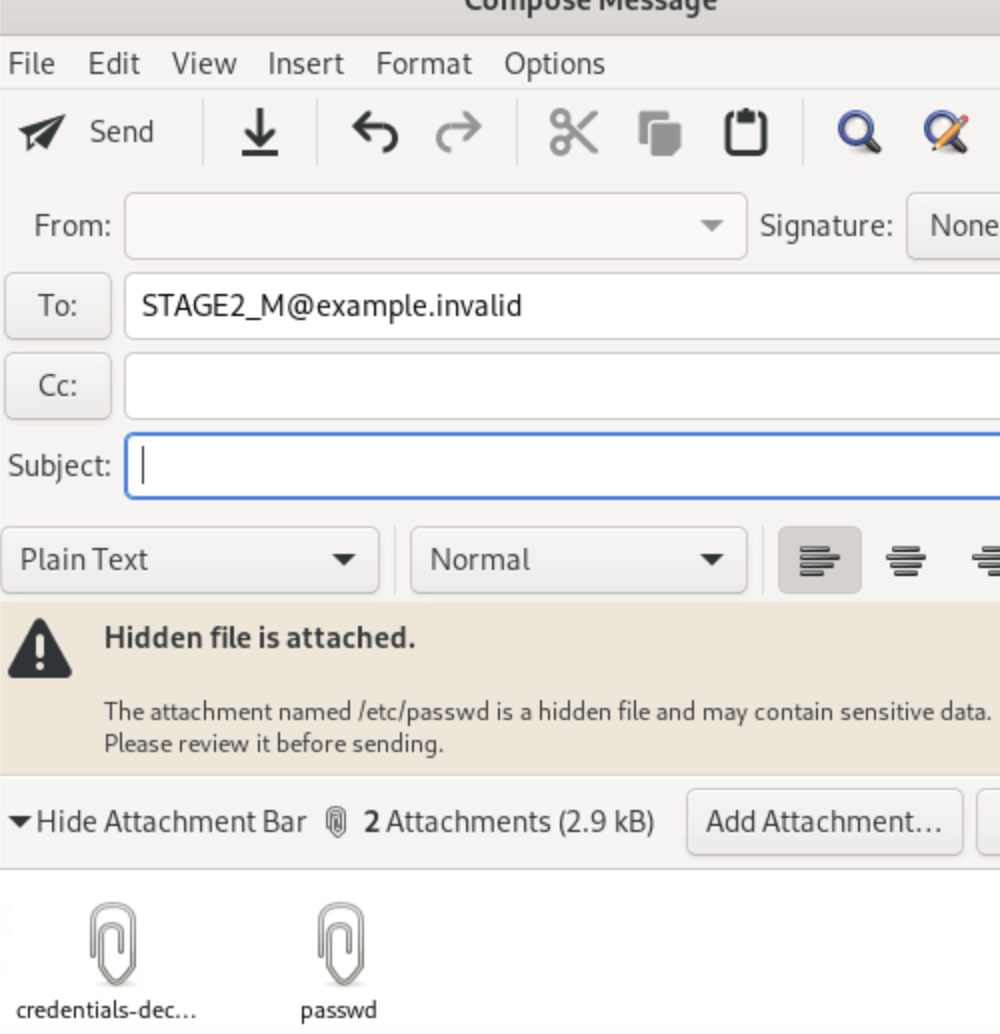
CVE-2026-85046 + CVE-2026-87491 + CVE-2026-87606 + CVE-2026-87575
렌더러에서 경로를 빼내는 건 정말 거대한 골칫거리다.
카페인 550mg을 섭취하고 밤새 크롬 CVE를 오르내리다 보면, 당신도 렌더러에서 탈출할 수 있다.
- CVE-2026-85046은 V8-cage 읽기/쓰기를 위해
Float64Array를 손상시킨다.
- CVE-2026-87491은 컴파일된 Wasm을 덮어쓰고 네이티브 렌더러 코드를 실행한다.
- CVE-2026-87606은 내비게이션을 샌드박스된 팝업으로 리타게팅한다.
- 팝업은 실제 사용자 클릭 한 번을 받는다.
- CVE-2026-87575는 그 활성화를 내비게이션으로 잘못 귀속시킨다.
- Chrome은 렌더러 외부에서 기존 Evolution 메일 핸들러를 실행한다.
기타 참고 사항:
- V8은 런타임이 상당히 불안정하고 위아래로 움직이는 걸 좋아한다
- cage는 때때로 slide 때문에 스스로 정보를 유출할 수 있다 (js를 통한 Spectre 스타일 사이드 워칭)
- 일단 빠져나오면 렌더러는 렌더러일 뿐이니, 표준적으로 주변을 응시하며 점프를 찾아라
- 그냥 잘못 정렬된 권한을 찾고 대상에 따라 적당히 굴러가면 된다
칩셋:
- PKU 칩은 활주로 확률을 높이고 RWX 페이지를 생성할 수 있다, 그렇지 않으면 활주로를 수정해야 한다
python3 run.py vulnerable
python3 run.py fixed --attempts 1
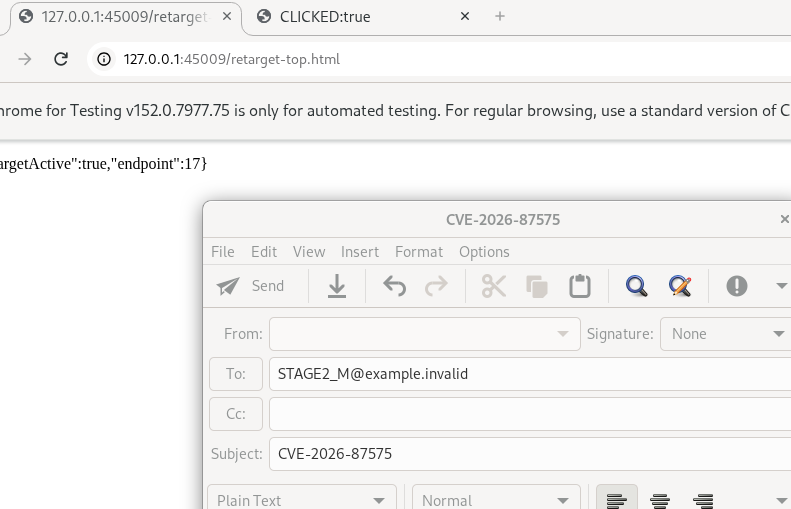
또한 Evolution에 0-day가 있고, 그냥 자기 자신에게 이메일로 파일을 추가할 수 있다