
 silentmesh-systems/lure
공격자를 드러내게 만드는 심어둔 자격 증명. 어떤 네트워크든 위한 무료 안전망: 기업 IT, 가정, 사무실, 은행, 병원, 공장. 열릴 때가 아니라 사용될 때 경고합니다. CLI, 로컬 대시보드, AI 에이전트용 MCP. Apache-2.0.



자신의 머신에서 1분 이내에 누군가를 잡아내는 모습을 직접 확인해 보세요:
git clone https://github.com/SilentMesh-Systems/Lure && cd Lure && python3 -m lure demo
SilentMesh의 Lure
공격자를 드러나게 만드는 심어둔 자격 증명. 가정용 라우터부터 데이터 센터까지, 모든 네트워크를 위한 조용한 안전망. 기만하되, 절대 방해하지 않습니다.
가정, 소규모 사무실, 기업 IT, 데이터 센터, 은행, 병원, 산업 플랜트 등 모든 네트워크에서 누구나 무료로 사용할 수 있는 자격 증명 미끼입니다.
공격자들은 흔히 탈취한 VPN이나 점프 호스트 로그인으로 침입한 뒤, 접근한 머신들에서 더 많은 저장된 비밀번호를 찾습니다. 관리자 데스크톱, 파일 공유, 홈 디렉터리, 오래된 이메일 등이 그 대상입니다. Lure는 공격자가 발견할 수 있도록 가짜 자격 증명을 심어둡니다. 누군가 이를 사용하려 하면, 어떤 파일이 발견되었고 어디에 심어두었는지 알려주는 경고를 받게 됩니다.
| 대상 | Lure가 도움이 되는 방식 |
|---|---|
기업 IT (기본 it 프로필) | 방화벽과 엔드포인트 도구 뒤의 안전망: 파일 서버의 미끼 스프레드시트, 관리자 데스크톱의 저장된 RDP 파일, 점프 호스트의 벤더 VPN 프로필. 첫 번째 비밀번호 사냥에서 경보가 울립니다 |
| 랜섬웨어 조기 경고 | 랜섬웨어 조직은 암호화하기 전 며칠 동안 자격 증명을 수집합니다. 첫날 사용된 미끼가 그 며칠을 되돌려 줍니다 |
| 분실한 노트북과 유출된 백업 | 도난당한 노트북, 백업 또는 메일함 내보내기 안의 미끼 파일은 누군가 사용하려 할 때, 심지어 몇 달 뒤에도 경고를 발생시킵니다. 교체된 미끼는 계속 경고하기 때문입니다 |
| 개발자 | 미끼 .git-credentials는 코드 접근을 위해 홈 디렉터리를 뒤지는 누구든 잡아냅니다. 실제 git이 이를 전송합니다 |
소규모 사무실 (office) | 회계 PC의 급여, Tally, HR 미끼. 보안 팀이 필요 없습니다: 웹훅으로 경고 하나만 받으면 됩니다 |
가정 (home) | Raspberry Pi를 리스너로, 가족 PC에 라우터, NAS, CCTV 미끼를 배치. Wi-Fi에서 비밀번호를 사냥하는 사람이 있으면 휴대폰으로 알림이 옵니다 |
은행, 병원, 플랜트 (bank, hospital, plant) | 코어 뱅킹, HIS 및 PACS, 또는 SCADA와 히스토리안 로그인을 해당 환경의 용어로 |
| MSSP 및 IT 서비스 기업 | 모든 고객을 위한 무료 통제 수단, syslog 또는 웹훅을 통해 고객의 SIEM으로 경고 전송 |
| 사고 대응 | 조사 도중 미끼를 심습니다. 미끼가 발동하면 공격자가 아직 내부에 있다는 뜻이며, 공격자의 경로가 어디로 이동했는지 보여줍니다 |
| 레드팀과 블루팀 | 레드팀이 미끼를 물었는가, 블루팀은 얼마나 빨리 발견했는가? |
| AI 에이전트 (MCP) | 에이전트가 매일 Lure를 점검하고, 미끼를 교체하고, 배치를 기록하고, 경고와 그 경로를 사고 노트로 전환합니다 |
| 교육 및 워크숍 | 노트북이나 Pi에서 10분 만에 라이브로 보여줄 수 있는 기만 |
아직 지원되지 않음: Azure 미끼 키, 호스팅 데모 리스너, macOS. AWS 미끼 키는 프리뷰입니다.
설치 단계 없음: 저장소를 클론하고 저장소 폴더에서 python3 -m lure로 실행하세요(또는 pip install .).
리스너 호스트를 선택하세요: IT 측에서 정당한 사용자가 로그인하지 않는 여분의 Linux 머신이나 VM이면 됩니다.
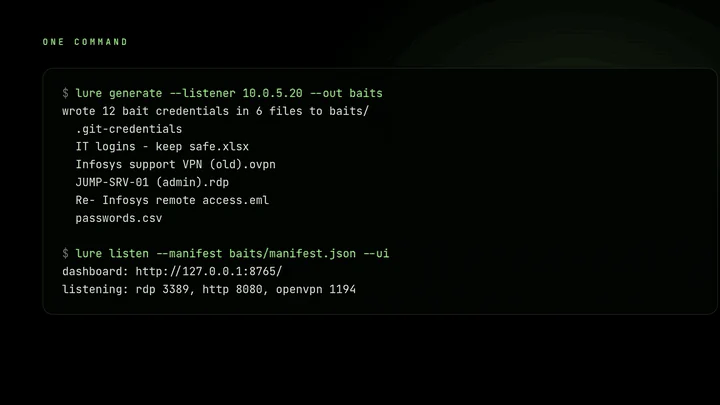
해당 호스트를 가리키도록 미끼 세트를 생성하세요:
python3 -m lure generate --listener 10.0.5.20 --out baits
이것은 믿을 수 있도록 작성된 여덟 개의 미끼 파일을 생성합니다:
| 미끼 | 겉모습 | 심을 위치 |
|---|---|---|
passwords_FINAL_v2.xlsx와 같은 스프레드시트 | "IT 지원팀"에서 몇 달 전에 만든 실제 통합 문서로, Notes 열, "임시" 공유 관리자 행("TODO: 감사 후 교체") 및 "이전 - 사용하지 마시오" 시트가 포함됨 | 파일 공유 또는 Documents 폴더 |
DO NOT DELETE - JUMP-SRV-01.rdp | 사용자 이름이 채워진 저장된 원격 데스크톱 연결 | 관리자 또는 엔지니어링 워크스테이션 데스크톱 |
Infosys support VPN (old).ovpn | 주석에 로그인이 있고 RDP 파일에 대한 힌트가 있는 공급업체 VPN 프로필 | 점프 호스트 또는 공급업체 노트북 공유 |
passwords.csv | 브라우저 비밀번호 내보내기 | Downloads 폴더 |
.git-credentials | git 자격 증명 저장소; 실제 git이 이 로그인을 전송함 | 홈 디렉터리 |
Re- Infosys remote access.eml | 임시 로그인을 유출하고 VPN 프로필과 스프레드시트를 가리키는 이메일 | 사서함 내보내기 또는 Documents 폴더 |
IT helpdesk - scan to set up VPN.png와 같은 QR 안내문 | 숨겨진 토큰이 포함된 URL을 여는 QR 코드. 스캔하면 경고가 발생함 | 게시판, 인쇄된 포스터 또는 공유 Pictures 폴더 |
bookmarks.html | 관리자 콘솔이 포함된 내보낸 브라우저 즐겨찾기 파일로, 하나에는 토큰이 있음 | 관리자의 브라우저 프로필 또는 Documents 폴더 |
manifest.json | 어떤 사용자 이름이 어떤 미끼에 속하는지 (비밀번호 없음). 네트워크에 두지 마십시오. | 리스너 호스트에만 |
이름, 공급업체 및 날짜는 실행할 때마다 변경됩니다. 사용자 이름은 실제 계정처럼 보이며(r.patil_adm, svc_vcenter2, vendor.infosys), 절대 무작위 문자열이 아니며, 파일은 몇 주 또는 몇 달 전 날짜로 소급 설정됩니다. 미끼들은 서로를 가리키므로, 각각 발견될 때마다 다음 미끼가 더 설득력 있게 됩니다.
--profile it(기본값: NAS, vCenter, 인트라넷), office(급여, Tally, HR), home(라우터, NAS, CCTV, 가정용 Raspberry Pi용), bank(코어 뱅킹, 결제 스위치), hospital(HIS, PACS, 검사실) 또는 plant(SCADA, 히스토리언, MES)로 해당 장소에 맞는 어휘를 선택하십시오. 또는 직접 가져오십시오: profiles/legal.json(또한 education.json, retail.json)을 복사하고 시스템, 공급업체 및 문구를 변경한 후 --profile my-org.json으로 파일을 전달하십시오. 새로운 프로필이 포함된 풀 리퀘스트를 환영합니다.
심은 후에는 각 미끼가 정확히 어디에 있는지 기록하여 경고에서 이를 알릴 수 있도록 하십시오:
python3 -m lure record jump-host.rdp "ENG-WS-07:C:\Users\eng\Desktop"
python3 -m lure record passwords.xlsx "\\files01\engineering"
여러 위치에 VPN 프로필을 심을 계획인가? --vpn-count 3으로 위치마다 하나씩 생성하라. 각 프로필은 자체 리스너 포트를 가지므로, VPN 로그인 자체는 암호화되어 있더라도 경보에서 정확한 파일명을 알려준다.
lure rotate로 전체 세트를 주기적으로 교체하라. 새로운 미끼가 작성되고, 이전 파일은 retired/로 이동하며, 이전 자격 증명은 매니페스트에 그대로 남는다. 이전에 이를 탈취한 사람도 여전히 경보를 발생시키기 때문이다.
최신 상태로 유지하라. cron으로 매월 교체하거나, AI 에이전트에게 MCP를 통해 수행하도록 요청하라:
# crontab -e : 03:00 on the 1st of every month
0 3 1 * * cd /opt/lure && python3 -m lure rotate --manifest baits/manifest.json && systemctl restart lure-listen
그런 다음 baits/에 나열된 새 파일을 다시 심습니다.
리스너 호스트에서 리스너를 실행합니다:
python3 -m lure listen --manifest baits/manifest.json \
    --webhook https://your-alerts.example/hook --syslog 10.0.1.5:514
RDP(3389), HTTP(8080), OpenVPN(1194)에서 수신 대기합니다. 1024 미만의 포트를 바인딩할 필요는 없습니다.
테스트합니다. 다른 머신에서 .rdp 미끼를 열고 연결을 시도합니다. 다음과 같은 경고가 하나 표시되어야 합니다:
{"severity": "high", "service": "rdp", "source": "10.0.7.31:51544",
 "username": "r.patil_adm", "bait_file": "DO NOT DELETE - JUMP-SRV-01.rdp",
 "planted_on": "an admin or engineering workstation desktop",
 "location": "FIN-WS-07:C:\\Users\\admin\\Desktop",
 "why": "a bait credential was used: someone found and tried it"}
공격자는 리스너 대신 실제 VPN, Active Directory, SSH 또는 웹 로그인에 미끼 로그인 정보를 입력할 수 있습니다. Lure는 해당 시스템의 로그를 감시하여 미끼 사용자 이름이 나타나면 경고할 수 있습니다:
python3 -m lure watch /var/log/auth.log /var/log/openvpn.log --manifest baits/manifest.json
# or alongside the listener:
python3 -m lure listen --manifest baits/manifest.json --watch /var/log/auth.log
일반 텍스트 로그는 무엇이든 읽습니다: Linux 인증 로그, VPN 및 RADIUS 로그, 웹 서버 로그, 또는 syslog로 전달되거나 wevtutil qe Security /f:text로 내보낸 Windows 보안 이벤트(실패한 로그온 4625 및 4771에는 사용자 이름이 포함됨). DOMAIN\ 부분이 있든 없든 전체 계정 이름만 일치합니다.
NS 레코드를 사용하여 여분의 하위 도메인을 리스너 호스트에 위임한 다음(예: backup.example.com):
python3 -m lure generate --listener 10.0.5.20 --out baits --dns-zone backup.example.com
python3 -m lure listen --manifest baits/manifest.json      # also answers DNS on UDP 53
스프레드시트와 이메일은 그다음 \\vault16.backup.example.com\backup 같은 오래된 백업 공유를 언급합니다. 이에 접근하려는 사람은 어떤 도구를 쓰든 여러분의 리스너에서 끝나는 DNS 조회를 수행하게 되고, 여러분은 높은 등급의 경보를 받습니다. 여러분의 존 외부에 있는 이름은 거부됩니다.
python3 -m lure aws create --manifest baits/manifest.json --aws-profile my-admin
python3 -m lure aws watch  --manifest baits/manifest.json --aws-profile my-admin
create는 권한이 없는 IAM 사용자와 액세스 키를 생성하고, 이를 담은 aws credentials (backup job).txt를 작성합니다. 이 키로는 아무것도 할 수 없습니다. 누군가 이 키를 사용하려 하면 CloudTrail에 기록되는 거부된 AWS 호출이 발생하며, watch는 CloudTrail의 무료 이벤트 기록(보통 5~15분 지연)을 폴링하여 경고합니다. IAM 사용자, 키, CloudTrail 이벤트 기록에는 비용이 들지 않습니다.

