

허니팟(honeypot)은 잠재적인 보안 위협을 탐지, 분석 및 대응하기 위해 의도적으로 공격자에게 취약하게 남겨둔 컴퓨터 시스템 또는 네트워크입니다. 허니팟의 목표는 악의적인 행위자가 사용하는 전술, 기법, 절차에 대한 정보를 수집하여 전반적인 네트워크 보안을 개선하는 데 도움을 주는 것입니다.
alt text
향상된 위협 인텔리전스: 허니팟은 공격자의 전술, 기법, 절차(TTPs)에 대한 귀중한 통찰력을 제공하여 보안 팀이 방어 체계를 개선하도록 돕습니다.
조기 탐지 및 대응: 허니팟은 공격을 조기에 탐지하여 신속한 대응과 위협 완화를 가능하게 합니다.
공격 표면 감소: 허니팟의 취약점과 잘못된 구성을 식별함으로써 조직은 공격 표면을 줄이고 공격의 확산을 방지할 수 있습니다.
허니팟을 구축하는 것은 위협 인텔리전스, 취약점 탐지, 네트워킹을 포함한 다양한 영역에서 지식을 쌓을 수 있는 훌륭한 방법이었습니다. 허니팟에서 수집한 데이터를 분석함으로써 공격자의 전술과 기법에 대한 통찰력을 얻을 수 있고, 이를 바탕으로 PoC를 만들 수 있습니다. 이는 새로운 0day가 알려졌을 때 특히 유용합니다.
위협 인텔리전스에 유용할 뿐만 아니라 조직의 보안 태세를 개선하고, 향후 공격을 예방하며, 전반적인 시스템 성능을 향상시키는 데도 도움이 될 것입니다.
저는 핵심 인프라와 완전히 분리된 Debian 12 16GB RAM / 6vCPU 코어 클라우드 서버에서 tpot을 실행하고 있습니다. 설치는 상당히 간단했습니다. 여기에서 찾을 수 있는 단일 스크립트를 실행한 다음 시스템을 재부팅하기만 하면 됩니다.
시스템이 다시 온라인 상태가 되면 포트 64297에서 관리자 패널에 접근할 수 있고 포트 64295에서 SSH 연결이 가능합니다. 시스템이 다시 온라인 상태가 된 후 모든 도커 컨테이너가 로드되는 데 시간이 걸릴 수 있다는 점에 유의하세요. 로드가 완료되면 sudo docker ps를 실행했을 때 아래와 같이 표시됩니다:
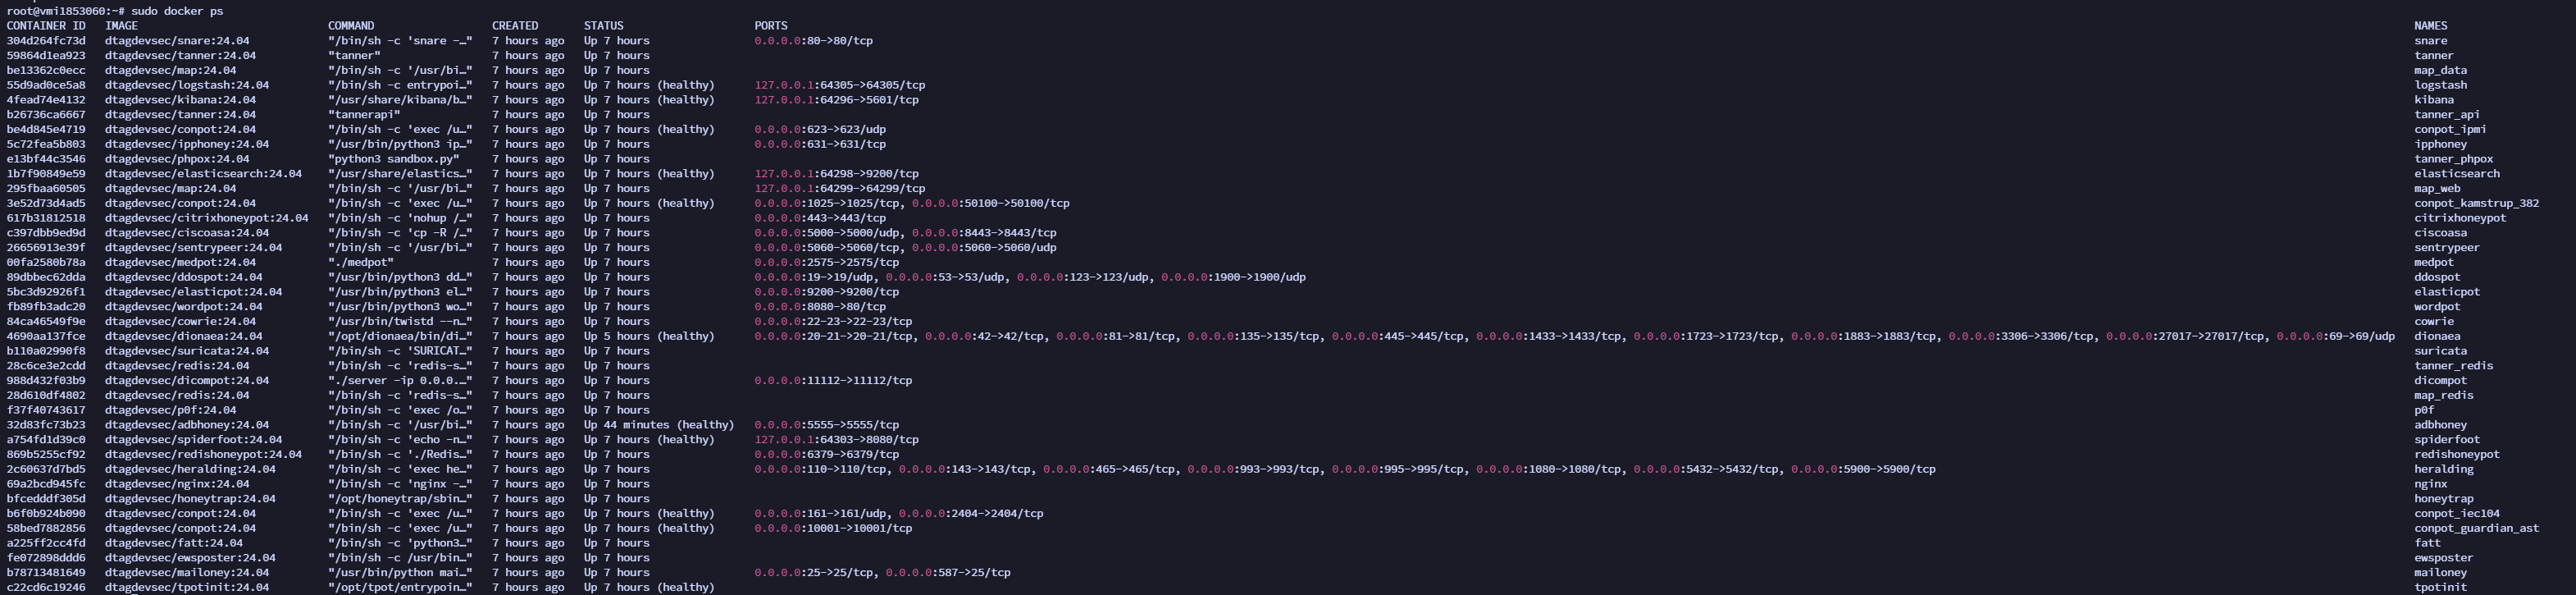

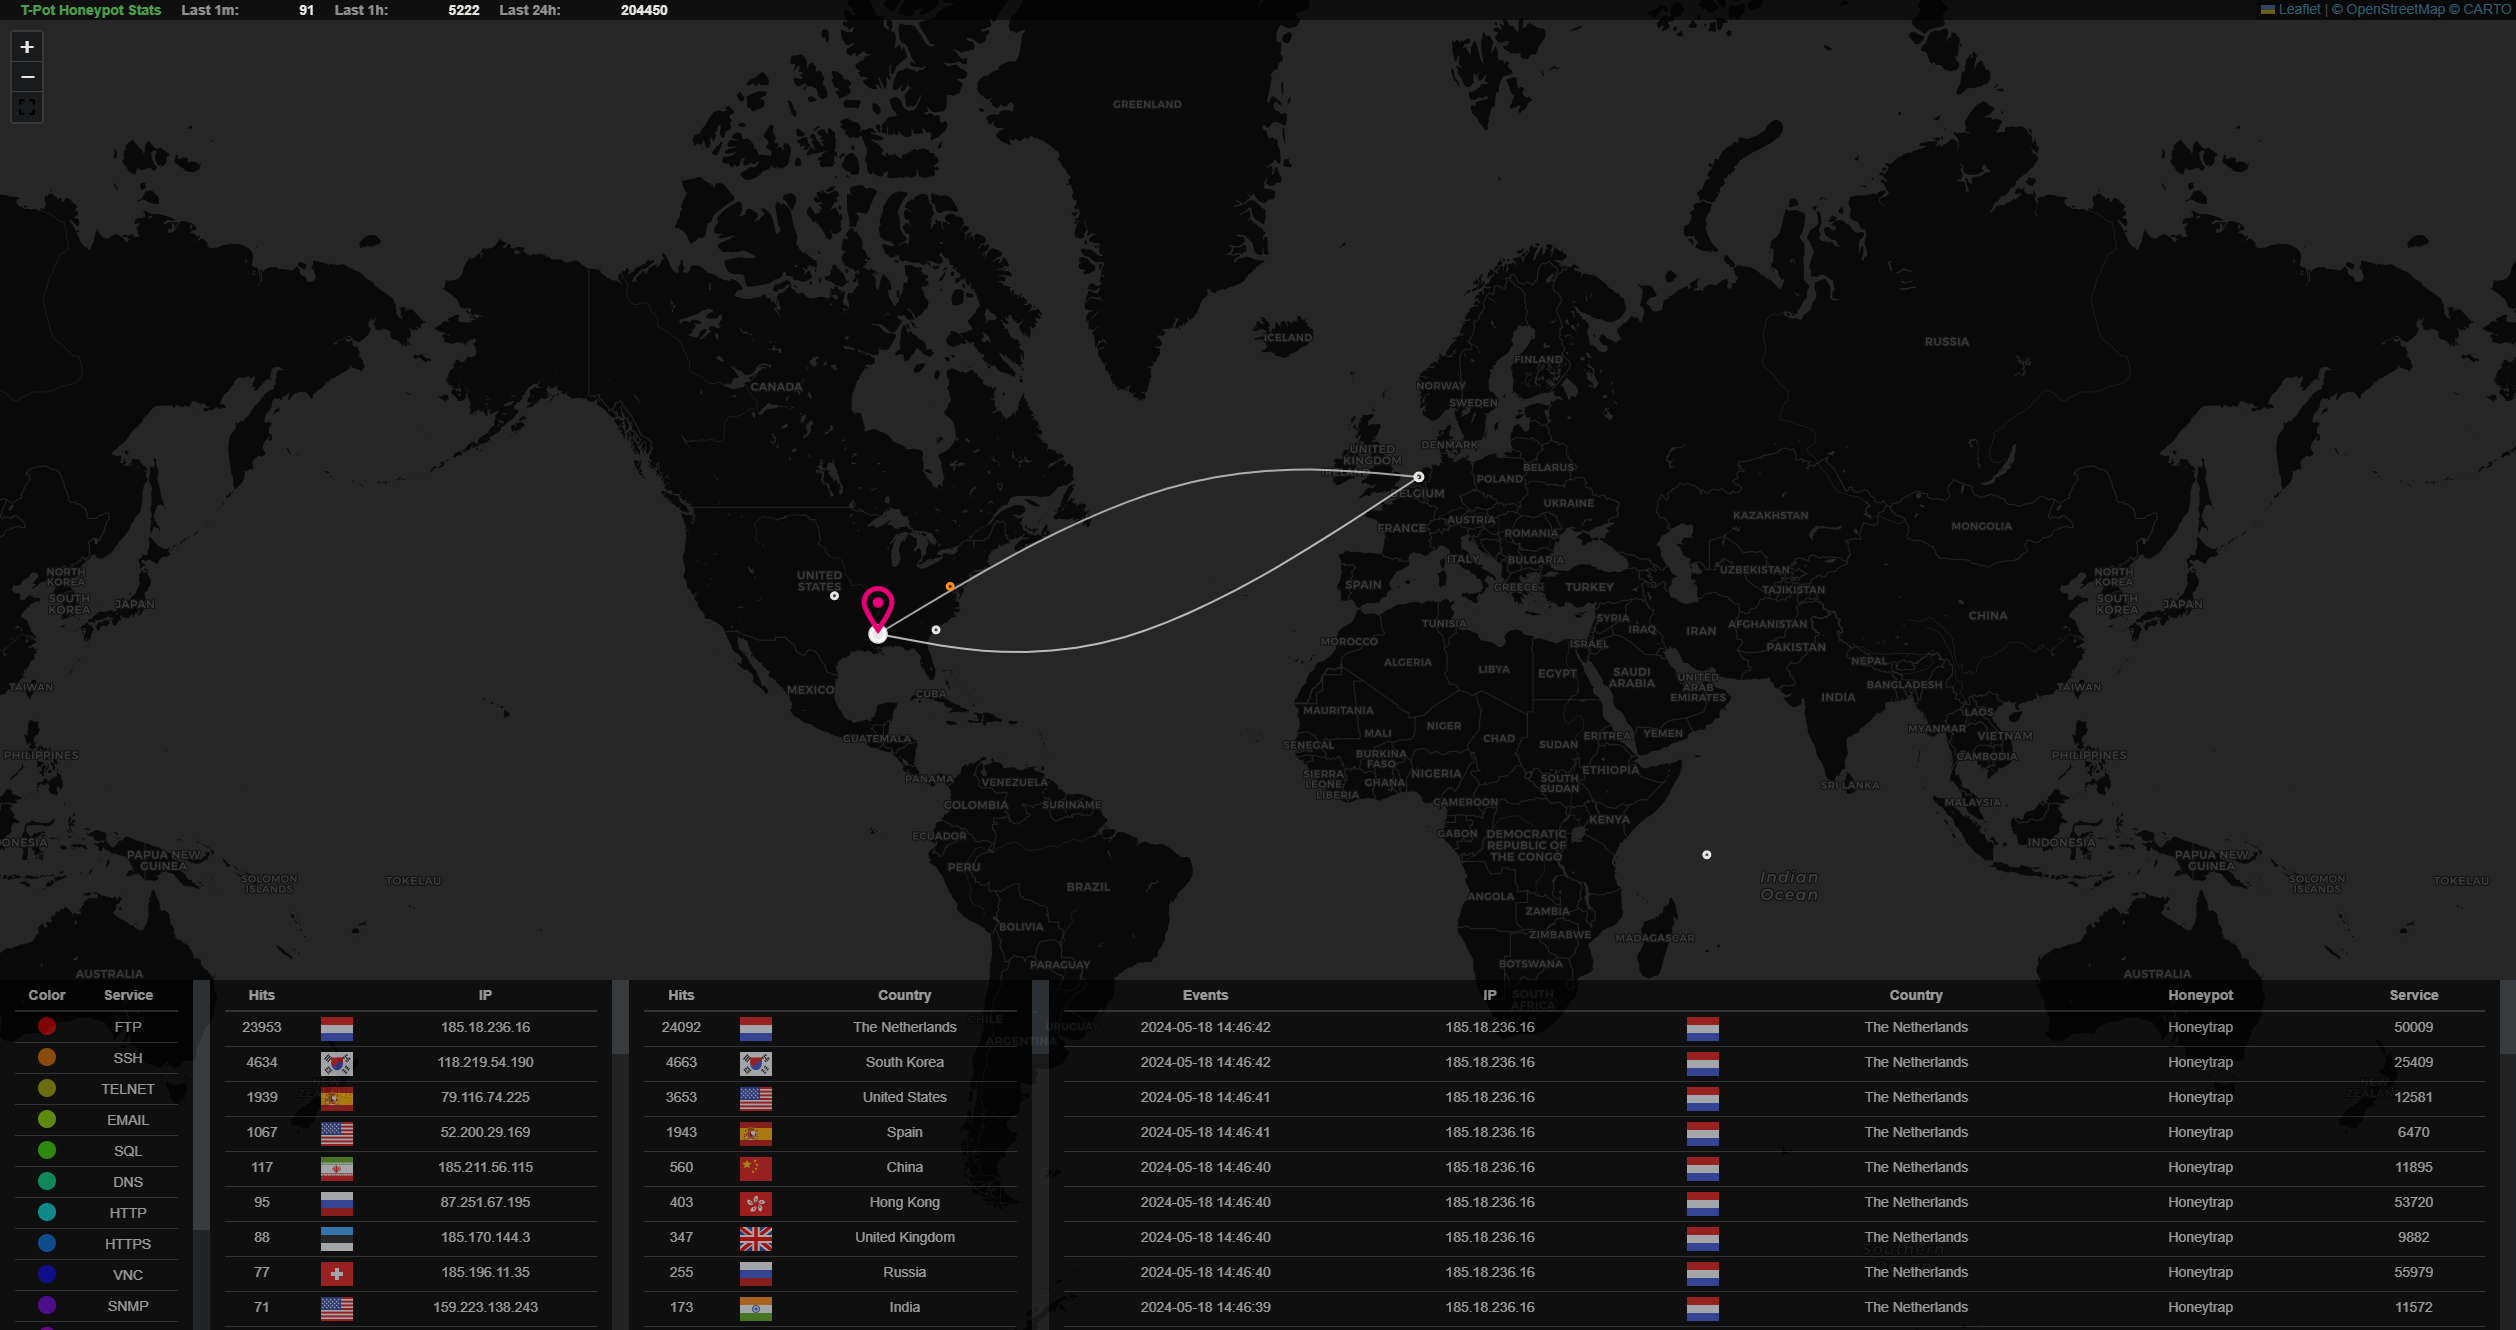
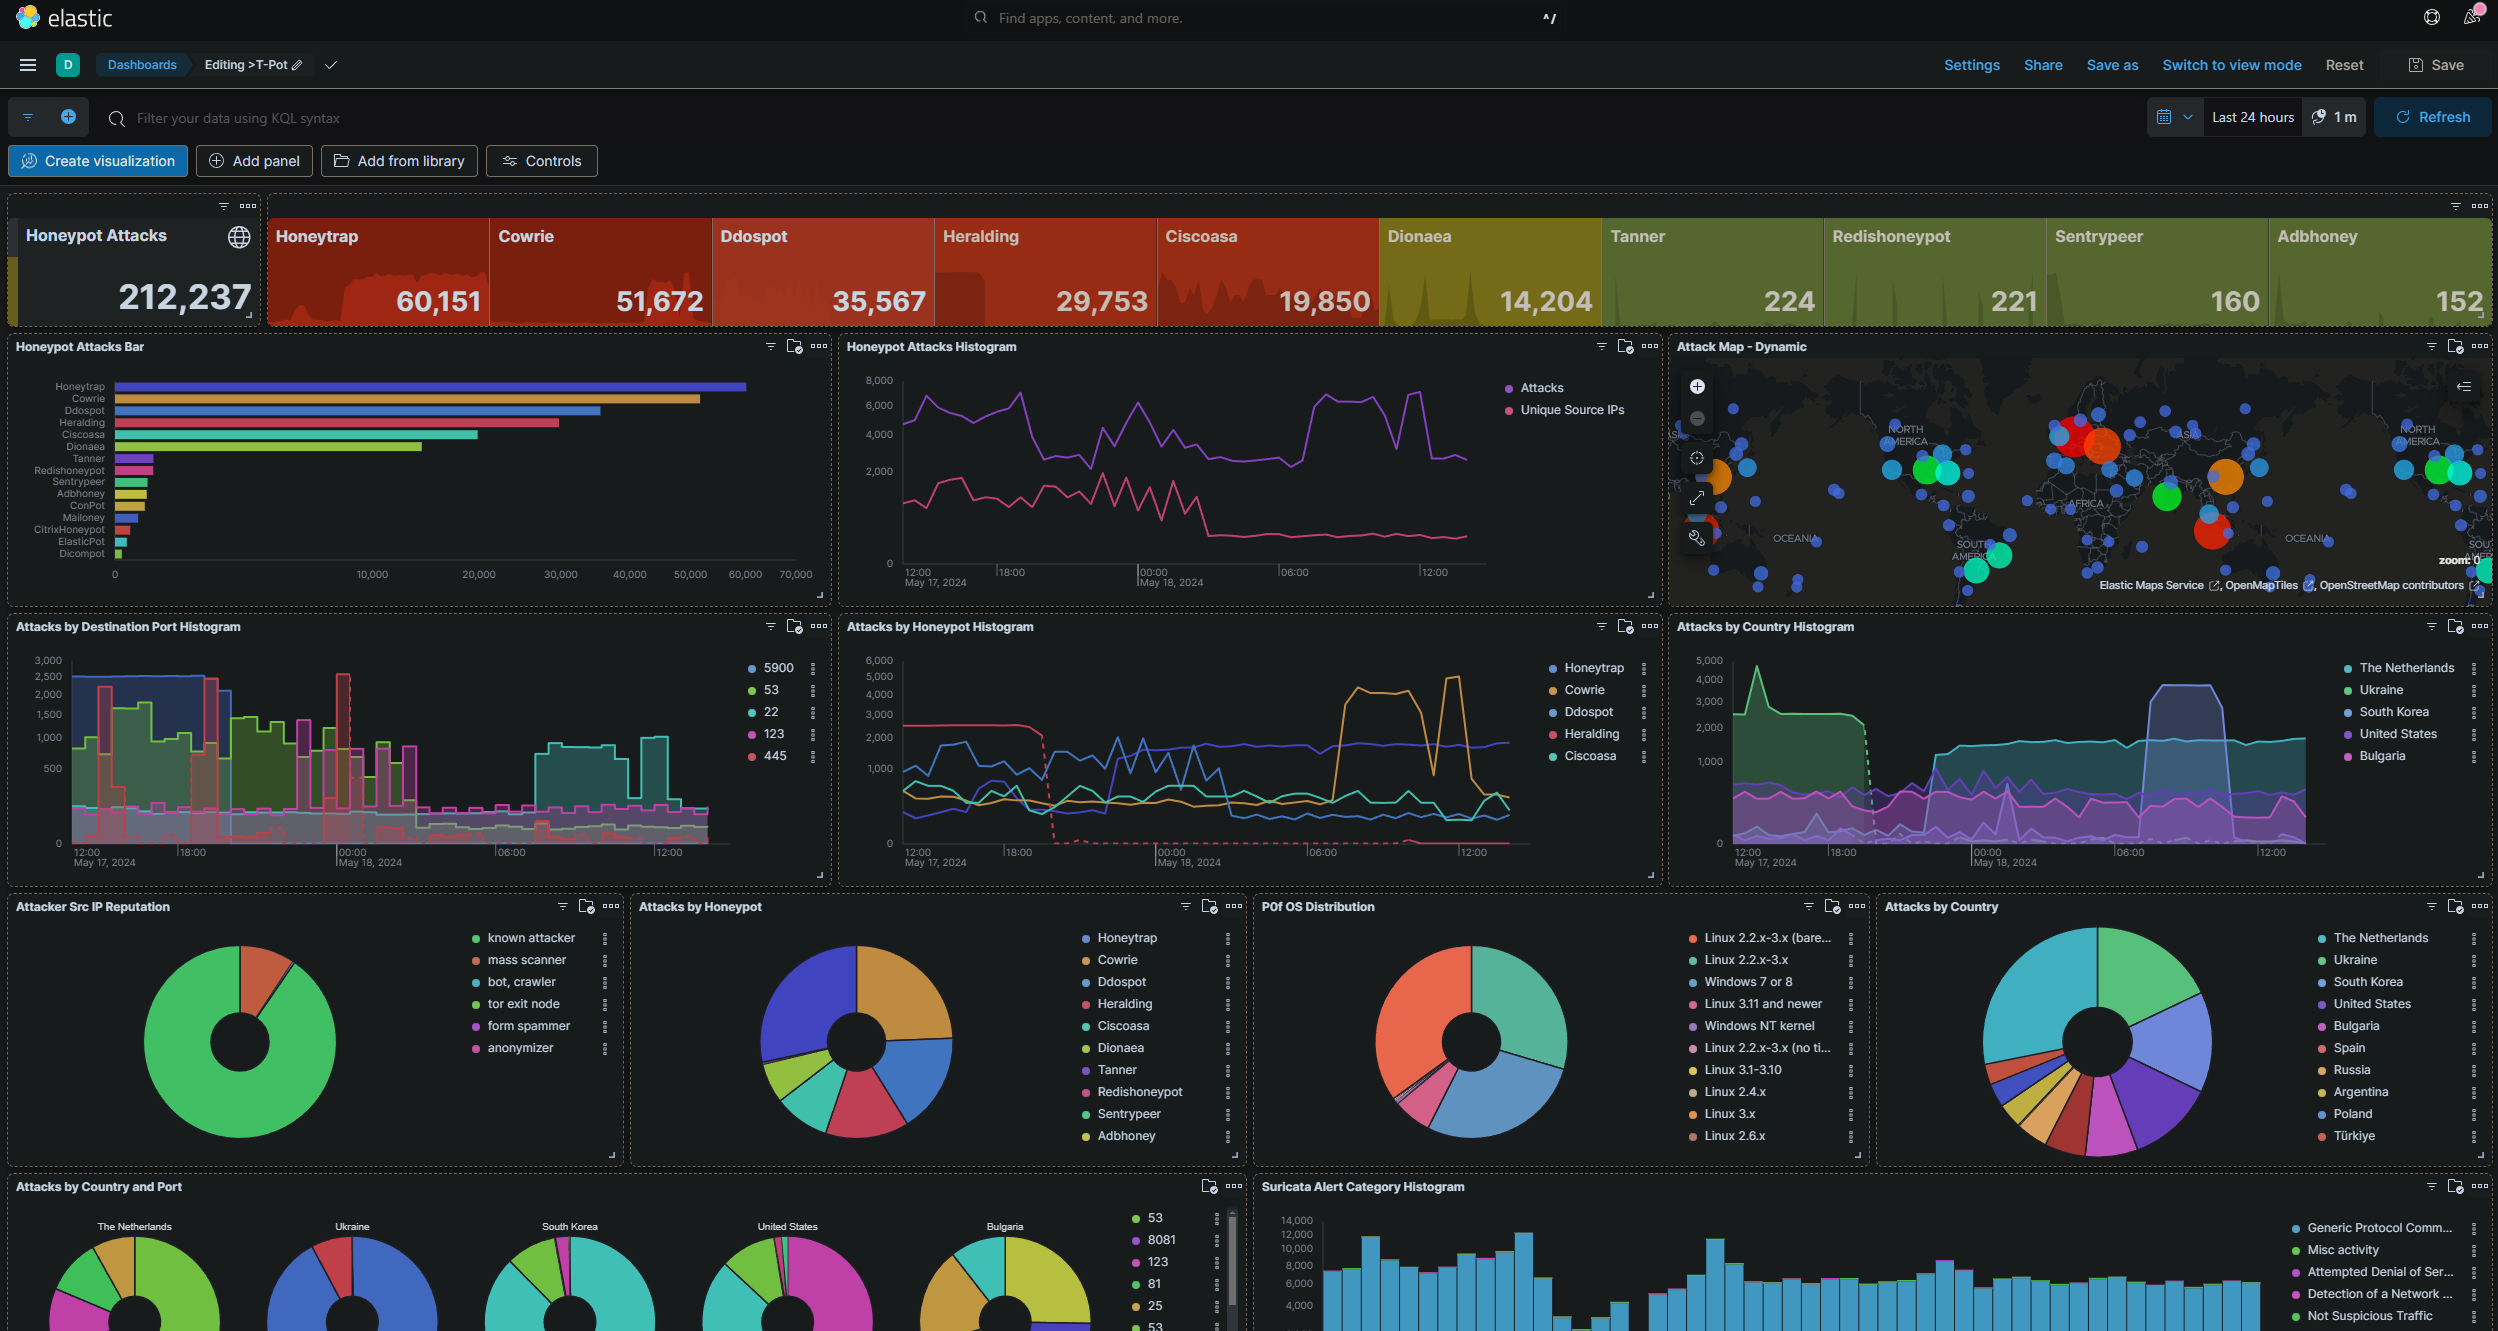
로그는 tpotce/data 폴더에서 가져올 수 있습니다.
이 저장소에는 Elastic에서 수집한 상위 500개의 악성 IP를 집계하여 파일로 보내는 GH Action을 만들었습니다. 이 파일을 기반으로 이러한 IP를 Talos CTI와 같은 일반적인 위협 인텔리전스 사이트에 제출하고 bad-reputation으로 표시하는 새 워크플로우를 만들 계획입니다.
탐지된 모든 악성 IP 목록은 여기에서 확인할 수 있습니다.
어떤 이유로든 tpot 허니팟을 탐지하고 싶다면 여기에 탐지 방법을 만들어 두었습니다. 이 스크립트를 실행하려면 몇 가지 전제 조건이 있습니다:
nuclei -u https://host.com -t honeypot-detection.yaml질문이 있으시면 Signal 또는 이메일([email protected])로 연락해 주세요.
제 작업을 지원하고 싶다면 Buy Me a Coffee를 통해 자유롭게 기부해 주세요 — 여러분의 지원은 큰 힘이 되며 진심으로 감사드립니다!

