 rvn0xsy/red-tldr
레드팀 명령어 및 기술을 위한 오프라인 전체 텍스트 검색 도구로, MITRE ATT&CK 매핑, 퍼지 매칭, AI 비서 통합을 위한 내장 MCP 서버를 갖추고 있습니다.



red-tldr은 경량의 레드팀 명령어 조회 도구입니다. 숙련된 레드팀 운영자가 필요한 명령어, 기술, 핵심 사항을 빠르게 찾을 수 있도록 도와줍니다. 마치 공격 보안을 위해 제작된 man 명령어와 같습니다.
v0.5.0부터 red-tldr은 내장 MCP 서버도 함께 제공하므로, Claude Desktop 및 Cursor와 같은 AI 어시스턴트가 레드팀 지식 베이스를 직접 쿼리할 수 있습니다.
일상적인 레드팀 업무에서는 수백 개의 명령어를 외워야 하며, 보통 처음 몇 글자만 기억합니다. 문서나 검색 엔진을 뒤지는 것은 느리고 잡음이 많습니다. red-tldr은 사용자가 제어하는 선별된 데이터베이스에서 즉각적이고 오프라인이며 결정론적인 답변을 제공합니다.
text (컬러 터미널), json, markdown$ brew install red-tldr
# AUR: https://aur.archlinux.org/packages/red-tldr
$ sudo pacman -S red-tldr
$ git clone https://github.com/Rvn0xsy/red-tldr
$ cd red-tldr
$ go build
Releases에서 다운로드하세요.
$ tar -zxvf red-tldr_latest_linux_amd64.tar.gz
$ ./red-tldr
red-tldr을 PATH에 추가하는 것이 좋습니다.
# 키워드 검색
$ red-tldr mimikatz

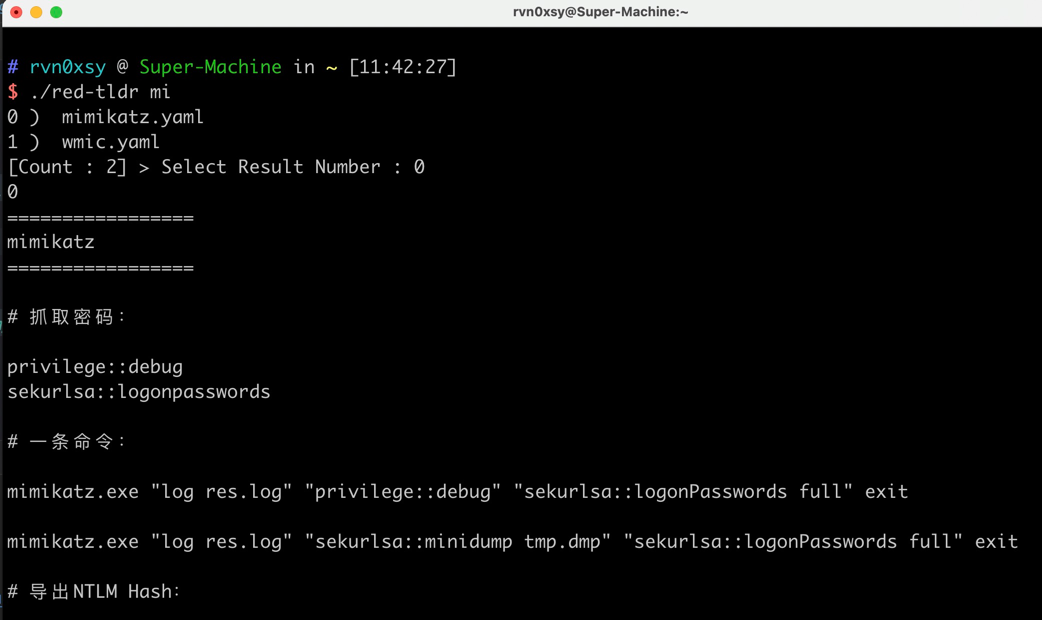
# 퍼지 매칭 — 몇 글자만 입력
$ red-tldr mi

여러 결과가 나오면 번호로 선택합니다.
# JSON 출력
$ red-tldr mimikatz -f json

# Markdown 출력
$ red-tldr mimikatz -f markdown
# 로컬 인덱스 재구축 (JSON + Bleve)
$ red-tldr update

# GitHub에서 최신 데이터베이스 다운로드
$ red-tldr upgrade
red-tldr에는 AI 어시스턴트에 레드팀 지식 베이스를 노출하는 내장 MCP 서버가 포함되어 있습니다.
| 도구 | 설명 |
|---|---|
search_redteam_commands | 키워드, 플랫폼, 카테고리, 전술 또는 기법으로 명령어 검색 |
get_command_details | 특정 명령어 항목의 전체 세부 정보 가져오기 |
list_techniques | 데이터베이스에서 사용 가능한 MITRE ATT&CK 기법 목록 표시 |
$ red-tldr serve
Claude Desktop 설정(claude_desktop_config.json)에 추가:
{
  "mcpServers": {
    "red-tldr": {
      "command": "red-tldr",
      "args": ["serve"]
    }
  }
}
$ red-tldr serve --http --addr localhost:8080 --endpoint /mcp
기본 설정 경로: ~/.red-tldr/config.toml
[red-tldr]
  index-update = false
  github-update = false
  path = ""
  color = true
| 항목 | 설명 | 타입 |
|---|---|---|
| index-update | 검색 시 인덱스 자동 재구축 | Bool |
| github-update | GitHub에서 데이터베이스 자동 다운로드 | Bool |
| path | 데이터베이스 저장 경로 | String |
| color | 컬러 터미널 출력 | Bool |
각 항목은 red-tldr-db 저장소의 YAML 파일입니다. 향상된 형식(v0.5.0+)은 하위 호환성을 유지하면서 추가 필드를 지원합니다.
name: mimikatz-sekurlsa
tags:
  - mimikatz
  - credentials
  - lsass
data: |
  # Mimikatz Sekurlsa
privilege::debug sekurlsa::logonpasswords
category: credential-access
platforms:
- windows
mitre_attack:
tactics:
  - credential-access
techniques:
  - T1003.001
metadata:
author: Rvn0xsy
confidence: high
related:
- mimikatz-dpapi
모든 새 필드(category, platforms, mitre_attack, metadata, related)는 선택 사항입니다. 기존 YAML 파일은 수정 없이 계속 작동합니다.
기여를 환영합니다!







