
 rub-nds/johnny-you-are-fired
USENIX 간행물을 위한 아티팩트입니다.

USENIX 논문의 아티팩트 | 전체 논문 여기
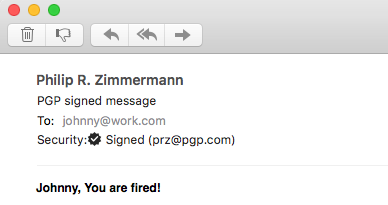
OpenPGP와 S/MIME는 이메일을 암호화하고 디지털 서명하기 위한 두 가지 주요 표준이다. 디지털 서명은 메시지의 진위성과 무결성을 보장하기 위한 것이다. 이 연구에서 우리는 OpenPGP 및 S/MIME 이메일 서명 검증의 다양한 구현에 대한 실질적인 위조 공격을 다섯 가지 공격 클래스로 보여준다: (1) 우리는 S/MIME 컨테이너 형식의 엣지 케이스를 분석한다. (2) 우리는 가장 널리 사용되는 OpenPGP 구현인 GnuPG API의 인밴드 시그널링을 악용한다. (3) 우리는 부분적으로 서명된 메시지에 대한 이메일 클라이언트의 처리를 남용하는 MIME 래핑 공격을 적용한다. (4) 우리는 서명된 메시지와 발신자 신원 간의 바인딩에서의 약점을 분석한다. (5) 우리는 UI 리드레싱 공격에 대해 이메일 클라이언트를 체계적으로 테스트한다.
우리의 공격은 테스트한 OpenPGP 지원 이메일 클라이언트 20개 중 14개와 S/MIME 서명을 지원하는 이메일 클라이언트 22개 중 15개에서 임의의 메시지에 대한 디지털 서명 스푸핑을 가능하게 한다. 이 공격들이 디지털 서명의 기반이 되는 암호화 프리미티브를 대상으로 하지는 않지만, OpenPGP 및 S/MIME 이메일 애플리케이션의 실제 보안에 대한 우려를 제기한다. 마지막으로, 우리는 이러한 공격에 대응하기 위한 완화 전략을 제안한다.
CMS 공격. Cryptographic Message Syntax(CMS)는 X.509 공개 키 인프라 내에서 서명되고 암호화된 메시지를 위한 다재다능한 표준이다. 우리는 모순되거나 비정상적인 데이터 구조를 가진 이메일 처리에서 결함을 발견했다.
GPG API 공격. GnuPG는 가장 널리 사용되는 OpenPGP 구현이지만, 서명 검증을 위한 매우 제한된 명령줄 인터페이스만 제공한다. 이 인터페이스는 인젝션 공격에 취약했다.
MIME 공격. 이메일 본문은 개념적으로 MIME 트리이지만, 일반적으로 트리에는 서명된 리프(leaf)가 하나만 있다. 우리는 클라이언트가 다른 부분에서 관련 없는 서명을 검증하는 동안 서명되지 않은 텍스트를 표시하도록 속이는 비표준 MIME 트리를 구성한다.
ID 공격. 이 공격 클래스의 목표는 조작된 이메일이 실제로는 공격자에 의해 서명되었음에도 불구하고 메일 헤더에 위치한 신뢰할 수 있는 통신 상대방의 신원(ID)으로부터의 유효한 서명을 표시하는 것이다.
UI 공격. 이메일 클라이언트는 사용자 인터페이스(UI)에 일부 보안 표시기, 예를 들어 봉인이 찍힌 편지를 표시하여 유효한 서명을 나타낸다. 그러나 여러 클라이언트는 HTML, CSS 및 기타 포함된 콘텐츠를 사용하여 중요한 UI 요소를 모방하는 것을 허용한다.


