Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Get-AppLockerEventlog — Win-Event 로그를 파싱하여 Applocker 이벤트 로그를 가져오는 레포지토리입니다. | Kitploit

도구/GitHubGitHub/romaissaadjailia/get-applockereventlog
ForensicsThreat IntelligenceIncident ResponseLog Analysis
GitHubromaissaadjailia/get-applockereventlog

Get-AppLockerEventlog

Win-Event 로그를 파싱하여 Applocker 이벤트 로그를 가져오는 레포지토리입니다.

저장소 보기
공유
293304년 전Kitploit 검토 완료

Get-AppLockerEventlog

설명

이 스크립트는 Win-Event 로그의 모든 채널을 파싱하여 AppLocker 관련 로그를 추출합니다. 이 스크립트는 포렌식, 위협 헌팅 또는 문제 해결을 위해 이벤트와 관련된 모든 중요한 정보를 수집합니다. 다음은 Win-Event에서 가져오는 로그입니다:

  • EXE 및 DLL,
  • MSI 및 Script,
  • Packaged app-Deployment,
  • Packaged app-Execution.

출력:

  • 결과가 화면에 표시됩니다. all

  • 그리고 결과는 CSV 파일(AppLocker-log.csv)로 저장됩니다. csv
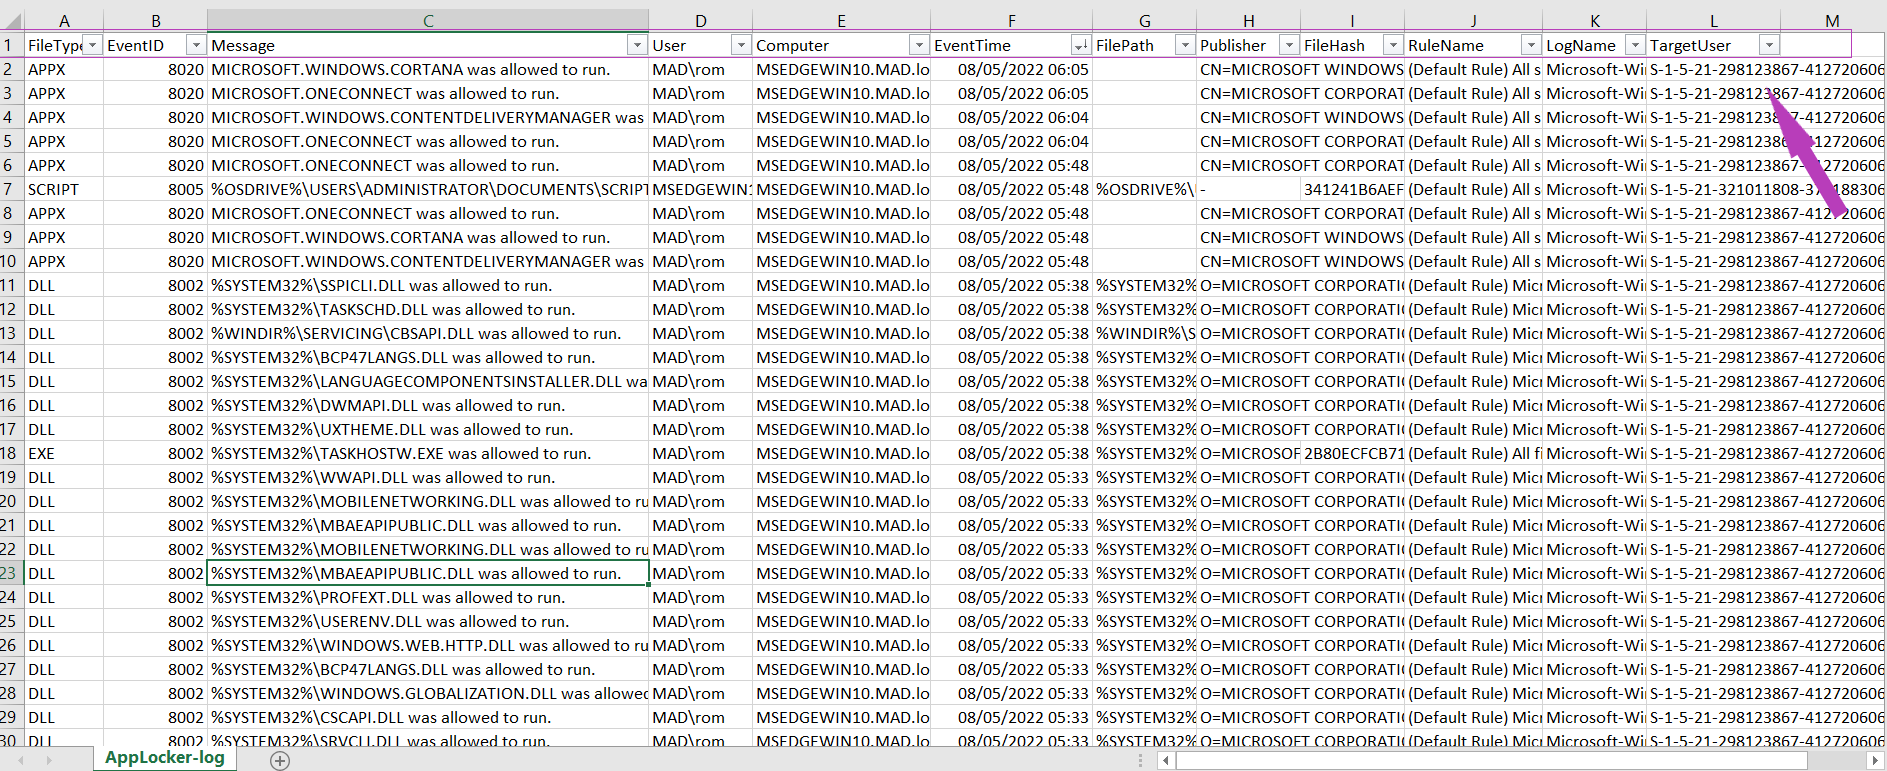
이 스크립트로 얻을 수 있는 유용한 핵심 정보는 다음과 같습니다:

  • FileType,
  • EventID,
  • Message,
  • User,
  • Computer,
  • EventTime,
  • FilePath,
  • Publisher,
  • FileHash,
  • Package,
  • RuleName,
  • LogName,
  • TargetUser.

매개변수

HunType

이 매개변수는 관심 있는 이벤트 유형을 지정합니다. 이 매개변수에는 04개의 값이 있습니다:

1. All

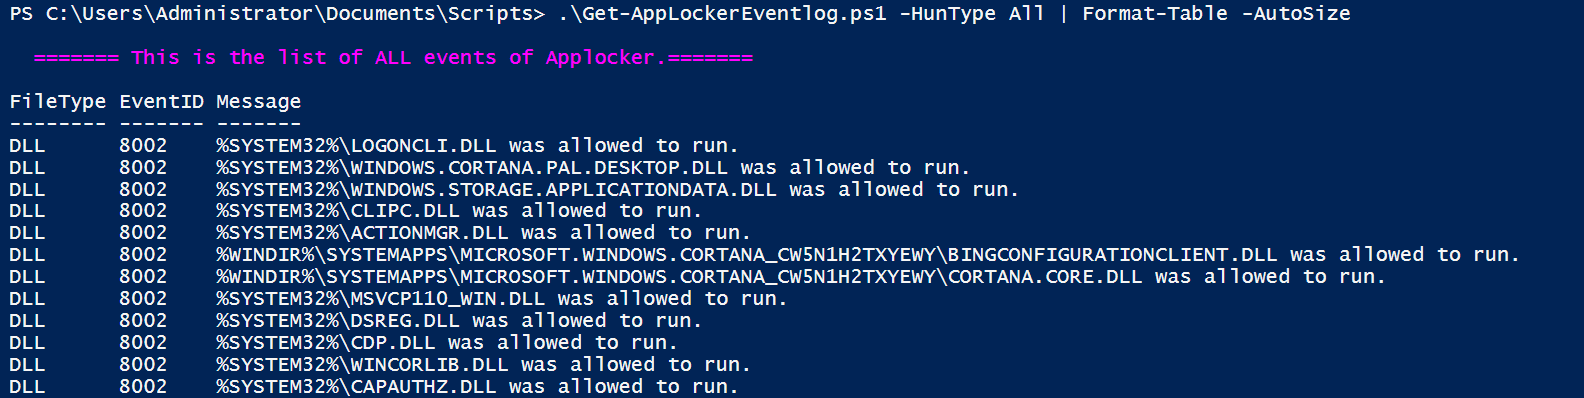
위협 헌팅, 포렌식 또는 문제 해결에 유용한 모든 AppLocker 이벤트를 가져옵니다. 기본값입니다.

.\Get-AppLockerEventlog.ps1 -HunType All
all

2. Block

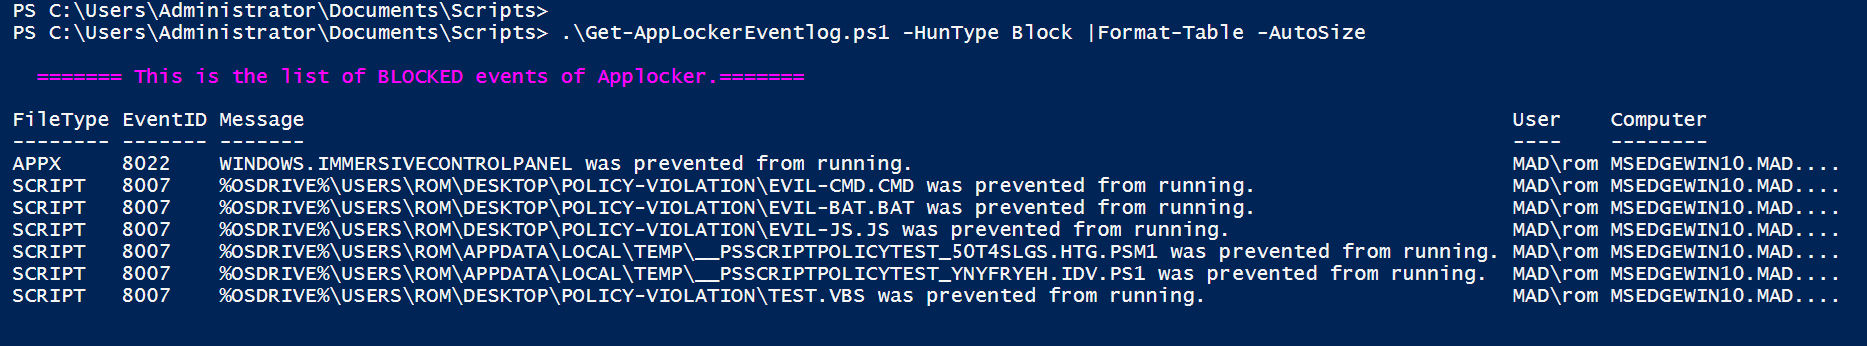
AppLocker가 애플리케이션을 차단하는 동작에 의해 트리거된 모든 이벤트를 가져옵니다. 이 유형은 위협 헌팅 또는 포렌식에 중요하며, 악의적인 시도를 나타내거나 방어 메커니즘을 회피하려는 사전 악의적 활동의 좋은 지표가 될 수 있으므로 우선순위가 높습니다.

.\Get-AppLockerEventlog.ps1 -HunType Block | Format-Table -AutoSize
Block

3. Allow

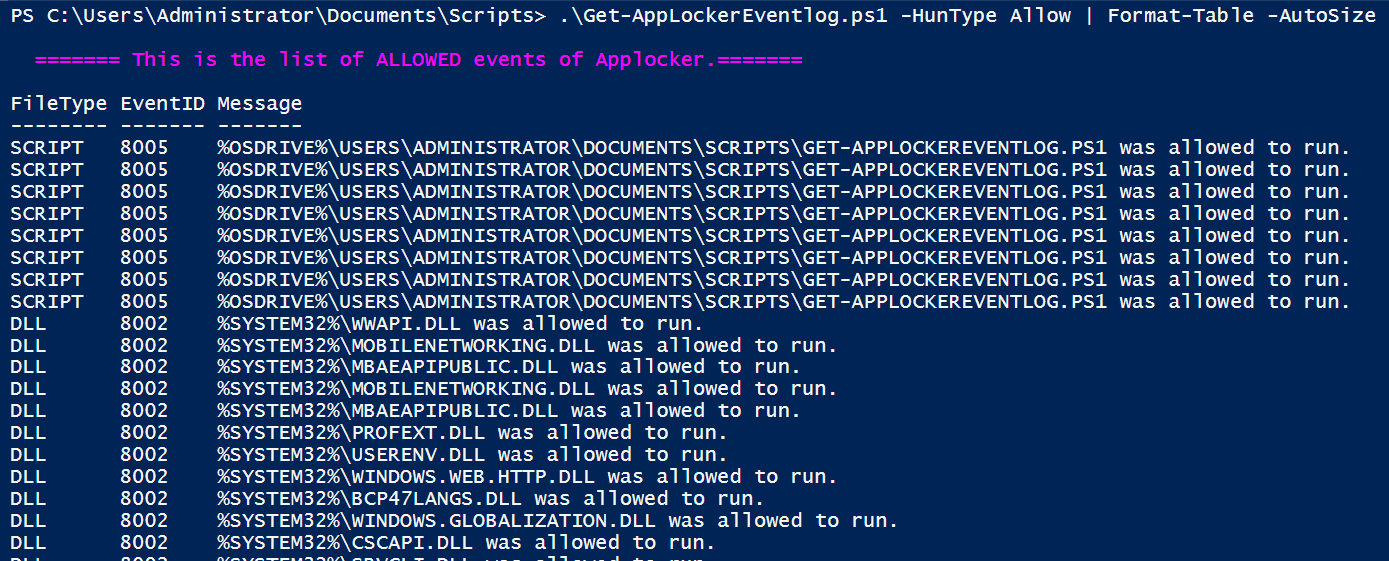
AppLocker가 애플리케이션을 허용하는 동작에 의해 트리거된 모든 이벤트를 가져옵니다. 위협 헌팅 또는 포렌식의 경우, 우회 또는 구성 오류를 탐지하기 위해 허용된 애플리케이션도 모니터링해야 합니다.

.\Get-AppLockerEventlog.ps1 -HunType Allow | Format-Table -AutoSize
Allow

4. Audit

강제 모드가 활성화된 경우 AppLocker가 애플리케이션을 차단했을 때 생성된 모든 이벤트를 가져옵니다(감사 모드). 위협 헌팅 또는 포렌식의 경우, 이는 구성 오류, 관리자가 모드를 전환하지 않은 태만, 또는 감사(튜닝) 단계에서 발생한 악의적인 행동을 나타낼 수 있습니다.

 .\Get-AppLockerEventlog.ps1 -HunType Audit

참고 자료

AppLocker를 더 잘 이해하려면:

  • Blue Team을 위한 AppLocker 깊이 파헤치기 — Part 1

  • https://docs.microsoft.com/en-us/windows/security/threat-protection/windows-defender-application-control/applocker/using-event-viewer-with-applocker

기여하기

이 프로젝트는 기여와 제안을 환영합니다.

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    369
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    282

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →