
 remipelloux/galaxycrash
CVE-2026-43284를 통한 Samsung Galaxy 기기용 임시 루트 — DirtyFrag의 안정성 포크. 재부팅하면 원상 복구됩니다.

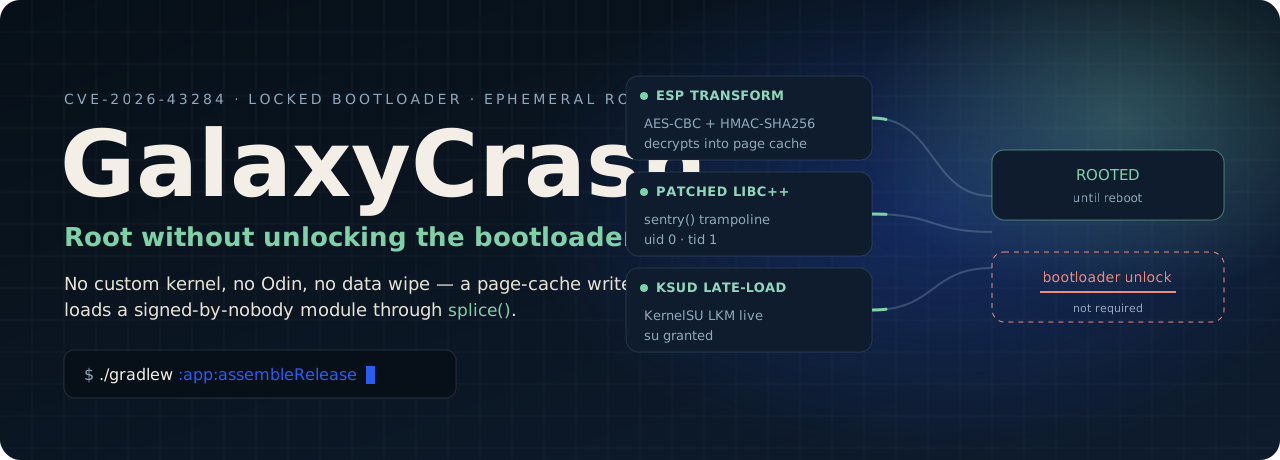
잠긴 부트로더에서의 루트. 커스텀 커널 없음, Odin 없음, 데이터 초기화 없음 — 그리고 재부팅 시 사라짐.

빠른 시작 · 이 포크의 변경 사항 · 작동 방식 · 빌드 · 문제 해결 · 크레딧
GalaxyCrash는 Android 커널의 IPsec ESP 경로에 존재하는 페이지 캐시 쓰기 취약점인 CVE-2026-43284를 악용하여, 부트로더가 여전히 잠겨 있고 커널이 여전히 순정인 기기에서 커널 모듈을 로드하고 SU 데몬을 시작합니다. 아무것도 플래시되지 않습니다. 아무것도 재부팅 후에도 남지 않습니다.
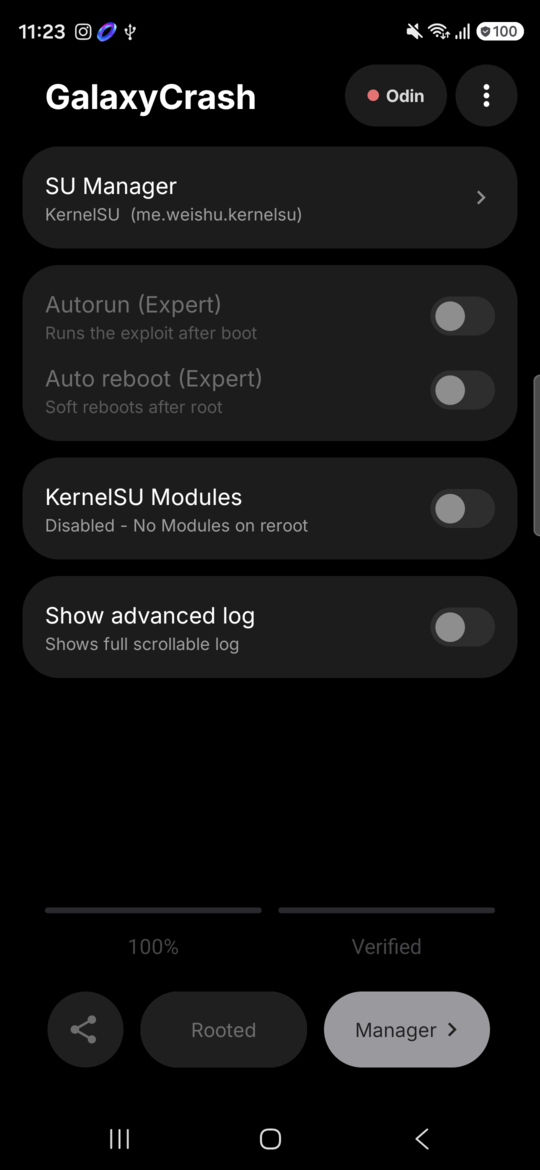
Galaxy S26 Ultra(SM-S948B), Android 17, 2026년 9월 패치에서의 실제 앱.
LKM 모드의 KernelSU, dfm6까지 여덟 개 마커 모두 통과, 실행 후 SELinux는 Enforcing으로 복귀.
[!IMPORTANT] 루트는 설계상 휘발성입니다. 커널 모듈,
su, 그리고 로드한 모든 모듈은 기기가 재부팅되는 순간 사라집니다. 재부팅은 복구 경로이기도 합니다. 재부팅은 항상 휴대폰을 깨끗하고 루팅되지 않은 상태로 되돌립니다. 이것은 지속성 도구가 아닙니다.
mitschud/DirtyFrag의 이 포크(GalaxyCrash로 이름 변경됨)는 안정성 개선 작업으로, 소스에서 읽은 것이 아니라 실제 하드웨어에서 빌드하고 검증했습니다. 두 가지 결함을 발견하고 수정했으며, 각각은 먼저 실패하는 테스트로 입증했습니다.
수정됨: 모듈 토글이 실행을 중단시킴
이는 가능한 최악의 부분 상태이며, 업스트림 이슈 #42와 동일한 실패입니다. 이제 모듈 디렉터리가 없으면 "비활성화할 것이 없음"을 의미합니다 — 즉 성공이며, 이는 사용자가 요청한 것입니다. 실제 오류( |
수정됨: 실패한 실행이
|
/proc/modules가 검사 방식으로 거부된 이유| 파일 | 변경 사항 |
|---|---|
app/src/main/jni/bootstrap.c | disable_modules(): return errno == ENOENT ? 0 : -1; |
app/src/main/java/df/root/RootState.java | 신규 — "루팅됨"의 단일 정의로, 두 호출자 모두 사용 |
app/src/main/java/df/root/MainActivity.java | 5개의 루팅 검사를 RootState를 통해 라우팅, 실패 시 failedRun 설정 |
app/src/main/java/df/root/BootReceiver.java | 루팅 검사를 RootState를 통해 라우팅 |
루팅 검사의 첫 시도는 /proc/modules에서 kernelsu 항목을 읽는 것이었습니다. 이는
adb shell에서는 작동했지만 앱 내부에서는 항상 실패했습니다. SELinux가 untrusted_app으로부터
/proc/modules를 숨기기 때문입니다. 조용히 항상 실패하는 검사는 검사가 없는 것보다 나쁘므로,
/dev/df + /dev/dfm6 쌍으로 대체되었습니다 — 둘 다 모드 0666으로 생성되며, 둘 다 앱 자체의
도메인에서 stat할 수 있습니다.
두 수정 모두 정상 경로뿐 아니라 강제 실패 부정 테스트로 검증되었습니다.
요구 사항
libksud.so를 포함하는 SU 관리자:
adb. Shizuku는 필요하지 않습니다.단계
bootstrap: starting SU daemon에서 끝나며, 그 후 알약은 **Rooted**를
표시하고 관리자는 모듈이 활성 상태임을 보여줍니다.되돌리려면: 재부팅합니다. 영구적으로 되돌리려면 앱을 제거합니다.
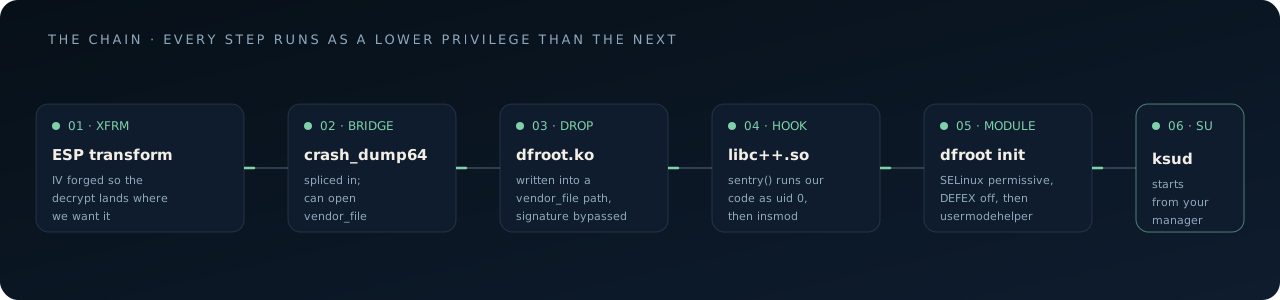
커널은 splice()를 위해 열린 파일의 페이지 캐시에 직접 AES-CBC ESP 패킷을 복호화합니다.
다음을 조작하여
IV = AES_ECB_DEC(key, current_content) XOR desired_content
정렬된 공유 라이브러리의 16바이트 정렬된 임의 블록을 덮어쓸 수 있습니다 — 쓰기 권한 없이, 그리고 copy-on-write를 트리거하지 않고서도 가능합니다. 디스크의 파일은 그대로이며, 캐시된 페이지만 변경되므로 페이지가 제거되거나 기기가 재부팅될 때까지 유지됩니다.
IpSecManager를 통해 UdpEncapsulationSocket, SPI, 그리고 AES-CBC /
HMAC-SHA256 변환을 할당합니다.splicehelper → crash_dump64. 헬퍼가 crash_dump64에 splice되며, 이는
crash_dump 도메인에서 실행되어 untrusted_app이 읽을 수 없는 vendor_file 레이블 경로를
열 수 있습니다.dfroot.ko → vendor_file. 커널 모듈이 해당 브리지를 통해 기록되어 vendor_file 경로에
배치되고 모듈 서명 검사를 우회합니다.libc++.so 후킹. 셸코드가 std::ostream::sentry::sentry()에 패치됩니다. 이는 uid와
tid를 확인하고, 재진입할 수 없도록 /dev/df를 일회성 뮤텍스로 생성한 다음,
vendor_modprobe 도메인에서 insmod를 exec합니다.call_usermodehelper를 통해 부트스트랩을 실행합니다.exp.c는 이 파일들을 감시하여 진행 로그를 작성합니다. dfm*은 진행 상황, dfmw*는 실행을
중단하지 않는 경고, dfme*는 치명적 오류입니다.
| 경로 | 메시지 | 종류 |
|---|---|---|
/dev/df | libc++: 사용자 정의 모듈 로드 중 | 진행 (일회성 뮤텍스) |
/dev/dfm0 | 커널 모듈: 부트스트랩 실행 중 | 진행 |
/dev/dfm1 | 부트스트랩: 앱 환경설정 파일 로드 중 | 진행 |
/dev/dfme0 | 부트스트랩: prefs 읽기 실패 | 치명적 |
/dev/dfm2 | 부트스트랩: zygote 환경 복제 중 | 진행 |
/dev/dfmw0 | zygote 환경 복제 실패 | 경고 |
/dev/dfm3 | 부트스트랩: 파티션을 ro로 설정 중 | 진행 |
/dev/dfmw1 | 파티션 ro 설정 실패 | 경고 |
/dev/dfm4 | 부트스트랩: ksu 모듈 비활성화 중 | 진행 |
/dev/dfme1 | 부트스트랩: 모듈 비활성화 실패 | 치명적 — F-001 버그 |
/dev/dfm5 | 부트스트랩: SU 데몬 시작 중 | 진행 |
/dev/dfm6 | ksud 시작: 성공 | 성공 — 이 포크의 루트 확인 |
/dev/dfme2 | ksud 시작: 0이 아닌 종료 코드 | 치명적 |
dfroot.ko는
late-load 후 언로드되고 ksud 자체의 soft-reboot가 실행됩니다.ksud가 시작되기 전에 커널 모듈에 의해 적용되므로 루트 없이도
작동합니다. 모듈이 부팅을 망가뜨릴 때의 탈출구입니다.Update pill로 바뀝니다.





