 r57-labs/chaos
ChatGPT로 개발된 원본 IP 스캐닝 유틸리티

chaos는 RST가 ChatGPT와 협력하여 개발한 'origin' IP 스캐너입니다. 주로 침투 테스터와 버그 헌터를 대상으로 하는 전문 유틸리티입니다.
Origin-IP는 타사를 통해 공개적으로 제공되는 웹사이트의 최종 공용 IP 대상을 설명하는 전문 용어입니다. Origin-IP에 관심이 있는 이유를 더 알고 싶다면 블로그 게시물을 확인하세요.
chaos는 ChatGPT와의 DevOps 원칙을 사용하여 24시간 이내에 아이디어에서 기능적인 개념 증명까지 신속하게 프로토타이핑되었습니다.
usage: chaos.py [-h] -f FQDN -i IP [-a AGENT] [-C] [-D] [-j JITTER] [-o OUTPUT] [-p PORTS] [-P] [-r] [-s SLEEP] [-t TIMEOUT] [-T] [-v] [-x]
         _..._
     .-'`     `'-.
   __|___________|__
   \               /
    `._  CHAOS _.'
       `-------`
         /   \\
        /     \\
       /       \\
      /         \\
     /           \\
    /             \\
   /               \\
  /                 \\
 /                   \\
/_____________________\\
CHAtgpt Origin-ip Scanner
 _______ _______ _______ _______ _______
|\\     /|\\     /|\\     /|\\     /|\\/|
| +---+ | +---+ | +---+ | +---+ | +---+ |
| |H  | | |U  | | |M  | | |A  | | |N  | |
| |U  | | |S  | | |A  | | |N  | | |C  | |
| |M  | | |E  | | |N  | | |D  | | |O  | |
| |A  | | |R  | | |C  | | |   | | |L  | |
| +---+ | +---+ | +---+ | +---+ | +---+ |
|/_____|\\_____|\\_____|\\_____|\\_____\\

 Origin IP Scanner developed with ChatGPT
 cha*os (n): complete disorder and confusion
 (ver: 0.9.4)
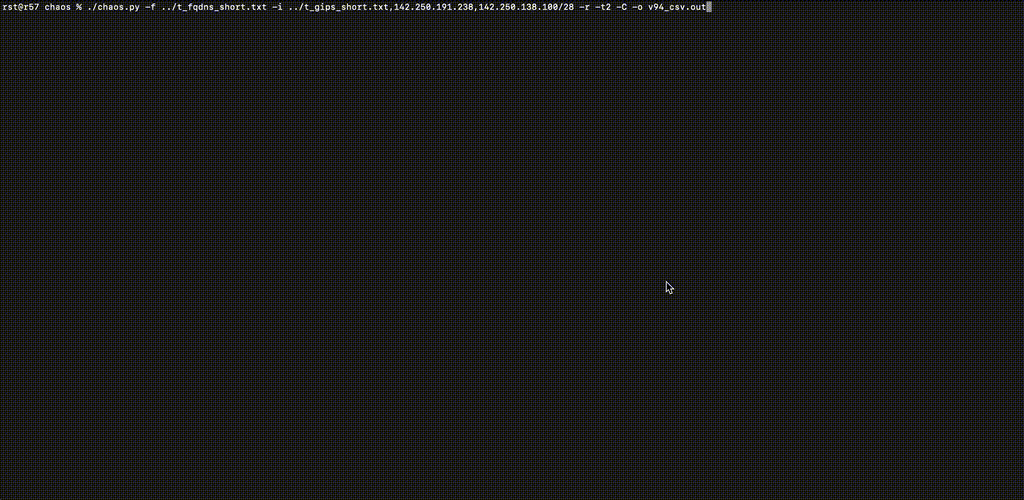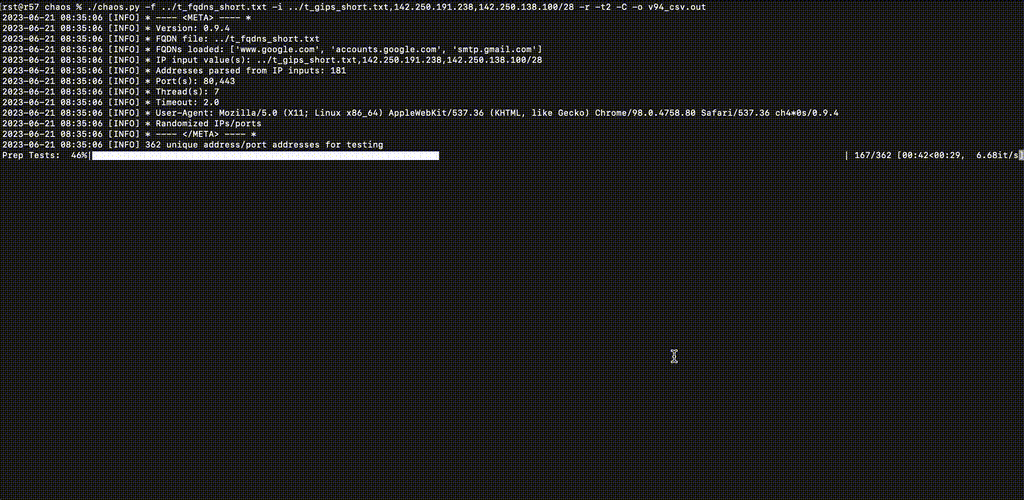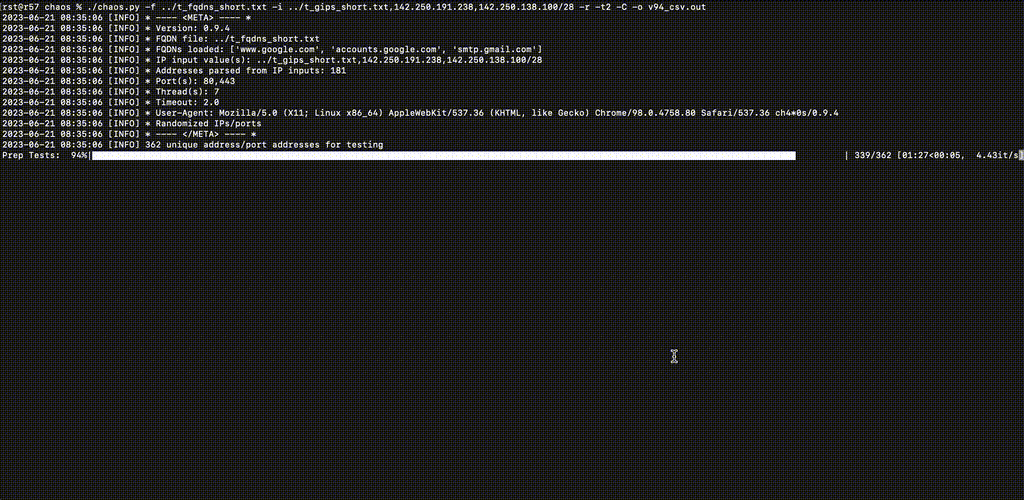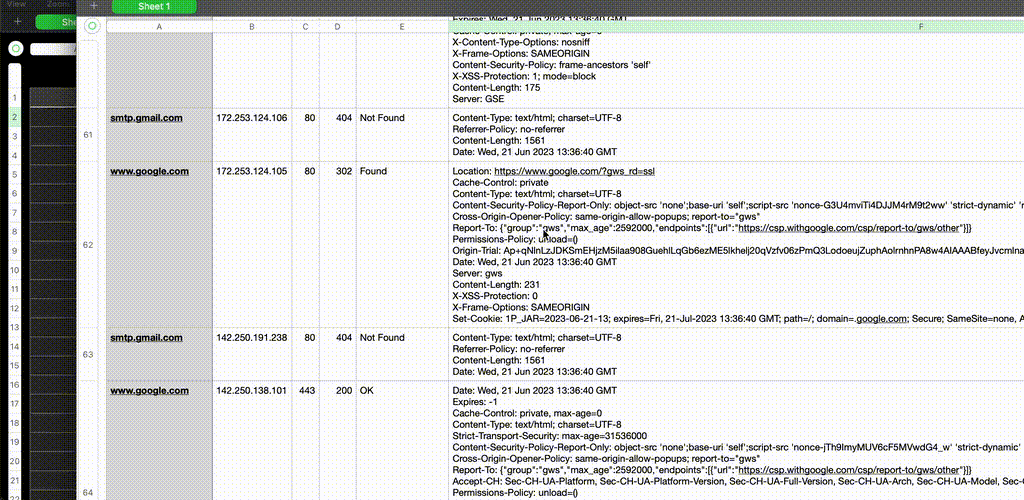
cd path/to/chaospip3 install -U pip setuptools virtualenvvirtualenv envsource env/bin/activate(env) pip3 install -U -r ./requirements.txt(env) ./chaos.py -h-h, --help 도움말 메시지를 표시하고 종료합니다.
-f FQDN, --fqdn FQDN FQDN 파일 경로 (한 줄에 하나의 FQDN)
-i IP, --ip IP HTTP 요청에 사용할 IP 주소 (쉼표로 구분된 IP, IP 네트워크 및/또는 줄당 IP/네트워크 파일)
-a AGENT, --agent AGENT
요청에 대한 User-Agent 헤더 값
-C, --csv CSV 출력을 OUTPUT_FILE.csv에 추가
-D, --dns 요청 전에 FQDN/IP 값에 대한 정방향/역방향 DNS 조회 수행; 테스트 큐에 영향 없음
-j JITTER, --jitter JITTER
sleep 값에 0-N초의 무작위 지연 추가
-o OUTPUT, --output OUTPUT
콘솔 출력을 FILE에 추가
-p PORTS, --ports PORTS
사용할 TCP 포트 목록 (쉼표로 구분) (기본값: "80,443")
-P, --no-prep 응답하지 않는 호스트를 제거하기 위해 `Host: {IP:Port}` 헤더로 각 IP/포트에 `GET /` 사전 스캔을 수행하지 않음
-r, --randomize IP/포트가 테스트되는 순서를 무작위화(ish)
-s SLEEP, --sleep SLEEP
스레드 완료 전에 N초 추가
-t TIMEOUT, --timeout TIMEOUT
응답 없는 호스트에 대해 N초 대기
-T, --test 테스트 모드; 요청을 보내지 않음
-v, --verbose 상세 출력 활성화
-x, --singlethread 단일 스레드 실행; 1-2코어 시스템용; 기본 스레드=(코어-1) (코어>2인 경우)
파이썬 HTTP 서버 실행
% python3 -u -m http.server 8001
Serving HTTP on :: port 8001 (http://[::]:8001/) ...
SSL로 감지된 포트에서 ncat을 HTTP로 실행; --keep-open이 중단될 수 있으므로 루프 사용
% while true; do ncat -lvp 8443 -c 'printf "HTTP/1.0 204 Plaintext OK\n\n<html></html>\n"'; done
Ncat: Version 7.94 ( https://nmap.org/ncat )
Ncat: Listening on [::]:8443
Ncat: Listening on 0.0.0.0:8443
또한 HTTP 감지로 기본 설정될 포트에서 ncat을 SSL로 실행
% while true; do ncat --ssl -lvp 8444 -c 'printf "HTTP/1.0 202 OK\n\n<html></html>\n"'; done
Ncat: Version 7.94 ( https://nmap.org/ncat )
Ncat: Generating a temporary 2048-bit RSA key. Use --ssl-key and --ssl-cert to use a permanent one.
Ncat: SHA-1 fingerprint: 0208 1991 FA0D 65F0 608A 9DAB A793 78CB A6EC 27B8
Ncat: Listening on [::]:8444
Ncat: Listening on 0.0.0.0:8444
FQDN 파일 준비:
% cat ../test_localhost_fqdn.txt
www.example.com
localhost.example.com
localhost.local
localhost
notreally.arealdomain
IP 파일/목록 준비:
% cat ../test_localhost_ips.txt
127.0.0.1
127.0.0.0/29
not_an_ip_addr
-6.a
=4.2
::1
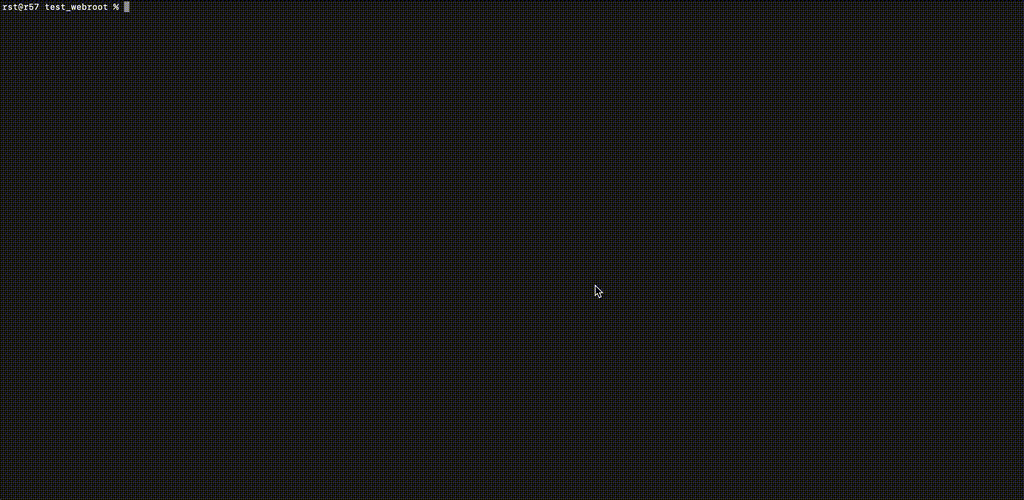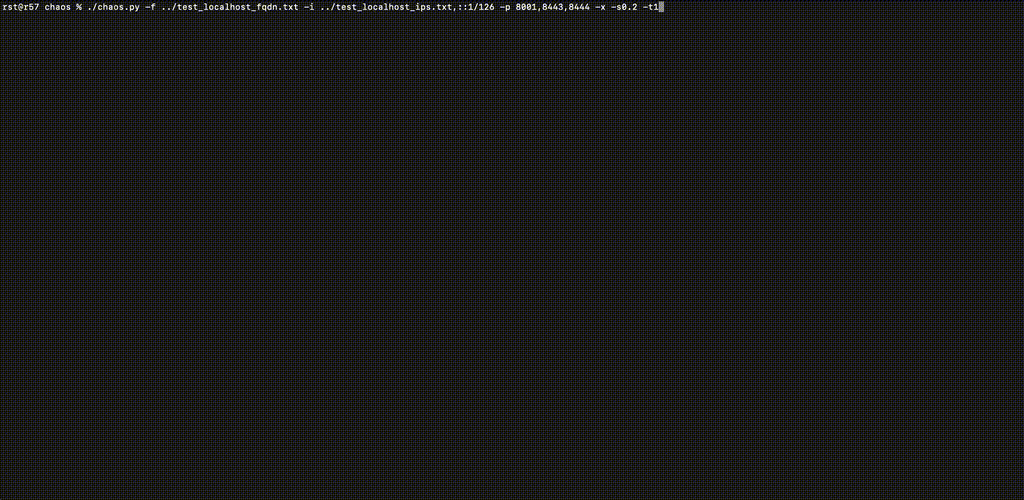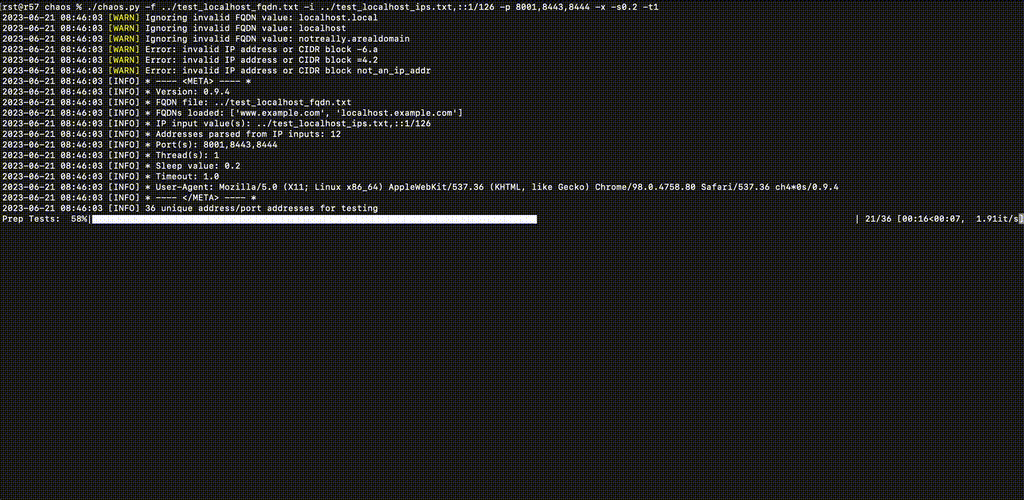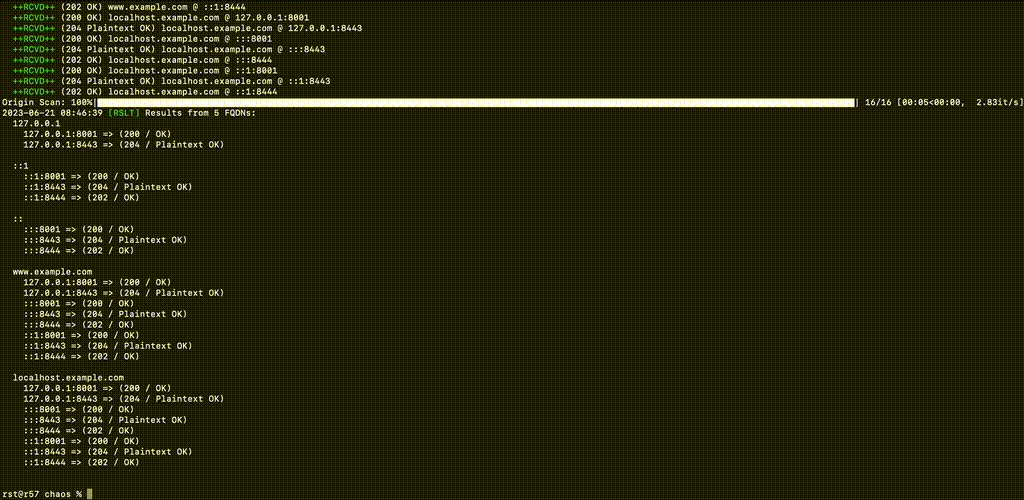
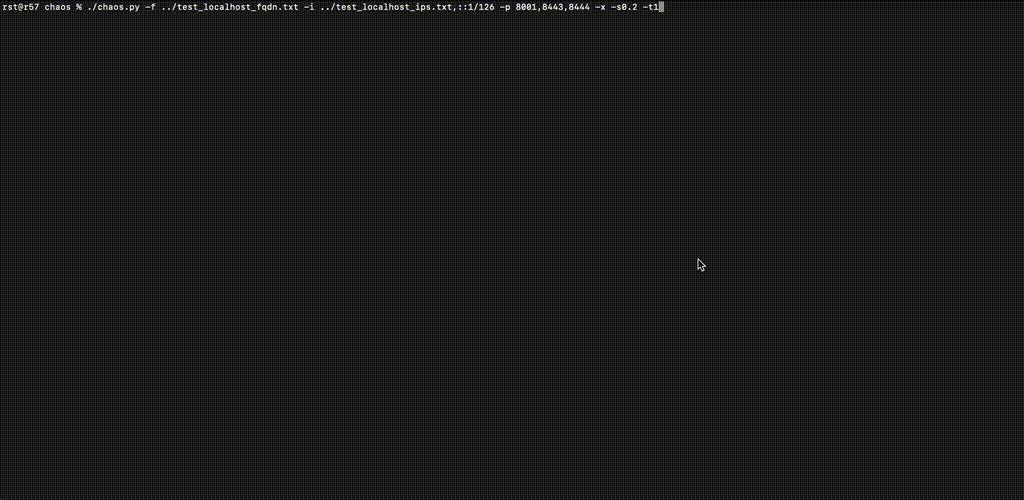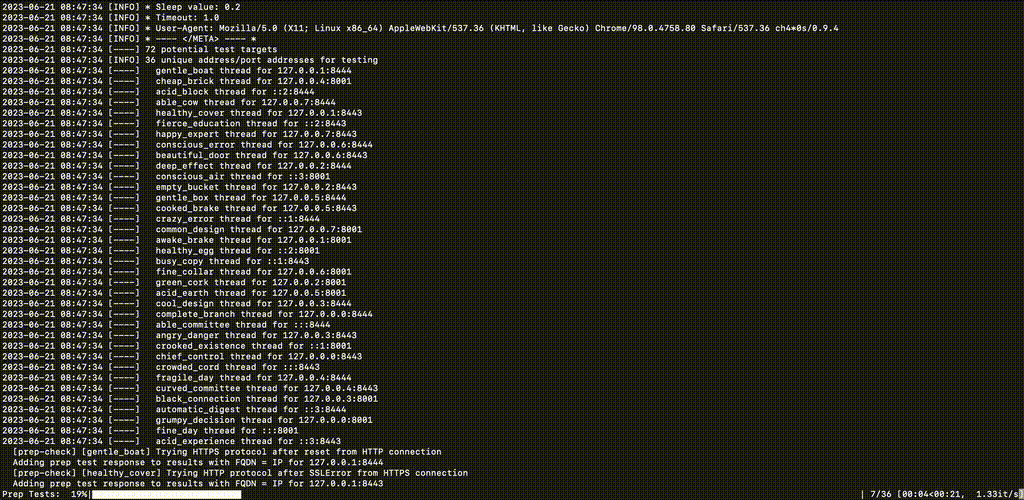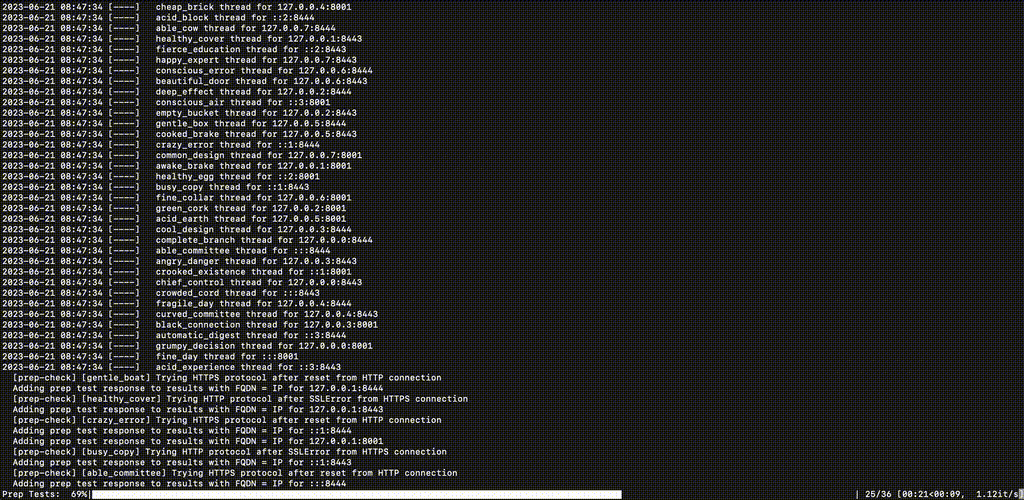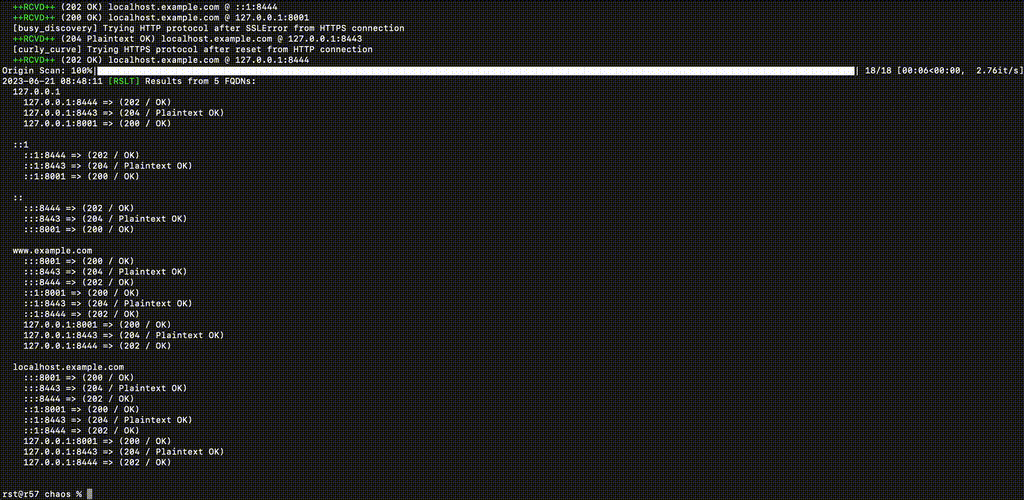
스캔 실행