
 provos/ironcurtain
자율 AI 에이전트를 위한 보안* 런타임. 일반 영어로 작성된 헌법에서 정책을 수립합니다. (*https://ironcurtain.dev)

# IronCurtain
[](https://github.com/provos/ironcurtain/actions/workflows/ci.yml)
[](https://www.npmjs.com/package/@provos/ironcurtain)
[](LICENSE)
[](https://ironcurtain.dev)
**사람이 읽을 수 있는 헌법으로부터 보안 정책이 도출되는, 자율 AI 에이전트를 위한 안전한\* 런타임.**
_\*누군가 "안전하다(secure)"고 말할 때, 여러분은 즉시 의심해야 합니다. [우리가 말하는 안전함이란 무엇인가?](https://ironcurtain.dev)_
> [!WARNING]
> **연구용 프로토타입.** IronCurtain은 AI 에이전트를 진정으로 유용할 만큼 안전하게 만드는 방법을 탐구하는 초기 단계의 연구 프로젝트입니다. API, 구성 형식, 아키텍처는 변경될 수 있습니다. 기여와 피드백을 환영합니다.
## 데모
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/42102/cf5f5cc847e63acad65eccf1c7fb33bacd782a5d592249cfea60e5f32830ac07.gif" alt="IronCurtain mux 데모: 명령 모드의 신뢰할 수 있는 입력이 git clone 및 git push의 자동 승인을 가능하게 함" width="800">
</p>
에이전트에게 저장소를 복제하고 변경 사항을 푸시하라는 요청이 주어집니다. `git_clone`과 `git_push` 모두 정책 엔진에 의해 에스컬레이션되지만, 자동 승인기가 이를 자동으로 승인합니다. 명령 모드(Ctrl-A)에서 사용자의 신뢰할 수 있는 입력이 명확한 의도를 제공했기 때문에 수동 `/approve`가 필요하지 않았습니다.
## 문제
자율 AI 에이전트는 파일을 관리하고, git 명령을 실행하고, 메시지를 보내고, 사용자를 대신하여 API와 상호작용할 수 있습니다. 그러나 오늘날의 에이전트 프레임워크는 에이전트에게 파일 시스템, 자격 증명, 네트워크에 대한 완전한 접근 권한과 같이 사용자와 동일한 권한을 부여합니다. 보안 연구자들은 이를 **주변 권한(ambient authority)** 이라고 부르며, 이는 단 한 번의 프롬프트 인젝션이나 다중 턴 드리프트로 인해 에이전트가 파일을 삭제하거나, 데이터를 유출하거나, 악성 코드를 푸시할 수 있음을 의미합니다.
일반적인 대응은 에이전트를 좁은 샌드박스로 제한하거나(유용성 제한), 사용자에게 모든 작업을 승인하도록 요청하는 것(자율성 제한)입니다. 어느 쪽도 만족스럽지 않습니다.
## 접근 방식
IronCurtain은 다른 길을 택합니다: **보안 의도를 평이한 영어로 표현하면, 시스템이 시행 방법을 알아냅니다.**
여러분은 **헌법(constitution)** 을 작성합니다. 이는 에이전트가 무엇을 할 수 있고 무엇을 할 수 없는지를 설명하는 짧은 문서입니다. IronCurtain은 LLM 파이프라인을 사용하여 이를 결정론적 보안 정책으로 컴파일하고, 생성된 테스트 시나리오에 대해 컴파일된 규칙을 검증한 다음, 런타임에 모든 도구 호출에 대해 정책을 시행합니다. 그 결과는 자연어로 정의한 경계 내에서 자율적으로 작업할 수 있는 에이전트입니다.
핵심 아이디어:
- **에이전트는 신뢰할 수 없습니다.** IronCurtain은 LLM이 프롬프트 인젝션이나 드리프트에 의해 손상되었을 수 있다고 가정합니다. 보안은 모델이 "착하다"는 것에 의존하지 않습니다.
- **영어로 입력하고, 시행으로 출력합니다.** 여러분은 의도("승인 없이는 파괴적인 git 작업 금지")를 작성하고, 시스템은 이를 런타임에 추가적인 LLM 개입 없이 시행되는 결정론적 규칙으로 컴파일합니다.
- **의미론적 개입(semantic interposition).** 에이전트에게 원시 시스템 접근 권한을 부여하는 대신, 모든 상호작용은 [MCP](https://modelcontextprotocol.io/) 서버(파일 시스템, git 등)를 통해 이루어집니다. 모든 도구 호출은 **허용(allow)**, **거부(deny)**, 또는 사용자 승인을 위한 **에스컬레이션(escalate)** 을 할 수 있는 정책 엔진을 통과합니다.
- **심층 방어(defense in depth).** 에이전트 코드는 호스트에 직접 접근할 수 없는 V8 아이솔레이트에서 실행됩니다. 유일한 출구는 의미론적으로 유의미한 MCP 도구 호출이며, 모든 호출은 정책에 대해 검사됩니다.
## 아키텍처
IronCurtain은 서로 다른 신뢰 모델을 가진 두 가지 세션 모드를 지원합니다:
- **내장 에이전트(코드 모드)** — IronCurtain 자체의 LLM 에이전트가 V8 샌드박스에서 실행되는 TypeScript 스니펫을 작성합니다. IronCurtain은 에이전트, 샌드박스, 정책 엔진을 제어합니다. 모든 도구 호출은 구조화된 MCP 요청으로서 샌드박스를 빠져나와 정책 엔진(허용 / 거부 / 에스컬레이션)을 통과한 후에야 실제 MCP 서버에 도달합니다.
- **Docker 에이전트 모드** — 외부 에이전트(Claude Code, Goose, Codex)가 공용 네트워크에 직접 접근하지 않고 컨테이너 내부에서 실행됩니다. IronCurtain이 외부 효과를 중재합니다. LLM API 호출은 TLS 종료 MITM 프록시(호스트 허용 목록, 가짜 키에서 실제 키로 교체)를 통과하고, MCP 도구 호출은 동일한 정책 엔진을 통과하며, 지원되는 패키지 설치는 검증 패키지 프록시를 통과합니다.
선택적 [중첩 Docker](https://github.com/provos/ironcurtain/blob/master/CONFIG.md#nested-docker-workloads)는 호스트 Docker 소켓을 노출하지 않고 개발자 세션에 비공개 임시 데몬을 제공합니다. 구현된 프로필은 macOS의 Apple Container 및 Docker Desktop, 그리고 amd64의 WSL2 + Docker Desktop을 지원합니다. `offline`, `images`, `packages` 모드는 로컬 이미지 사용, 중재된 공용 이미지 풀, 지원되는 패키지 빌드를 구분합니다. 네이티브 Linux Engine은 중첩에 허용되지 않습니다. 사전 요구 사항과 제한 사항은 구성 참조를 확인하세요.
두 모드 모두에서 에이전트는 **신뢰할 수 없습니다**. 보안은 모델이 지시를 따르는지에 의존하지 않으며, 경계에서 강제됩니다.
다이어그램, 계층별 신뢰 분석, macOS 플랫폼 참고 사항을 포함한 전체 아키텍처는 [SANDBOXING.md](https://github.com/provos/ironcurtain/blob/master/SANDBOXING.md)를 참조하세요.
## 빠른 시작
### 사전 요구 사항
- Node.js 24 또는 26 — IronCurtain이 테스트하는 짝수 메이저 버전입니다. 두 버전 모두 사전 빌드된 `isolated-vm` 바이너리를 설치합니다. Node 25는 지원되지 않으며 테스트되지 않습니다.
- Docker — 필수는 아니지만 가장 강력한 격리를 제공하는 Docker 에이전트 모드에 **강력히 권장**됩니다. macOS 26+ (Apple silicon)에서는 [Apple `container`](https://github.com/apple/container)가 대체 백엔드로 작동합니다(컨테이너당 VM, 해당 서비스가 실행 중일 때 자동으로 사용됨 — `ironcurtain config`의 `containerRuntime` 참조)
- 최소 하나의 LLM 제공자(Anthropic, Google 또는 OpenAI)에 대한 API 키
### 설치
**글로벌 CLI 도구로 (최종 사용자):**
```bash
npm install -g @provos/ironcurtain
```
**소스에서 (개발):**
```bash
git clone https://github.com/provos/ironcurtain.git
cd ironcurtain
npm install
```
### 최초 1회 설정
**1. API 키 설정:**
```bash
export ANTHROPIC_API_KEY=sk-ant-...
```
프로젝트 루트의 `.env` 파일에 키를 배치할 수도 있으며(`dotenv`를 통해 자동으로 로드됨), `ironcurtain config`를 통해 `~/.ironcurtain/config.json`에 추가할 수도 있습니다. 환경 변수는 구성 파일 값보다 우선합니다. 지원되는 항목: `ANTHROPIC_API_KEY`, `GOOGLE_GENERATIVE_AI_API_KEY`, `OPENAI_API_KEY`.
**2. 최초 시작 마법사 실행** (권장되는 mux 경로를 사용하기 전에 이를 명시적으로 실행하세요. 최초의 비-mux `ironcurtain start` 시에도 자동으로 실행됩니다):
```bash
ironcurtain setup
```
GitHub 토큰 설정, 웹 검색 제공자, 모델 선택 및 기타 설정을 단계별로 안내합니다. 선택한 내용으로 `~/.ironcurtain/config.json`을 생성합니다.
## IronCurtain 실행하기
IronCurtain은 개발자 경험에 맞춘 기본 정책과 함께 제공됩니다. 읽기 전용 작업은 허용되고, 변경 작업(쓰기, 푸시, PR 생성)은 사람의 승인을 위해 에스컬레이션됩니다. 설정 직후 바로 사용을 시작할 수 있습니다.
### 터미널 멀티플렉서 (권장)
IronCurtain을 사용하는 권장 방법입니다. IronCurtain이 정책 엔진을 통해 모든 도구 호출을 중재하는 동시에 에이전트의 대화형 TUI(Claude Code 또는 Goose)의 모든 기능을 단일 터미널에서 사용할 수 있습니다.
```bash
ironcurtain mux
```
**주요 기능:**
- **완전한 에이전트 TUI** — 에이전트는 네트워크 접근이 없는 Docker 컨테이너 내부의 PTY에서 실행됩니다. 로컬에서 실행되는 것과 똑같이 상호작용할 수 있습니다.
- **인라인 에스컬레이션 처리** — 도구 호출에 승인이 필요할 때, 에스컬레이션 선택기가 단일 키 동작(a/d/w는 승인/거부/화이트리스트)과 함께 뷰포트 위에 오버레이됩니다. `/approve+ N`을 사용하여 세션의 나머지 기간 동안 도메인이나 경로를 화이트리스트에 추가할 수 있습니다.
- **신뢰할 수 있는 사용자 입력** — 명령 모드(Ctrl-A)에서 입력한 텍스트는 컨테이너에 들어가기 전에 호스트 측에서 캡처됩니다. 이는 자동 승인기가 사용할 수 있는 검증된 의도 신호를 생성합니다. 예를 들어 "push my changes to origin"을 입력하면 이후의 `git_push` 에스컬레이션이 자동으로 승인됩니다.
- **탭 관리** — 여러 동시 세션을 생성하고(`/new`), 세션 간을 전환하며(`/tab N`, Alt-1..9), 세션을 닫을 수 있습니다(`/close`). 여러 mux 인스턴스를 병렬로 실행할 수 있습니다.
입력 모드, 신뢰할 수 있는 입력 보안 모델, 에스컬레이션 워크플로, 키보드 참조에 대한 전체 안내는 [DEVELOPER_GUIDE.md](https://github.com/provos/ironcurtain/blob/master/DEVELOPER_GUIDE.md)를 참조하세요.
### 비-mux 세션
빠른 일회성 작업, 스크립트, 또는 로컬 내장 에이전트를 명시적으로 사용하고자 할 때는 `ironcurtain start`를 사용하세요. 일반적인 대화형 Docker 에이전트 작업에는 `ironcurtain mux`를 사용하세요.
```bash
ironcurtain start "Summarize the files in ./src" # Single-shot mode
ironcurtain start -w ./my-project "Fix the tests" # Single-shot workspace mode
ironcurtain start --agent builtin # Local builtin REPL, no Docker
ironcurtain start --persona my-assistant "Check my email" # Use a persona
```
### 기타 실행 모드
IronCurtain은 세션 재개(`--resume <session-id>`), 레거시 원시 PTY/디버그 모드, 모바일 승인을 위한 Signal 메시징 전송, 그리고 예약된 cron 작업을 위한 데몬 모드도 지원합니다. 데몬에는 브라우저 기반 모니터링 및 에스컬레이션 처리를 위한 선택적 [웹 UI](https://github.com/provos/ironcurtain/blob/master/DAEMON.md#web-ui)(`--web-ui`)가 있습니다. 자세한 내용은 [RUNNING_MODES.md](https://github.com/provos/ironcurtain/blob/master/RUNNING_MODES.md)를 참조하세요.
### 멀티 에이전트 워크플로
IronCurtain은 구조화된 워크플로를 통해 여러 AI 에이전트를 오케스트레이션합니다. 번들로 제공되는 **취약점 발견** 워크플로는 계층화된 하네스 파이프라인(Tier 1 격리 함수 → Tier 2 다중 컴포넌트 → Tier 3 전체 빌드)을 통해 네이티브 코드의 메모리 안전성 및 로직 버그를 추적하며, libFuzzer/AFL++ 커버리지 게이팅, 가설 기반 `discover`/`triage` 상태, 그리고 최종 인간 보고서 검토 게이트를 갖추고 있습니다. **설계 및 코드** 워크플로는 계획 / 설계 / 구현 / 검토 주기를 실행하며, 역시 인간 게이트를 포함합니다. 각 에이전트는 역할별 정책 경계를 가진 자체 Docker 컨테이너에서 실행되며, 엔진은 상태 전환, 아티팩트 전달, 크래시 재개 체크포인팅을 자동으로 관리합니다. 오픈 소스이며, 전적으로 사용자의 머신에서 실행되고, 헌법 기반 정책 엔진을 통해 에이전트별 보안 정책을 적용하며, 모든 Docker 컨테이너화된 에이전트와 함께 작동합니다. 코딩 작업에 있어 Amazon Kiro 및 Google Jules와 범위가 비슷하지만, 일급 보안 기능과 확장 가능한 워크플로 정의 형식을 갖추고 있습니다.
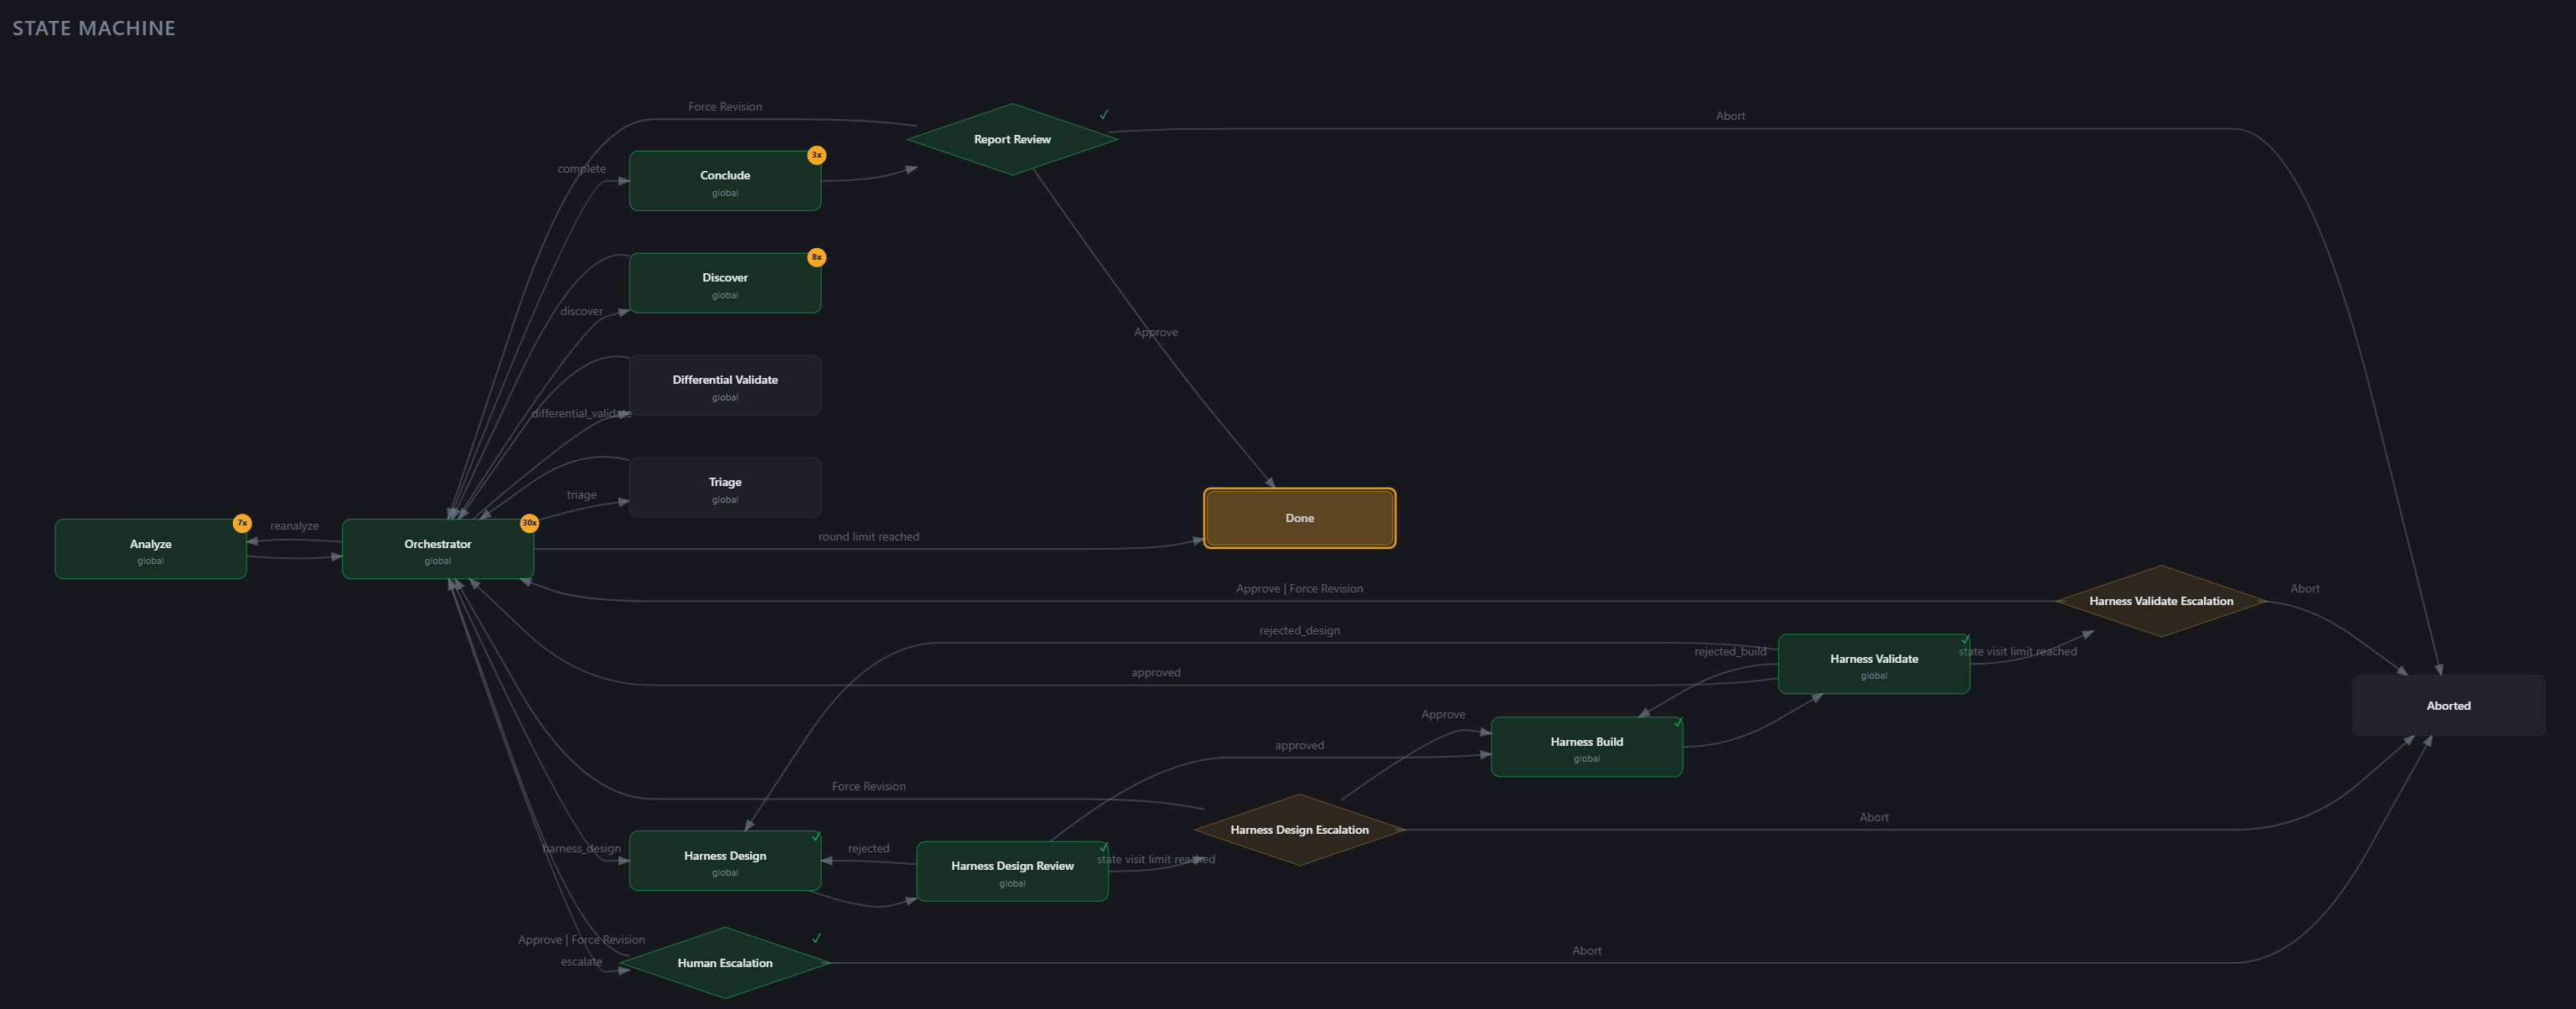
**웹 UI는 워크플로 실행을 위한 의도된 인터페이스입니다.** 데몬을 시작하고, 출력된 URL을 열고, Workflows 페이지에서 실행을 구동하세요. 위의 상태 머신 그래프는 실시간으로 표시되고, 에이전트 메시지 타임라인은 마크다운 렌더링과 함께 스트리밍되며, 게이트 검토에는 워크스페이스 + 아티팩트 브라우저가 포함되고, 과거 실행은 계속 목록에 표시됩니다.
```bash
ironcurtain daemon --web-ui
```
CLI 액세스는 스크립팅, 자동화 및 디버깅에 사용할 수 있습니다:
```bash
ironcurtain workflow start vuln-discovery \
"Find memory-safety bugs in libical" --workspace ~/src/libical
ironcurtain workflow start design-and-code \
"Build a REST API with authentication"
```
전체 문서는 [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md)를 참조하세요.
## 정책 사용자 지정
기본 정책은 일반적인 개발에 적합하지만, 워크플로에 맞게 조정할 수 있습니다:
**1. 헌법 사용자 지정** (선택 사항이지만 권장됨):
```bash
ironcurtain customize-policy
```
워크플로에 맞춰진 헌법을 생성하고 `~/.ironcurtain/constitution-user.md`에 저장하는 LLM 지원 대화입니다. 이 파일을 직접 편집할 수도 있습니다.
**2. 정책 컴파일:**
```bash
ironcurtain compile-policy
```
당신의 컨스티튜션을 결정론적 규칙으로 변환하고, 테스트 시나리오를 생성한 뒤 검증합니다. 컴파일된 아티팩트는 `~/.ironcurtain/generated/`에 저장됩니다.
### 페르소나
페르소나는 이름이 지정된 정책 프로필로, 각각 컨스티튜션, 컴파일된 정책, 영구 워크스페이스, 시맨틱 메모리를 묶어 제공합니다. 서로 다른 역할이나 접근 수준으로 에이전트를 실행할 때 사용하세요.
```bash
ironcurtain persona create my-assistant # Create a persona
ironcurtain persona compile my-assistant # Compile its policy
ironcurtain start --persona my-assistant "Check my calendar"
```
mux 모드에서 `/new my-assistant`는 해당 페르소나를 사용하는 탭을 생성합니다. 페르소나는 cron 작업에도 할당할 수 있습니다. 예약 작업 구성은 [DAEMON.md](https://github.com/provos/ironcurtain/blob/master/DAEMON.md)를 참조하세요.
페르소나는 [웹 UI](https://github.com/provos/ironcurtain/blob/master/DAEMON.md#persona-policy-management)에서도 관리할 수 있습니다 — 둘러보기, 생성, constitution 편집, 실시간 진행 상황과 함께 정책 컴파일이 가능합니다. 정책은 보안 경계이므로, 웹 UI의 변경 제어 기능은 데몬이 `--allow-policy-mutation`으로 시작된 경우에만 활성화됩니다(기본값은 꺼짐).
### 스킬
`~/.ironcurtain/skills/<name>/` 아래에 SKILL.md 패키지를 배치하면 목적별 지침(헬퍼 스크립트, 결정적 검사, 도메인 지식)을 모든 Docker 에이전트 세션에서 사용할 수 있습니다. 병합된 세트는 번들별 호스트 디렉터리에 스테이징되고, 활성 에이전트의 네이티브 탐색 경로에 맞춰 컨테이너에 **읽기 전용**으로 바인드 마운트됩니다 — Claude Code는 `--add-dir`을 통해 스테이징 디렉터리를 가리키고, Goose는 `~/.config/goose/skills/<name>/SKILL.md`를 스캔합니다. 에이전트는 이를 자동으로 탐색하고 각 스킬의 frontmatter 설명을 기반으로 읽을 시점을 결정합니다. SKILL.md _형식_은 Claude Code, Goose, Codex가 채택한 개방형 표준이며, 에이전트마다 다른 것은 _탐색 경로_뿐입니다. 워크플로는 워크플로 패키지 내부에 상태별 스킬을 포함할 수 있습니다 — [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md#skills)를 참조하세요.
## 정책: Constitution → 적용
의도는 평이한 영어로 작성하면, IronCurtain이 이를 결정적 규칙으로 컴파일합니다:
```
constitution.md → [Annotate] → [Compile] → [Resolve Lists] → [Generate Scenarios] → [Verify & Repair]
│ │ │ │ │
▼ ▼ ▼ ▼ ▼
tool-annotations compiled-policy dynamic-lists test-scenarios verified policy
.json .json .json .json (or build failure)
```
1. **주석 달기** — 각 MCP 도구의 인수를 역할(read-path, write-path, delete-path, none)별로 분류합니다.
2. **컴파일** — 영어 헌법을 결정론적 if/then 규칙으로 변환합니다. 범주형 참조("주요 뉴스 사이트", "내 연락처")는 `@list-name` 기호 참조로 출력됩니다.
3. **목록 확인** — 기호 목록을 LLM 지식 또는 MCP 도구 사용(예: 연락처 데이터베이스 쿼리)을 통해 구체적인 값으로 확인합니다. `dynamic-lists.json`에 기록되며 사용자가 편집할 수 있습니다. 목록이 없으면 건너뜁니다.
4. **시나리오 생성** — 헌법과 필수 수기 불변 테스트로부터 테스트 시나리오를 생성합니다.
5. **검증 및 복구** — 실제 정책 엔진에 대해 시나리오를 실행합니다. LLM 판정자가 실패를 분석하고 표적화된 복구를 생성합니다(최대 2회). 정책을 검증할 수 없으면 빌드가 실패합니다.
모든 아티팩트는 콘텐츠 해시로 캐시됩니다 — 변경된 입력만 재컴파일을 트리거합니다.
### 컴파일된 규칙의 모습
다음과 같은 헌법 조항:
```markdown
- The agent may perform read-only git operations (status, diff, log) within the sandbox without approval.
- The agent must receive human approval before git push, pull, fetch, or any remote-contacting operation.
```
컴파일 결과:
```json
[
{ "tool": "git_status", "decision": "allow", "condition": { "directory": { "within": "$SANDBOX" } } },
{ "tool": "git_diff", "decision": "allow", "condition": { "directory": { "within": "$SANDBOX" } } },
{ "tool": "git_push", "decision": "escalate", "reason": "Remote-contacting git operations require human approval" }
]
```
명시적인 `allow` 또는 `escalate` 규칙과 일치하지 않는 모든 호출은 **기본적으로 거부**됩니다.
```bash
ironcurtain annotate-tools --server filesystem # Annotate one server (merge with existing)
ironcurtain annotate-tools --all # Re-annotate all servers
ironcurtain compile-policy # Compile constitution into rules and verify
ironcurtain refresh-lists # Re-resolve dynamic lists without full recompilation
ironcurtain refresh-lists --list major-news # Refresh a single list
```
생성된 `~/.ironcurtain/generated/compiled-policy.json`을 검토하세요. 이 파일에는 런타임에 적용되는 정확한 규칙이 담겨 있습니다.
## 구성
IronCurtain은 구성 및 세션 데이터를 `~/.ironcurtain/`에 저장합니다:
```
~/.ironcurtain/
├── config.json # User configuration
├── constitution.md # User-local base constitution (overrides package default)
├── constitution-user.md # Your policy customizations (generated by customize-policy)
├── generated/ # User-compiled policy artifacts (overrides package defaults)
├── personas/ # Persona directories (constitution, policy, workspace, memory)
├── skills/ # User-global SKILL.md packages, mounted into every Docker session
├── jobs/ # Cron job definitions, workspaces, and run records
├── statistics/ # Content-free local LLM usage database + pseudonymization key
├── sessions/
│ └── {sessionId}/
│ ├── sandbox/ # Per-session filesystem sandbox
│ ├── escalations/ # File-based IPC for human approval
│ ├── audit.jsonl # Per-session audit log
│ └── session.log # Diagnostics
└── workflow-runs/ # Shared-container workflow runs (see below)
```
단일 세션 실행(`ironcurtain start`, mux 탭, cron 작업)은 `sessions/` 아래에 기록됩니다. 공유 컨테이너 워크플로 실행은 대신 `workflow-runs/` 아래에 기록됩니다 — 다음 섹션을 참조하십시오.
### 워크플로 실행 레이아웃
워크플로 정의는 YAML에서 `settings.sharedContainer: true`를 설정하여 공유 Docker 컨테이너를 사용하도록 선택할 수 있습니다. 이 모드에서는 모든 에이전트 상태가 동일한 장기 실행 컨테이너 내에서 실행되며 하나의 정책 엔진 인스턴스를 공유합니다. 상태 간에 오케스트레이터는 활성 정책을 핫스왑하여 각 페르소나가 자체 규칙을 보도록 합니다. 실행에 대한 모든 아티팩트는 단일 트리에 저장됩니다:
```
~/.ironcurtain/workflow-runs/<workflowId>/
├── audit.jsonl # Persona-tagged append-only audit
├── messages.jsonl # Orchestrator message log
├── workspace/ # Agent workspace (filesystem MCP root)
├── bundle/ # Shared container support (claude-state, orientation, sockets, escalations, system-prompt.txt)
├── states/
│ └── <stateId>.<visitCount>/ # session.log + session-metadata.json per invocation
└── proxy-control.sock # Coordinator UDS for policy hot-swap
```
공유 컨테이너 워크플로 실행의 경우 `~/.ironcurtain/sessions/` 아래에 세션별 항목이 생성되지 않습니다. 사용자에게 표시되는 명령(`ironcurtain workflow start|resume|inspect|list`)은 변경되지 않습니다. 워크플로 정의 작성 및 전체 수명 주기는 [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md)를 참조하세요.
구성을 대화형으로 편집:
```bash
ironcurtain config
```
주요 구성 영역: 모델 및 API 키, 리소스 예산(토큰/단계/시간/비용 한도), 자동 승인 에스컬레이션, 웹 검색 제공자, 감사 로그 마스킹, 메모리 서버 LLM 설정. 전체 참조는 [CONFIG.md](https://github.com/provos/ironcurtain/blob/master/CONFIG.md)를 참조하세요.
### 로컬 LLM 통계
콘텐츠가 없는 LLM 사용량 수집은 기본적으로 활성화되어 있습니다. 토큰 수(입력, 사고, 출력 및 합계), 타이밍, 프로토콜/제공자/모델 라우팅, 결과, 거부, 그리고 제공자가 노출하는 경우 비용 메타데이터를 기록합니다. 프롬프트, 완성, 사고 텍스트, 도구 페이로드, 요청/응답 본문, 자격 증명 또는 임의의 헤더는 저장하지 않습니다. 사용자/구성에서 파생된 레이블과 비공개 경로는 로컬 HMAC 키로 가명화되며, 범위가 제한된 모델 및 제공자 식별자는 분석을 위해 읽을 수 있는 상태로 유지됩니다.
데이터는 `~/.ironcurtain/statistics/llm-usage.sqlite3`에 저장되며, 가명화 키는 `~/.ironcurtain/statistics/identity.key`에 있습니다. 기본 보존 기간은 90일입니다. `ironcurtain config` → **LLM Statistics**, 웹 UI 설정 보기, 또는 `"statistics": { "enabled": false }` 설정으로 수집을 거부할 수 있습니다. 자동 정리를 비활성화하려면 `retentionDays`를 `null`로 설정하세요. 이 설정을 변경한 후에는 장기 실행 데몬을 재시작하세요.
수동 삭제는 `ironcurtain statistics delete --before <ISO-date-or-epoch-ms>` 또는 `--all`로 가능합니다. 이는 논리적 SQLite 행 삭제이며 안전한 완전 삭제가 아닙니다. 삭제된 바이트는 빈 페이지, WAL 파일, 파일 시스템 스냅샷 또는 백업에 남아 있을 수 있습니다. 이 명령들은 신원 키를 교체하거나 삭제하지 않습니다.
LiteLLM 또는 OpenRouter와 같은 게이트웨이를 통해 LLM 트래픽을 라우팅하려면(Code Mode와 Docker Agent Mode 모두에서) [MODEL_ROUTING.md](https://github.com/provos/ironcurtain/blob/master/MODEL_ROUTING.md)를 참조하세요.
`ironcurtain config` → Model Providers를 통해 모델 제공자 프로필(예: OpenRouter를 통한 GLM-5.3 / GLM-5.3-Flash, 사이드카 없음)로 Docker 에이전트를 라우팅한 다음, `/new`에서 또는 `--provider-profile`로 프로필을 선택하세요 — [MODEL_ROUTING.md](https://github.com/provos/ironcurtain/blob/master/MODEL_ROUTING.md#first-class-openrouter)를 참조하세요.
## 내장 기능
IronCurtain은 여섯 개의 사전 구성된 MCP 서버와 함께 제공됩니다. 모든 도구 호출(메모리 제외)은 컴파일된 정책의 적용을 받습니다.
| 서버 | 도구 | 주요 기능 |
| -------------------- | ----- | ------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Filesystem** | 14 | 파일 읽기, 쓰기, 편집, 검색; 디렉터리 트리; 이동; diff 계산 |
| **Git** | 28 | 전체 git 워크플로: status, diff, log, commit, branch, push/pull/fetch, clone, stash, blame |
| **Fetch** | 2 | HTML을 마크다운으로 변환하는 HTTP GET; 웹 검색(Brave, Tavily, SerpAPI, Parallel Search) |
| **GitHub** | 41 | `ghcr.io/github/github-mcp-server`를 통한 이슈, PR, 코드 검색, 리뷰; GitHub 개인 액세스 토큰 필요 |
| **Google Workspace** | 128 | Gmail, Calendar, Drive, Docs, Sheets — `ironcurtain auth`를 통한 OAuth 설정 필요 |
| **Memory** | 5 | 하이브리드 벡터+키워드 검색, LLM 요약, 자동 압축을 갖춘 영구 시맨틱 메모리. 페르소나 및 cron 세션에 활성화됨. |
읽기 전용 작업은 기본 정책에 의해 허용되며, 변경 작업(쓰기, 푸시, PR 생성)은 사람의 승인을 위해 에스컬레이션됩니다. 도구는 `server.tool` 명명 방식을 사용합니다(예: `filesystem.read_file`, `memory.recall`). 자체 서버를 추가하려면 [ADDING_MCP_SERVERS.md](https://github.com/provos/ironcurtain/blob/master/ADDING_MCP_SERVERS.md)를 참조하세요.
### 네트워크 패스스루 (Docker Agent Mode)
Docker 에이전트 모드에서 컨테이너는 네트워크 액세스 권한이 없으며, 모든 트래픽은 IronCurtain의 MITM 프록시를 통해 전달됩니다. 기본적으로 LLM 제공자 도메인만 접근할 수 있습니다. 에이전트는 런타임에 `proxy` 가상 MCP 서버(`add_proxy_domain`)를 통해 추가 도메인에 대한 액세스를 요청할 수 있습니다. 각 요청은 에스컬레이션 흐름을 통해 사람의 승인이 필요합니다.
승인된 도메인은 **원시 패스스루 터널**을 부여받습니다. HTTP, HTTPS 및 WebSocket 연결은 콘텐츠 검사나 자격 증명 주입 없이 전달됩니다. 이는 에이전트에게 더 큰 유용성(타사 API 호출, 외부 서비스로부터의 데이터 스트리밍)을 제공하지만, 해당 도메인으로의 트래픽이 **중재되지 않음**을 의미합니다. 위협 모델은 [SECURITY_CONCERNS.md](https://github.com/provos/ironcurtain/blob/master/docs/SECURITY_CONCERNS.md) 섹션 2b-i를, 사용 세부 사항은 [DEVELOPER_GUIDE.md](https://github.com/provos/ironcurtain/blob/master/DEVELOPER_GUIDE.md)를 참조하십시오.
## 보안 모델
IronCurtain은 특정 위협 모델을 중심으로 설계되었습니다: **LLM이 통제를 벗어나는 것**입니다. 이는 프롬프트 주입(악성 이메일이나 웹 페이지가 에이전트를 탈취) 또는 다중 턴 드리프트(에이전트가 긴 세션 동안 점차 사용자의 의도에서 벗어남)를 통해 발생할 수 있습니다.
### IronCurtain이 강제하는 사항
- **파일 시스템 격리** — 심볼릭 링크를 인식하는 경로 해석은 경로 순회 및 심볼릭 링크 탈출 공격을 방지합니다.
- **도구별 정책** — 각 MCP 도구 호출은 컴파일된 규칙에 따라 평가됩니다. 정책 엔진은 도구 인자를 역할(읽기 경로, 쓰기 경로, 삭제 경로)별로 분류하여 세밀한 결정을 내립니다.
- **구조적 불변 조건** — 특정 보호 장치는 하드코딩되어 있어 헌법으로 재정의할 수 없습니다. 에이전트는 자체 정책 파일, 감사 로그 또는 구성을 절대 수정할 수 없습니다.
- **사람 에스컬레이션** — 정책이 "에스컬레이션"을 지시하면 에이전트는 일시 중지되고 사용자가 명시적으로 승인하거나 거부해야 합니다. 선택적으로 LLM 기반 자동 승인자가 명백한 사례를 처리할 수 있습니다([CONFIG.md](https://github.com/provos/ironcurtain/blob/master/CONFIG.md) 참조).
- **감사 추적** — 모든 도구 호출과 정책 결정은 추가 전용 JSONL 감사 로그에 기록됩니다.
- **리소스 제한** — 토큰, 단계, 시간 및 비용 예산은 폭주하는 세션을 방지합니다.
### 알려진 제한 사항
이것은 연구 프로토타입입니다. 알려진 격차는 다음과 같습니다:
- **정책 컴파일 충실도** — LLM 기반 컴파일러는 헌법 의도를 잘못 해석할 수 있습니다. 검증 파이프라인은 많은 오류를 잡아내지만 완전하지는 않습니다. 항상 컴파일된 `compiled-policy.json`을 검토하십시오.
- **V8 아이솔레이트 경계** — 코드 모드는 OS 수준 가상화가 아닌 V8 아이솔레이트를 사용합니다. V8 제로데이 취약점으로 탈출이 가능할 수 있습니다.
- **아웃바운드 콘텐츠 검사 없음** — 파일 쓰기가 허용된 에이전트는 콘텐츠 수준 제어를 우회하기 위해 민감한 데이터를 인코딩할 수 있습니다. 계획 중: 아웃바운드 콘텐츠에 대한 LLM 기반 이해 가능성 검사.
- **에스컬레이션 피로** — 너무 많은 오탐 에스컬레이션은 습관적인 승인으로 이어질 수 있습니다. 불필요한 프롬프트를 최소화하도록 헌법을 조정하십시오.
자세한 위협 분석은 [docs/SECURITY_CONCERNS.md](https://github.com/provos/ironcurtain/blob/master/docs/SECURITY_CONCERNS.md)를 참조하십시오.
## 문제 해결
| 문제 | 안내 |
---
[Read more](https://github.com/provos/ironcurtain)






