
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
O365-Doppelganger — 레드 팀 작전 중 사용자로부터 자격 증명을 수집하고 해당 사용자로부터 파일 실행을 유도하는 빠르고 편리한 스크립트 | Kitploit
도구/GitHubGitHub/paranoidninja/o365-doppelganger
PhishingSocial EngineeringRed Teaming
GitHubparanoidninja/o365-doppelganger

O365-Doppelganger

레드 팀 작전 중 사용자로부터 자격 증명을 수집하고 해당 사용자로부터 파일 실행을 유도하는 빠르고 편리한 스크립트

저장소 보기
25436144년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

O365-Doppelganger

O365-Doppelganger는 하드코어 피싱 활동을 대체하는 도구가 아닙니다. OAuth 및 OTA 캡처를 수행하는 다른 여러 도구가 있으며, 이는 O365-Doppelganger의 목표가 아닙니다.

O365-Doppelganger는 Red Team 활동 중 사용자의 자격 증명을 수확하는 빠르고 편리한 스크립트입니다. 이 저장소는 제가 여러 번 사용했던 오래된 레드팀 관여 스크립트 중 하나를 빠르게 해킹한 것입니다. 자격 증명을 캡처하고 이를 사용하여 수평 이동을 위한 Windows 액세스 토큰을 만드는 데 사용됩니다. 이 코드 저장소는 기본적으로 다음 작업을 수행합니다:

  • The GO code:
    • 호스팅하는 O365 포털 (index.html의 어떤 것으로든 대체 가능). 디렉토리에 제공된 인증서 대신 유효한 인증서와 키 파일 (LetsEncrypt?)을 사용하는 것이 좋습니다.
    • 웹 포털의 모든 사용자 활동을 서버의 별도 로그 파일에 기록합니다.
    • 캡처된 자격 증명을 서버의 별도 로그 파일에 기록합니다.
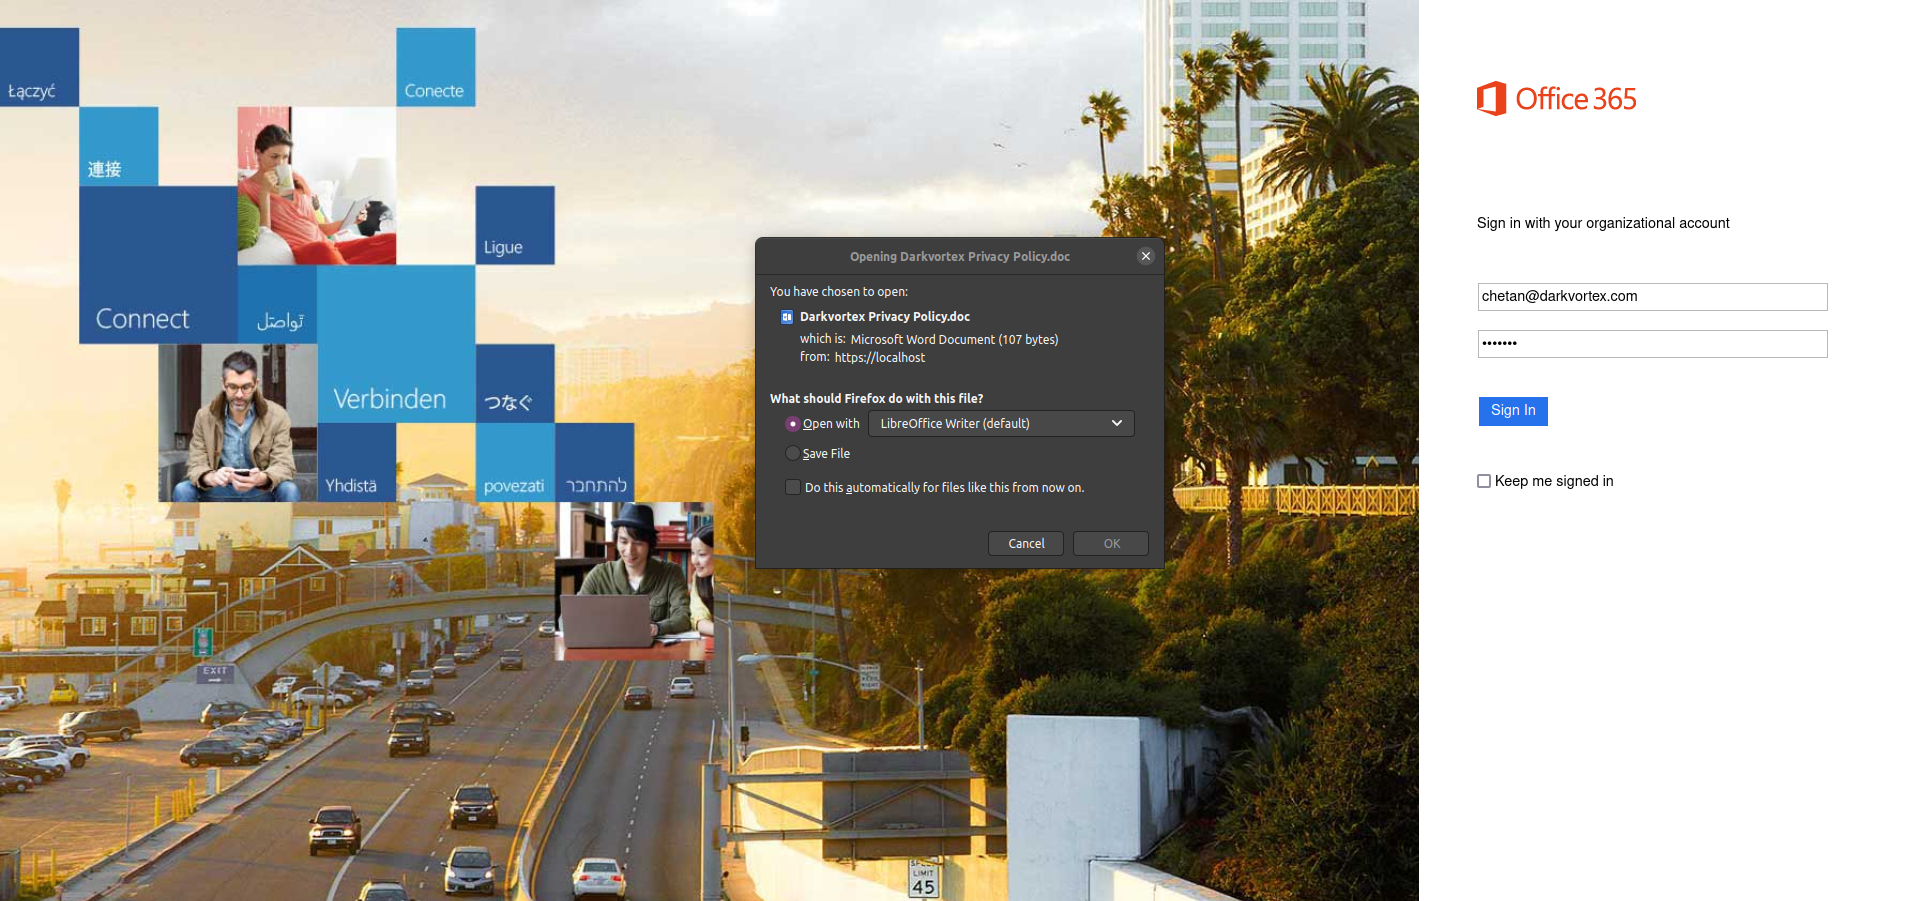
    • 자격 증명 캡처 후 사용자에게 유효한 파일을 반환하는 데에도 사용할 수 있습니다. 이는 현재 디렉토리의 MacroFile.doc 파일을 HTA/ISO/MSI 또는 피셔가 원하는 다른 것으로 교체하여 수행할 수 있습니다. GO 코드에도 반환할 사용자 파일 이름을 지정하기 위해 수정해야 할 작은 코드가 있습니다: content, err := ioutil.ReadFile("MacroFile.doc")
    • 수정되면, 대상 사용자가 유효한 이메일 ID와 비밀번호를 입력하면 위 파일을 저장하라는 메시지가 표시됩니다. 이 파일 이름은 GO 파일의 다음 코드를 사용하여 변경할 수 있습니다: response.Header().Set("Content-Disposition", "attachment; filename=Darkvortex Privacy Policy.doc")
  • The index.html 코드:
    • O365 포털을 렌더링하며, 특정 사용자의 도메인 이름을 확인하여 좀 더 합법적으로 보이게 하는 작은 정규식을 포함합니다. 정규식 코드는 다음과 같습니다: pattern="^([a-zA-Z0-9_\-\.]+)@darkvortex\.([a-zA-Z]{2,5})$" title=" Valid darkvortex email ID"
    • 위 정규식은 주어진 사용자 이름이 완전한 유효한 이메일 주소를 포함하는지 확인하고, 그렇지 않으면 사용자에게 올바른 사용자 이름을 입력하라는 메시지를 다음과 같이 표시합니다:

  • 이와 동일한 검사가 GO 코드에서도 수행되므로 사용자가 Burp와 같은 도구를 사용하여 검사를 우회하지 못하게 합니다: if strings.Contains(value[i], "@darkvortex") {
  • index.html 파일의 darkvortex 이름을 자신의 대상 회사 이름으로 변경하는 것이 좋습니다.
  • 올바른 이메일 ID와 비밀번호가 입력되면 사용자에게 제공된 파일을 다음과 같이 저장하라는 메시지가 표시됩니다:

도구 다운로드