Wifipumpkin3

강력한 불량 액세스 포인트 공격 프레임워크.


개요
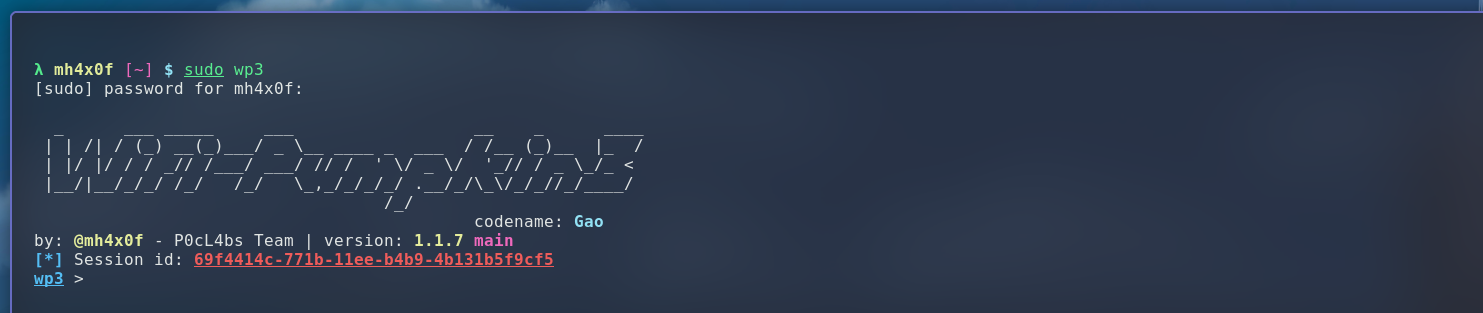
wifipumpkin3는 Python으로 작성된 강력한 불량 액세스 포인트 공격 프레임워크로, 보안 연구자, 레드 팀원 및 리버스 엔지니어가 무선 네트워크를 설정하여 중간자 공격을 수행할 수 있게 해줍니다.
주요 기능
- 불량 액세스 포인트 공격
- 중간자 공격
- 인증 해제 공격 모듈
- 추가 캡티브플라스크 템플릿 모듈
- 불량 DNS 서버
- 캡티브 포털 공격 (captiveflask)
- 웹 트래픽을 가로채기, 검사, 수정 및 재전송
- WiFi 네트워크 스캔
- DNS 모니터링 서비스
- 자격 증명 수집
- Phishkin3 (캡티브 포털을 통한 MFA 피싱 공격 지원)
- EvilQR3 (피싱 QR 코드 공격 지원)
- 투명 프록시
- RestFulAPI (신규)
- 그리고 더 많은 기능!
후원
Patreon:

paypal:

BTC를 통한 기부:
1HBXz6XX3LcHqUnaca5HRqq6rPUmA3pf6f
지원 플랫폼
- Python: Wp3를 실행하려면 Python 3.8 이상이 필요합니다.
| ⚠️ 참고: Wp3는 기본적으로 hostapd가 설치되어 있어야 합니다 |
|---|
- 운영 체제:
- 최신 Linux 버전 ( Ubuntu 22.04 LTS에서 테스트했습니다);
- 참고: Windows는 지원되지 않습니다.
설치 및 문서
공식 사이트에서 wp3 사용에 대해 더 알아보세요!
기여
도움을 주는 방법은 CONTRIBUTING.md를 참조하세요.
커뮤니티
디스코드: https://discord.gg/jywYskR
라이선스
Wp3는 Apache 2.0 라이선스에 따라 제공됩니다.