
 ostorlab/rasp
빌드된 APK, AAB 또는 IPA 파일에 런타임을 패키징하여 런타임에 루팅, 탈옥, 디버거, Frida 후킹, 에뮬레이터, VPN/프록시 가로채기 및 재패키징을 탐지합니다.



Android 및 iOS 앱을 위한 런타임 애플리케이션 자기 보호(RASP).
rasp는 이미 빌드한 앱을 보호합니다. APK, AAB 또는 IPA에 작은 런타임을 추가하면, 보호된 앱이 실행 중에 자신이 실행되는 기기와 앱 자체를 검사합니다. 앱의 소스 코드를 변경할 필요가 없습니다.
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
플러그인은 런타임에 컴파일되어 들어가는 코드입니다(API, 예제). 플러그인은 자체 검사를 추가할 수 있으며, 각 실행의 관찰 결과를 전달받아 예를 들어 어딘가로 보낼 수 있습니다. 플러그인 없이 빌드된 런타임은 관찰 결과를 자체적으로 보관하며, 릴리스 빌드는 이를 로그로 남기지 않습니다.
packer/, Python)는 런타임을 앱에 추가하고 서명되지 않은 상태로 반환합니다.runtime/, C++)은 보호된 앱 내부에서 실행되며 검사를 수행합니다.사용 중인 플랫폼에 맞게 런타임을 빌드합니다(자세히):
cd runtime
cmake --preset android
cmake --build --preset android
빌드된 파일을 packer가 찾는 위치에 배치하세요: packer/src/rasp_packer/android/resources/ 및
packer/src/rasp_packer/ios/resources/의 README를 참조하세요.
packer 설치:
cd packer
uv sync --locked
앱 보호:
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
릴리스 키로 app-protected.apk에 서명한 다음 배포하세요.
이 패커는 Python 라이브러리이기도 합니다:
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| 그룹 | Android | iOS | 탐지 대상 |
|---|---|---|---|
root | ✓ | 루트 파일, 쓰기 가능한 시스템 파티션, SELinux 및 빌드 속성 | |
jailbreak | ✓ | 탈옥 파일, 샌드박스 탈출 및 프로세스 생성 | |
debugger | ✓ | ✓ | 앱에 연결된 디버거 |
hooks | ✓ | ✓ | 앱에 주입된 Frida 및 기타 라이브러리 |
integrity | ✓ | 메모리에서 변경된 런타임의 코드 | |
mitm | ✓ | ✓ | VPN 터널, 그리고 iOS의 프록시 |
identity | ✓ | ✓ | 재패키징된 앱 사본 (항상 켜짐) |
emulator | ✓ | ✓ | 에뮬레이터 또는 iOS 시뮬레이터 |
virtualizer | ✓ | 다른 앱의 컨테이너 내부에서 실행 중인 앱 |
--checks(또는 Python에서 checks=)로 그룹을 지정하세요. identity는 항상 추가됩니다.--checks가 없으면 identity만 실행됩니다.각 검사와 그 검사가 보고하는 신호는 runtime/README.md에 설명되어 있습니다.
| 보호 대상 Android 앱 | Android 12 (API 31) 이상. 패커는 더 낮은 최소 SDK를 31로 올립니다. |
| 보호 대상 iOS 앱 | iOS 12.0 이상 |
| 패커 | Python 3.14, uv |
| 런타임 빌드 | CMake 4.4, LLVM 23의 Clang; Android용 Android NDK, SDK 및 JDK; iOS용 Mac의 Xcode |
packer/README.md: 패커, 그 옵션, 빌드 ID 및 검사.runtime/README.md: 런타임, 각 검사, 빌드 및 로그.TODO.md: 아직 완료되지 않은 알려진 작업.런타임을 직접 빌드하고 싶지 않거나, 보호된 앱이 실제 기기에서 무엇을 찾아내는지 보고 싶으신가요? Ostorlab 플랫폼의 Mobile ADR (Mobile Application Detection & Response)은 rasp로 앱을 보호하고 그 이벤트를 보여줍니다:
Ostorlab 플랫폼에서 계정을 만들고 Mobile ADR을 엽니다.
APK 또는 IPA를 업로드하고, 검사를 선택한 뒤 보호된 앱을 다운로드합니다 (Protect an app).
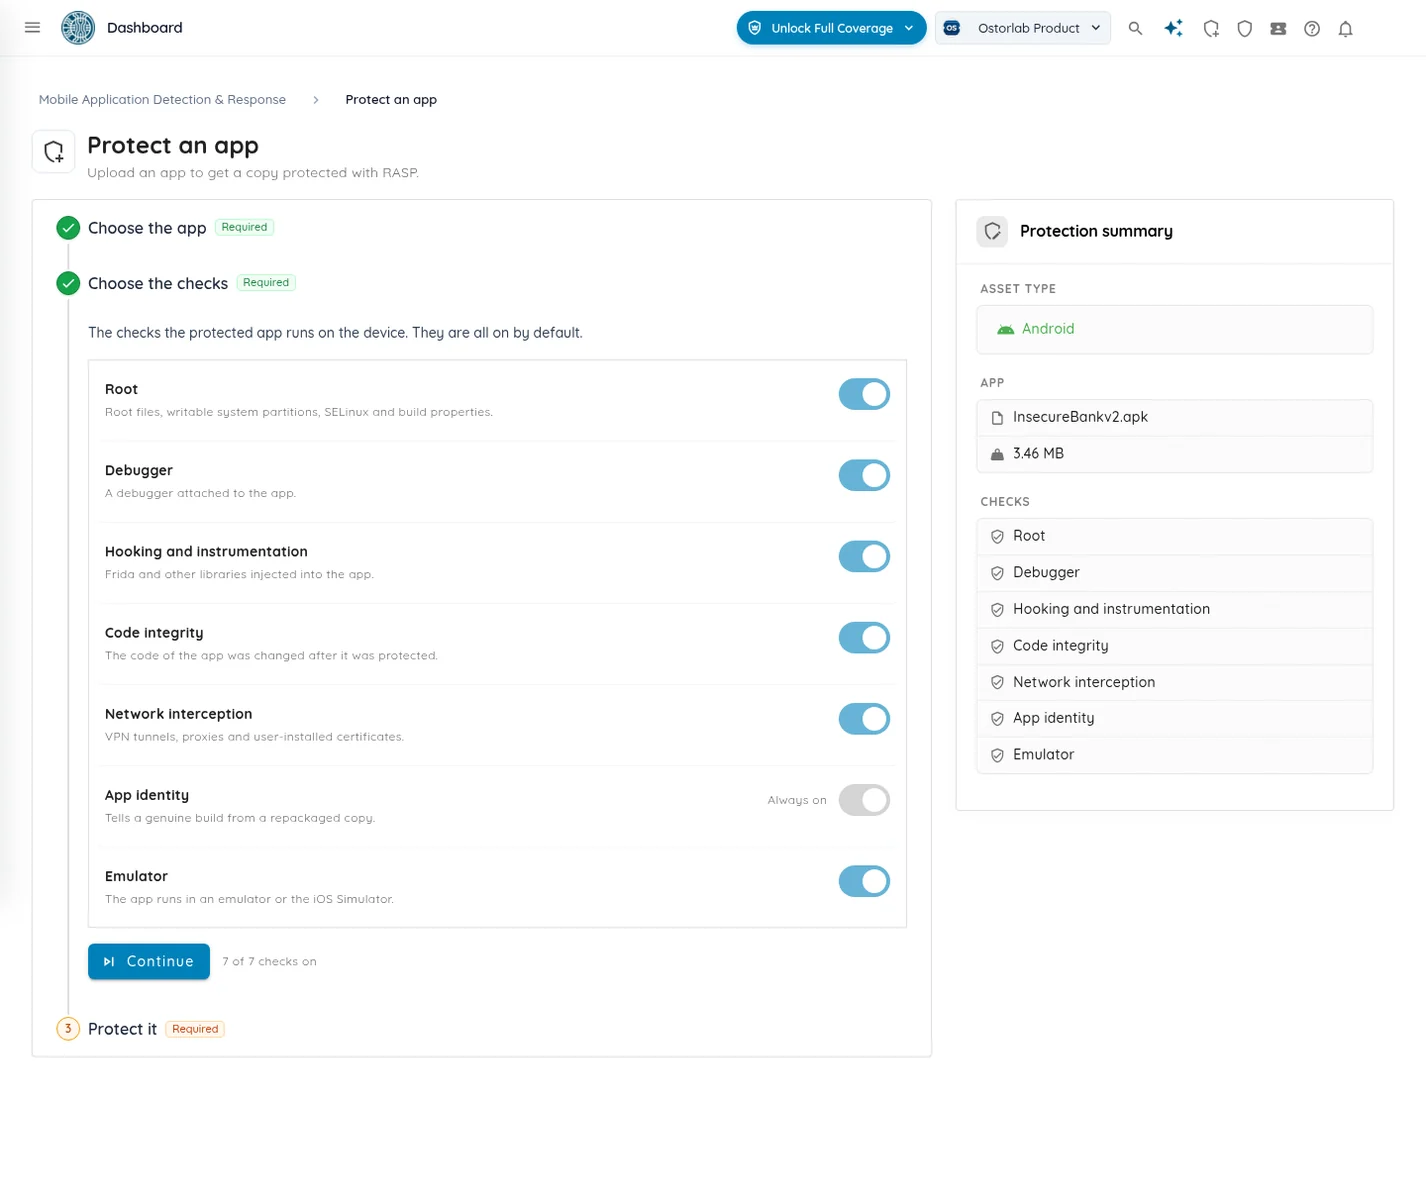
서명한 뒤 평소처럼 배포합니다.
Events 탭에서 이벤트를 확인합니다: 기기에서 실행된 각 검사, 검사가 찾아낸 것(루트 파일, Frida, VPN 터널…), 그리고 검사가 실행될 수 있었는지 여부 (Events).
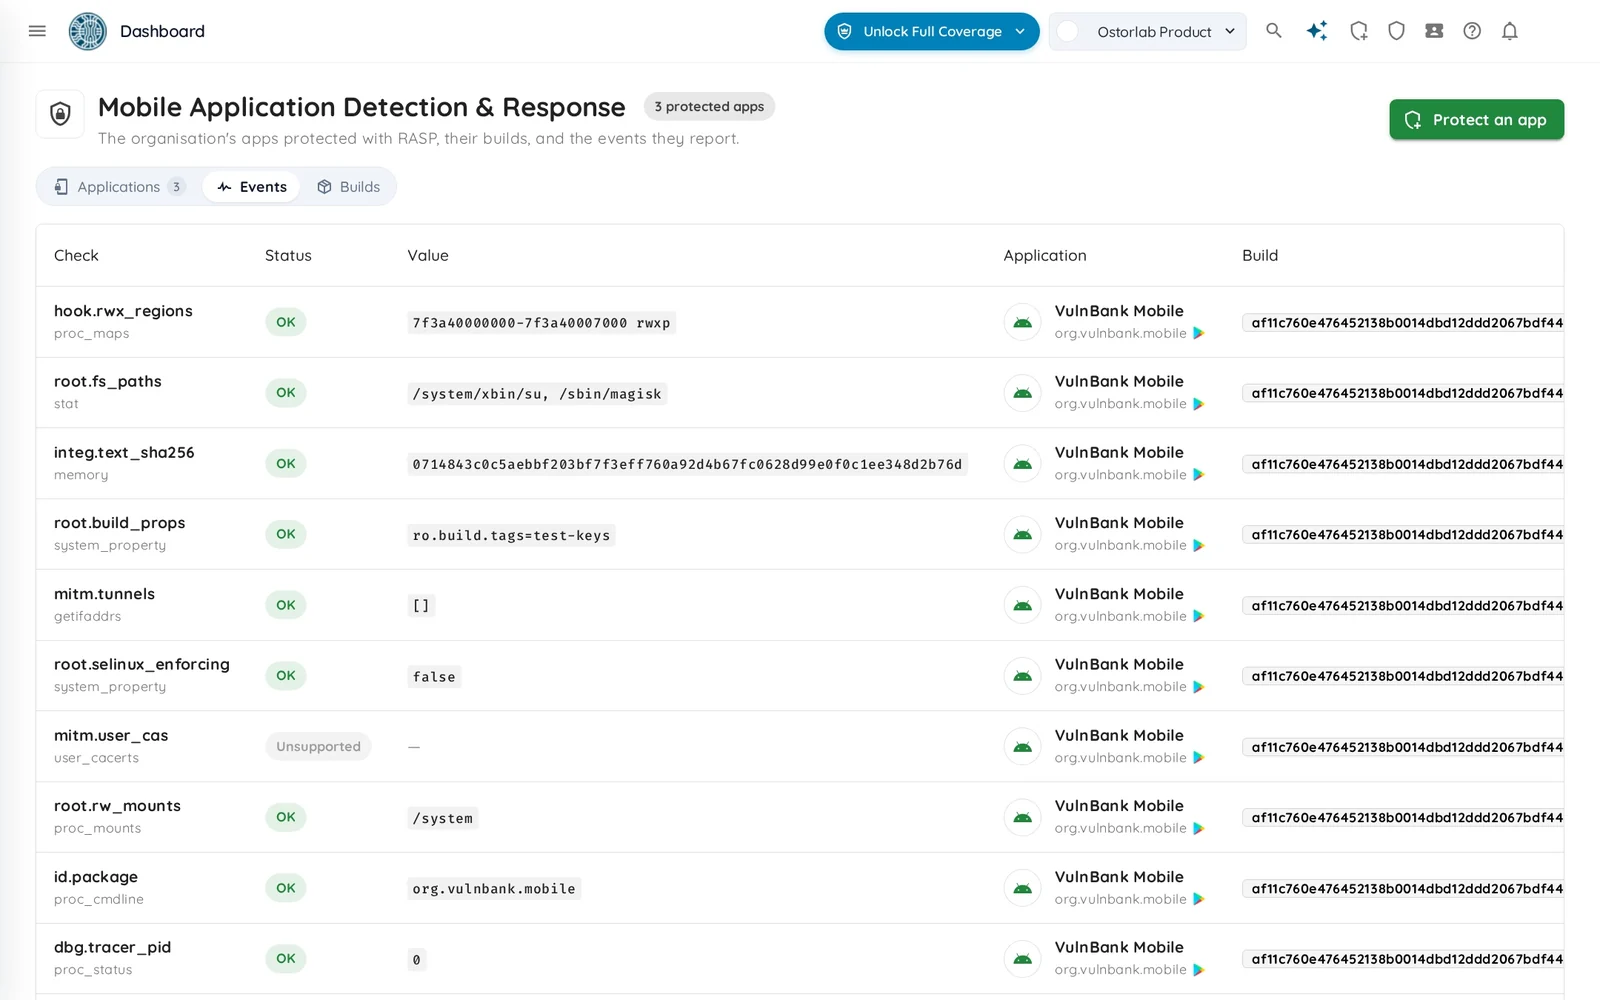
앱의 모든 보호된 버전을 그 검사 및 RASP 릴리스와 함께 확인합니다 (Applications and builds).
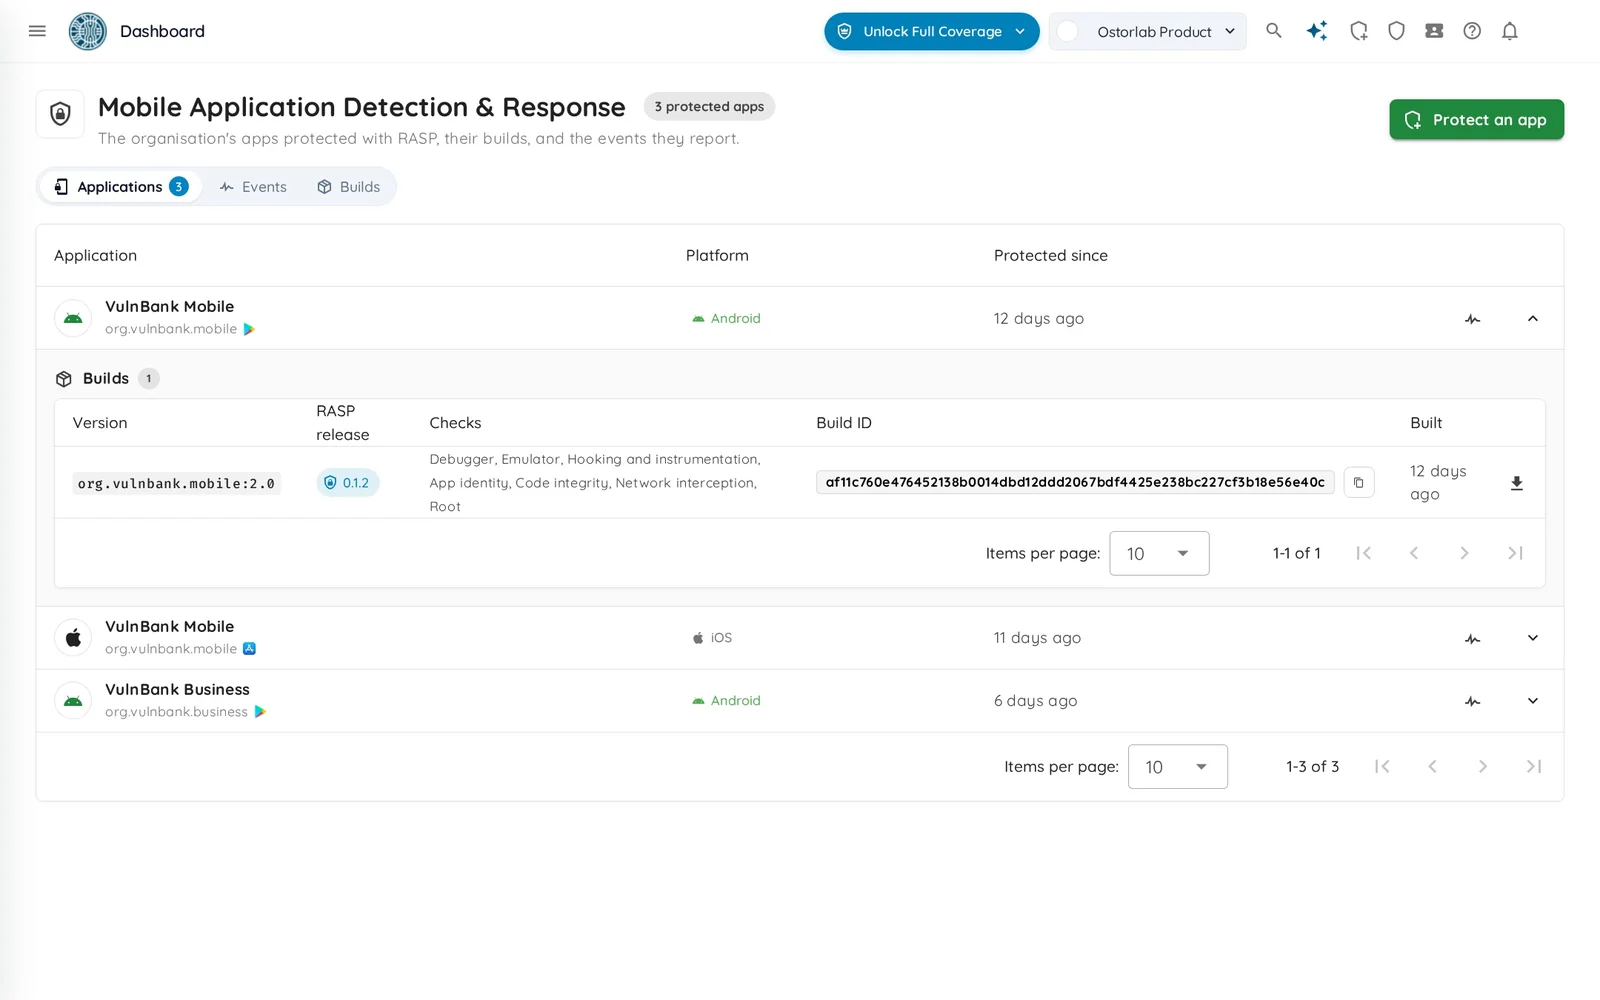
기여를 환영합니다: 이슈나 풀 리퀘스트를 열어 주세요. 모든 변경은 풀 리퀘스트를 거칩니다.
packer/README.md에 나열된 검사(포맷, 린트, 타입, 테스트)를 실행하세요.runtime/CONTRIBUTING.md를 읽어 보세요. 빌드가 강제하는 규칙과
리뷰어가 확인하는 규칙이 나열되어 있습니다.취약점을 공개 이슈로 보고하지 마세요. SECURITY.md를 참조하세요.






