 octoberfest7/teamsphisher
Microsoft Teams 사용자에게 피싱 메시지 및 첨부 파일 전송

                            ...
                        :-++++++=-.
                      .=+++++++++++-
                     .++++++++++++++=     :------:                            :-:--.
                     :+++++++++++++++.  .----------                           #= .-+.
                     :+++++++++++++++.  -----------:                         :#=  :#.
:--------------------------=++++++++-  .------------                          .=+  ++
----------------------------+++++*+-.   :+=-----===:                          -+-.+:
:---------------------------++++=-.      .=+++++=-.                           .=+:.
:------=%%%%%%%%%%%%--------:...           .:::..                              -*=-:
:------=****#@@#****--------=++++++++++++++-----------.                        -#++-
:----------:+@@+:-----------+++++++++++++++=-----------                        -#++-
:-----------+@@*------------+++++++++++++++=-----------.                       -*+*-
:-----------+@@*------------+++++++++++++++=-----------.                   .   -*++-
:-----------+@@*------------+++++++++++++++=-----------.                   --  -*++-
:-----------+@@*------------+++++++++++++++=-----------.           .       ==  -*++-                .=
:-----------+@@+------------+++++++++++++++=-----------.          .+       -=  :+==-                .*
:---------------------------+++++++++++++++=-----------.          =*       -=  -+=+=                .::
----------------------------+++++++++++++++=-----------           **       -+  -+=++.               .*=
.:-------------------------=+++++++++++++++=---------=:           #+       :=  ++-:*=                ==
                -++++++++++++++++++++++++++=-------=+=:          :#=       .:. *=: -*-               ==
                .=+++++++++++++++++++++++++*+++++++=-.           -#-        ::++=   :+=.            .==
                :++++++++++++++++++++++++=:.:::::.               -*:        .=+-.    .=+-.          -+:
                .=+*+++++++++++++++++++-                         -+-      .:-=.        .-====----:-==:
                    .-+**+++++++++++**+-.                        .++:   .-=-:             .:-====-:.
                    :-=++******+=-:                               .=+===--.
                        ..:::..                                      ...

                   _____                            ______  _      _       _
                  |_   _|                           | ___ \| |    (_)     | |
                    | |  ___   __ _  _ __ ___   ___ | |_/ /| |__   _  ___ | |__    ___  _ __
                    | | / _ \ / _` || '_ ` _ \ / __||  __/ | '_ \ | |/ __|| '_ \  / _ \| '__|
                    | ||  __/| (_| || | | | | |\__ \| |    | | | || |\__ \| | | ||  __/| |
                    \_  \___| \__,_||_| |_| |_||___/\_|    |_| |_||_||___/|_| |_| \___||_|

                    v1.2 developed by @Octoberfest73 (https://github.com/Octoberfest7)
TeamsPhisher는 조직에서 외부 통신을 허용하는 Microsoft Teams 사용자에게 피싱 메시지와 첨부 파일을 전달하는 Python3 프로그램입니다.
일반적으로 조직 외부의 Teams 사용자에게 파일을 보내는 것은 불가능합니다. JUMPSEC의 Max Corbridge(@CorbridgeMax)와 Tom Ellson(@tde_sec)이 최근 이 제한을 우회하는 방법을 공개했습니다. 이 방법은 Teams 웹 요청을 조작하여 첨부 파일이 있는 메시지의 수신자를 변경하는 것입니다.
TeamsPhisher는 Andrea Santese(@Medu554)가 공개한 이전 기술들 외에도 이 기술을 통합합니다.
또한 공격 흐름의 인증 부분과 몇 가지 일반적인 도우미 함수를 위해 SSE의 Bastian Kanbach(@bka)가 만든 훌륭한 작품인 TeamsEnum에 크게 의존합니다.
TeamsPhisher는 이 모든 프로젝트에서 최상의 기능을 가져와 공인된 Red Team 작전이 액세스 시나리오를 위한 피싱에 Microsoft Teams를 활용할 수 있는 강력하고 사용자 정의 가능하며 효율적인 수단을 제공하고자 합니다.
완화 권장 사항은 이 README의 끝을 참조하십시오.
TeamsPhisher에 첨부 파일, 메시지 및 대상 Teams 사용자 목록을 제공하면 첨부 파일을 발신자의 Sharepoint에 업로드한 후 대상 목록을 반복합니다.
TeamsPhisher는 먼저 대상 사용자를 열거하고 사용자가 존재하며 외부 메시지를 수신할 수 있는지 확인합니다. 그런 다음 대상 사용자와 새 스레드를 생성합니다. 이는 기술적으로 '그룹' 채팅입니다. TeamsPhisher가 대상의 이메일을 두 번 포함하기 때문입니다. 이는 @Medu554의 멋진 트릭으로, '조직 외부의 누군가가 메시지를 보냈습니다. 보시겠습니까?'라는 스플래시 화면을 우회하여 대상이 망설이게 할 수 있습니다. (v1.2)참고: 이 스플래시 화면 우회는 패치되었지만, 대상 사용자를 그룹 채팅에 추가하는 것은 현재 스플래시 화면 우회와 여전히 관련이 있습니다.
발신자와 대상 간에 새 스레드가 생성되면 지정된 메시지가 Sharepoint에 있는 첨부 파일 링크와 함께 사용자에게 전송됩니다.
이 초기 메시지가 전송되면 대상 사용자는 생성된 그룹 채팅에서 제거됩니다. 이렇게 하면 발신자가 대상에게 추가 메시지를 보낼 수 없게 되지만, '이 사람은 조직 외부에 있습니다'라는 스플래시 화면도 제거되어 성공 가능성이 훨씬 높아집니다. 이 현재 우회 방법은 @pfiatde가 Teams와 의도하지 않은 동작에 관한 여러 블로그 중 하나에서 공개했으며, DenSecure의 Steve Nelson(@stevesec128)과 Alex Martirosyan(@almartiros)이 TeamsPhisher에 통합했습니다.
TeamsPhisher를 실제로 실행합니다. 대상에게 피싱 메시지를 보냅니다.
명령:

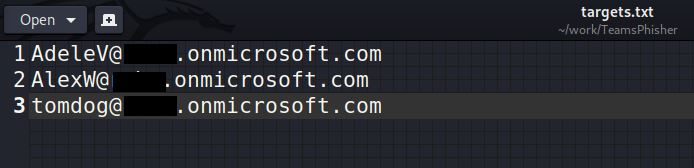
Targets.txt:
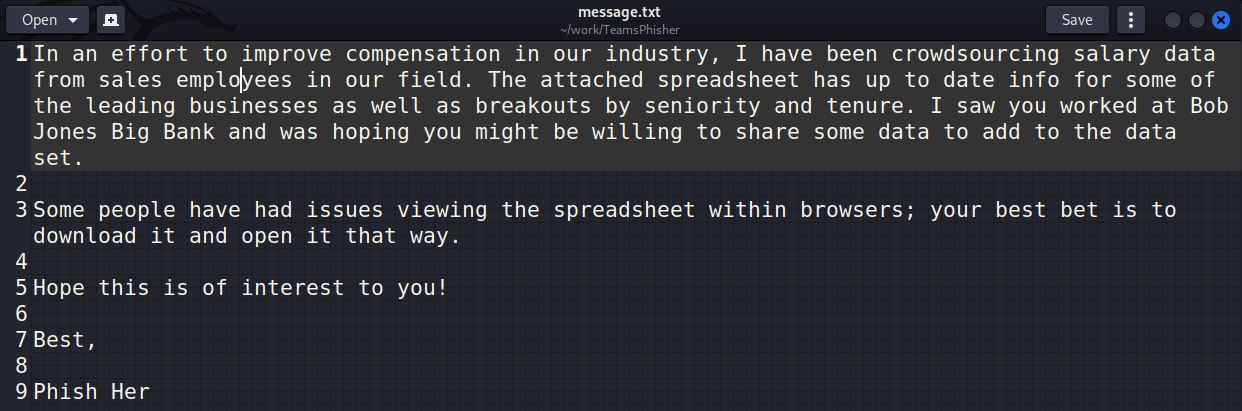
Message.txt:
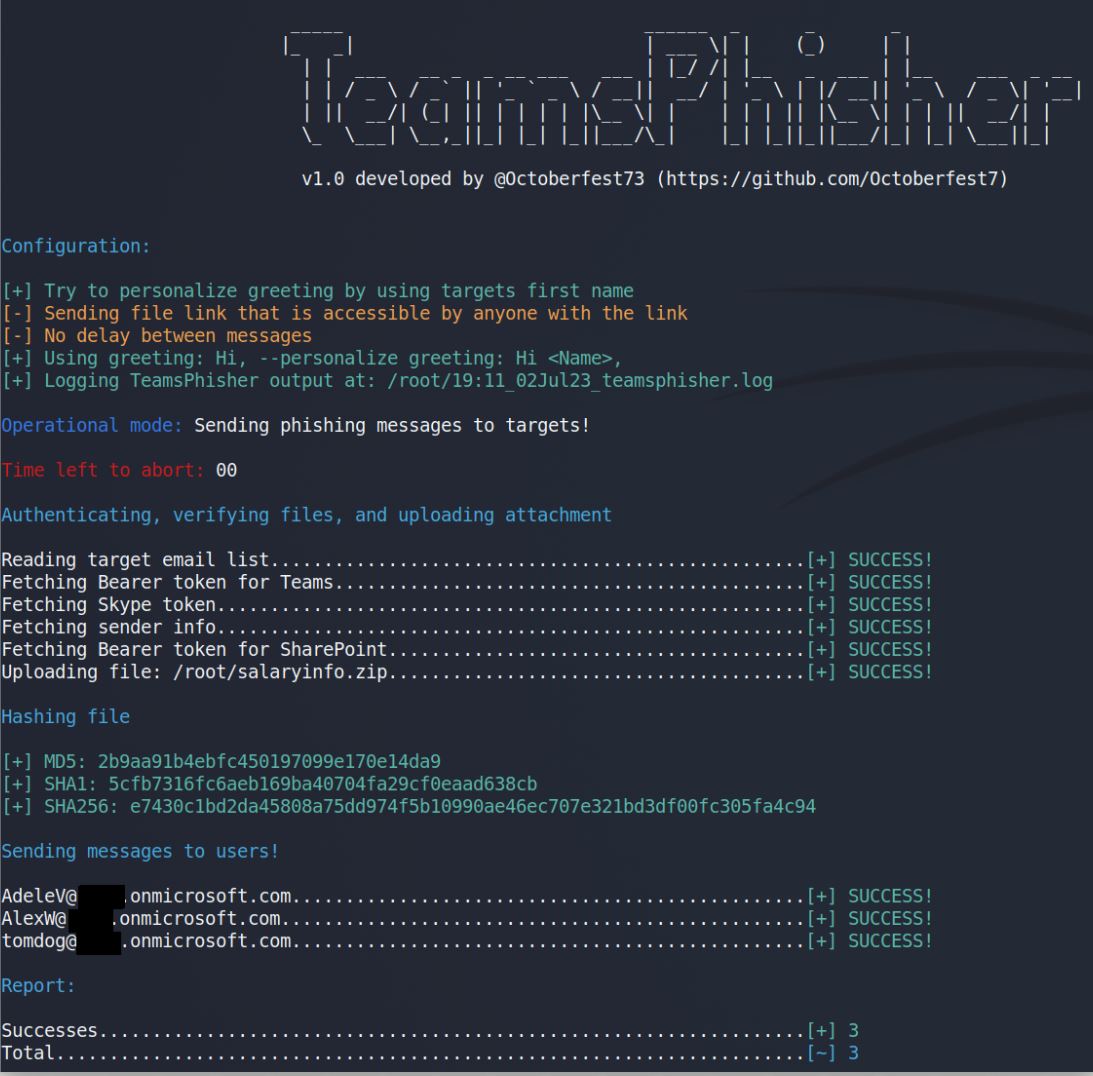
TeamsPhisher 출력:
발신자 보기:
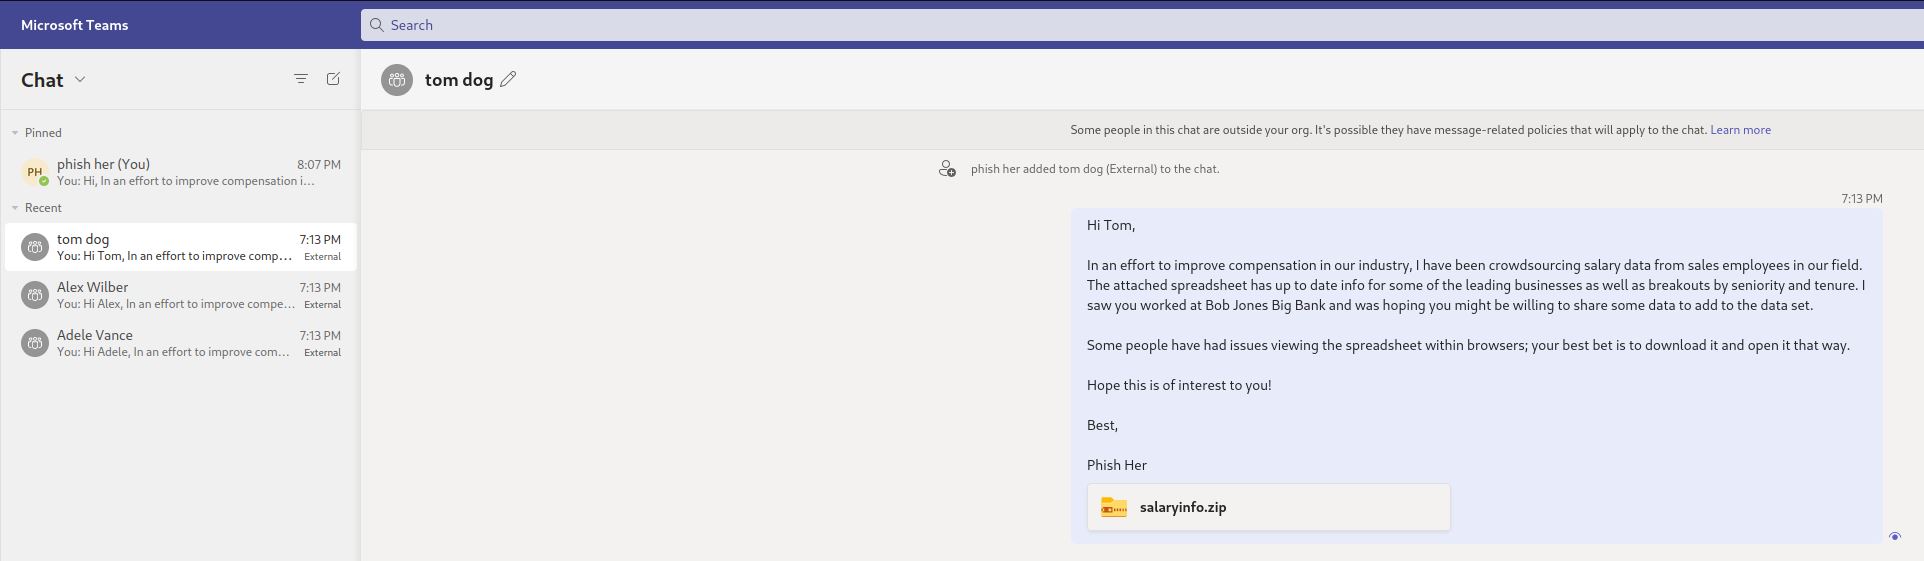
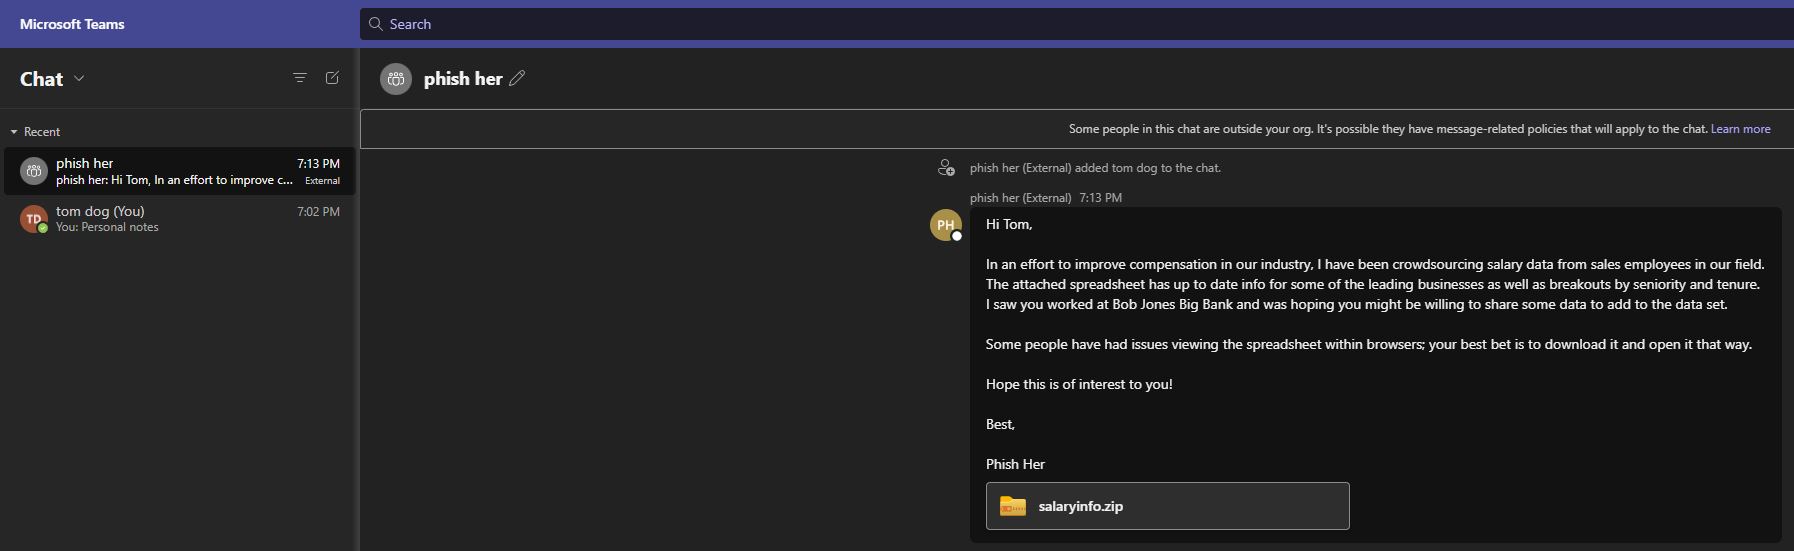
대상자 보기:
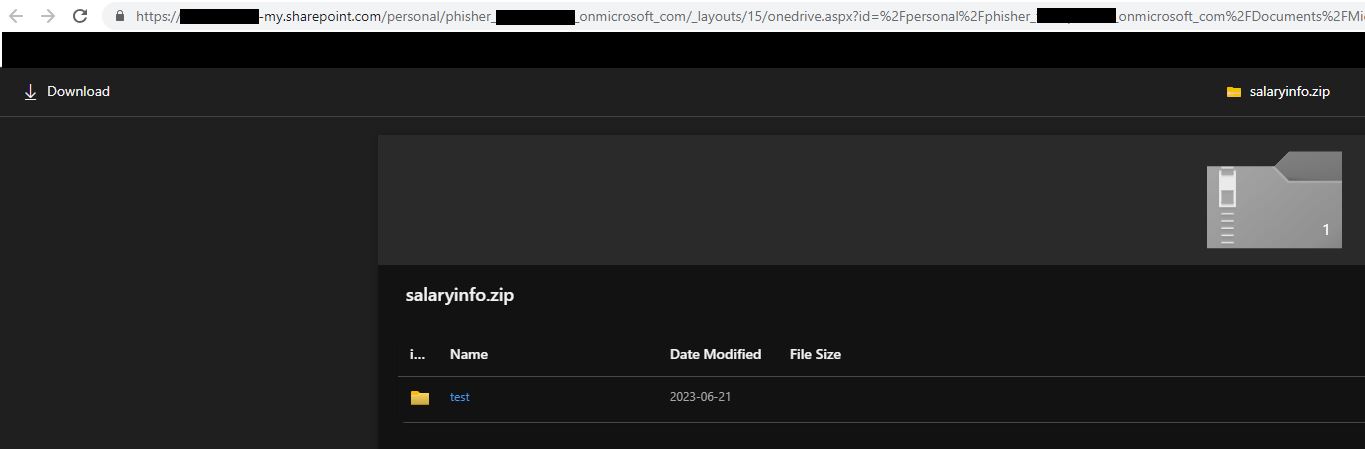
첨부 파일:
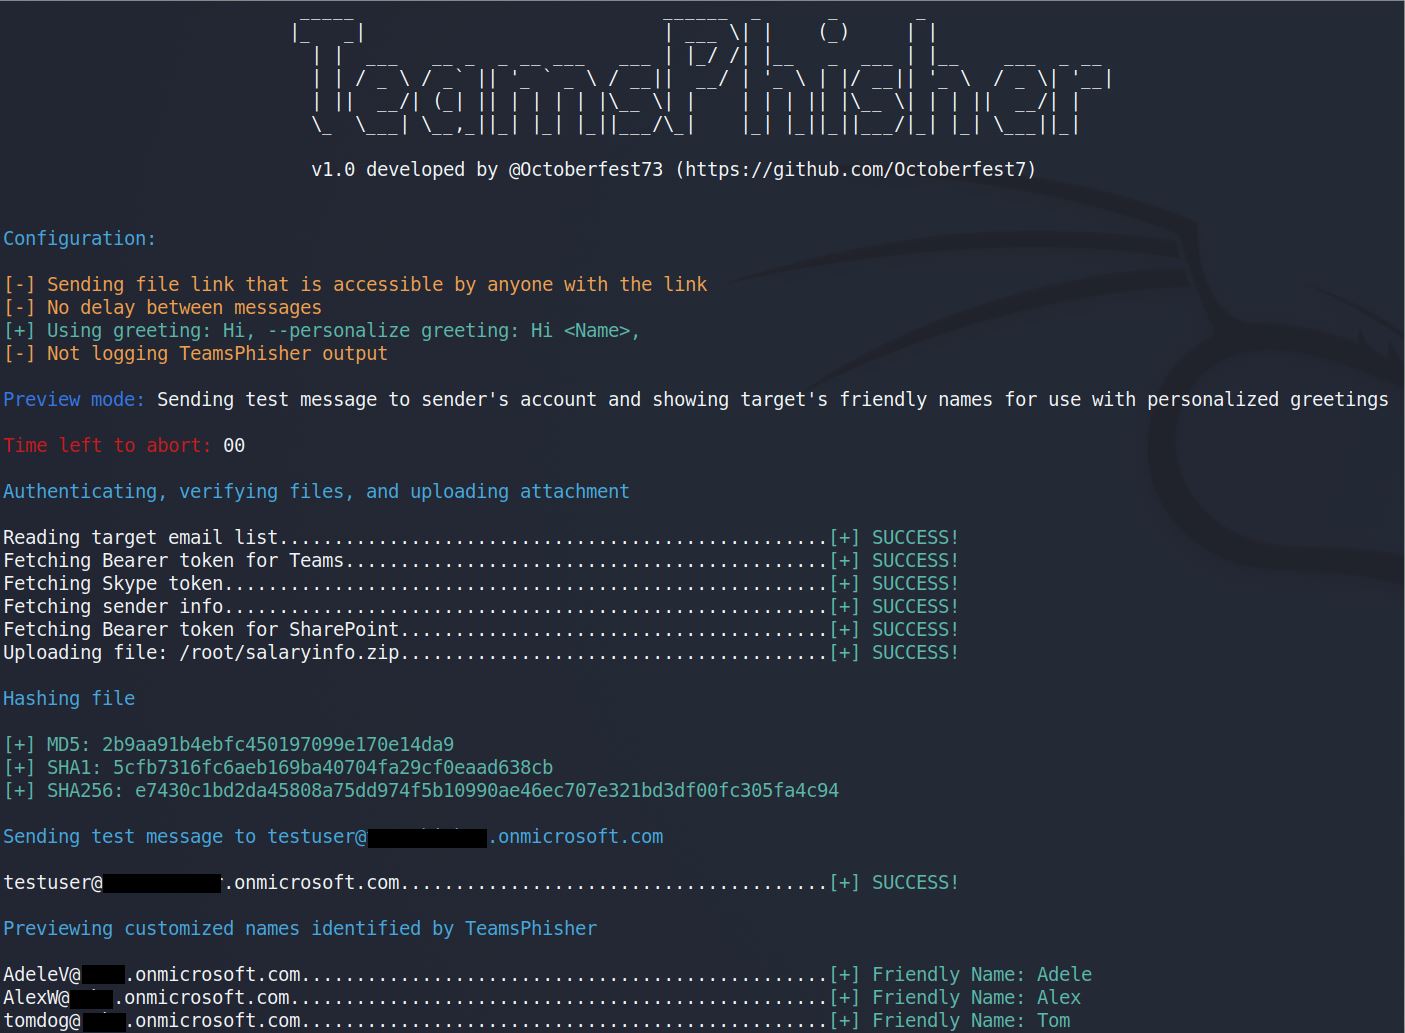
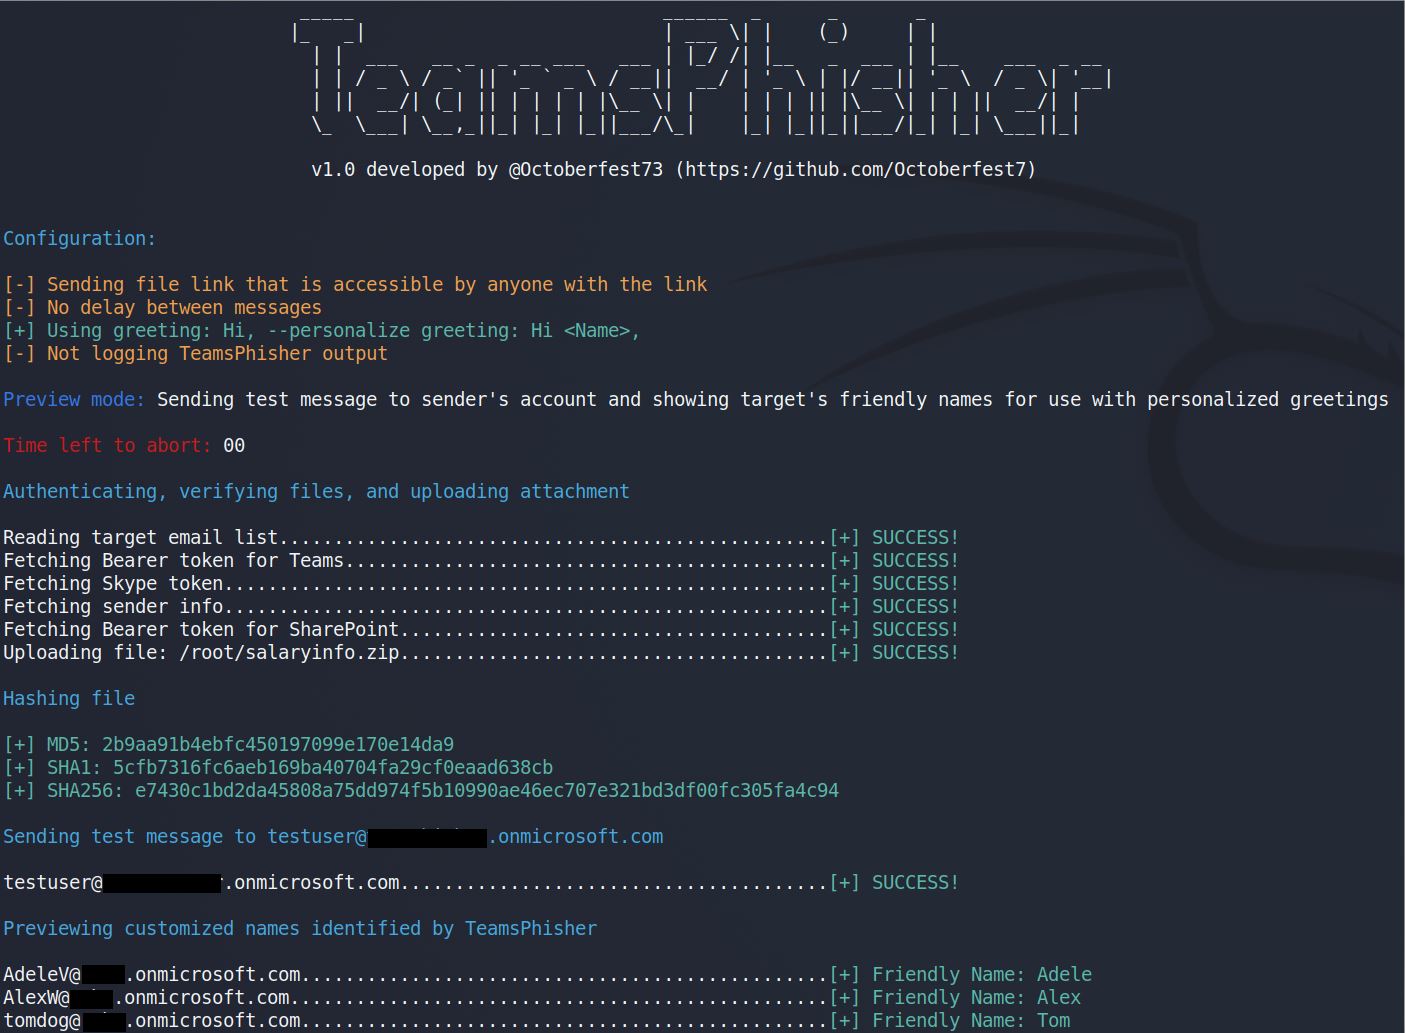
TeamsPhisher를 미리보기 모드로 실행하여 대상 목록을 확인하고, '친숙한 이름'(TeamsPhisher가 --personalize 스위치를 사용하여 확인할 수 있는 경우)을 미리 보고, 원하는 대로 모든 것이 보이는지 확인하기 위해 자신의 발신자 계정으로 테스트 메시지를 보냅니다.
TeamsPhisher 출력:
발신자 보기:
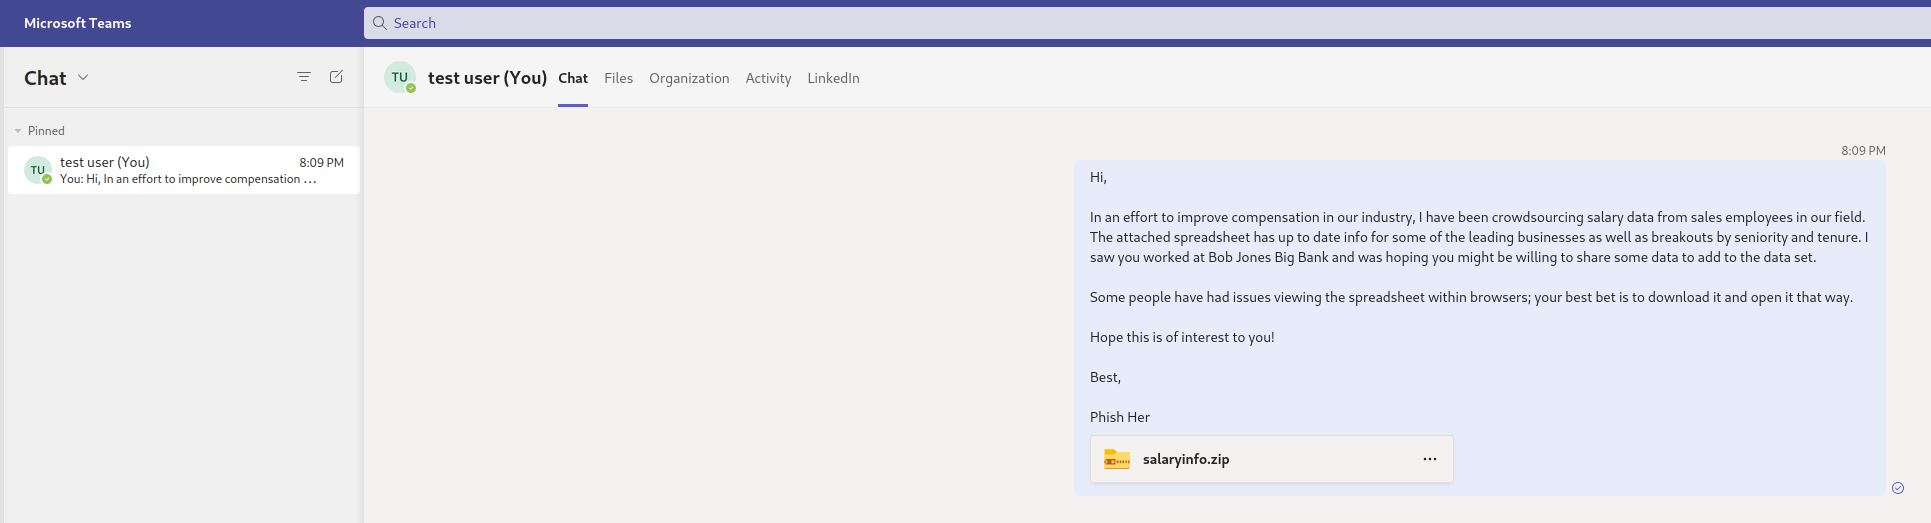
TeamsPhisher는 사용자가 유효한 Teams 및 Sharepoint 라이선스가 있는 Microsoft Business 계정(@hotmail, @outlook 등과 같은 개인 계정이 아닌)을 보유해야 합니다.
즉, AAD 테넌트와 해당 라이선스가 있는 사용자가 한 명 이상 필요합니다. 이 문서 발행 시점에 AAD 라이선스 센터에서 이 도구의 요구 사항을 충족하는 무료 평가판 라이선스를 사용할 수 있습니다.
TeamsPhisher와 계정을 사용하기 전에 메시지를 보낼 사용자의 개인 Sharepoint에 적어도 한 번 로그인해야 합니다. 이는 tenantname-my.sharepoint.com/personal/myusername_mytenantname_onmicrosoft_com 또는 tenantname-my.sharepoint.com/personal/myusername_mytenantname_mycustomdomain_tld와 같아야 합니다.
로컬 요구 사항 측면에서 최신 버전의 Python3로 업데이트할 것을 권장합니다. 또한 Microsoft의 인증 라이브러리가 필요합니다:``` pip3 install msal
# 사용법```
usage: teamsphisher.py [-h] -u USERNAME -p PASSWORD -a ATTACHMENT -m MESSAGE (-e EMAIL | -l LIST) [--greeting GREETING] [--securelink] [--personalize]
                       [--preview] [--delay DELAY] [--nogreeting] [--log] [--sharepoint SHAREPOINT]
